
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Криминалистика памяти — Страница 6 | Kitploit
Категории

Криминалистика памяти

Инструменты для анализа дампов ОЗУ для поиска запущенных процессов, сетевых подключений и скрытого вредоносного ПО.

Рекомендация Kitploit
Лучшие инструменты

10 выбрано
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3k9 дней назад
avml preview#3

avml

GitHubmicrosoft/avml
1.1k1 день назад
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2k3 дней назад
LiME preview#6

LiME

GitHubjtsylve/lime
2.1k6 месяцев назад
community preview#7

community

GitHubvolatilityfoundation/community
3786 лет назад
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
1602 лет назад
dissect preview#9

dissect

GitHubfox-it/dissect
1.1k13 дней назад
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1k20 ч 57 мин назад
capa preview#11

capa

GitHubmandiant/capa
6.1k4 дней назад
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2k0 дней назад
НовыеРелевантностьПопулярныеНедавно обновлённые
700 результатов
Pixel_GPU_Exploit preview

Pixel_GPU_Exploit

GitHub0x36/pixel_gpu_exploit

Эксплойт ядра Android 14 для Pixel7/8 Pro
android-securityprivilege-escalationmemory-forensics+4
5572 лет назад
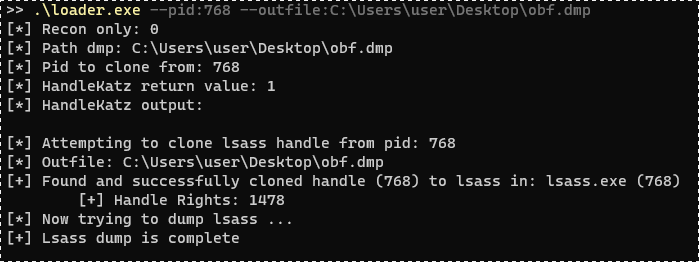
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

Дампинг памяти Lsass на основе PIC с использованием клонированных дескрипторов для обхода обнаружения, создающий обфусцированные дампы с минимальным…

defensive-toolsmemory-forensicspayload-generation+3
5984 лет назад
community preview

community

GitHubvolatilityfoundation/community

Поддерживаемая сообществом коллекция плагинов Volatility для форензики памяти, расширяющая анализ дампов памяти модулями для проверки вредоносных…
memory-forensicsmalware-analysisdigital-forensics
3786 лет назад
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

Обнаруживает маяки CobaltStrike и регистрирует вывод команд оператора
memory-forensicsmalware-analysisdigital-forensics+2
9642 лет назад
py preview

py

GitHubantiwar3/py

飘云ark(pyark)

defensive-toolsmemory-forensicsmalware-analysis+3
5291 месяц назад
ir-rescue preview

ir-rescue

GitHubdiogo-fernan/ir-rescue

Скрипт Windows Batch и скрипт Unix Bash для всестороннего сбора данных судебной экспертизы хоста во время реагирования на инциденты.
disk-forensicsmemory-forensicsnetwork-forensics+6
4895 лет назад
extractTVpasswords preview

extractTVpasswords

GitHubvah13/extracttvpasswords

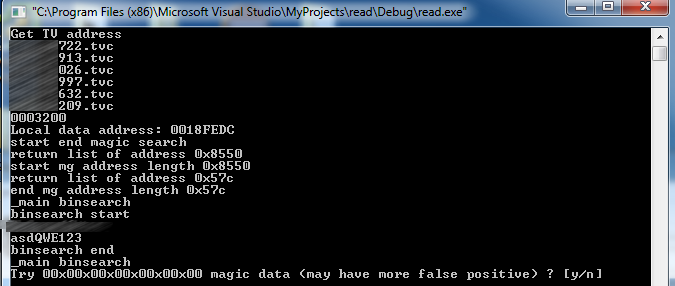
инструмент для извлечения паролей из памяти TeamViewer с помощью Frida
password-crackingmemory-forensicsexploitation+3
4638 лет назад
MalConfScan preview

MalConfScan

GitHubjpcertcc/malconfscan

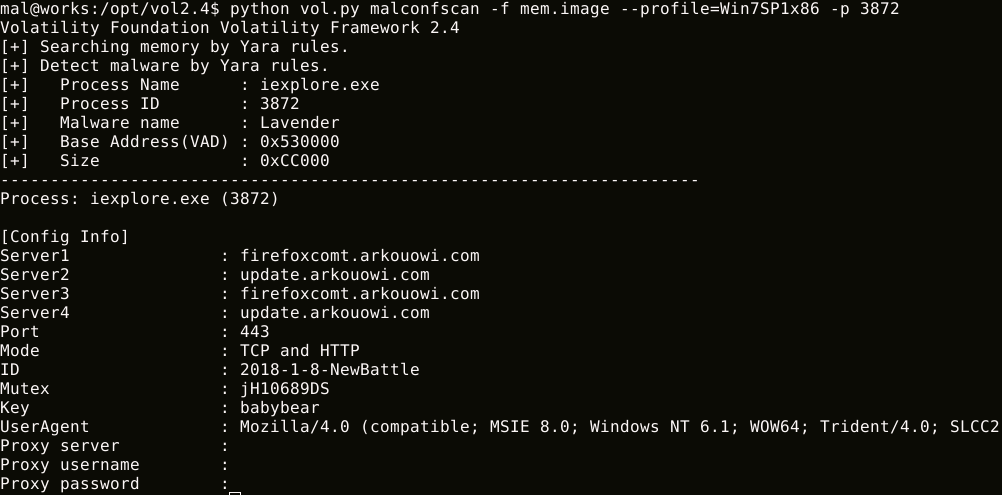
Плагин Volatility для извлечения конфигурационных данных известных вредоносных программ
memory-forensicsvulnerability-analysisforensics+3
4992 лет назад
CobaltStrikeScan preview

CobaltStrikeScan

GitHubapr4h/cobaltstrikescan

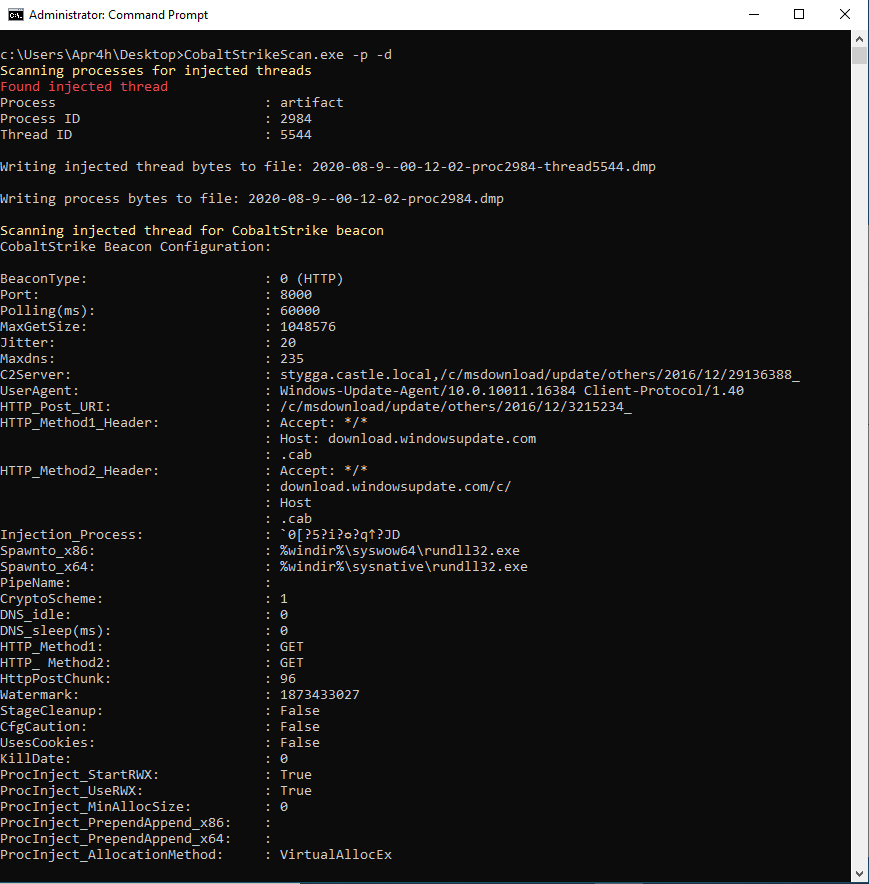
Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
defensive-toolsioc-managementmemory-forensics+4
9195 лет назад
Hunt-Sleeping-Beacons preview

Hunt-Sleeping-Beacons

GitHubtheflink/hunt-sleeping-beacons

Сканер стека вызовов, который идентифицирует IOCs распакованных или внедренных C2-агентов путем анализа поведения бездействующего потока,…
defensive-toolsmemory-forensicsforensics+3
6788 месяцев назад
keepass-password-dumper preview

keepass-password-dumper

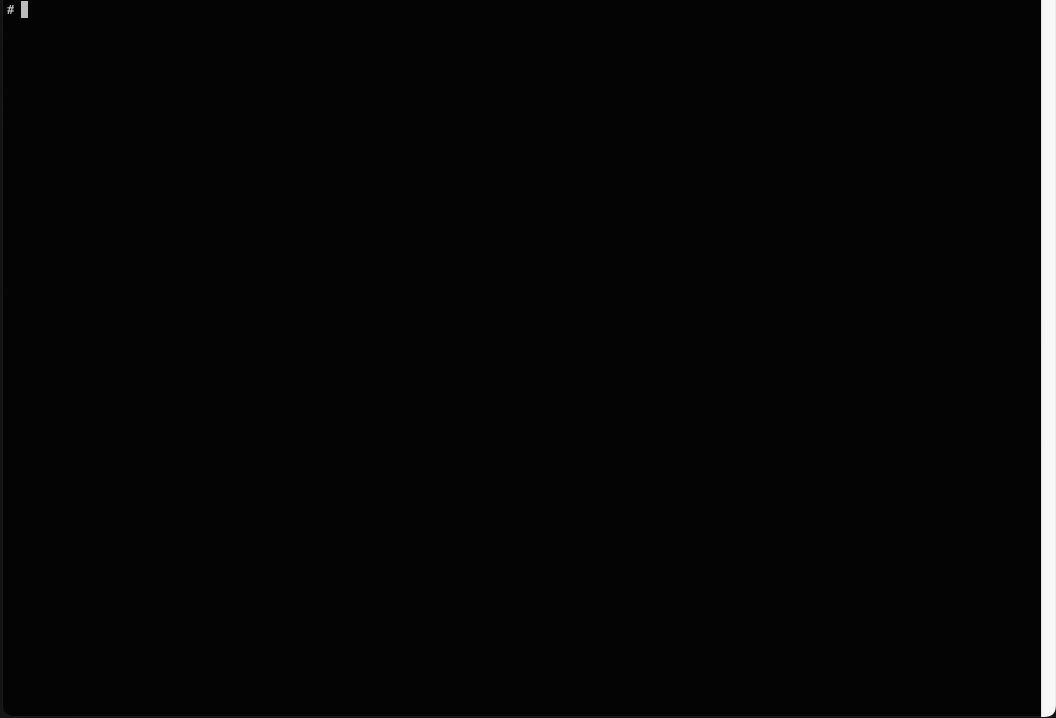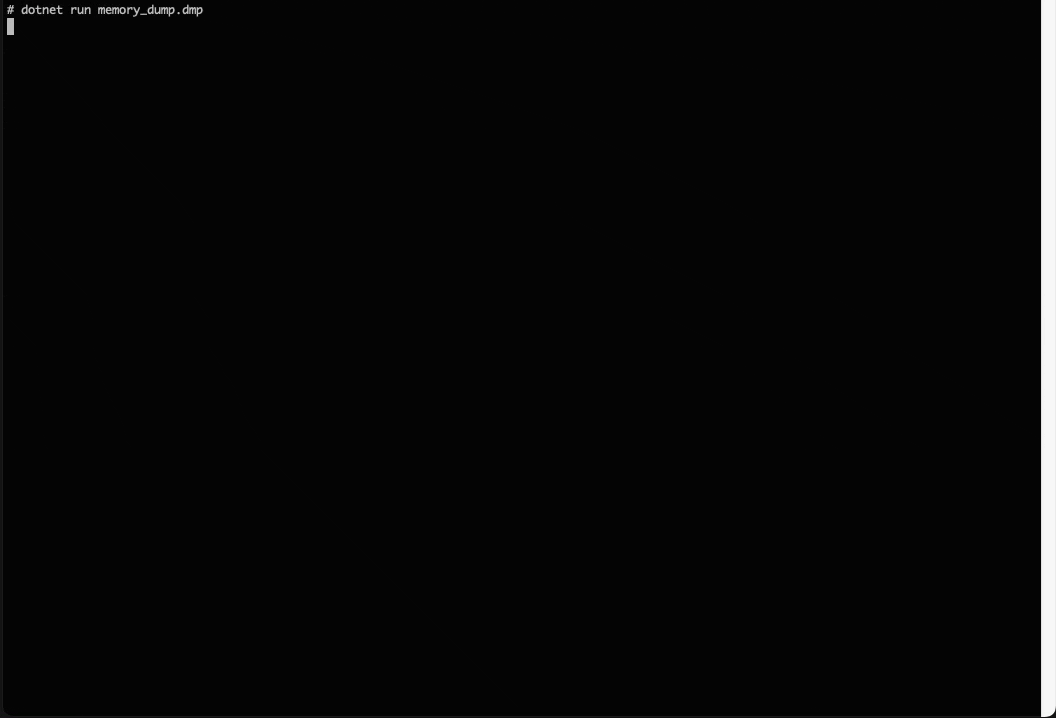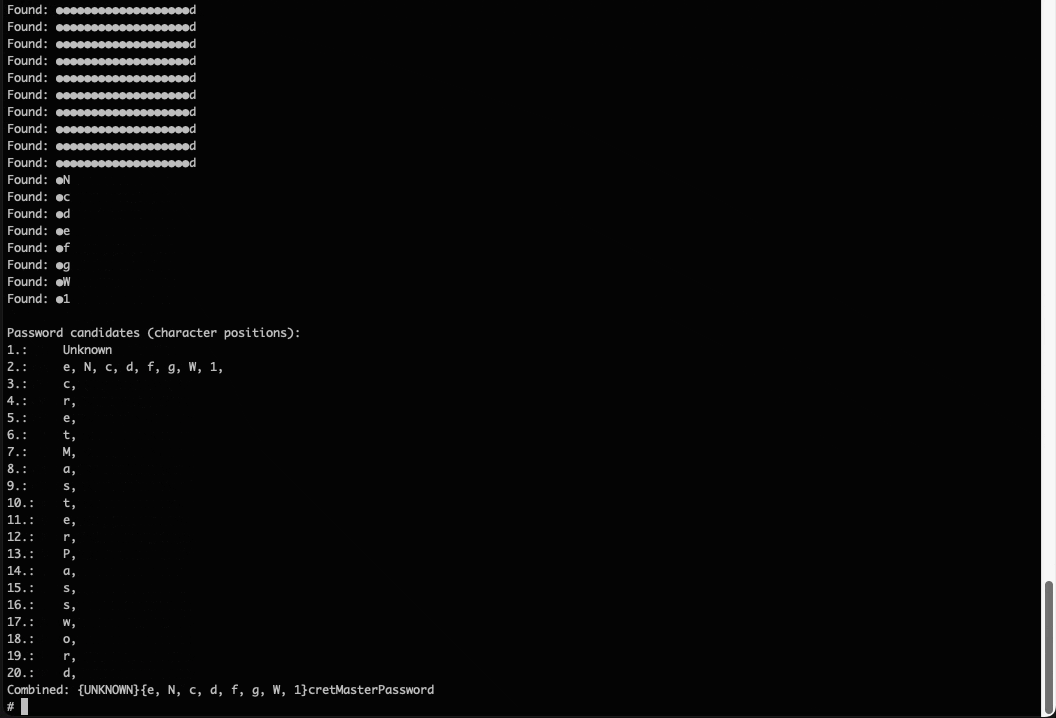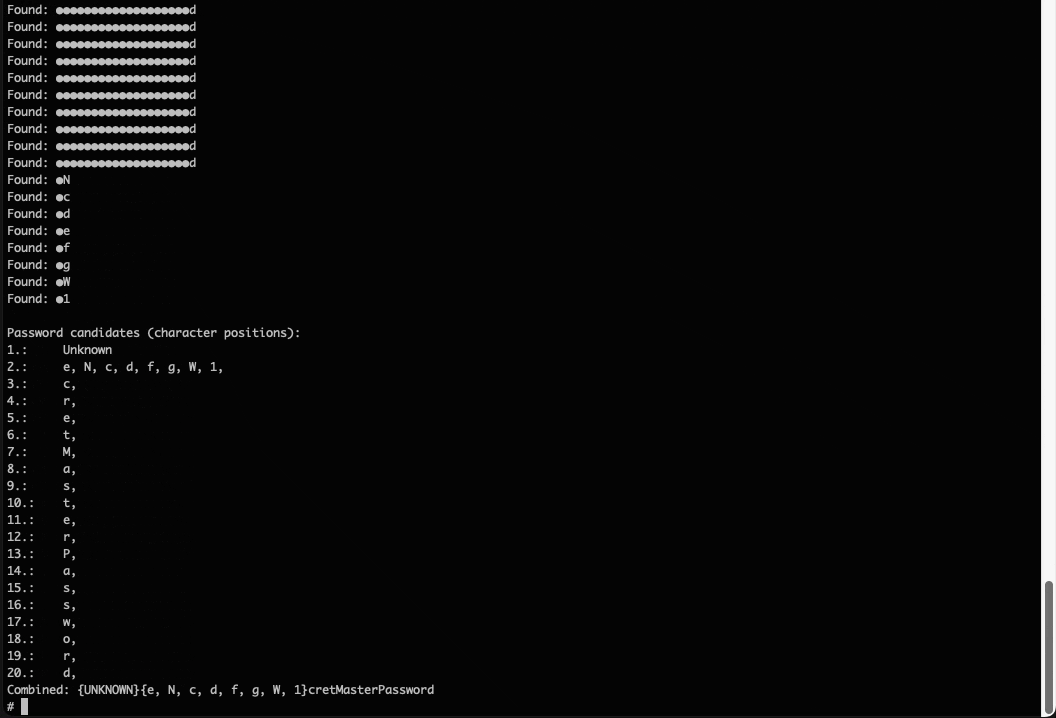
GitHubvdohney/keepass-password-dumper

Оригинальный PoC для CVE-2023-32784
memory-forensicspassword-attacksvulnerability-analysis+3
6513 лет назад
shadow preview

shadow

GitHubcensus/shadow

фреймворк для эксплуатации кучи jemalloc
memory-forensicsexploitationreverse-engineering+2
4694 лет назад
Limon preview

Limon

GitHubmonnappa22/limon

Limon — это песочница, разработанная как исследовательский проект, написанный на Python, которая автоматически собирает, анализирует и формирует…
static-analysisdynamic-analysis-sandboxingmemory-forensics+1
40310 лет назад
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

Динамический распаковщик на основе PE-sieve

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276 месяцев назад
nightHawkResponse preview

nightHawkResponse

GitHubbiggiesmallsag/nighthawkresponse

Фреймворк реагирования на инциденты и форензики
disk-forensicsioc-managementreconnaissance+7
6076 лет назад
sshkey-grab preview

sshkey-grab

GitHubnetspi/sshkey-grab

Извлечь SSH-ключи из ssh-agent

memory-forensicsexploitationpost-exploitation
22311 лет назад
Loki-RS preview

Loki-RS

GitHubneo23x0/loki-rs

🐍 Высокопроизводительный, многопоточный сканер YARA и IOC.
ioc-managementmemory-forensicsvulnerability-analysis+7
34924 дней назад
VMInjector preview

VMInjector

GitHubhzphreak/vminjector

Инструмент для внедрения DLL с целью разблокировки гостевых виртуальных машин

authentication-authorizationprivilege-escalationmemory-forensics+4
23813 лет назад
Назад1…567…39Вперёд








