
 #1
Инструменты для анализа дампов ОЗУ для поиска запущенных процессов, сетевых подключений и скрытого вредоносного ПО.
Рекомендация Kitploit
 eugnis/spectre-attack
Пример использования раскрытого эксплойта "Spectre" (CVE-2017-5753 и CVE-2017-5715)
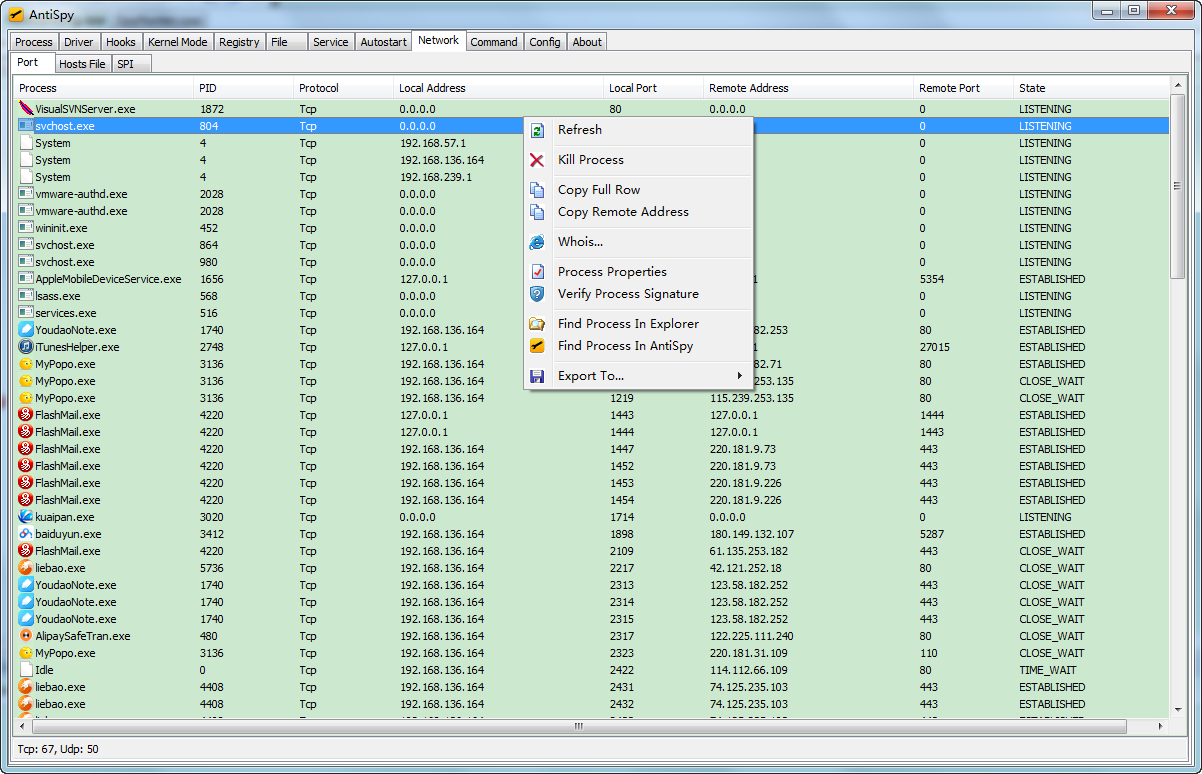 mohuihui/antispy
AntiSpy — это бесплатный, но мощный набор инструментов для борьбы с вирусами и руткитами. Он предоставляет вам возможность с наивысшими привилегиями…
 meckazin/chromekatz
Дамп файлов cookie и учётных данных непосредственно из памяти процессов Chrome/Edge
 anssi-fr/bmc-tools
Парсер кэша растровых изображений RDP
 azr43lkn1ght/dfir-labs
Практические задания DFIR, охватывающие цифровую криминалистику, реагирование на инциденты, анализ вредоносного ПО и охоту за угрозами, с флагами в…
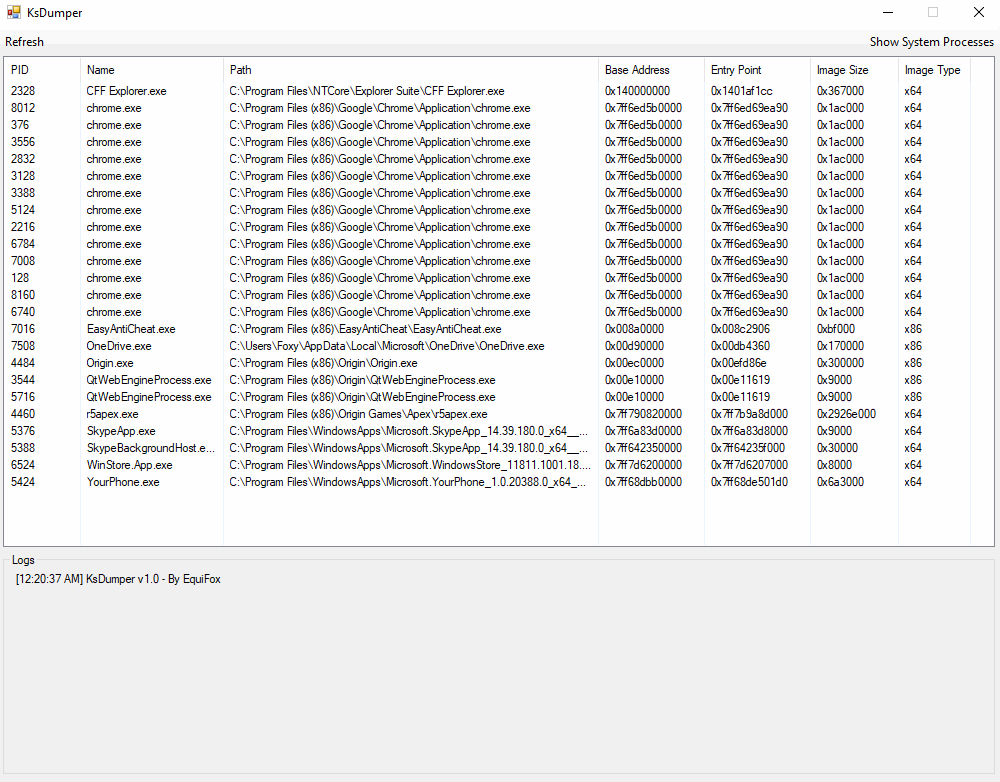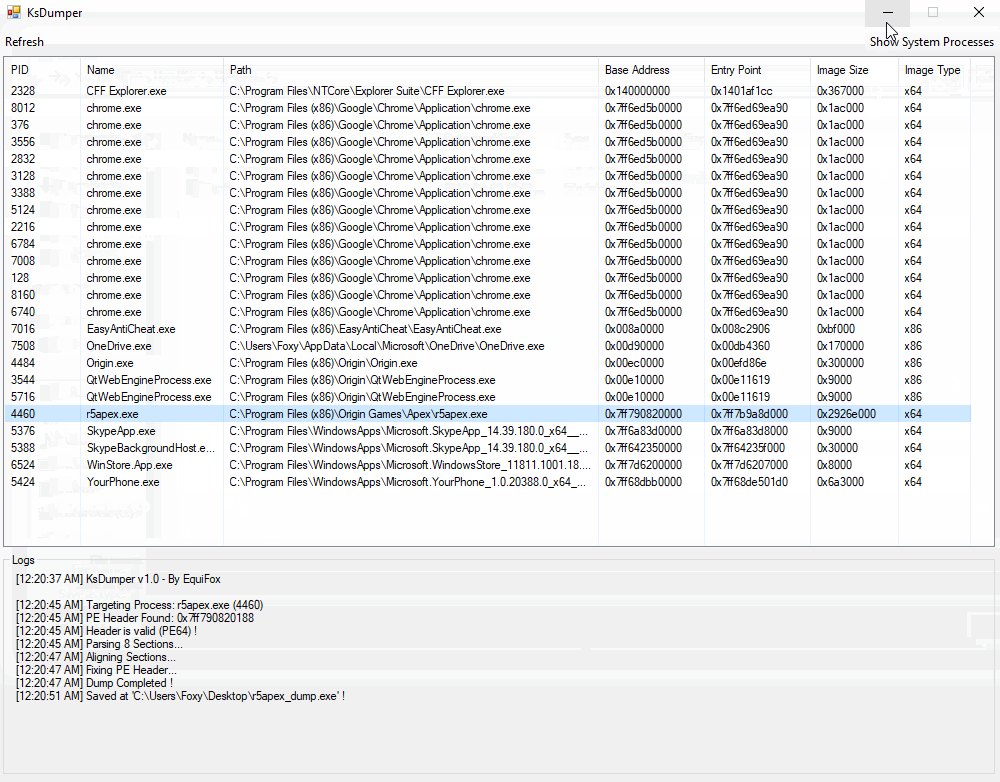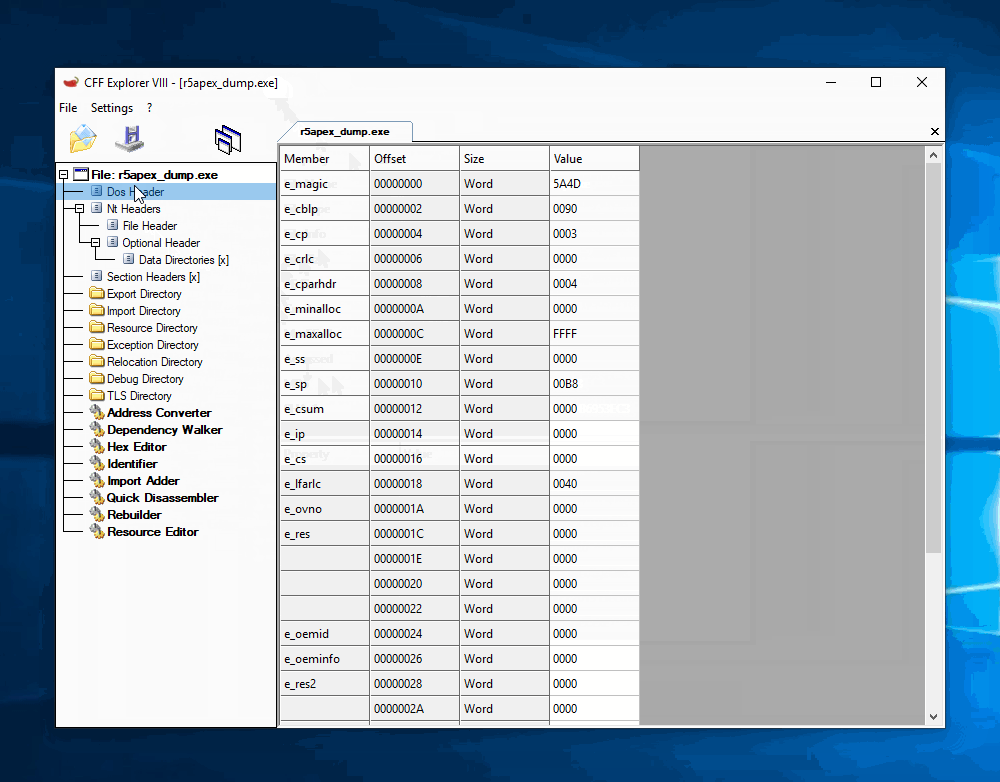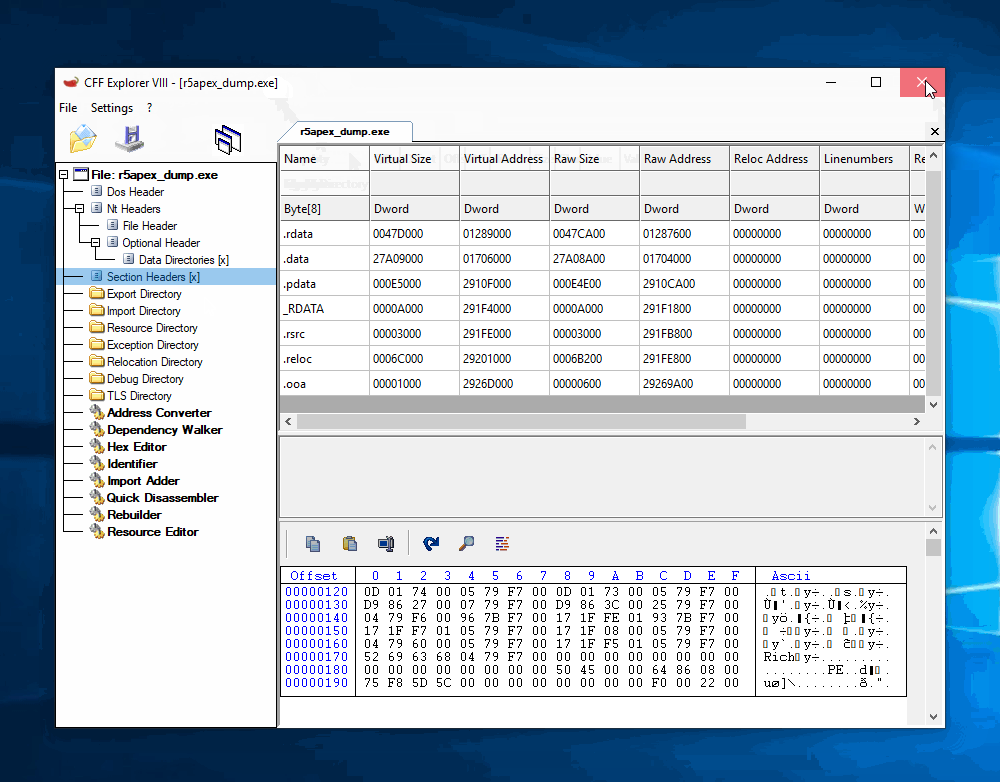 equifox/ksdumper
Дамп процессов с использованием возможностей пространства ядра !
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC для продвинутой техники обхода в памяти, позволяющей лучше скрывать выделение памяти под внедренный шеллкод от сканеров и…
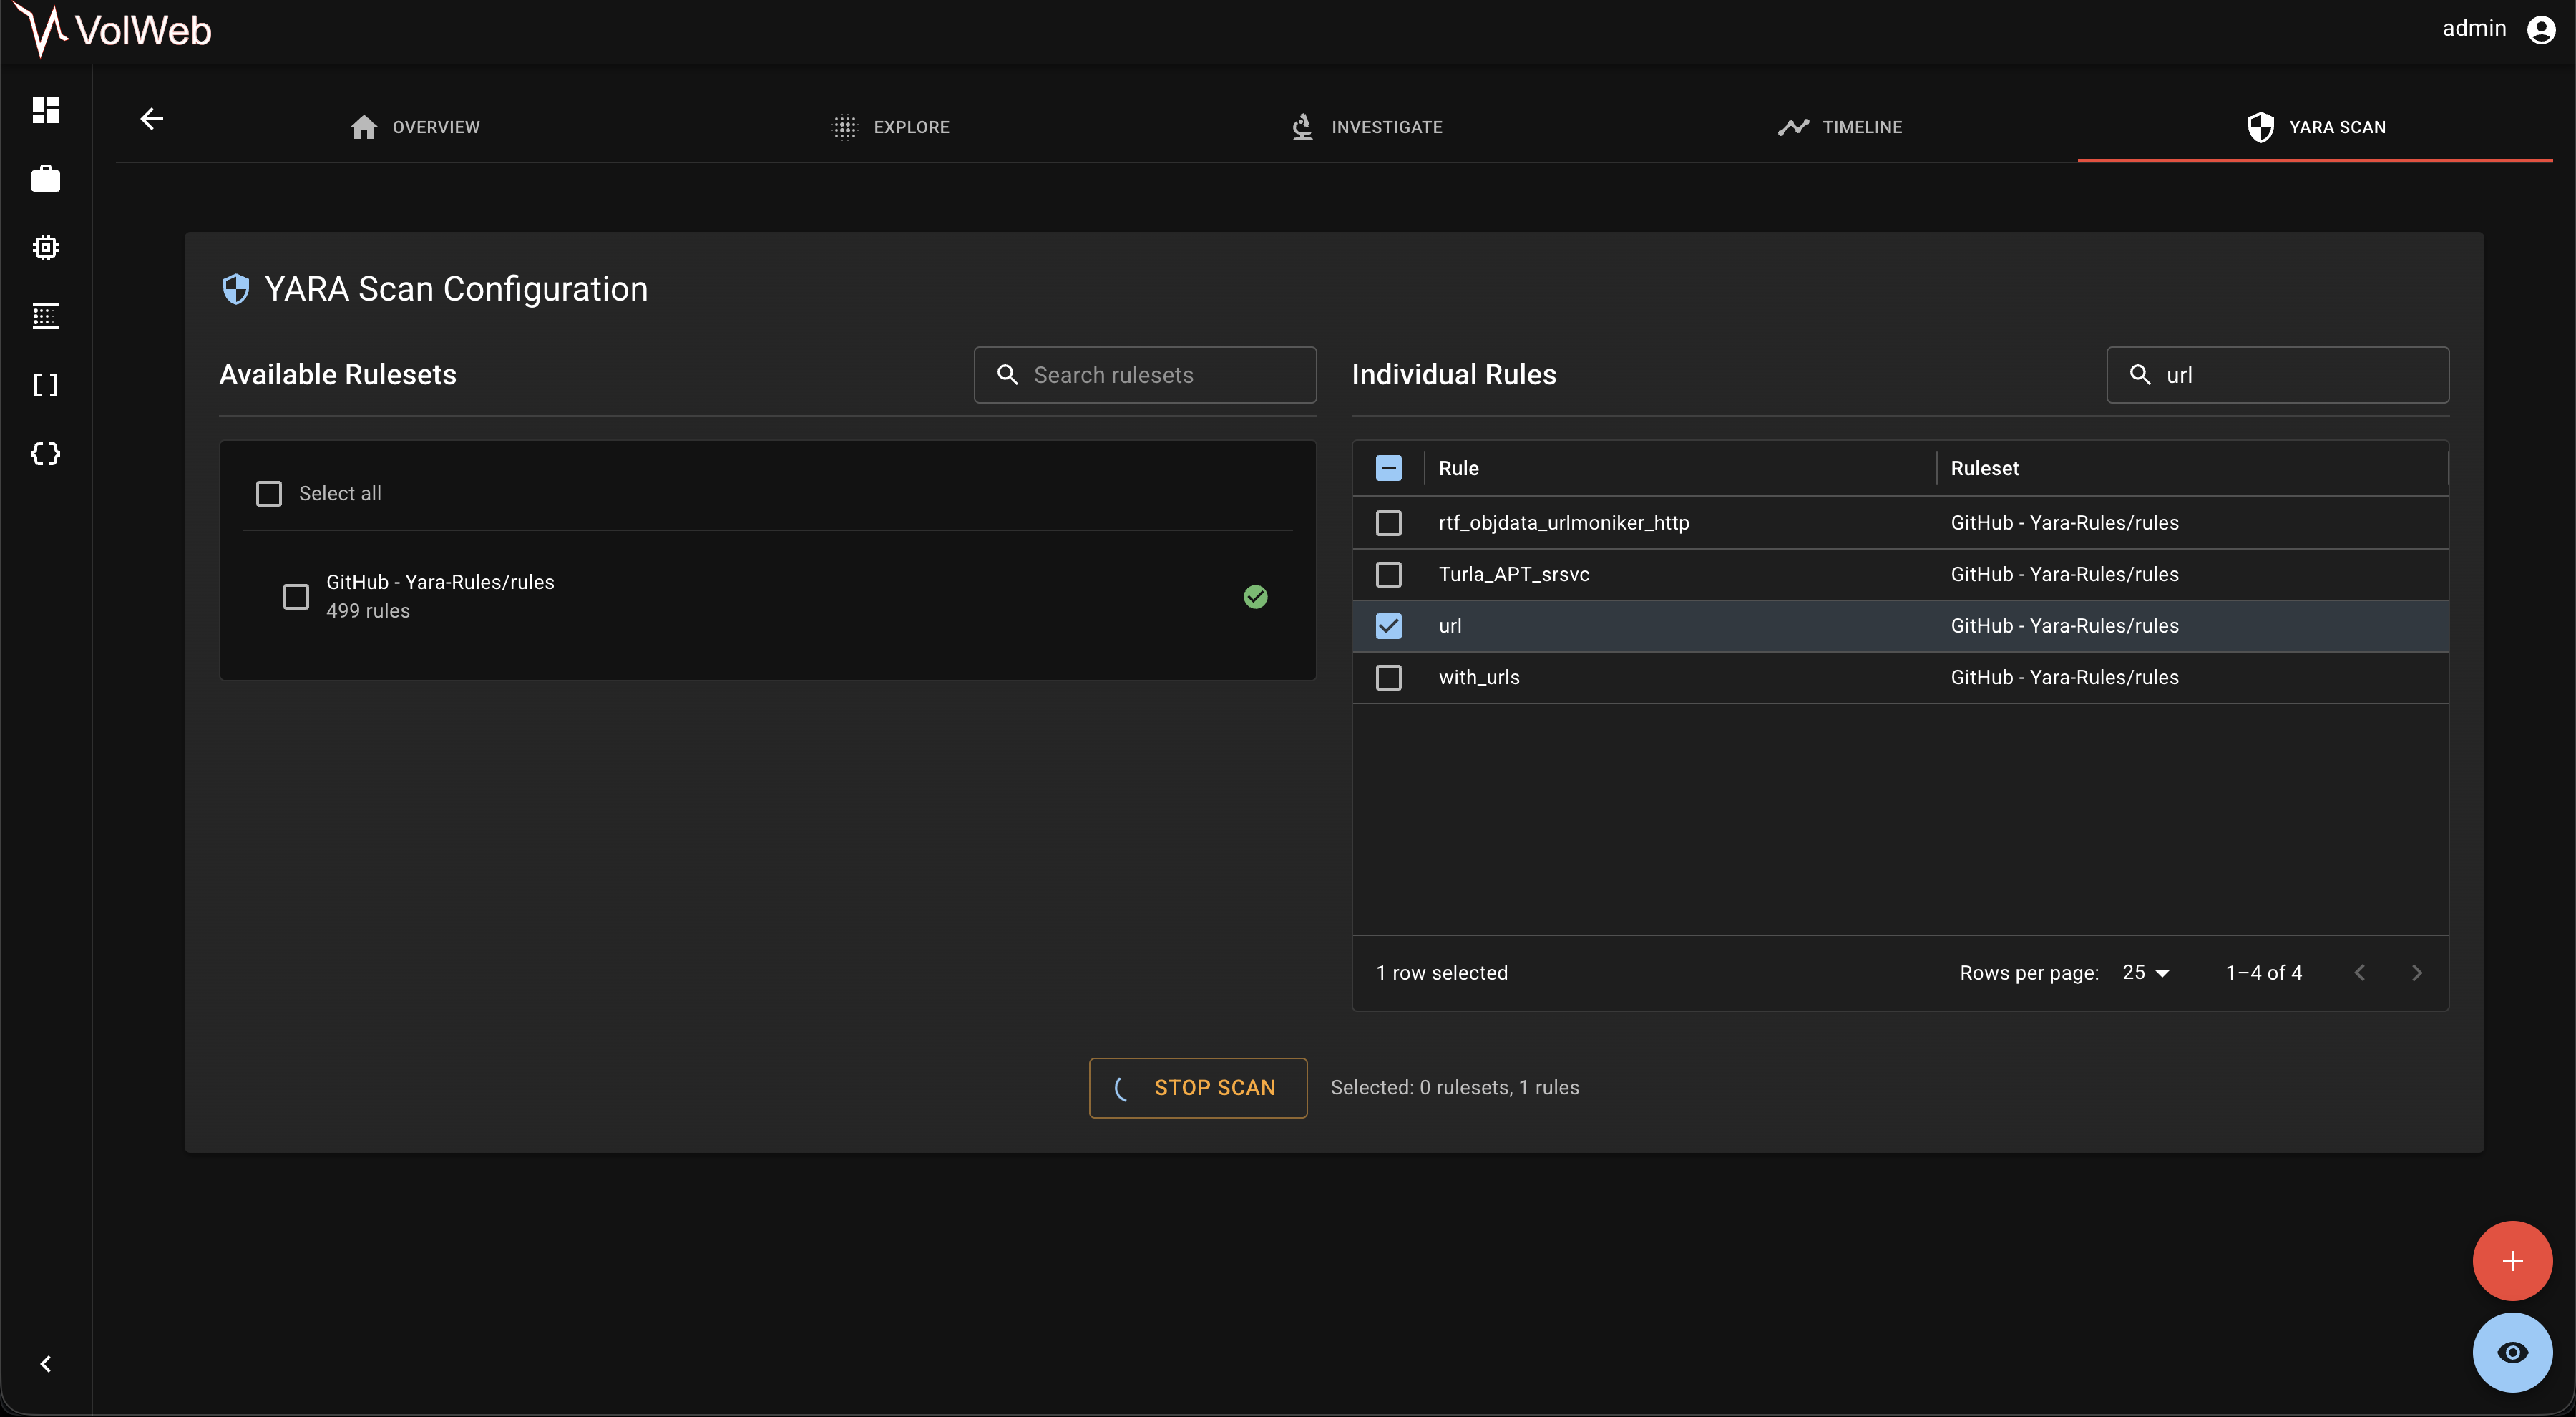 k1nd0ne/volweb
Централизованная и улучшенная платформа анализа памяти
 ricardojoserf/trickdump
Дамп lsass с использованием только функций NTAPI, создание 3 JSON и 1 ZIP файла... и генерация файла MiniDump позже!
 velocidex/winpmem
Многоплатформенный инструмент для сбора памяти.
 lethal-forensics/memprocfs-analyzer
Автоматизирует криминалистический анализ памяти Windows и рабочие процессы DFIR с помощью MemProcFS: сканирование YARA/ClamAV, обнаружение аномалий…
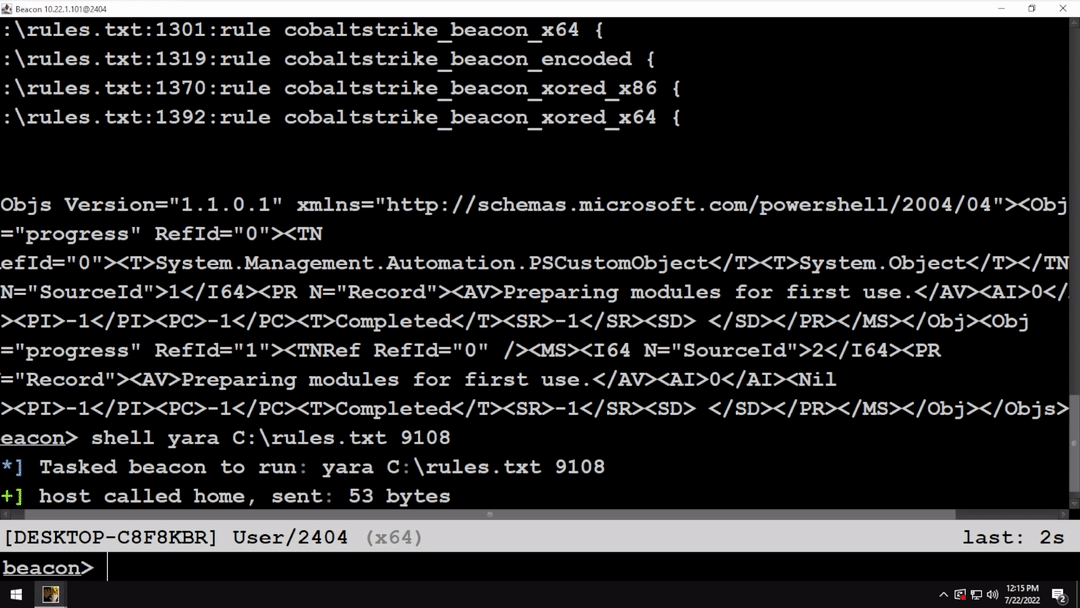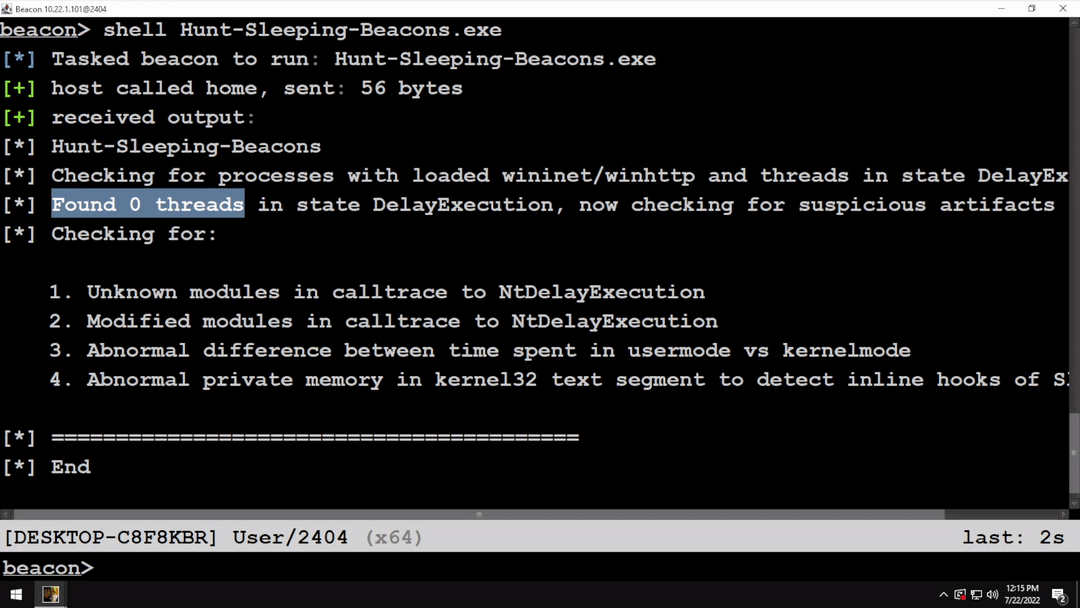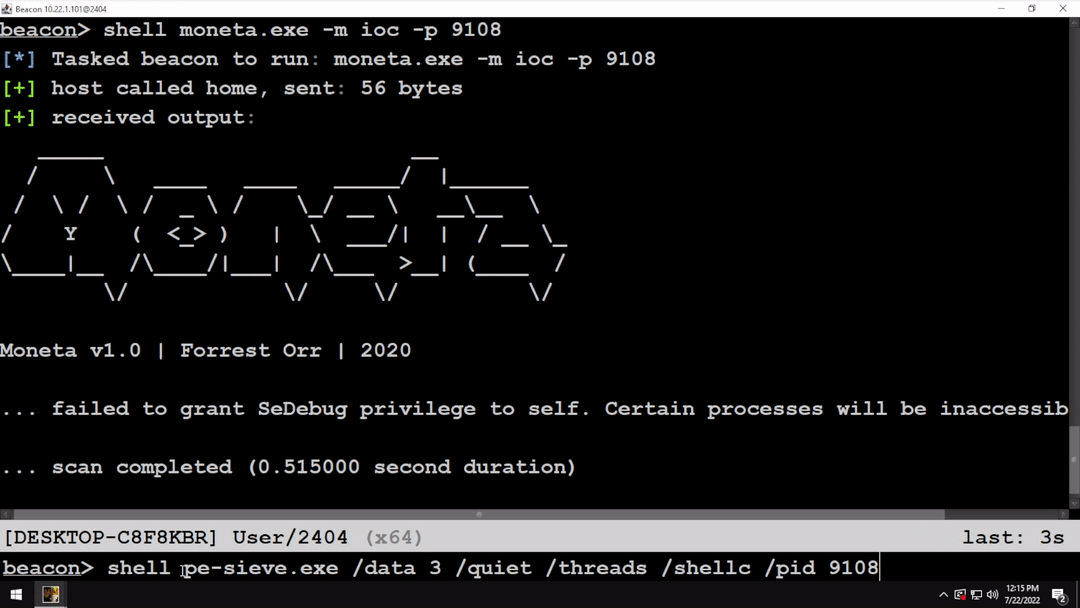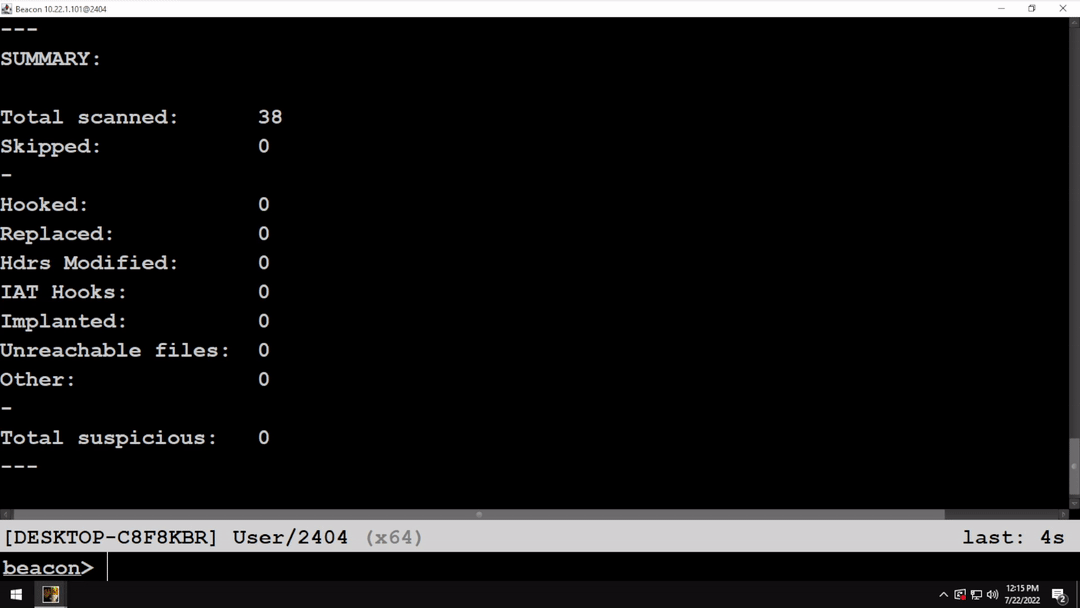 kyleavery/aceldr
Cobalt Strike UDRL для обхода сканеров памяти.

 cristianzsh/forensictools
Набор инструментов для криминалистики
 alex3434/wmi-static-spoofer
Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата
 sterrasec/apk-medit
инструмент для поиска и патча памяти в отлаживаемом APK без root и ndk
 maldev-academy/dumpbrowsersecrets
Извлекает хранящиеся в браузере данные, такие как токены обновления, куки, сохранённые учётные данные, данные кредитных карт, автозаполнение, историю…
 bert-janp/incident-response-powershell
Инструментарий реагирования на инциденты на основе PowerShell, который собирает 25+ криминалистических артефактов (процессы, сетевые подключения,…








