

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CobaltStrikeScan — Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию | Kitploit
Инструменты/GitHubGitHub/apr4h/cobaltstrikescan
Оборонительные ИнструментыУправление индикаторами компрометации (IOC)Криминалистика памятиФорензикаАнализ вредоносных программЦифровая криминалистикаРазведка угроз
GitHubapr4h/cobaltstrikescan

CobaltStrikeScan

Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию

Репозиторий
919115405 лет назадПроверено Kitploit
Поделиться

CobaltStrikeScan

Сканирует файлы или память процессов на наличие маяков Cobalt Strike и анализирует их конфигурацию.

CobaltStrikeScan сканирует память процессов Windows на предмет признаков внедрения DLL (классического или рефлексивного внедрения) и/или выполняет YARA-сканирование памяти целевого процесса на сигнатуры маяков Cobalt Strike v3 и v4.

Также CobaltStrikeScan может выполнить такое же YARA-сканирование файла, указанного абсолютным или относительным путём в аргументе командной строки.

Если маяк Cobalt Strike обнаружен в файле или процессе, его конфигурация будет проанализирована и отображена в консоли.

Клонирование репозитория

CobaltStrikeScan содержит GetInjectedThreads в качестве подмодуля. Убедитесь, что вы используете git clone --recursive https://github.com/Apr4h/CobaltStrikeScan.git при клонировании CobaltStrikeScan, чтобы код подмодуля также был загружен/склонирован.

Сборка решения

Costura.Fody настроен на встраивание CommandLine.dll и libyara.NET.dll в скомпилированную сборку CobaltStrikeScan.exe. CobaltStrikeScan.exe должен служить статической портативной версией CobaltStrikeScan. Для этого убедитесь, что при сборке выбрана платформа "Active Solution Platform" x64.

Благодарности

Этот проект вдохновлён следующими исследованиями/статьями:

  • SpecterOps - Защитники тоже мыслят графиками
  • JPCert - Плагин Volatility для обнаружения Cobalt Strike
  • SentinelLabs - Анатомия APT-атаки и закодированная конфигурация маяка CobaltStrike
  • База сигнатур Neo23x0 Signature Base для высококачественных YARA-сигнатур, используемых для обнаружения закодированного блока конфигурации Cobalt Strike.

Требования

  • 64-разрядная ОС Windows
  • .NET Framework 4.6
  • Требуются права администратора или SeDebugPrivilege для сканирования памяти процессов на наличие внедрённых потоков

Использование

  -d, --directory-scan          Scan all process/memory dump files in a directory for Cobalt Strike beacons

  -f, --scan-file               Scan a process/memory dump for Cobalt Strike beacons

  -i, --injected-threads        Scan running (64-bit) processes for injected threads and Cobalt Strike beacons

  -p, --scan-processes          Scan running processes for Cobalt Strike beacons

  -v, --verbose                 Write verbose output

  -w, --write-process-memory    Write process memory to file when injected threads are detected

  -h, --help                    Display Help Message

  --help                        Display this help screen.

  --version                     Display version information.
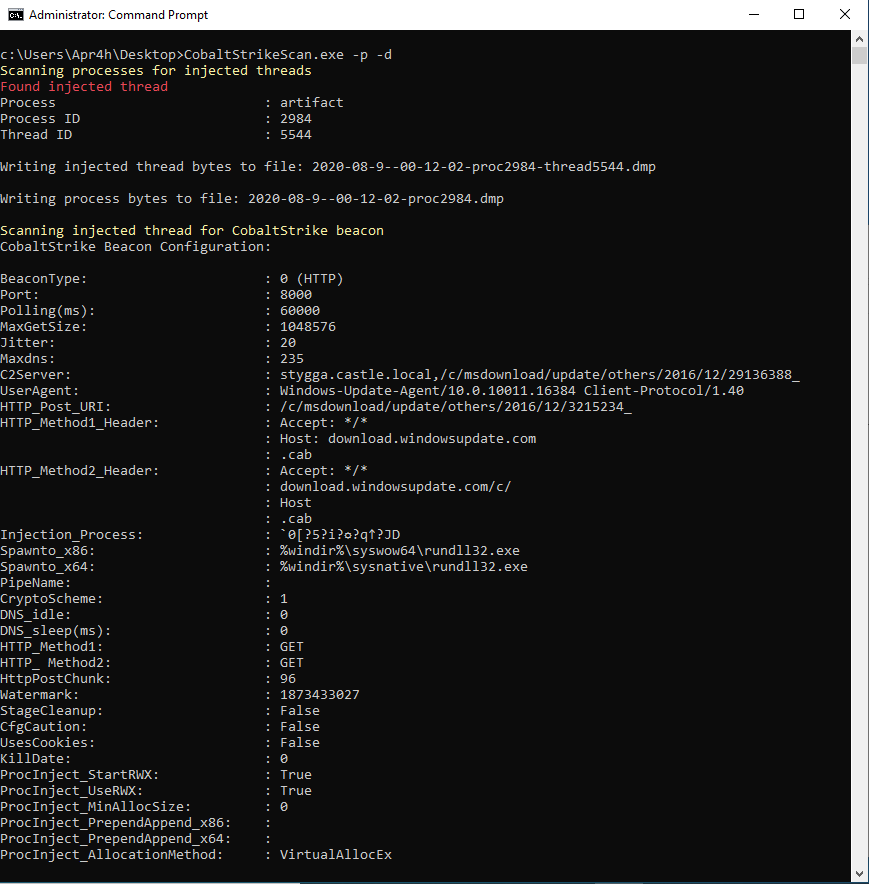

Пример

Image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    851
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    538
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    297
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    280

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





