
 #1

 digitalruby/ipban
Автоматизированная служба бана IP, обнаруживающая неудачные попытки входа из журналов событий и файлов, блокирующая атакующих на Windows и Linux…
 abdaullahag/threatlens
Python CLI-инструмент для быстрого анализа IOC (IP-адреса, домены, CVE) с использованием 6 бесплатных API Threat Intel. Вывод: цветной Excel, JSON,…
 gilnett/wstrace
Автономный системный и API-монитор для Windows без драйверов на Rust
 meirwah/awesome-incident-response
Курируемый каталог инструментов для реагирования на инциденты и цифровой криминалистики (DFIR), включая криминалистику памяти и дисков, сбор улик,…
 the-infra-company/kcatcher
Ловите то, что скрывается в ваших кластерах Kafka.
 gopasteverything/gpewebdefender
Легковесный монитор веб-атак. Один бинарник на Go + SQLite. Не OSSEC, не WAF.
 karim852/kage-dfir-toolkit
Консоль DFIR-триажа для Windows-хостов, которая объединяет сбор артефактов, таймлайны с корреляцией по Sigma, сканирование YARA, проверку сокетов и…
 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…
 lascc/dfirhub
Ищите криминалистические артефакты Windows, смотрите, где каждый из них находится на диске, и копируйте команду KAPE для его сбора. Также создаёт…
 foru17/neko-master
Современная и элегантная панель управления для визуализации и анализа сетевого трафика.
 ghostop14/sparrow-wifi
Анализатор Wi-Fi и Bluetooth нового поколения с графическим интерфейсом для Linux
 abrignoni/ileapp
Преобразует форензик-извлечения iOS и iPadOS в отчёты HTML, TSV, timeline, KML и LAVA с модульным обнаружением артефактов и поддержкой зашифрованных…
 domainaware/parsedmarc
Python-пакет и CLI для разбора агрегированных и форензических DMARC-отчётов
 guettaf-hossam/superdiagnostictool
Инструмент диагностики и автоматического восстановления Windows на основе ИИ с использованием Google Gemini. Обнаружение сбоев, оптимизация…
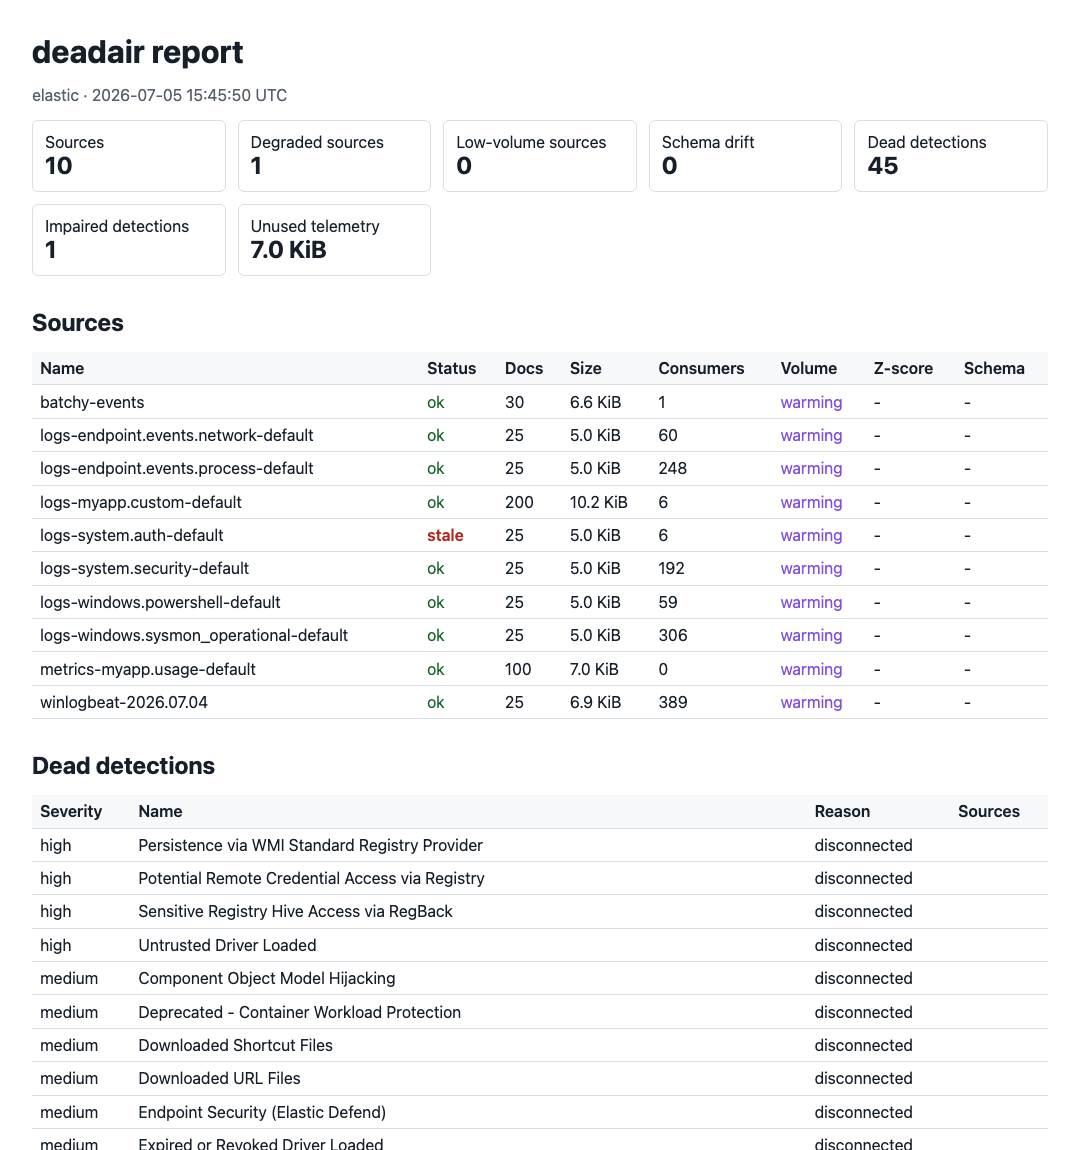 big-comfy/deadair
Находит правила обнаружения в вашем SIEM, которые работают вслепую
 jev-sec/jev-ids
Быстродействующая и экономичная по количеству токенов система обнаружения вторжений (IDS) на основе Jev от TypeSafe.
 permiso-io-tools/cloudgrappler
Запрашивайте высокоточные облачные обнаружения для известных злоумышленников в AWS, Azure и GCP, используя журналы CloudTrail и пользовательские…








