Инструмент диагностики и устранения неполадок Windows на базе ИИ


SuperDiagnosticTool собирает телеметрию оборудования в реальном времени, отправляет её в Google Gemini API для анализа и генерирует скрипты исправления на PowerShell для устранения обнаруженных проблем. Инструмент включает несколько уровней проверки, которые сгенерированный скрипт должен пройти, прежде чем пользователю будет предложено его выполнить.
Скриншоты
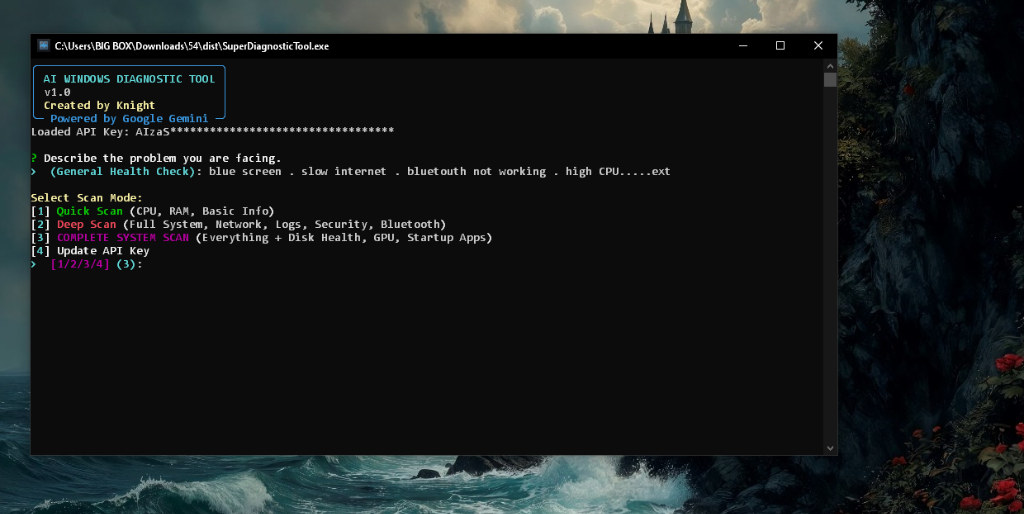
Главный интерфейс с выбором режима сканирования и полем ввода описания проблемы
Ключевые возможности
Универсальная поддержка оборудования
- Динамическое масштабирование: автоматически адаптируется к любой конфигурации CPU (1–128+ ядер)
- Независимость от оборудования: работает как на устаревших системах (Intel Pentium), так и на высокопроизводительных рабочих станциях (AMD Threadripper, Intel Xeon)
- Корректная обработка отказов: безопасная обработка неподдерживаемых запросов к оборудованию (частота CPU, батарея, файл подкачки)
- Оптимизация для слабых систем: лёгкое выполнение, чтобы избежать нагрузки на ресурсы ограниченного оборудования
Интеллектуальный анализ с помощью ИИ
- Интеграция с Google Gemini: анализ и диагностика системы на базе ИИ через Gemini API
- Рекомендации с учётом контекста: сопоставление проблем, о которых сообщил пользователь, с собранной телеметрией системы
- Аудит безопасности: поиск подозрительных процессов, утечек ресурсов и потенциальных признаков вредоносного ПО
- Проверка после исправления: формирование отчётов о завершении с разделением автоматических исправлений и пунктов, требующих ручного вмешательства
Многоуровневая архитектура безопасности
Скрипты, сгенерированные Gemini, проходят четыре последовательные проверки, прежде чем пользователю будет предложено одобрить их выполнение:
Конвейер проверки
- Сопоставление с базой знаний: сверка решений ИИ с набором проверенных, заведомо безопасных шаблонов исправления
- Симуляция пробного запуска: предварительный просмотр всех предполагаемых изменений (службы, файлы, реестр) до внесения каких-либо модификаций
- Валидация скрипта (
ScriptValidator): трёхуровневая проверка — чёрный список (жёсткая блокировка деструктивных шаблонов), обнаружение подозрительных шаблонов (с учётом псевдонимов и обфускации) и оценка риска по шкале от 0 до 100
- Перехват критических путей (
CriticalPathInterceptor): шлюз с нулевым доверием, который останавливает любой скрипт, затрагивающий ключи реестра HKLM/HKCU или пути System32, до явного подтверждения пользователем
Ограничения безопасности
- Точки восстановления системы: создаются автоматически перед любыми изменениями
- Снимки состояния до и после выполнения: полный захват состояния системы для обнаружения и журналирования каждого внесённого изменения
- Генерация отката: автоматическое создание выборочного скрипта отката в случае сбоя выполнения
- Журналирование выполнения: каждое действие записывается с отметками времени в
%TEMP%\superdiagnostic_execution_*.log
Выполнение PowerShell
- Проверка прав администратора: Скрипты проверяют наличие повышения прав перед продолжением
- Санитизация переменных: Экранирование на основе регулярных выражений сохраняет переменные
$env: без синтаксических ошибок
- Проверки безопасности служб: Проверяет существование службы перед любой операцией Start/Stop/Set
- Контролируемое выполнение: Скрипты запускаются через
subprocess.run с жёстким тайм-аутом в 5 минут, полным захватом stdout/stderr и автоматической очисткой временных файлов. Это прямое выполнение на уровне хоста, а не изоляция в виртуальной машине или контейнере. Описанные выше уровни валидации являются основной границей безопасности.
- Обработка ошибок: Обёртка PowerShell включает блоки try/catch/finally с построчной отчётностью об ошибках
Комплексное сканирование системы
- Метрики производительности: Использование ЦП (общее + по ядрам), разбивка памяти, главные потребители ресурсов
- Сетевая аналитика: Активные интерфейсы, конфигурация DNS, сила сигнала Wi-Fi, тесты подключения
- Целостность безопасности: Статус антивируса, профили брандмауэра, история Windows Update
- Состояние оборудования: Статус SMART дисков, информация о GPU, состояние батареи (ноутбуки)
- Системные службы: Приложения автозагрузки, сбойные службы, критичные журналы событий
- Аудит процессов: Выявляет процессы с необычным использованием ресурсов или расположением файлов
Отчётность, ориентированная на человека
- Профессиональные HTML-отчёты: Диагностические отчёты с тёмной темой и адаптивным дизайном, с визуальными метриками
- Формулировки в прошедшем времени: Отчёты используют теги
[FIXED], [CLEANED], [DISABLED], отражающие выполненные действия
- Раздел ручного вмешательства: Чётко отделяет автоматические исправления от пунктов, требующих вмешательства пользователя
- Архивы с отметками времени: Все отчёты сохраняются в
AI_Reports/ для исторического отслеживания
Быстрый старт
Загрузка
Скачать SuperDiagnosticTool.exe — автономный исполняемый файл (Python не требуется)
Исполняемый файл не подписан. Windows SmartScreen покажет предупреждение при первом запуске. См. TRUST_GUIDE.md, чтобы узнать, как продолжить. Если вы предпочитаете проверить перед запуском, соберите из исходного кода.
Требования
- Windows 10 или Windows 11
- Права администратора (необходимы для системной телеметрии и исправлений)
- Ключ API Google Gemini (Получить бесплатный ключ)
Первый запуск
- Скачайте и запустите
SuperDiagnosticTool.exe
- Введите ваш ключ API Google Gemini, когда появится запрос
- Опишите вашу системную проблему
- Выберите режим сканирования (Quick / Deep / Complete)
- Просмотрите анализ ИИ и сгенерированный скрипт исправления
- Одобрите выполнение или просмотрите подробный HTML-отчёт
Установка (для разработчиков)
Предварительные требования
- Python 3.8 или выше
- Менеджер пакетов pip
Установка зависимостей
Создайте виртуальное окружение, чтобы зависимости инструмента оставались изолированными от
других проектов Python:
python -m venv .venv
Активируйте его в командной строке Windows, затем установите зависимости, перечисленные в
репозитории:
.venv\Scripts\activate
pip install -r requirements.txt
В PowerShell активируйте окружение командой:
.\.venv\Scripts\Activate.ps1
Если PowerShell блокирует скрипт активации, откройте PowerShell от имени вашего пользователя и
один раз выполните Set-ExecutionPolicy -Scope CurrentUser RemoteSigned, затем повторите
команду активации.
Запуск из исходного кода
 guettaf-hossam/superdiagnostictool








