Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
parsedmarc — Python-пакет и CLI для разбора агрегированных и форензических DMARC-отчётов | Kitploit

Инструменты/GitHubGitHub/domainaware/parsedmarc
Оборонительные ИнструментыАутентификацияБезопасность Электронной ПочтыАнализ DNSАнализ ЖурналовТоп в Безопасность Электронной Почты №3
GitHubdomainaware/parsedmarc

parsedmarc

Python-пакет и CLI для разбора агрегированных и форензических DMARC-отчётов

Репозиторий
1.3k2771202 дней назадПроверено Kitploit
Поделиться
Сайт

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

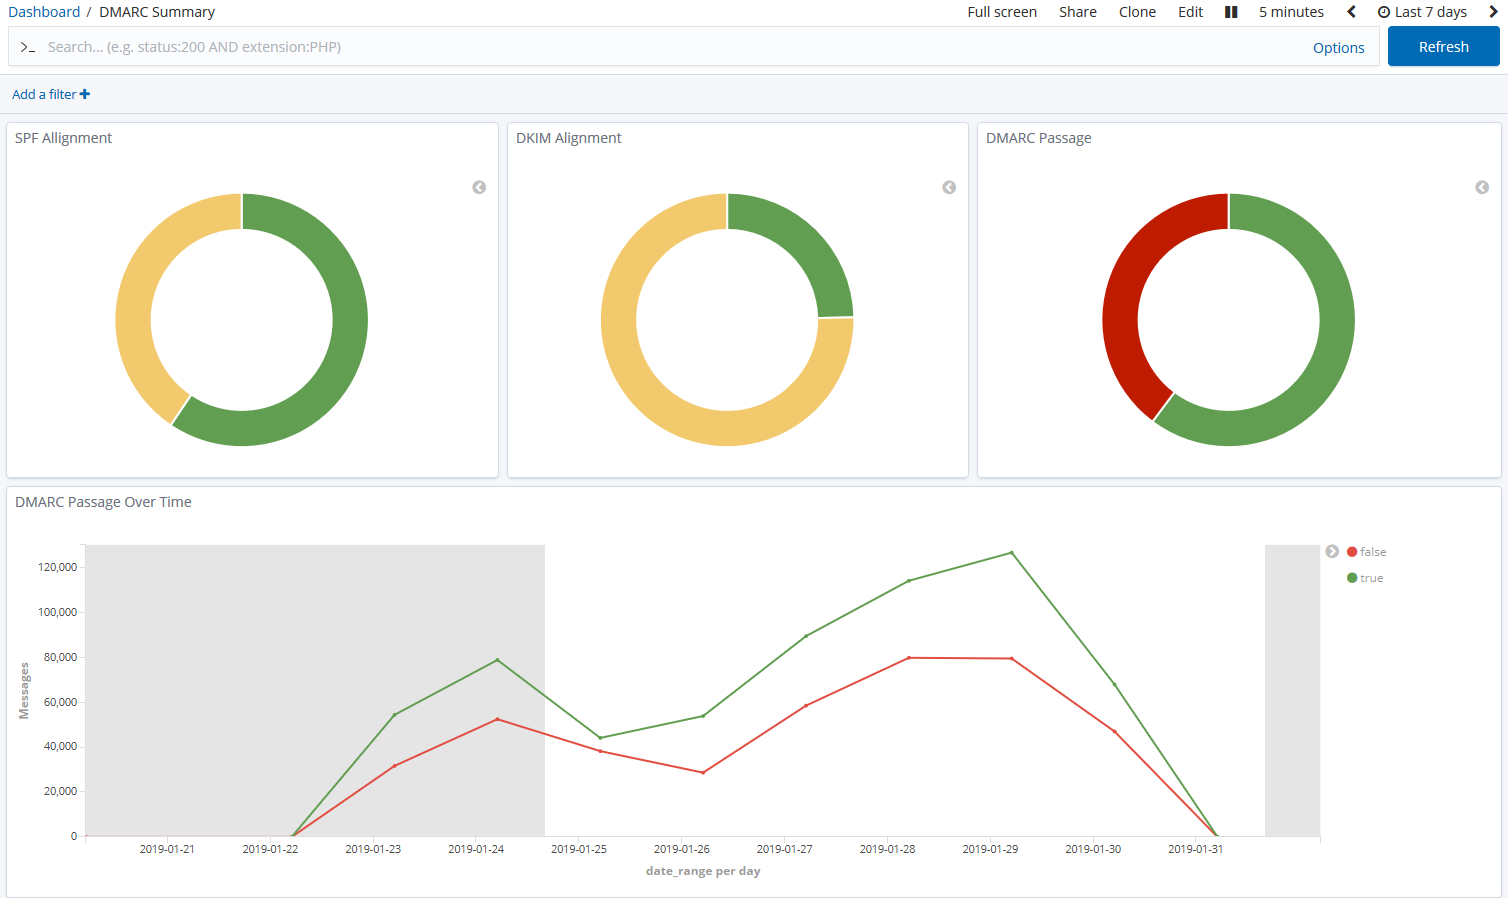
Скриншот сводных графиков DMARC в Kibana

parsedmarc — это модуль Python и утилита командной строки для разбора отчётов DMARC. При использовании с Elasticsearch и Kibana (или Splunk), либо с OpenSearch и Grafana, он работает как самостоятельно размещаемая открытая альтернатива коммерческим сервисам обработки отчётов DMARC, таким как Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense и Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) — это протокол аутентификации электронной почты.

Спонсоры

Этот проект поддерживается одним разработчиком. Пожалуйста, рассмотрите возможность спонсирования моей работы, если вы или ваша организация получаете от этого пользу.

Возможности

  • Разбирает агрегированные/rua отчёты DMARC: устаревший черновик и схемы 1.0 (RFC 7489), а также новую схему RFC 9990 для финального стандарта DMARC (RFC 9989)
  • Разбирает отчёты о сбоях/ruf DMARC (RFC 6591 и RFC 9991; ранее называвшиеся форензик-отчётами)
  • Разбирает отчёты SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Может разбирать отчёты из почтового ящика через IMAP, Microsoft Graph или Gmail API
  • Прозрачно обрабатывает отчёты, сжатые gzip или zip
  • Согласованные структуры данных
  • Простой вывод в JSON и/или CSV
  • Опциональная отправка результатов по электронной почте
  • Опциональная отправка результатов в Elasticsearch, OpenSearch, Splunk или PostgreSQL для использования с готовыми дашбордами
  • Опциональная отправка результатов в Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), конечную точку Graylog (GELF), сервер syslog, Grafana Loki или HTTP-вебхук

Совместимость с Python

Этот проект поддерживает следующие версии Python, которые либо активно поддерживаются, либо являются версиями по умолчанию для RHEL или Debian.

ВерсияПоддерживаетсяПричина
< 3.6❌Окончание поддержки (EOL)
3.6❌Используется в RHEL 8, но не поддерживается зависимостями проекта
3.7❌Окончание поддержки (EOL)
3.8❌Окончание поддержки (EOL)
3.9❌Используется в Debian 11 и RHEL 9, но не поддерживается зависимостями проекта
3.10❌Окончание поддержки (EOL)
3.11✅Активно поддерживается; поддерживается до июня 2028 (Debian 12)
3.12✅Активно поддерживается; поддерживается до мая 2035 (RHEL 10)
3.13✅Активно поддерживается; поддерживается до июня 2030 (Debian 13)
3.14✅Поддерживается (требуется imapclient>=3.1.0)
3.15✅Поддерживается
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    259
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    257

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →