
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Domain-Controller-DC-Exploitation-with-Metasploit-Impacket — Сквозная эксплуатация контроллера домена с использованием Metasploit и Impacket: обнаружен DC10, эксплуатирован Zerologon (CVE-2020-1472), извлечены NTLM-хеши, получена оболочка SYSTEM, установлена сессия Meterpreter. | Kitploit
Инструменты/GitHubGitHub/nyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket
РазведкаФреймворки для эксплойтовГенерация полезной нагрузкиАнализ уязвимостейЛатеральное перемещениеПост-эксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
GitHubnyambiblaise/domain-controller-dc-exploitation-with-metasploit-impacket

Domain-Controller-DC-Exploitation-with-Metasploit-Impacket

Сквозная эксплуатация контроллера домена с использованием Metasploit и Impacket: обнаружен DC10, эксплуатирован Zerologon (CVE-2020-1472), извлечены NTLM-хеши, получена оболочка SYSTEM, установлена сессия Meterpreter.

Репозиторий
231 год назадЕщё не проверено
Поделиться

Эксплуатация контроллера домена (DC) с помощью Metasploit и Impacket

Сквозная эксплуатация контроллера домена с использованием Metasploit и Impacket: обнаружен DC10, использован Zerologon (CVE-2020-1472), извлечены NTLM-хеши, получен шелл SYSTEM, установлена сессия Meterpreter.

Краткое описание В данном упражнении продемонстрирована полная, реалистичная цепочка атак на контроллер домена, уязвимый для CVE-2020-1472 (Zerologon). Взаимодействие включало обнаружение, обогащение служб, эксплуатацию, извлечение учетных данных, горизонтальное перемещение и проверку пост-эксплуатации. Мне удалось получить доступ уровня SYSTEM и установить постоянную сессию Meterpreter на DC, используя комбинацию Zerologon, Impacket secretsdump + pass-the-hash, а также полезные нагрузки msfvenom/meterpreter. На каждом этапе были сделаны скриншоты и сохранены артефакты команд.

Обзор лаборатории: Смоделирована полная цепочка атак на контроллер домена Windows с использованием Metasploit и Impacket; обнаружение, Zerologon, secretsdump, pass-the-hash и управляемая сессия Meterpreter.

Почему это важно для организаций: Поскольку DC управляет аутентификацией, групповыми политиками и идентификацией для всего домена, его компрометация может перерасти в полное нарушение бизнес-процессов, захват учетных записей, кражу данных, развертывание программ-вымогателей и потерю регуляторного доверия. Защита DC обеспечивает непрерывность работы, доход и репутацию, предотвращая превращение идентификации в единую точку отказа.

Эксплуатация контроллера домена (DC) с помощью Metasploit + Impacket

СЦЕНАРИЙ

Вам предоставлены две машины в изолированной лабораторной сети. Одна система — контроллер домена Windows (DC) с именем DC10, на которой размещены основные службы AD. Другая система — рабочая станция Kali, размещенная в том же серверном сегменте для тестирования. Предполагается, что DC открывает типичные доменные службы (например, LDAP, Kerberos, SMB) и может быть уязвим для известных проблем. Хост Kali должен использоваться для разведки, эксплуатации, получения учетных данных, горизонтального перемещения и проверки пост-эксплуатации. Задача — идентифицировать DC, подтвердить данные домена, получить первоначальную точку опоры с помощью применимой техники, извлечь материал учетных данных для получения административного доступа, а затем продемонстрировать контроль над DC через удаленный шелл и сессию управляемого агента, адаптируясь к любым ограничениям среды, таким как пропатченные службы, ограниченный исходящий трафик или защита конечных точек. DC: 10.1.16.1 Kali: 10.1.16.66

Основные результаты

  • Использована критическая уязвимость: CVE-2020-1472 (Zerologon) успешно эксплуатирована для сброса пароля учетной записи машины DC до пустого.
  • Компрометация учетных данных: из DC извлечены NTLM-хеши (secretsdump), раскрыты учетные данные администратора, позволяющие использовать pass-the-hash.
  • Продемонстрирован полный контроль над доменом: с помощью извлеченных хешей получен шелл SYSTEM на DC10 (psexec) и запущен стабильный обратный шелл Meterpreter, что подтверждает удаленное выполнение кода и постоянство.
  • Открытые службы: LDAP, Kerberos, SMB и связанные службы RPC были доступны с атакующего хоста, что позволило провести обнаружение и эксплуатацию.
  • Риск поверхности атаки: DC принимал удаленные операции, что позволило манипулировать учетной записью машины и удаленно выполнять полезные нагрузки.

1) Обнаружение и разведка

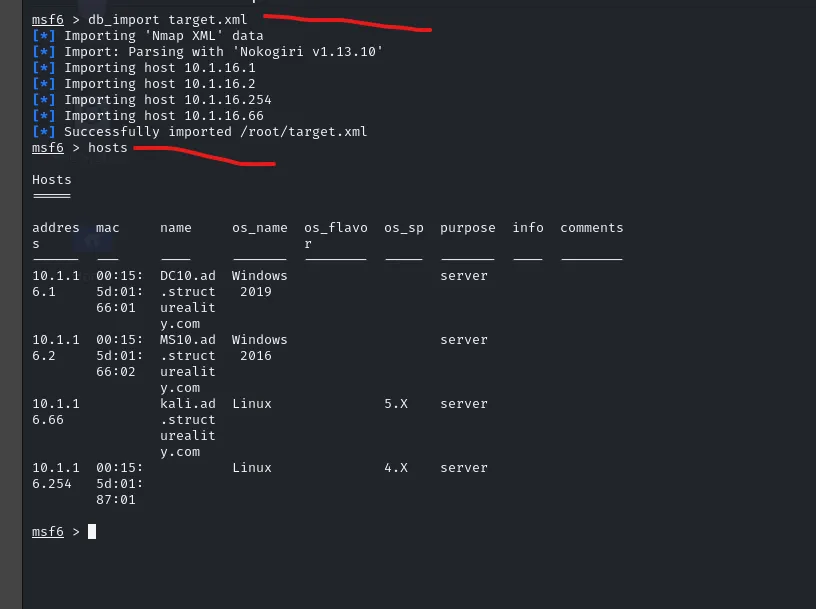
Я использовал msfconsole с поддержкой БД, выполнил nmap-сканирование из MSF, импортировал результаты и уточнил хосты и службы для подтверждения доступности DC10.
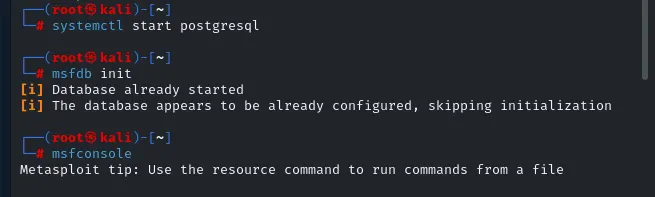
  • Запустил msfconsole с поддержкой БД и подтвердил подключение к базе данных.
  • Выполнил nmap-сканирование подсети из msfconsole и импортировал результаты в БД MSF.
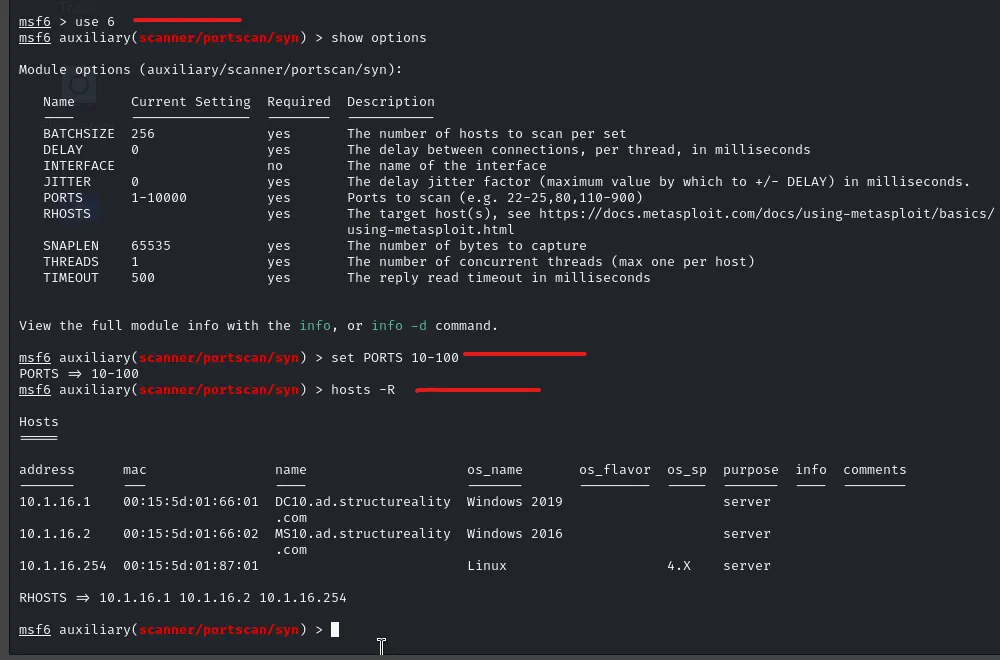
  • Очистил таблицу хостов, удалив свой IP Kali. Просмотрел службы, чтобы выявить вероятные индикаторы DC.
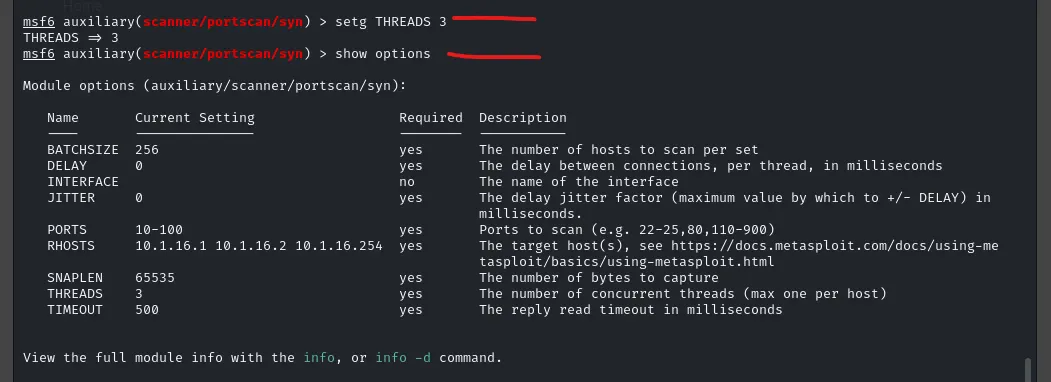
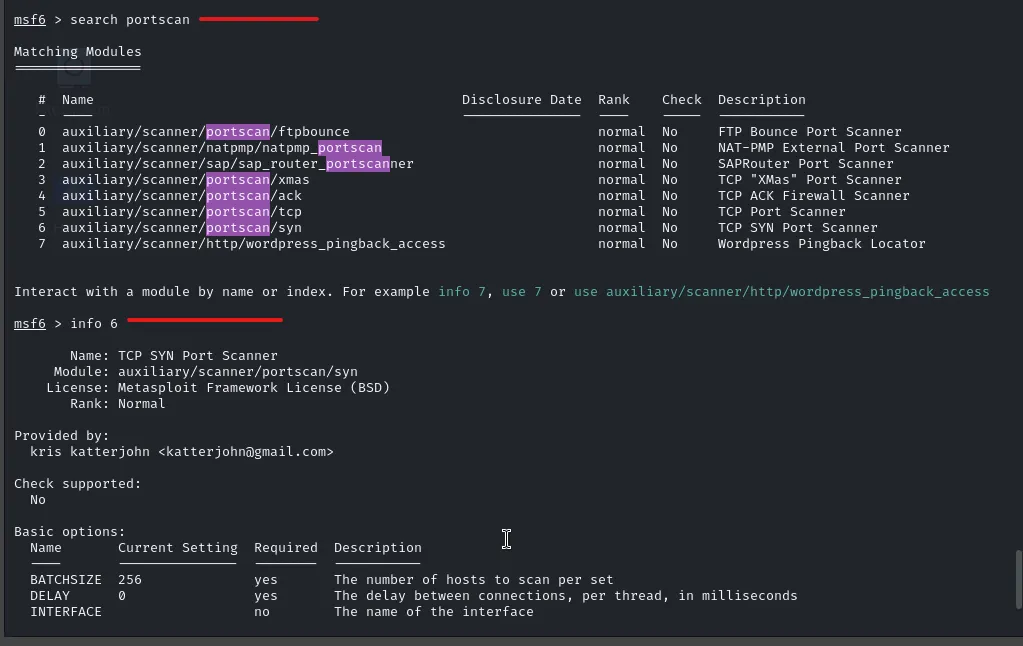
  • Использовал SYN-порт-сканер MSF с ограниченным диапазоном портов и глобальной многопоточностью для уточнения данных о службах.
  • Снял отпечаток SMB на хостах Windows для обогащения информации об ОС.
  • Подтвердил службы LDAP и Kerberos на 10.1.16.1 и проверил имя домена через LDAP-запрос.
  • Решение: рассматривать 10.1.16.1 как цель DC для эксплуатации и получения учетных данных.
Image Image Image

2) Обогащение информации о службах и подтверждение DC

Я выполнил SYN-порт-скан в MSF, снял отпечаток SMB и подтвердил LDAP и Kerberos на 10.1.16.1. Я запросил LDAP для получения имени домена.
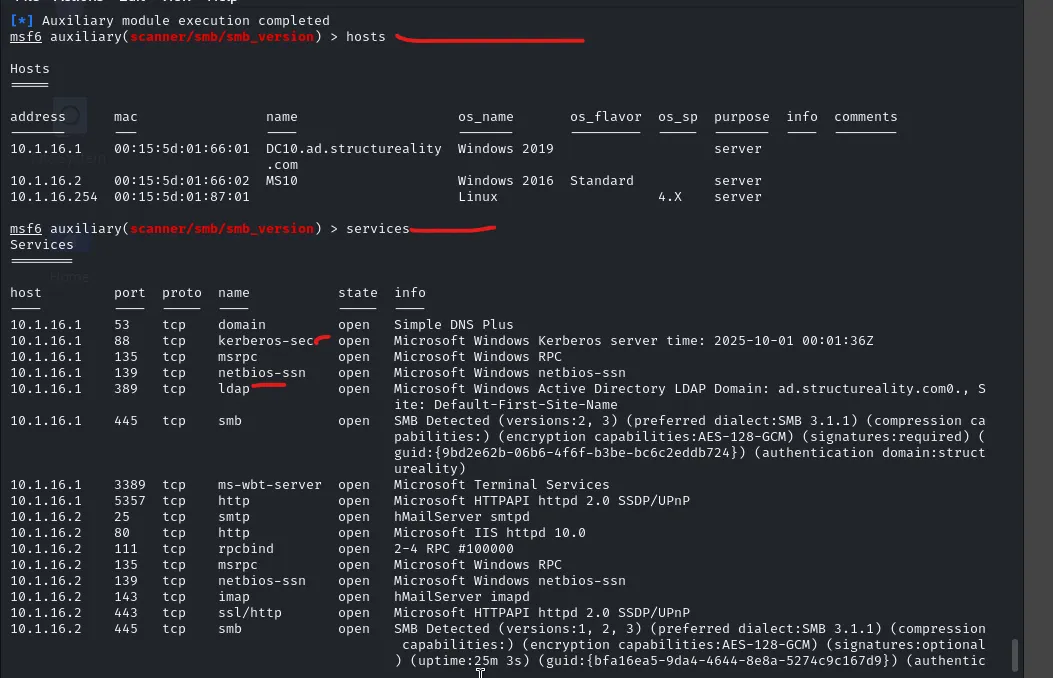
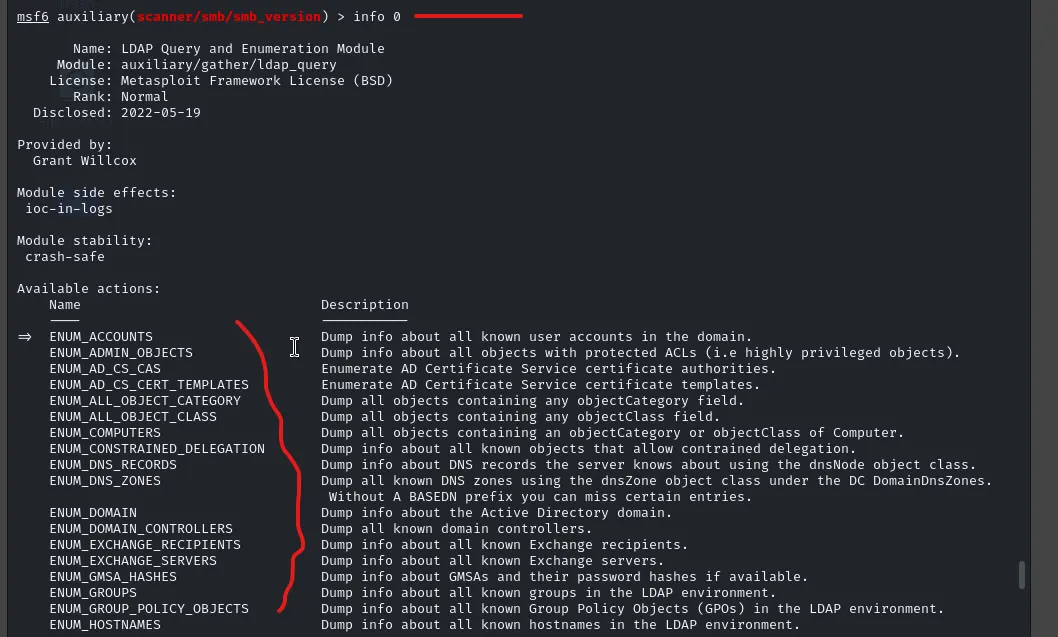
Image Image Image Image Image ### Проверка версии SMB
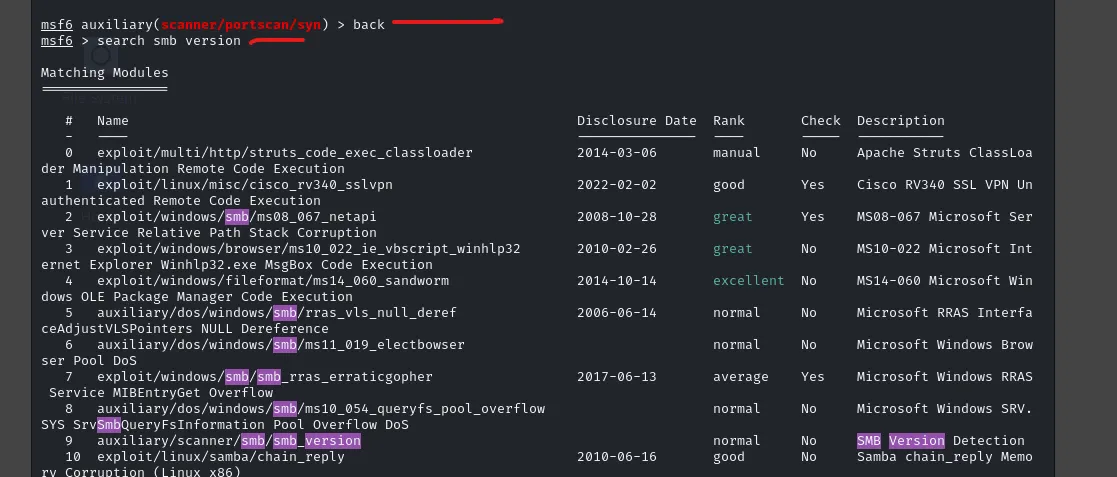
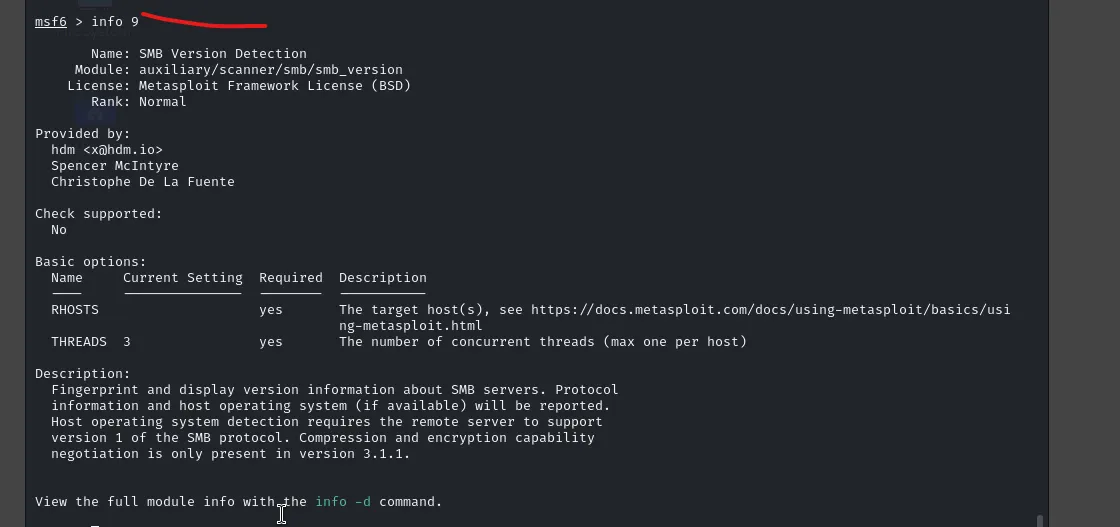
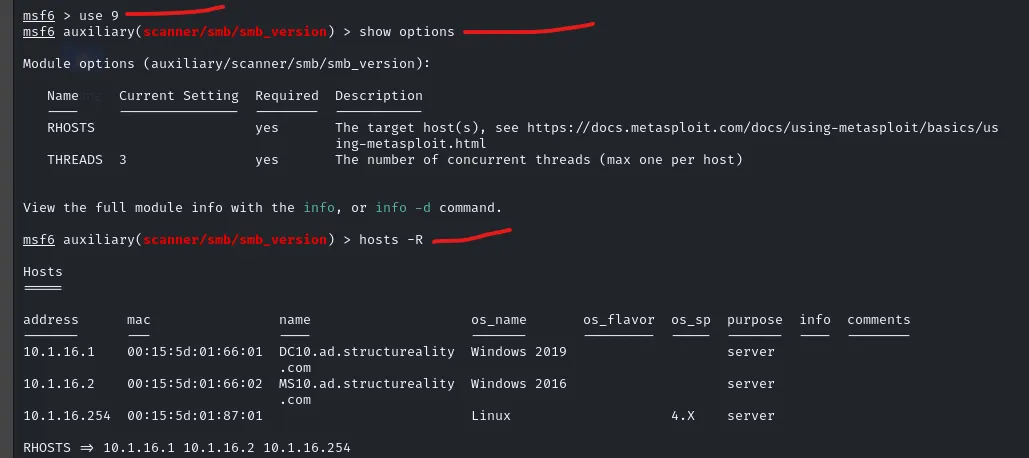
  • Я использовал модуль проверки версии SMB в msfconsole: auxiliary/scanner/smb/smb_version.
  • Установил цели из таблицы хостов с помощью hosts -R .
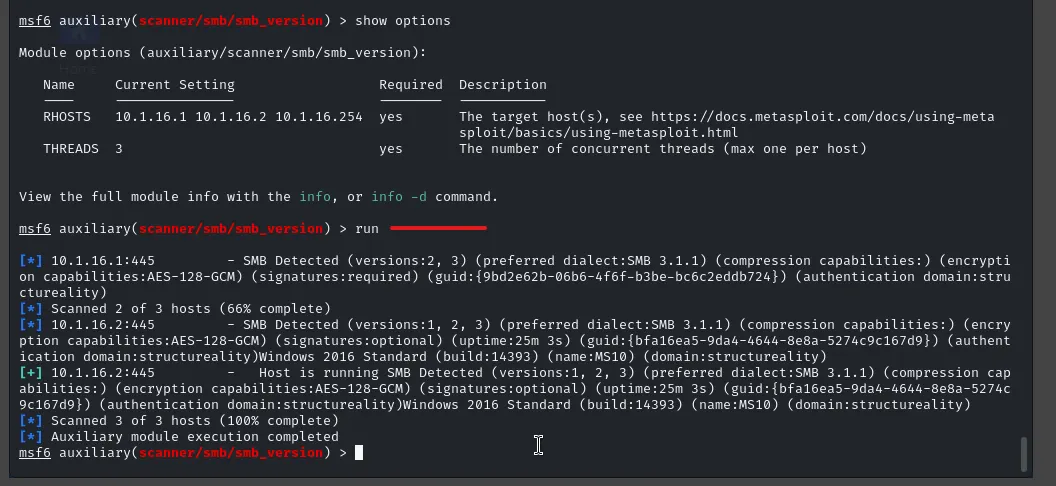
  • Получил обратно диалект SMB и информацию об ОС.
  • Результат: 10.1.16.1 показал информацию о Windows Server, что соответствовало роли контроллера домена.
Image Image Image Image Image

Запрос LDAP

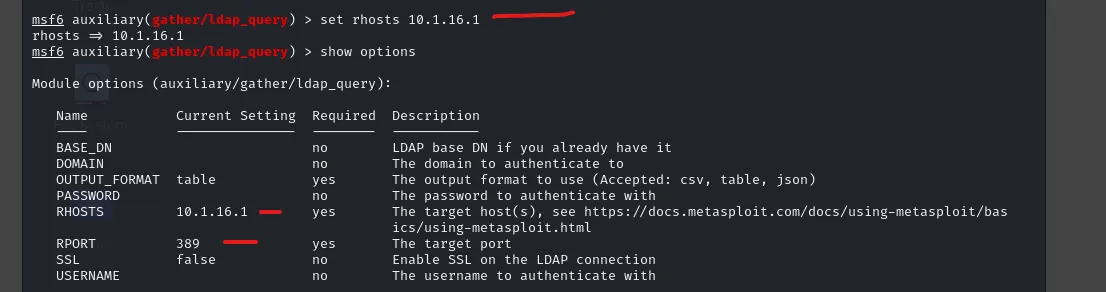
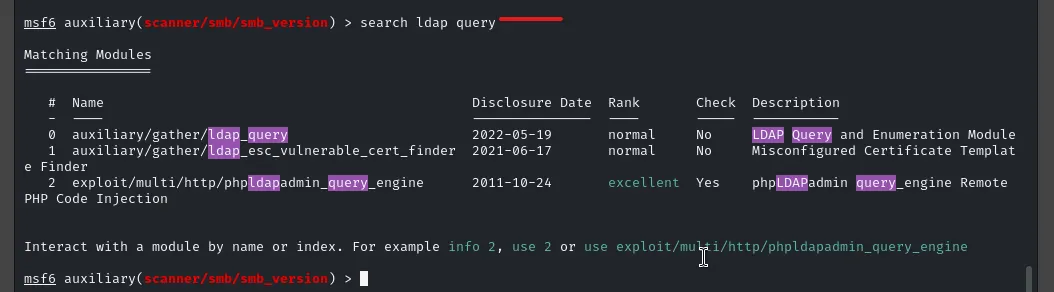
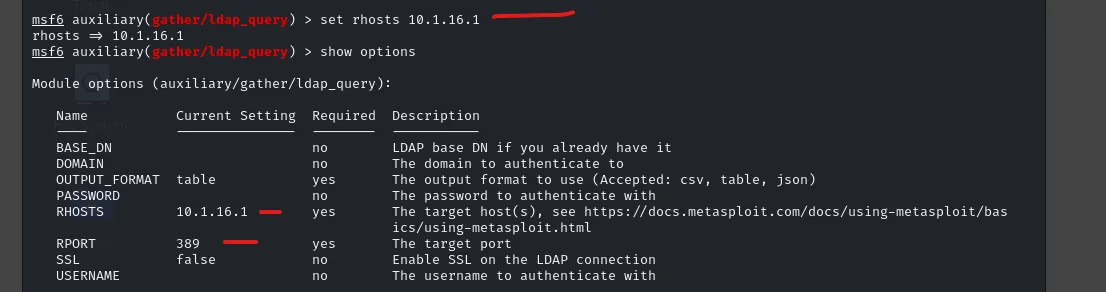
  • Для модуля LDAP-запроса я использовал auxiliary/gather/ldap_query.
  • Установил rhosts 10.1.16.1 для прямого обращения к DC10.
  • Запустил его для получения базовой информации о каталоге.
  • Результат: Подтверждено имя домена «structureality» и то, что LDAP на DC отвечает.
Image Image
Скачать инструмент