
 #1
Инструменты для исследования и расширения контроля в скомпрометированных сетях путем перемещения между системами.
Рекомендация Kitploit
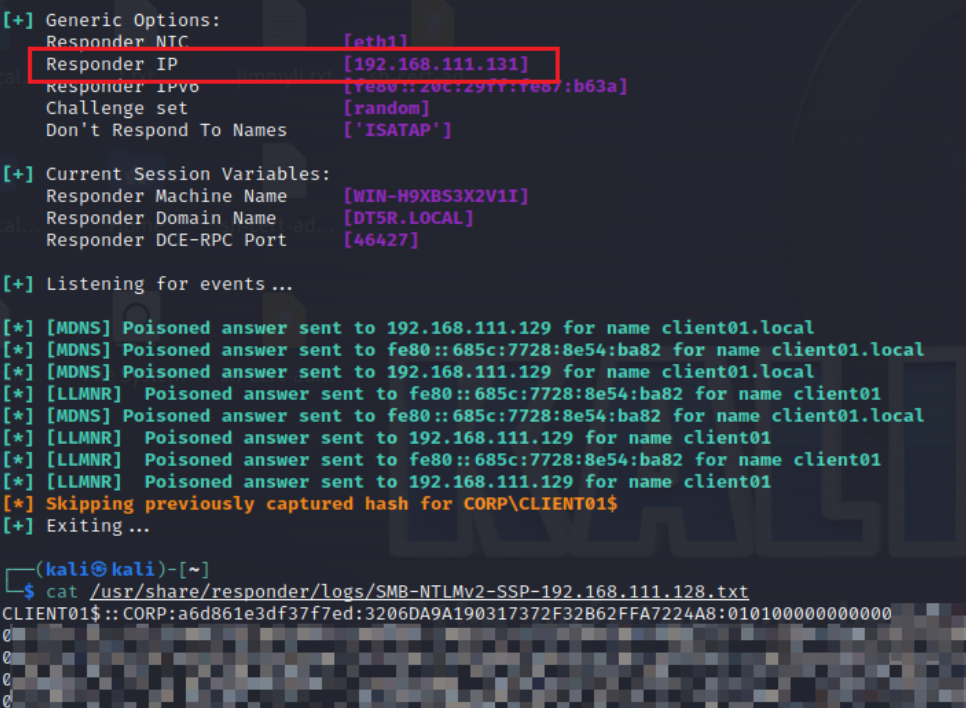
 hagrid29/cve-2024-40586-windows-coerced-authentication-in-forticlient
Эксплойт для CVE-2024-40586: принуждает узлы Windows к аутентификации через уязвимый именованный канал FortiClient, что позволяет повысить привилегии…
 zhulin837/checkmk_cve-2024-0670
Эксплойт для Checkmk CVE-2024-0670 с автоматической передачей файлов, обратной оболочкой и повышением привилегий через RunasCs для тестирования на…
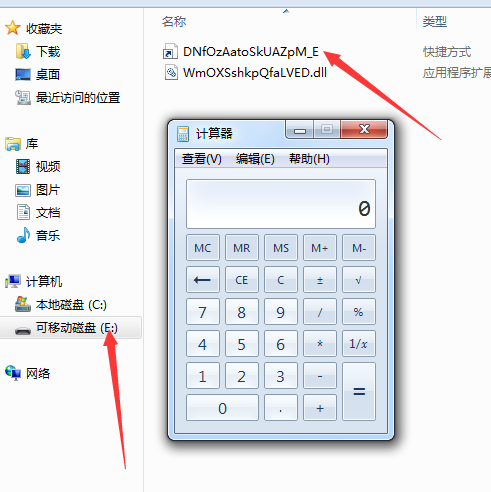 xssfile/cve-2017-8464-exp
Эксплойт для уязвимости удаленного выполнения кода CVE-2017-8464 через LNK. Создает вредоносные .lnk файлы для доставки полезной нагрузки через USB,…
 rippsec/cve-2025-27591-meta-below-lpe
CVE-2025-27591 – Meta below symlink following локальное повышение привилегий (HackTheBox CTF)
 mrk336/cve-2021-3456
Практическая цепочка, начинающаяся с безобидного PDF-файла и заканчивающаяся получением обратного шелла на экземпляре AWS EC2
 mrk336/cluster-chaos-exploiting-cve-2025-59359-for-kubernetes-takeover
Практическое криминалистическое исследование уязвимости CVE-2025-59359 — критической ошибки внедрения команд ОС в Chaos-Mesh. Узнайте, как…
 simoesctt/chrono-drip-temporal-viscosity-exploitation-framework-cve-2022-0847
Этот инструмент демонстрирует применение фундаментальных физических открытий в кибербезопасности.
 themursalin/htb-mailing-a-complete-walkthrough
Если вы прошли не одну машину на HackTheBox, Mailing — одна из тех, которые действительно чему-то учат. Она имеет рейтинг Easy, работает на Windows и…
 mrk336/patch-the-path-cve-2025-55234-detection-defense
Этот сценарий описывает стратегии обнаружения, сдерживания и устранения для CVE-2025-55234, критической уязвимости повышения привилегий в Windows SMB.
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Пример исследования CVE-2024-21413. Используется как параметр в комнате TryHackMe Moniker Link (CVE-2024-21413). Внесены правки с помощью claude code…
 blue0x1/sqlwinds
SQLWinds - Оценка безопасности SQL Server и набор инструментов для пост-эксплуатации
 vignesh-hp/lockbit-ransomware-analysis
Отчет по анализу угроз и реагированию на инциденты, связанный с использованием программы-вымогателя LockBit, эксплуатирующей уязвимость CVE-2023-4966…
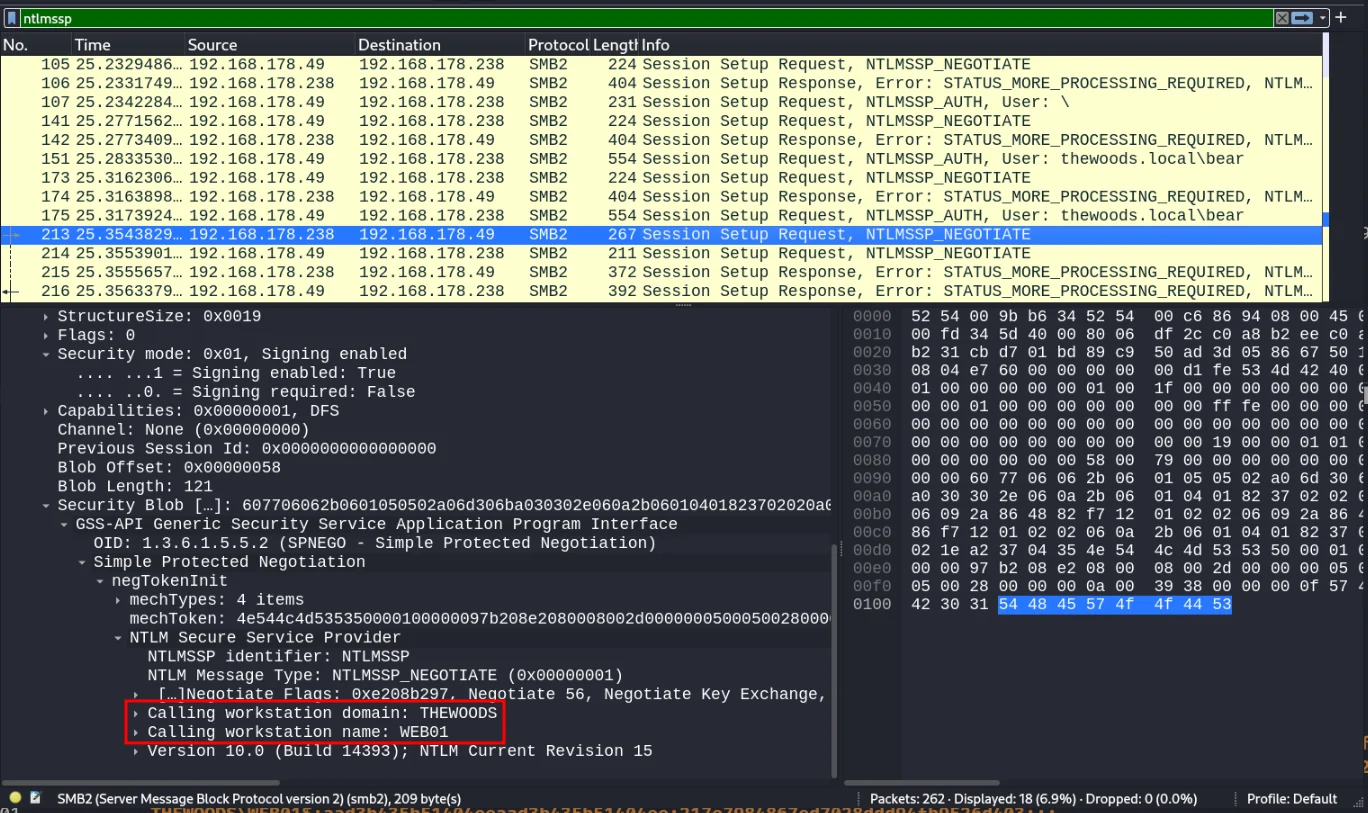 starscow/cve-2025-33073
PoC-эксплойт для уязвимости отражения NTLM в SMB.
 grupooruss/cve-2020-1472
Скрипт PowerShell для проверки контроллеров домена на наличие уязвимости CVE-2020-1472 (Netlogon EoP) путём проверки установленных исправлений через…
 alvinsmith-eroad/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Reverse Shell (поддержка Python3)
 carlos55ml/zerologon
Скрипты для тестирования и эксплуатации уязвимости Zerologon (CVE-2020-1472) в Active Directory, позволяющие сброс пароля и дамп хэшей контроллеров…
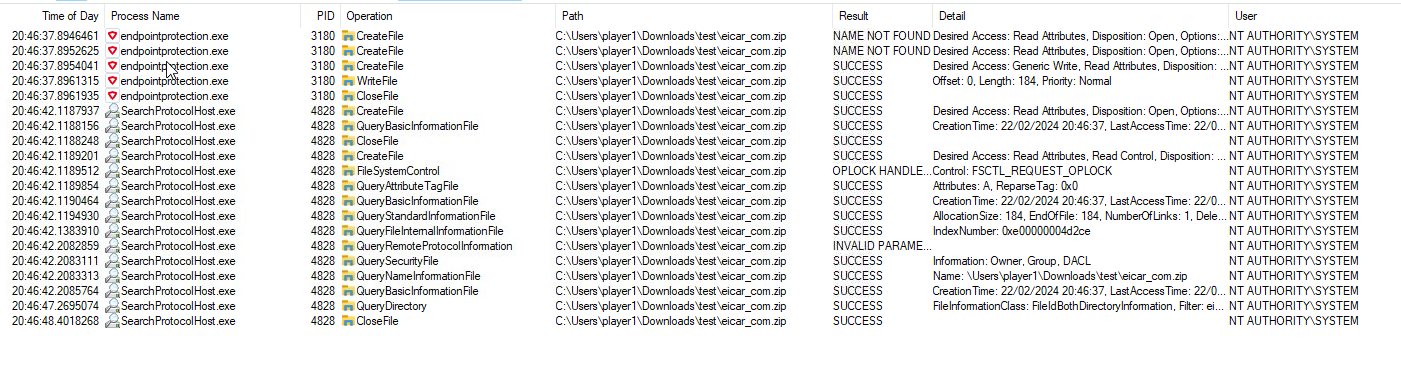 restdone/cve-2024-31771
Эксплойт-доказательство концепции для CVE-2024-31771, демонстрирующий произвольную запись файлов в TotalAV через атаку с использованием символических…
 tuancui22/zerologonwithimpacket-cve2020-1472
Практическое доказательство концепции для CVE-2020-1472 (Zerologon) с использованием библиотеки Impacket для эксплуатации уязвимости Netlogon и…








