Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
qub-network-security-cve-2023-20198 — Анализ, обнаружение и смягчение последствий эксплуатации CVE-2023-20198 в Cisco IOS XE – оценка безопасности сети QUB CSC3064 | Kitploit
Инструменты/GitHubGitHub/dominic471/qub-network-security-cve-2023-20198
Управление индикаторами компрометации (IOC)Анализ уязвимостейЭксплуатацияОбход IDS/IPSСетевая безопасностьОбнаружение ВторженийОбучение и ОбразованиеРеагирование на ИнцидентыЛаборатории и Практика
Поделиться
GitHubdominic471/qub-network-security-cve-2023-20198

qub-network-security-cve-2023-20198

Анализ, обнаружение и смягчение последствий эксплуатации CVE-2023-20198 в Cisco IOS XE – оценка безопасности сети QUB CSC3064

Репозиторий
321 год назадЕщё не проверено

🛡️ qub-network-security-cve-2023-20198

Анализ, обнаружение и смягчение эксплуатации CVE-2023-20198 в Cisco IOS XE
📘 Queen’s University Belfast – CSC3064 Оценка безопасности сети


📋 Обзор задания

Этот проект включает анализ PCAP-файлов, предоставленных Fox-IT, для:

  • Выявления индикаторов компрометации (IOC)
  • Демонстрации эксплуатации с помощью специально созданных пакетов
  • Применения контрмер сетевой безопасности на основе Snort IDS/IPS и iptables

📁 Структура репозитория

  • Slides/ – Слайды презентации, использованные в видеоматериале
  • IOC Summary/ – Подробный разбор всех сетевых индикаторов компрометации
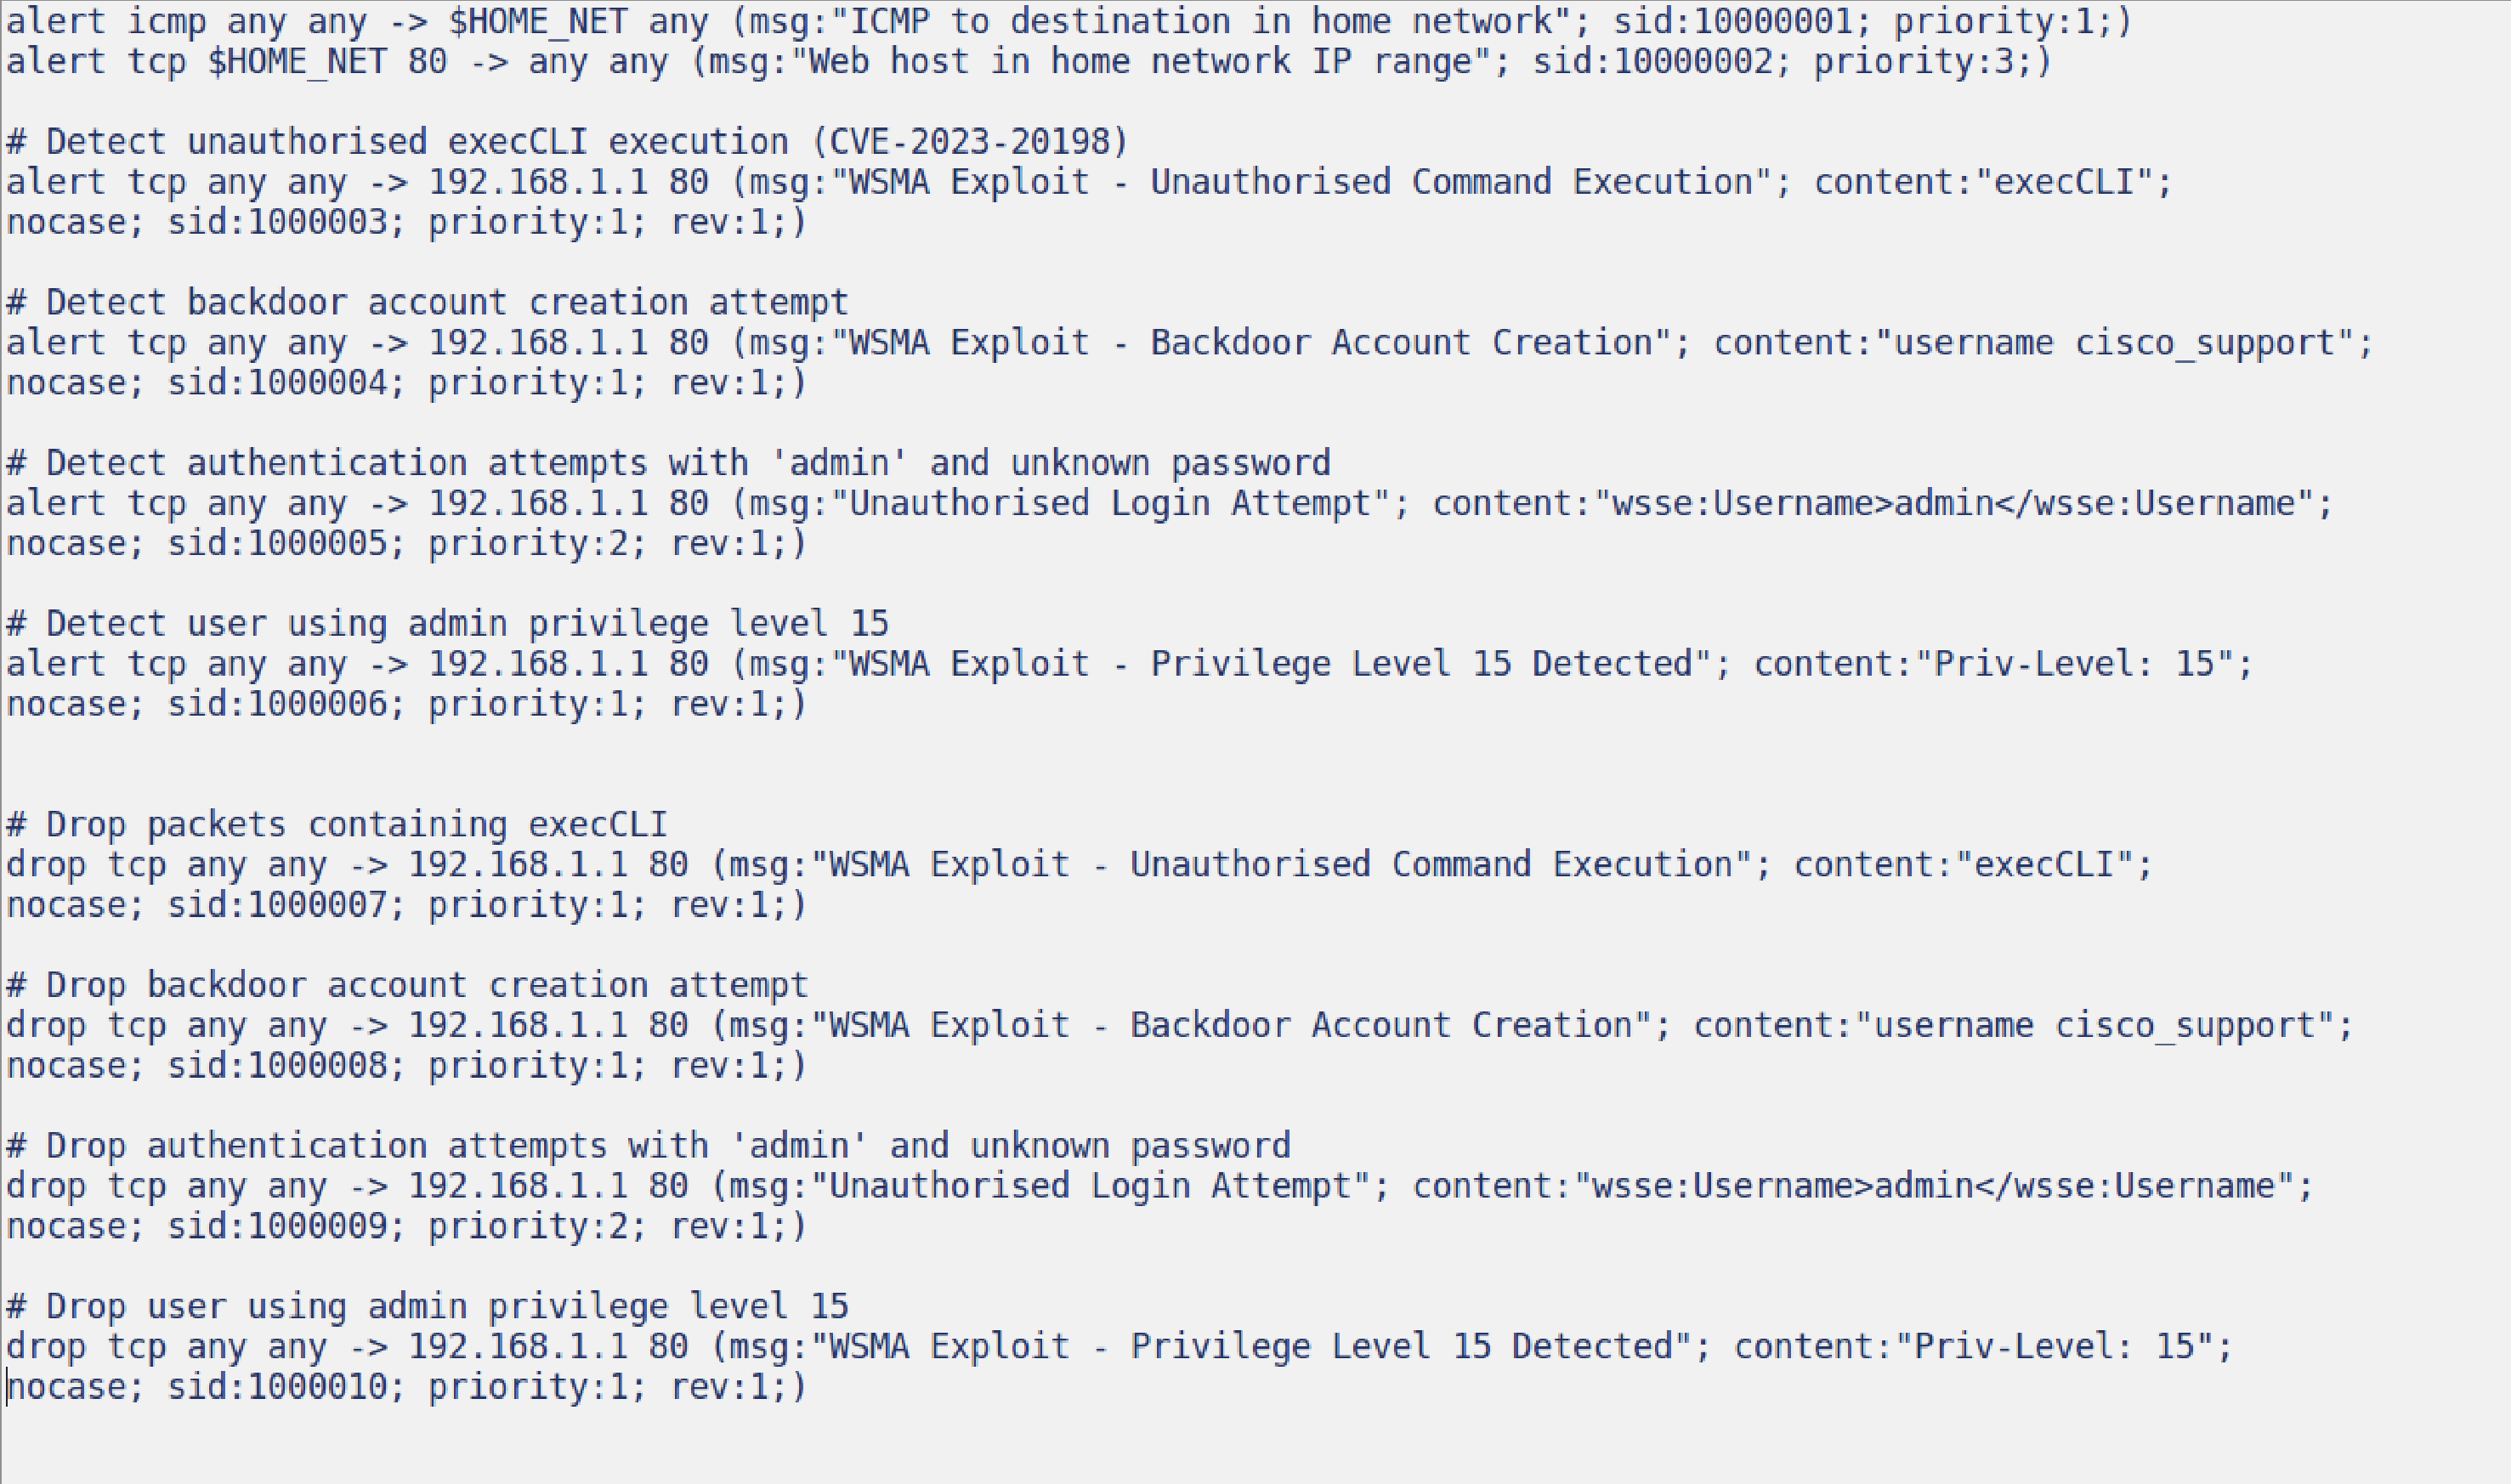
  • Snort Rules/ – Правила оповещения и блокировки, реализованные в Snort, с визуальным подтверждением
  • Assessment PDF/ – Официальные инструкции к заданию CSC3064 от QUB
  • Video/ – Демонстрационное видео (загружено отдельно, ссылка приведена ниже)

Итоговая сводка IOC

Тип IOCНаблюдаемый IOCЧто он подтверждает
IP-паттерныАтакующий: 10.10.1.1, 10.10.0.1
Жертвы: 10.10.1.69, 10.10.1.42
Определены источник и целевые устройства атаки
ЗаголовкиUser-Agent: Mozilla/5.0...
Priv-Level: 15
Имитация браузера и повышение привилегий
ПротоколыTCP, HTTP (порт 80), SOAP/XMLЭксплуатация WSMA через незашифрованный HTTP
Полезная нагрузкаexecCLI и username cisco_supportУдалённое выполнение команд и создание бэкдора
Поведение TCPSYN, ACK, FIN (обычная последовательность)Указывает на скрытное, ненаправленное на отказ в обслуживании поведение
Используемые портыПорт 80 (без HTTPS)Чувствительный трафик передаётся в открытом виде

🔐 Используемые правила Snort

📄 Все реализованные правила см. в Snort_Rules.txt.

Правила охватывают:

  • Обнаружение и предотвращение execCLI, создания учётных записей бэкдора, попыток входа администратора и повышения привилегий.

🖼️ Скриншот:
Snort Rules Example


Основные моменты демонстрации

  • Имитация атакующего трафика с помощью hping3
  • Применение правил Snort IDS (только оповещение) и IPS (блокировка пакетов)
  • Настройка iptables для разрешения безопасного трафика и сброса вредоносных пакетов
  • Проверка эффективности с помощью Wireshark в среде ВМ (через UTM на macOS)

🎥 Видеопрезентация

📺 Смотреть полную демонстрацию на YouTube
(Скрытое видео – доступно только по этой ссылке)


👤 Автор

Dominicus Adjie Wicaksono
Номер студента: 40352799
📧 [email protected]
🔗 LinkedIn

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →