cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Пошаговый разбор эксплуатации CVE-2025-53770 (ToolShell) в лаборатории LetsDefend, охватывающий RCE, развертывание веб-шелла и анализ реагирования на инциденты.

TL;DR Йоу, в этой лабораторной работе LetsDefend я разобрал zero-day уязвимость SharePoint под названием ToolShell (CVE-2025-53770). По сути, я воспроизвёл реальную атаку, в ходе которой вредоносный POST-запрос обошёл аутентификацию, запустил PowerShell для кражи ключей MachineKeySection, скомпилировал payload.exe и разместил веб-шелл (spinstall0.aspx). Я залогировал всё, проанализировал поведение и изолировал хост. Этот README описывает атаку, мои шаги и извлечённые уроки.
Обзор лабораторной работы
Используемые инструменты:
Windows PowerShell
VirusTotal
AbuseIPDB
LetsDefend Log Management
LetsDefend Enpoint Security
LetsDefend Threat Intel
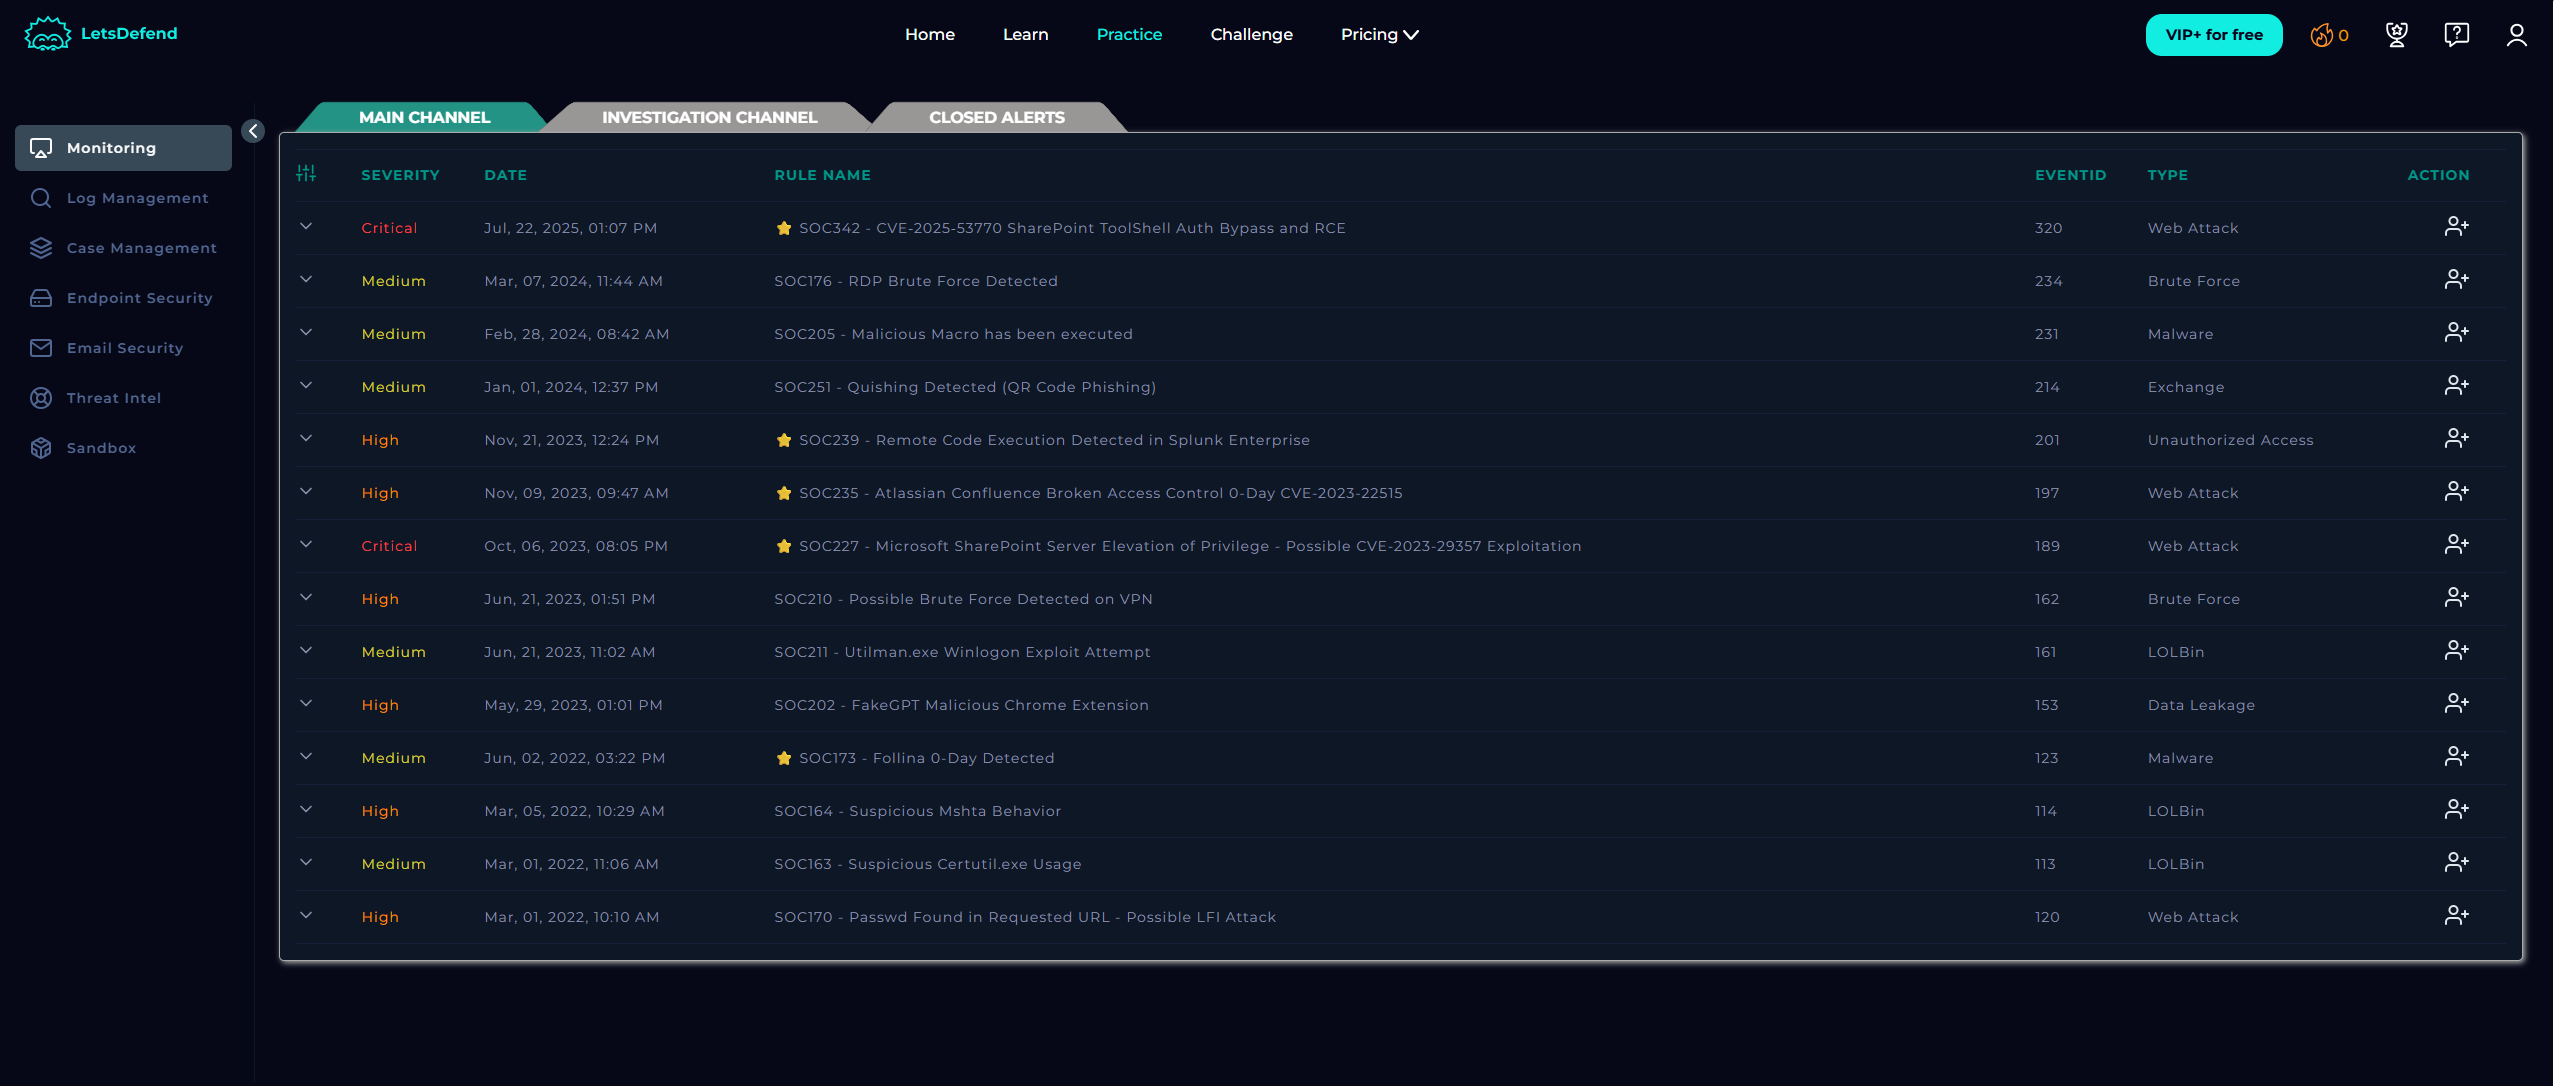
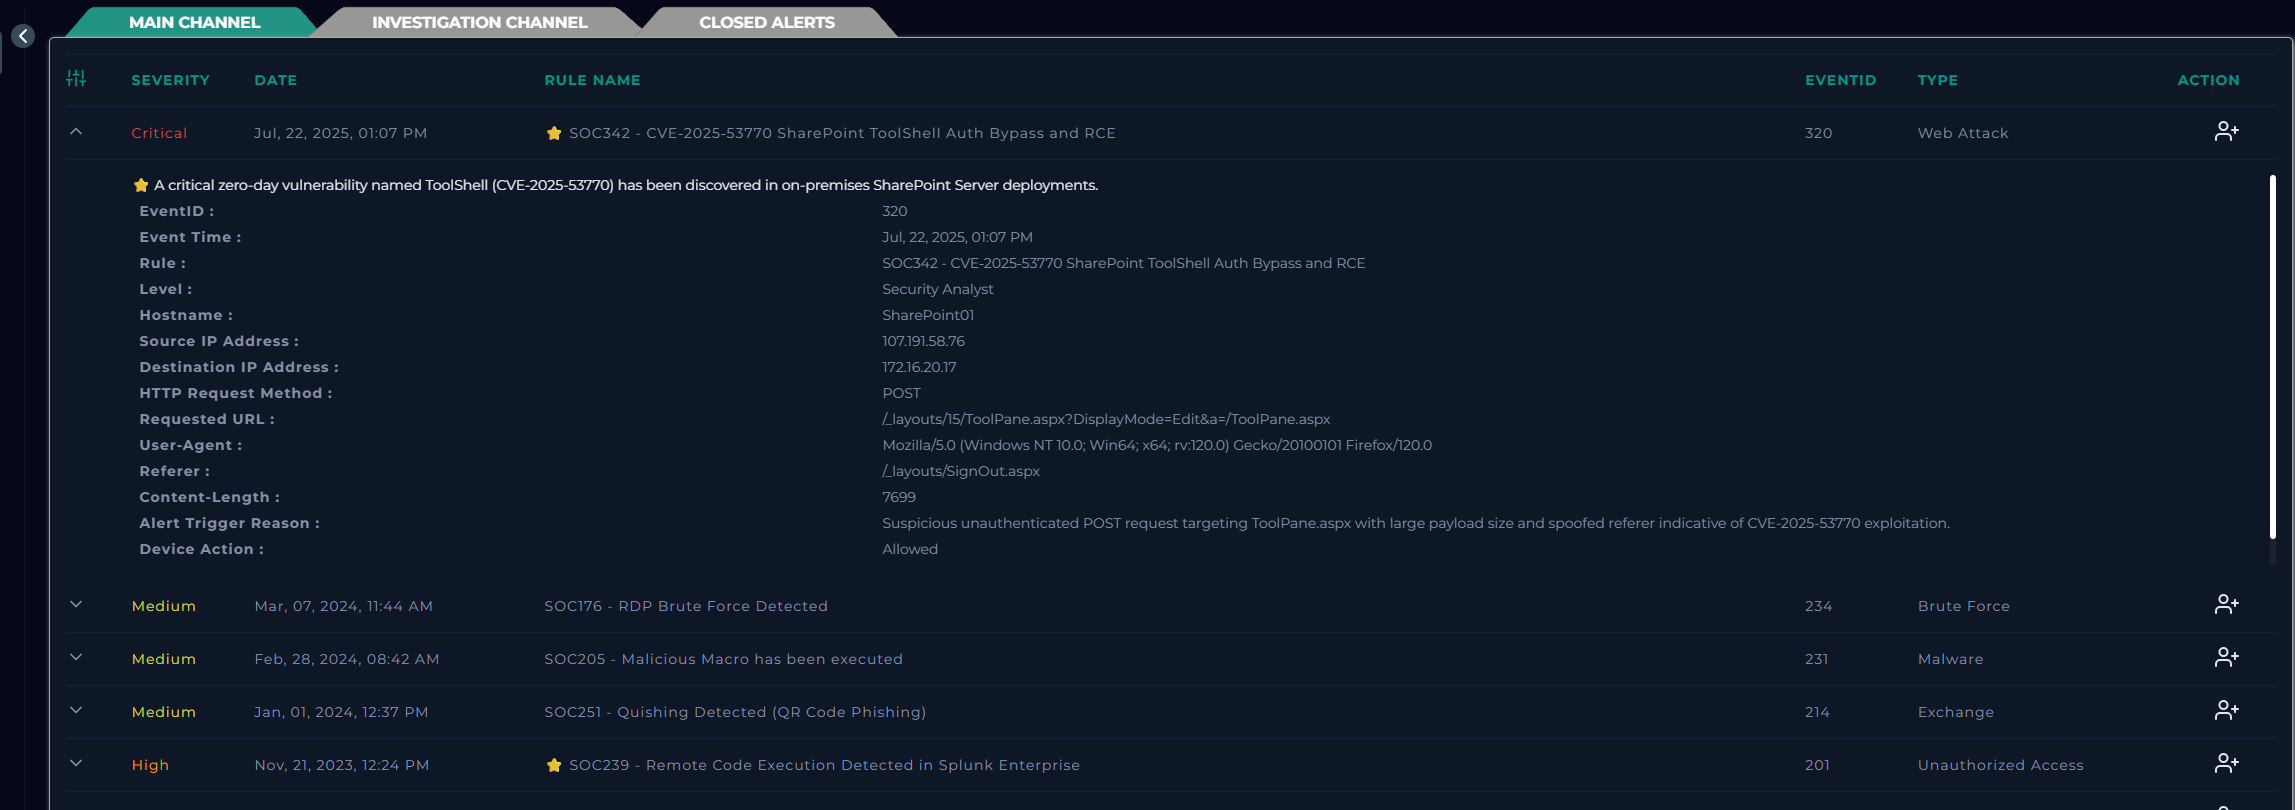
EventID : 320
Время события : 22 июля 2025 г., 13:07
Правило : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE
Уровень : Security Analyst
Имя хоста : SharePoint01
IP-адрес источника : 107.191.58.76
IP-адрес назначения : 172.16.20.17
Метод HTTP-запроса : POST
Запрашиваемый URL : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Причина срабатывания оповещения : подозрительный неаутентифицированный POST-запрос к ToolPane.aspx с большим размером полезной нагрузки и подделанным referer, указывающий на эксплуатацию CVE-2025-53770.
Действие устройства : разрешено
Обзор 22 июля 2025 года наш мониторинг безопасности зафиксировал критическую zero-day атаку, нацеленную на локальный экземпляр SharePoint Server с именем SharePoint01.
Сведения о CVE:
Каталог KEV CISA: запись опубликована 20 июля 2025 г.
Вектор атаки: POST-запрос к конечной точке /ToolPane.aspx, подделанный заголовок referer, большая вредоносная полезная нагрузка
Источник: IP 107.191.58.76, Vultr Holdings, LLC, США
О SharePoint Microsoft SharePoint — это основа корпоративной совместной работы и управления документами. По сути, это защищённое, организованное облакоподобное пространство для файлов, рабочих процессов и внутренних приложений.
Основное применение:
Управление документами: версионирование, журналы аудита, контроль файлов
Совместная работа: несколько пользователей одновременно редактируют один документ
Внутренние веб-порталы: новости, обновления, информация для HR, политики
Автоматизированные рабочие процессы: согласования, формы, уведомления
Интеграция: тесная интеграция с Teams, Outlook, Office Suite, Power BI
Вопросы безопасности:
Аутентификация: AD или SSO
Шифрование: данные в покое и при передаче
Веб-части и макеты: могут быть использованы во вред при неправильной конфигурации
Управление обновлениями: критически важно для предотвращения zero-day атак
CVE-2025-53770, также известная как ToolShell, — это zero-day уязвимость SharePoint, эксплуатируемая в реальных атаках. Это критическая уязвимость десериализации в локальных Microsoft SharePoint Server, которая позволяет неаутентифицированное удалённое выполнение кода (RCE). Она сочетается с другими уязвимостями SharePoint (CVE-2025-49704 и CVE-2025-49706) для полной компрометации систем. Она имеет оценку CVSS 9.8, что означает критический уровень.
Они загружают вредоносные веб-шеллы, такие как spinstall0.aspx, через конечную точку ToolPane.aspx, используя подделанные заголовки referrer для обхода аутентификации.
Они извлекают критически важные значения MachineKey из конфигурации SharePoint, чтобы генерировать доверенные полезные нагрузки ViewState для постоянного доступа.
а затем развёртывают программы-вымогатели (например, вариант «Warlock») или похищают учётные данные и устанавливают бэкдоры.
Первое публичное раскрытие: 19 июля 2025 г. (блог Microsoft)
Патчи выпущены: 20–21 июля 2025 г.
Внесена в каталог KEV CISA: 20 июля 2025 г.
Проанализировал IP-адрес отправителя (IP-адрес источника) на VirusTotal
IP-адрес источника : 107.191.58.76
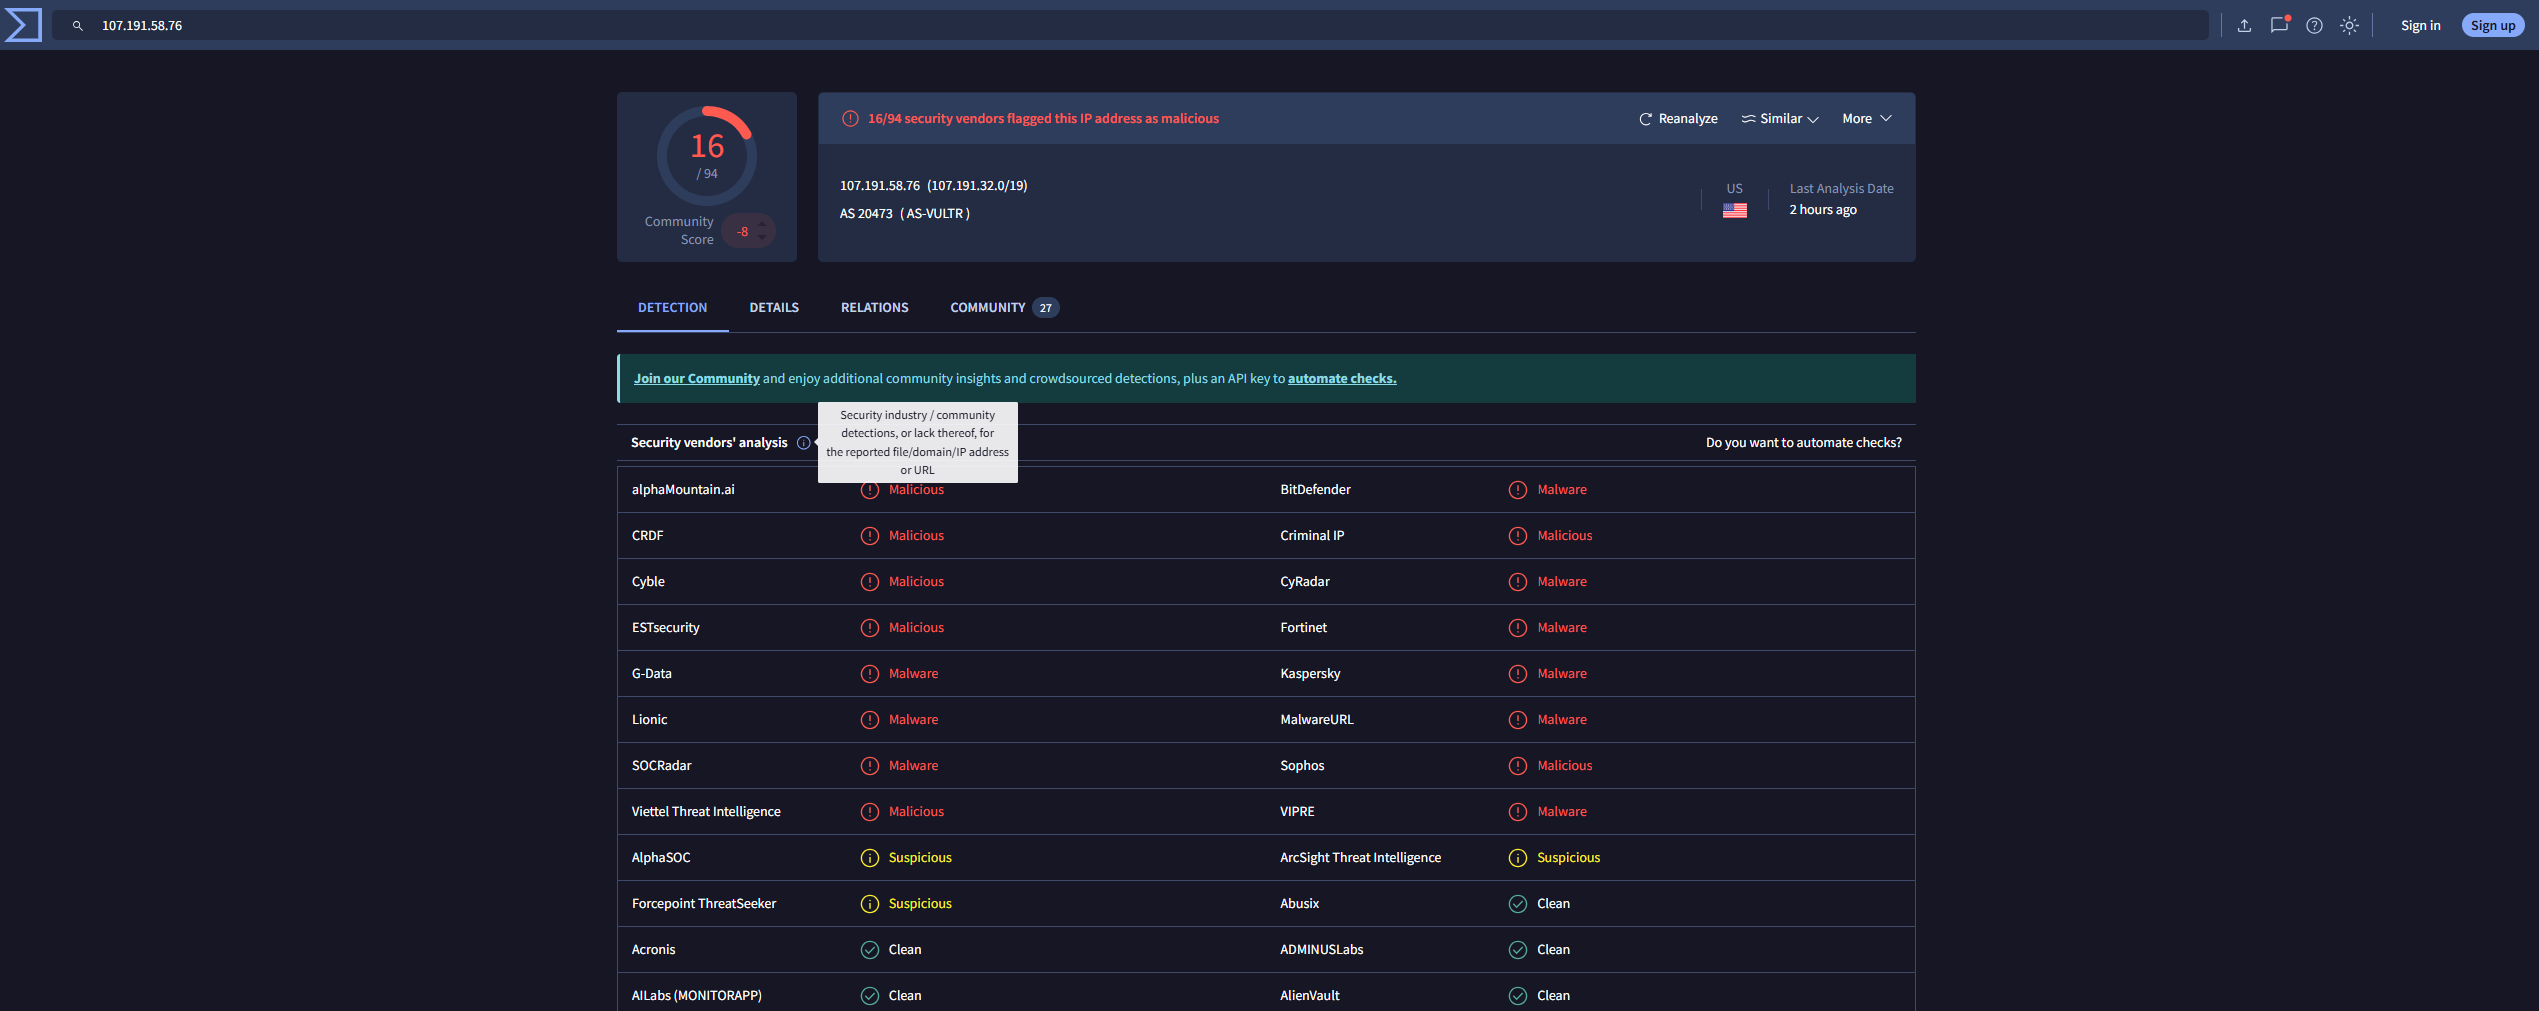
Исходя из этого, я уже знаю, что IP-адрес вредоносный
Теперь мне нужно определить местоположение, из которого пришёл IP, с помощью AbuseIPDB
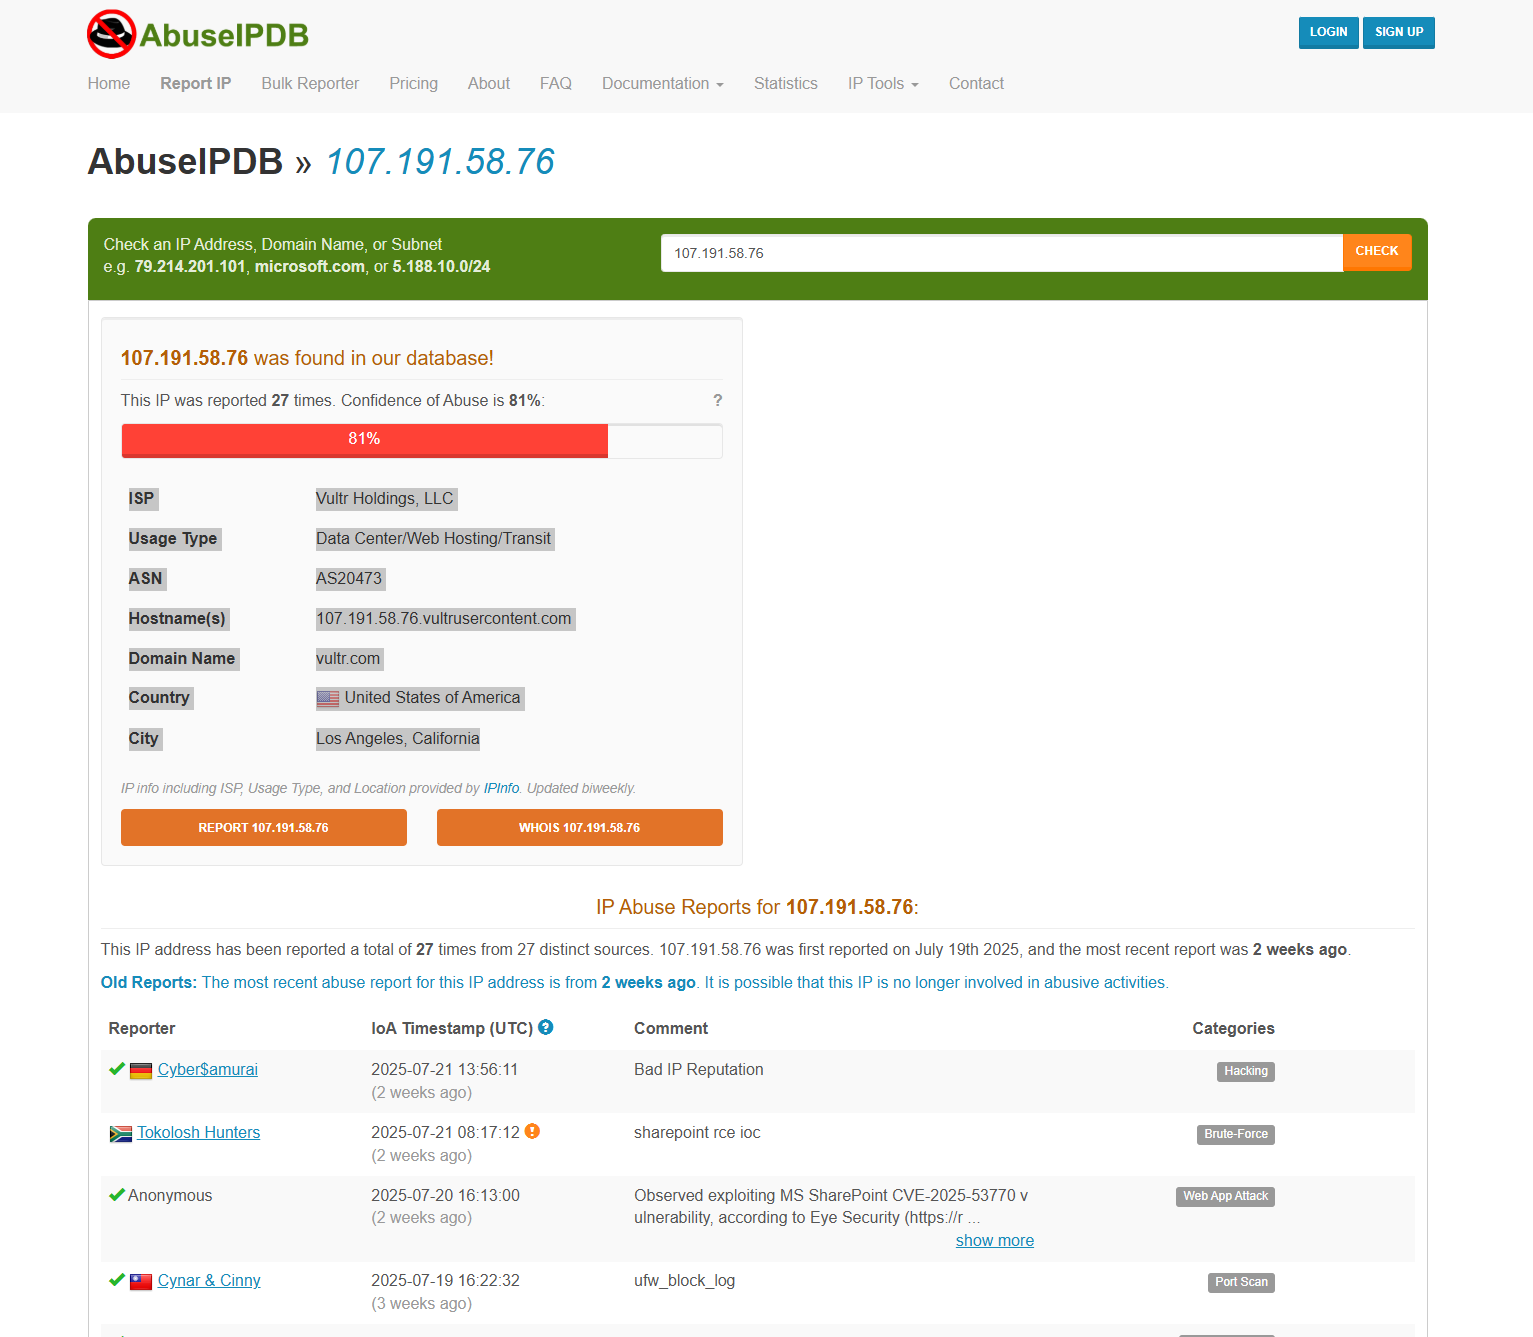
Вот что я получил :
ISP Vultr Holdings, LLC
Тип использования - Data Center/Web Hosting/Transit
ASN - AS20473
Hostname(s) - 107.191.58.76.vultrusercontent.com
Domain Name - vultr.com
Страна - США
Город - Лос-Анджелес, Калифорния
IP известен взломами, перебором (brute-force), атаками на веб-приложения, сканированием портов, отравлением DNS
Как младший аналитик, решая эту задачу вот как я действовал сначала я нашёл хост в Endpoint Security по имени «SharePoint01».
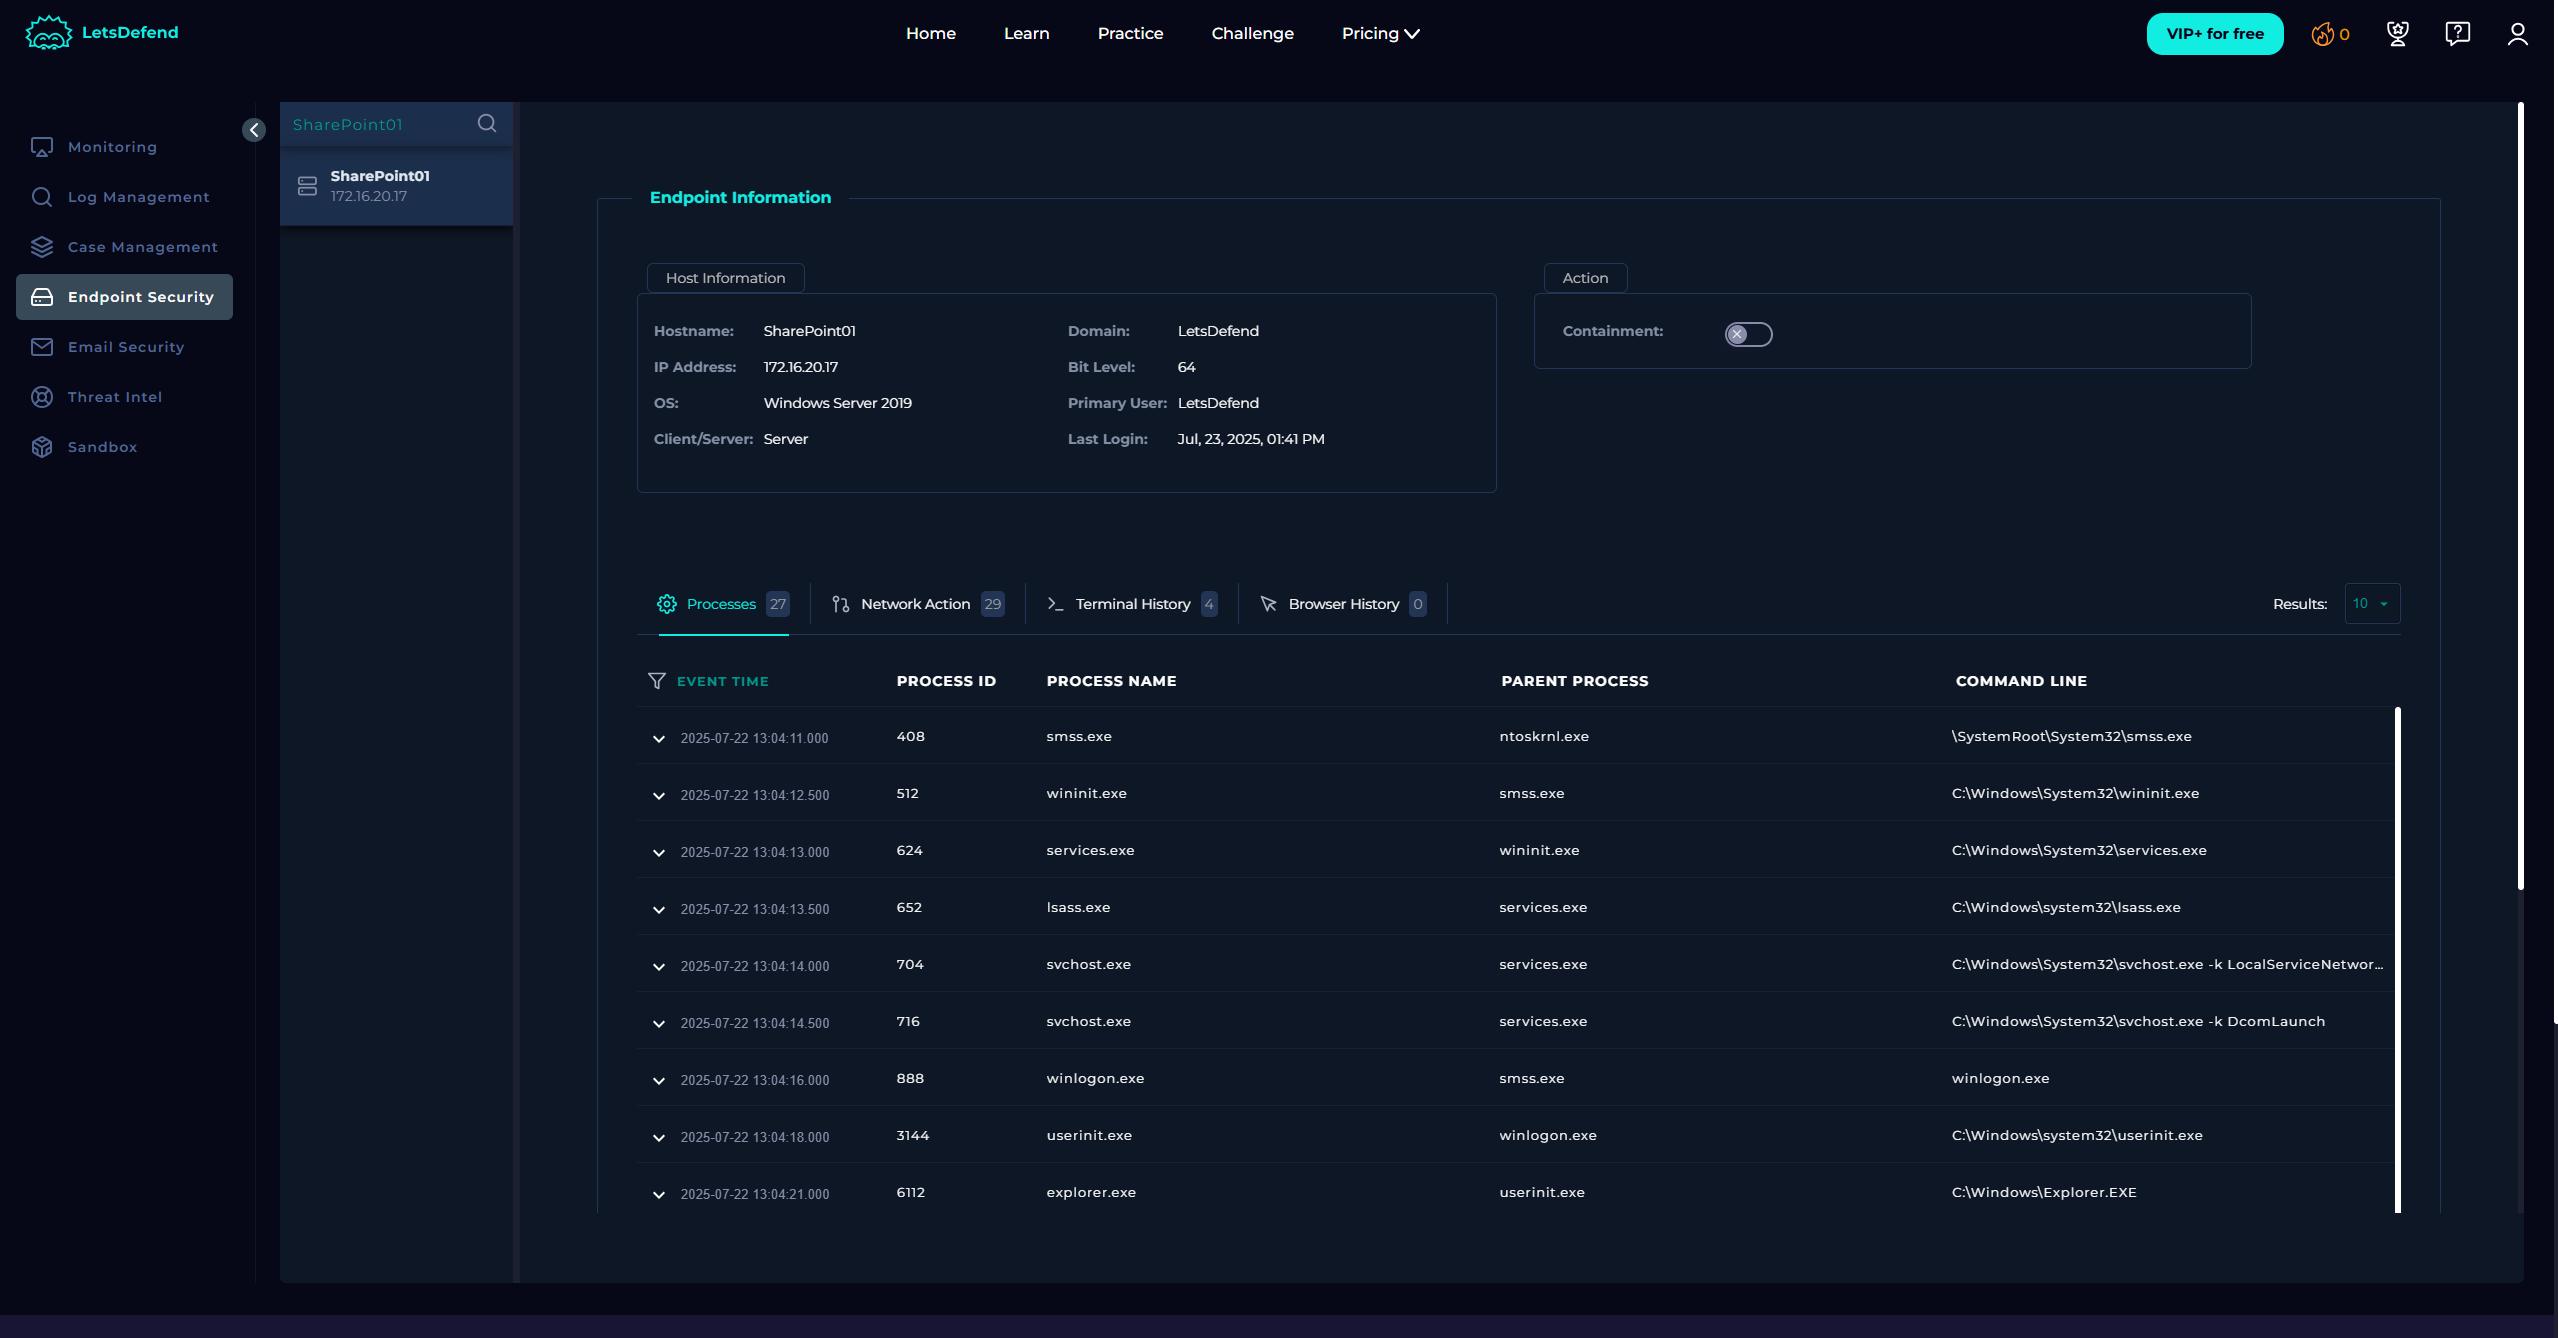
после обнаружения хоста я перешёл к истории терминала и нашёл командную строку
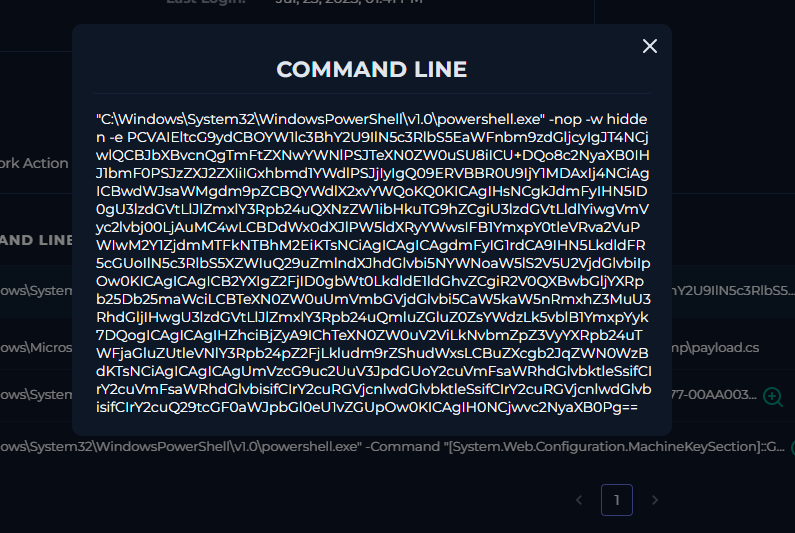
что происходит в этой команде?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Запускает PowerShell напрямую из системного каталога.
-nop
→ Без профиля — игнорирует скрипты профиля PowerShell, чтобы избежать обнаружения или вмешательства.
-w hidden
→ Запускает в скрытом окне, чтобы пользователь его не видел.
-e
давайте декодируем это