

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/yz9yt/react2shell-ctf
ЭксплуатацияЭксплуатация веб-приложенийCTFОбучение и ОбразованиеИнструмент Удаленного ДоступаЛаборатории и Практика
GitHubyz9yt/react2shell-ctf

React2Shell-CTF

CTF-задача, основанная на уязвимости CVE-2025-55182

Репозиторий
323811 месяцев назадЕщё не проверено
Сайт
Поделиться

🛡️ React2Shell CTF 🚀

Security React Education

WebSite CTF

Добро пожаловать в React2Shell-CTF, среду на базе Docker, созданную для тренировки эксплуатации React2Shell (CVE-2025-55182).

React2Shell — это критическая уязвимость, затрагивающая приложения на React. Этот репозиторий предоставляет безопасное, локально развертываемое задание CTF (Capture The Flag), чтобы помочь вам понять и устранить эту уязвимость. Сможете ли вы получить обратный шелл (Reverse Shell)? 🐚


ℹ️ Информация об уязвимости

Для полного технического объяснения CVE-2025-55182 посетите официальный информационный сайт:

👉 react2shell.com 👈


⚠️ Отказ от ответственности

ВАЖНО! ПРОЧИТАЙТЕ ПРЕЖДЕ ЧЕМ ПРОДОЛЖИТЬ

Этот проект создан исключительно в образовательных и учебных целях.

  • 🚫 Мы не поддерживаем и не поощряем незаконные действия.
  • 🎓 Цель — предоставить безопасную среду для разработчиков и специалистов по безопасности, чтобы понять, как работает эта уязвимость.
  • 🛡️ Лучший способ защитить себя — понять уязвимость.

Использование этого материала для атак на цели без предварительного взаимного согласия незаконно.


Решение и прохождение 📚

Застряли? Ознакомьтесь с пошаговыми руководствами (теперь с нативным Node.js Payload!):

  • 📄 English Guide (WALKTHROUGH_EN.md)
  • 📄 Guía en Español (WALKTHROUGH_ES.md)

🔍 Как работает эксплойт

Уязвимость (CVE-2025-55182) существует в том, как десериализатор React Server Components обрабатывает определенные свойства объектов.
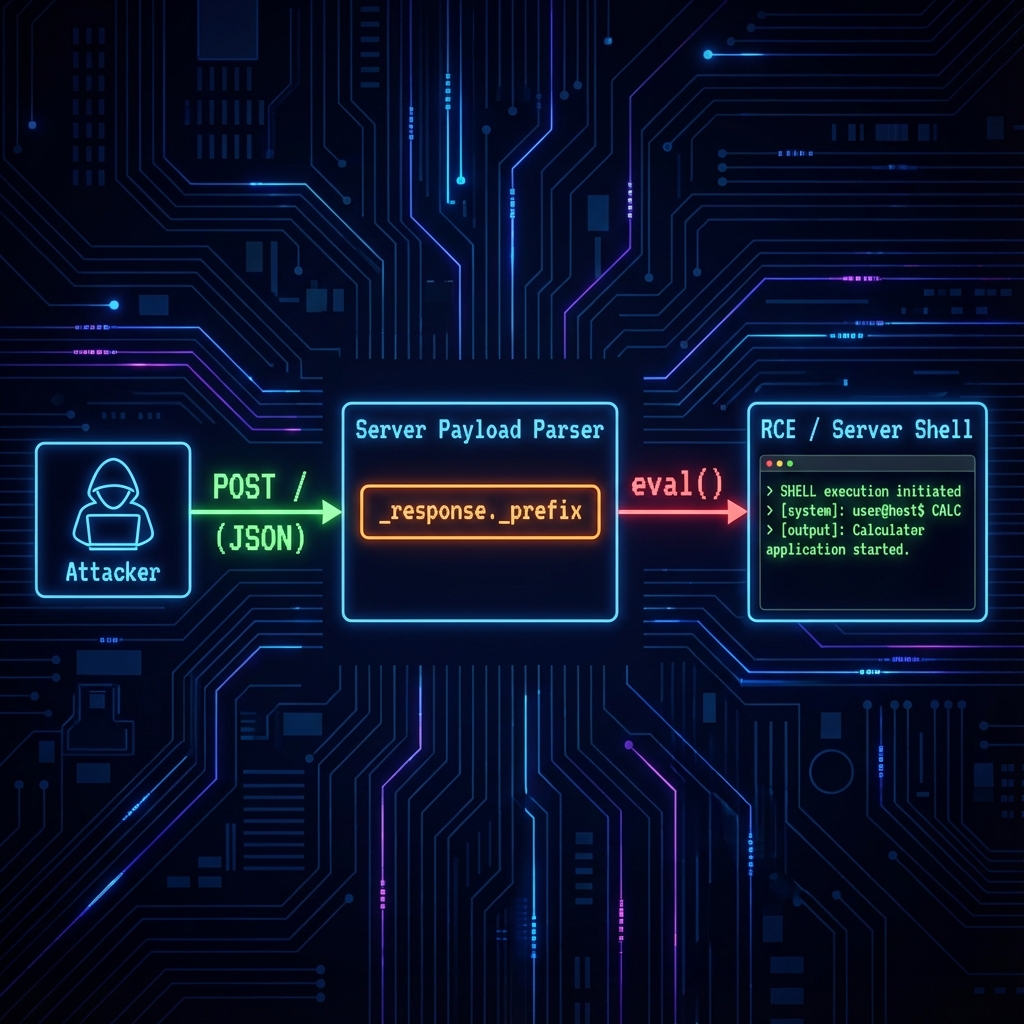
Payload Logic

  1. Инъекция: Злоумышленник отправляет вредоносный JSON-полезный груз (payload) через Multipart-запрос POST.
  2. Десериализация: Сервер разбирает JSON.
  3. Свойство-гаджет (Property Gadget): Свойство _response._prefix ошибочно доверяется сервером. Вместо обработки как данных, сервер выполняет его как код.
  4. RCE: Этот eval() позволяет выполнить произвольный JavaScript, что приводит к удаленному выполнению кода (RCE) и полной компрометации системы.

�️ Локальная установка

Предварительные требования

  • Docker и Docker Compose

Запуск

git clone https://github.com/yz9yt/React2Shell-CTF.git
cd React2Shell-CTF
sudo docker-compose up --build

Примечание: Используйте --build, чтобы убедиться, что netcat установлен для задания Reverse Shell!

Задание будет доступно по адресу: http://localhost:5555

🎯 Задание

  1. Проанализируйте код server.js.
  2. Создайте полезный груз (payload) для выполнения кода.
  3. Бонус: Сможете ли вы получить обратный шелл (Reverse Shell)? 🐚

Удачного взлома! 🕵️‍♂️


Создано @yz9yt 🐦

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






