
 #1
Учебные лаборатории, практические среды и воспроизводимые задания для безопасной и разрешенной практики кибербезопасности.
Рекомендация Kitploit

 appsecco/vulnerable-mcp-servers-lab
Коллекция намеренно уязвимых серверов для изучения Pentesting MCP Servers.
 secfigo/awesome-fuzzing
Курируемый список ресурсов по фаззингу ( Книги, курсы - бесплатные и платные, видео, инструменты, учебные пособия и уязвимые приложения для практики…
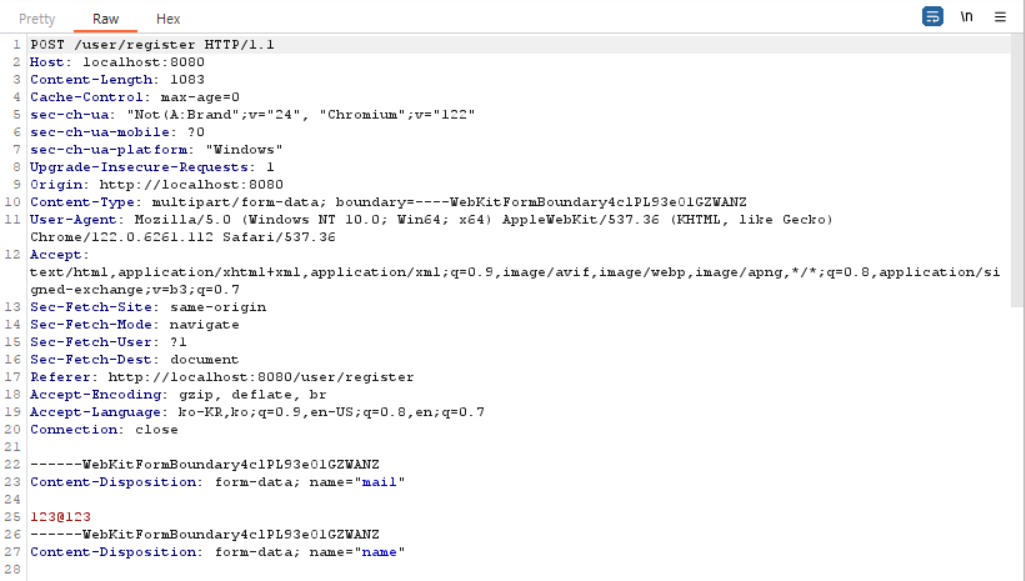 dowonkwon/drupal-cve-2018-7600-poc
Эксплойт для проверки концепции для CVE-2018-7600 (Drupalgeddon 2) с пошаговой настройкой лабораторной среды и руководством по эксплуатации с…
 ksgassama-lab/msteams---vulnerability---remediation
Автоматизированное устранение уязвимости CVE-2025-53783 (Teams RCE) с помощью PowerShell
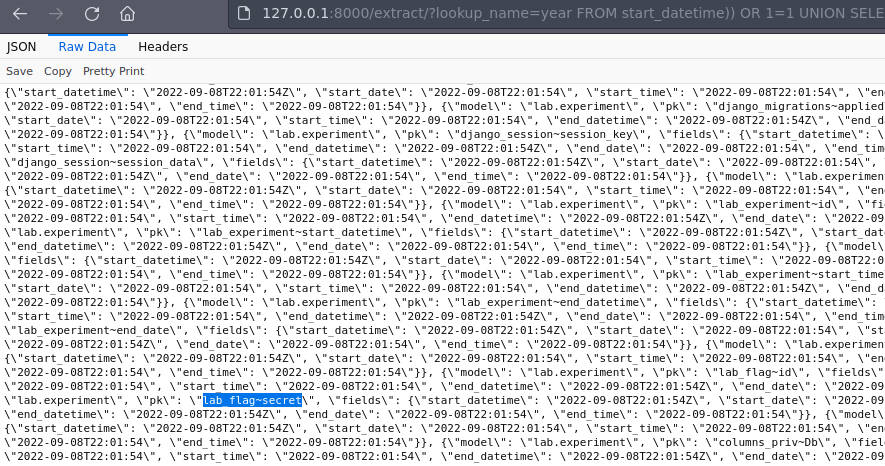 lnwza0x0a/ctf_django_cve-2022-34265
Docker-based CTF challenge, демонстрирующий SQL-инъекцию в функциях Trunc() и Extract() базы данных Django (CVE-2022-34265) с примерами…
 lto7777777/cve-1999-0678
CVE-1999-0678- каталог /doc доступен для просмотра
 marcourbano/cve-2021-44228
PoC для CVE-2021-44228.
 matiasarenhard/rails-cve-2017-17917
Учебная демонстрация SQL-инъекции CVE-2017-17917 в Rails с пошаговым воспроизведением и защитой с помощью параметризованных запросов.
 mbcrump/cve-2021-3156
Заметки о CVE-2021-3156: Переполнение буфера в куче в Sudo
 metehangelgi/cve-2020-1472-lab
ZeroLogon实验室介绍
 mightysai1997/cve-2021-41773s
Docker-лаборатория с уязвимостями для CVE-2021-41773 — обход пути в Apache, предоставляющая PoC-конфигурации для чтения файлов и удалённого…
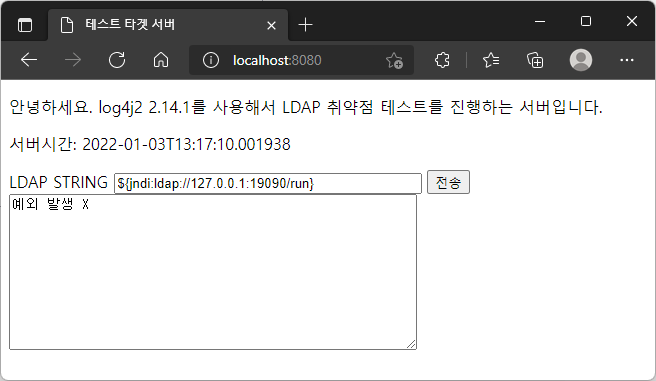 mklinkj/log4j2-test
Тест уязвимости Log4j2 LDAP (CVE-2021-44228)

 nekr0ff/needrestart-sudo-escalate-cve-2024-4890
Эксплойт PoC для CVE-2024-4890: повышение привилегий через neecdrestart (>=3.8). Только для этических лабораторных исследований. Скрипты на Python и…
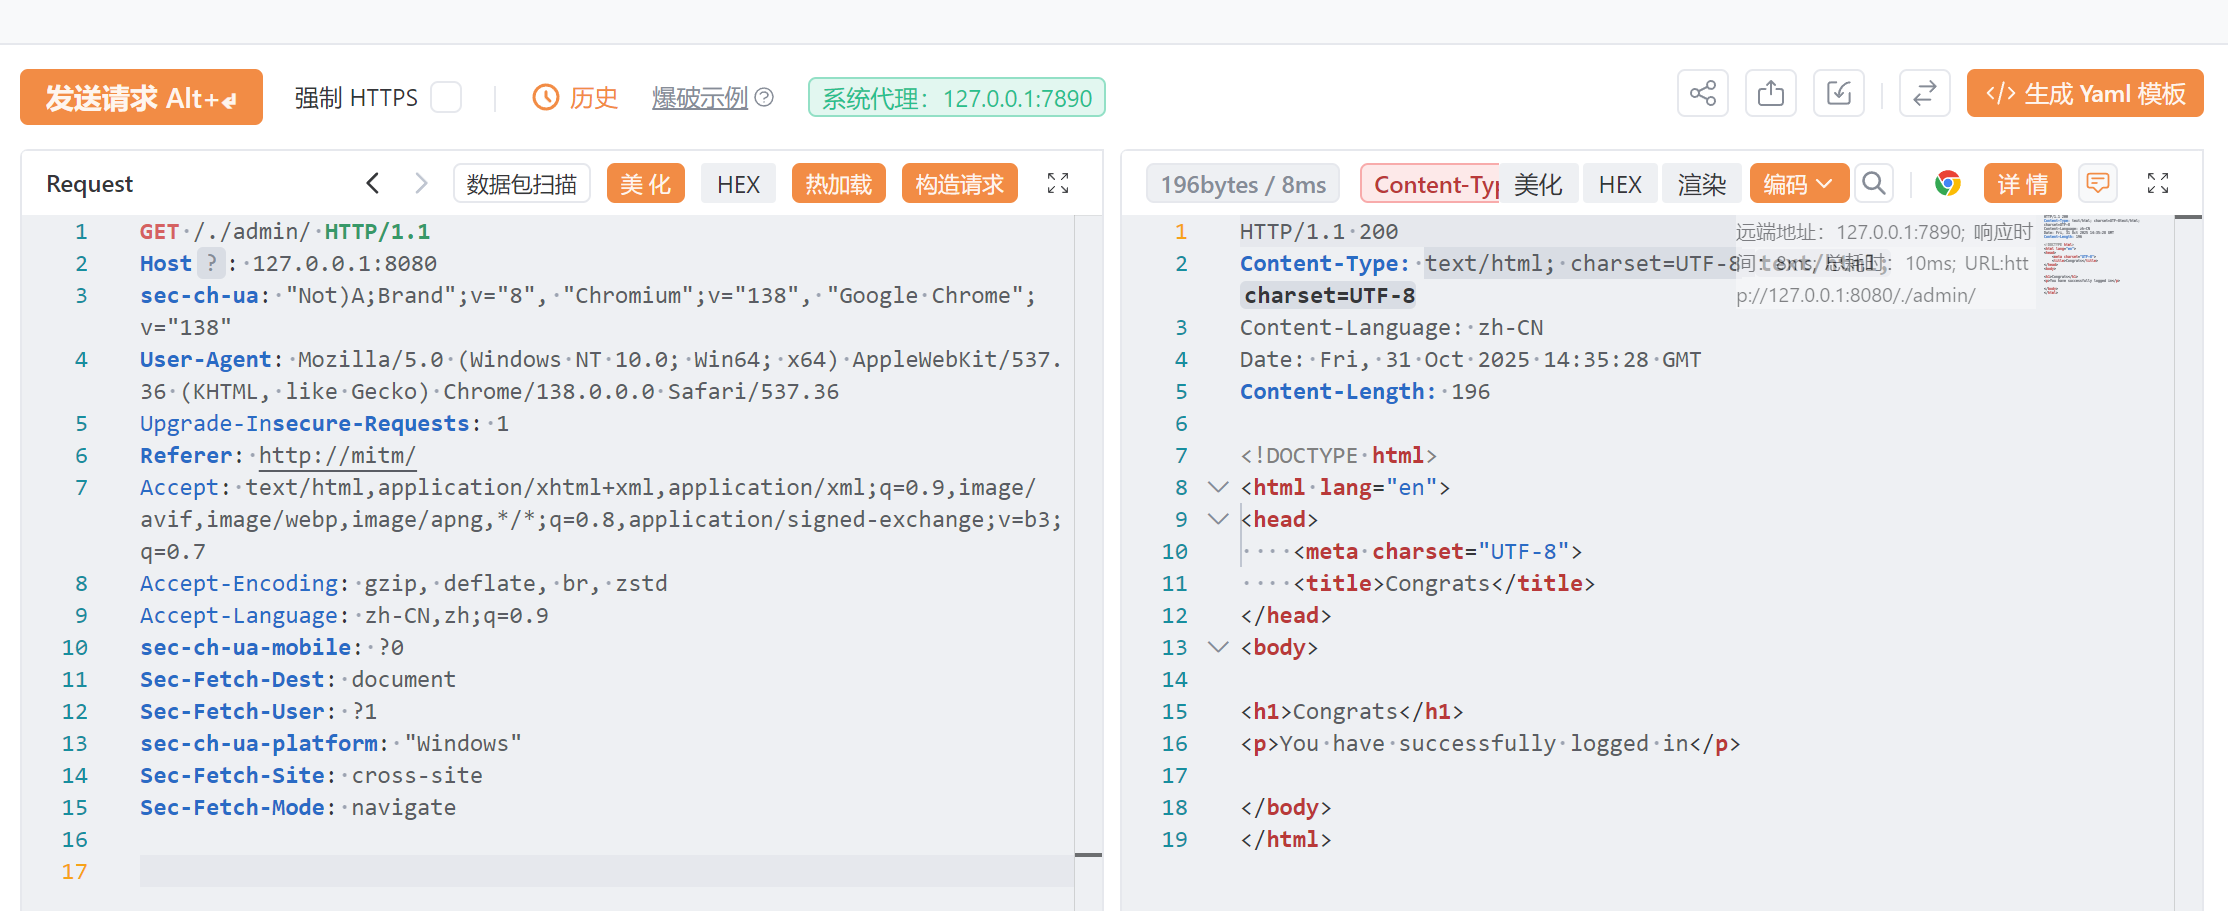 sh1inroot-alt/shiro-cve-2010-3863
Обход пути в Shiro
 nickylimjj/cve-2019-12735
Docker-образ, который позволяет мне изучать эксплуатацию эксплойта VIM
 nikolas-charalambidis/cve-2021-44228
Простая симуляция печально известной проблемы CVE-2021-44228.
 noflowpls/cve-2021-41773
CVE-2021-41773








