Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-1999-0678 — CVE-1999-0678- каталог /doc доступен для просмотра | Kitploit

Инструменты/GitHubGitHub/lto7777777/cve-1999-0678
Анализ уязвимостейАудит конфигурацииВеб-безопасностьТестирование на ПроникновениеОбнаружение ВторженийОбучение и ОбразованиеЛаборатории и Практика
GitHublto7777777/cve-1999-0678

CVE-1999-0678

CVE-1999-0678- каталог /doc доступен для просмотра

Репозиторий
3811 месяцев назадЕщё не проверено
Поделиться

CVE-1999-0678: Проект обнаружения и устранения

Автор: Pham Huu Minh
Дата: Декабрь 2025

Обзор проекта

Этот проект демонстрирует полный жизненный цикл оценки уязвимости, нацеленный на устаревшую уязвимость Directory Traversal (CVE-1999-0678) на веб-сервере Apache. Цель заключалась в моделировании атаки, её обнаружении с помощью IDS и окончательном устранении бреши в безопасности.

Технический стек

  • Атакующий: Kali Linux (Curl, Firefox, GVM)
  • Жертва: Ubuntu Server (Apache2, Snort IDS)
  • Инструменты: Greenbone Vulnerability Manager, Snort, Iptables

Фаза 1: Обнаружение и эксплуатация

Я настроил локальную тестовую лабораторию с уязвимой целью на Ubuntu (192.168.45.132).

  1. Сканирование уязвимостей: Использовал GVM для выявления HTTP-сервиса на порту 80.
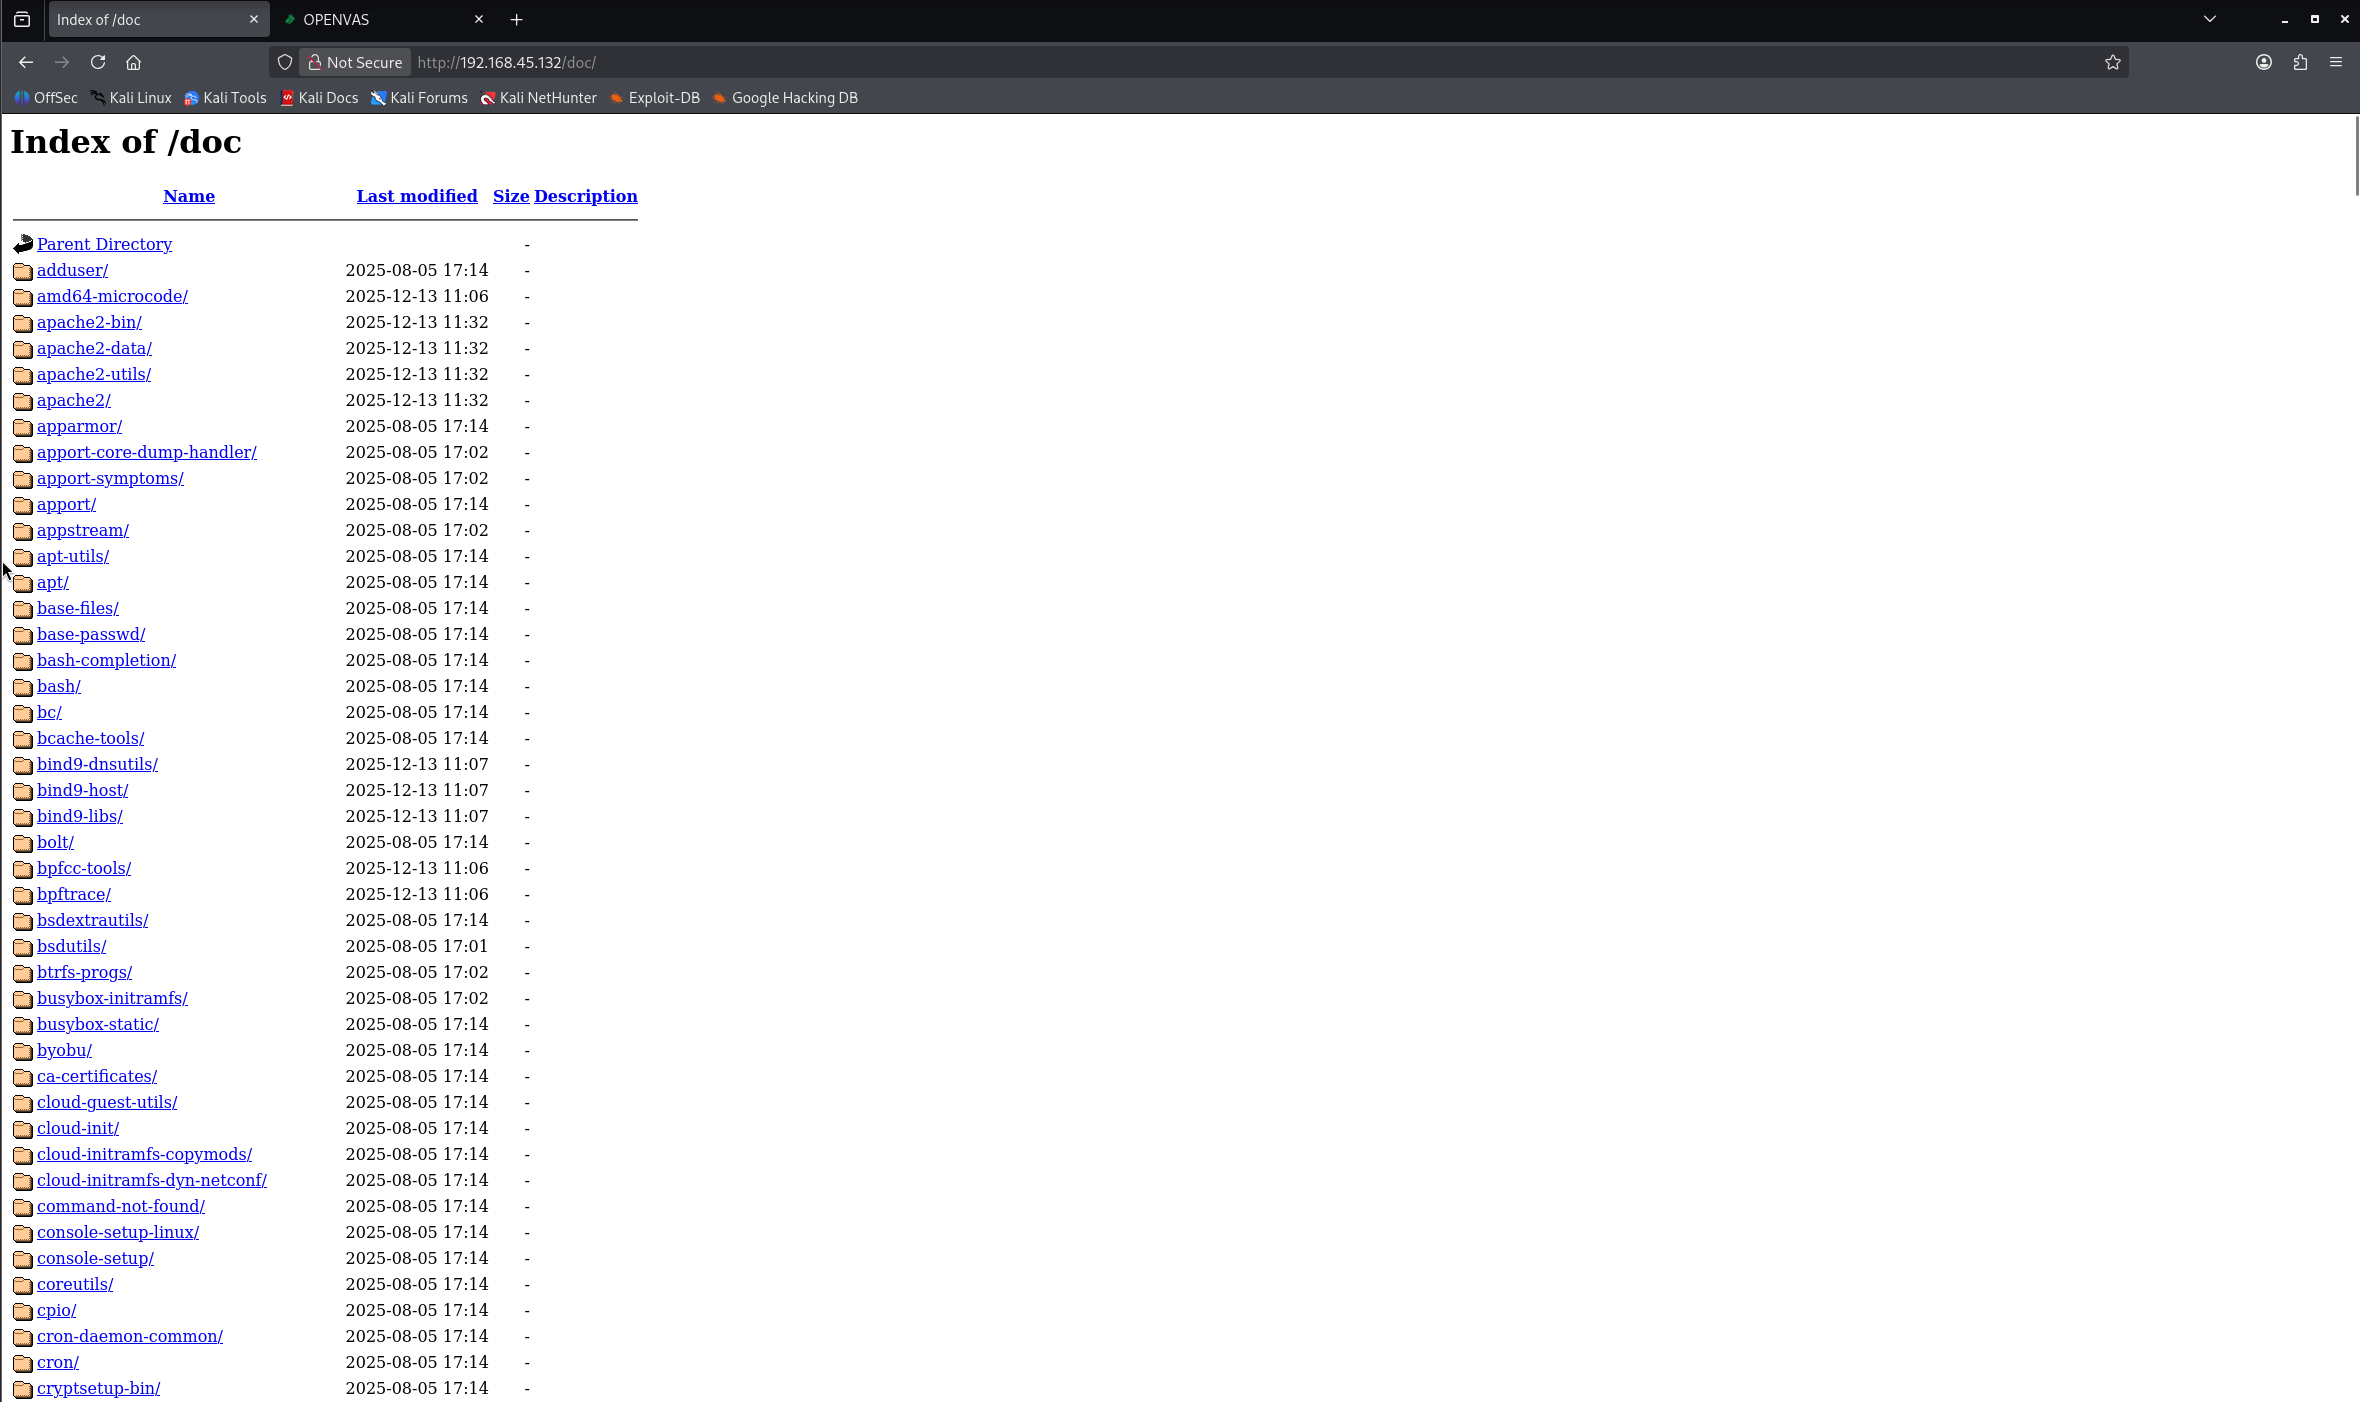
  2. Ручная проверка: Подтвердил уязвимость, получив доступ к открытой директории /doc/ через браузер и терминал.

Vulnerability Proof

Рисунок 1: Успешный несанкционированный доступ к системной документации.


Фаза 2: Обнаружение вторжений (IDS)

Я развернул Snort на сервере-жертве для обнаружения данного конкретного шаблона атаки в реальном времени.

  • Пользовательское правило: alert tcp any any -> any 80 (content:"/doc/"; msg:"CVE-1999-0678 Detected";)
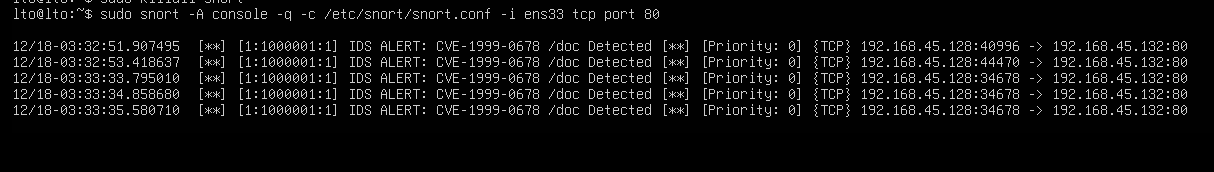
  • Результат: Snort успешно сработал при доступе атакующего к директории.

Snort Alert

Рисунок 2: Snort IDS обнаруживает попытку directory traversal.


Фаза 3: Смягчение и устранение

Для обеспечения безопасности системы я реализовал как временные, так и постоянные исправления.

  1. Временное смягчение (межсетевой экран): заблокировал IP-адрес атакующего с помощью iptables для немедленного прекращения активного вторжения.
  2. Постоянное устранение (первопричина): Изменил конфигурацию Apache (/etc/apache2/sites-available/000-default.conf), чтобы удалить небезопасную директиву Alias /doc.

Проверка: После исправления я снова попытался выполнить атаку. Сервер вернул ошибку 404 Not Found, подтверждая, что система безопасна.
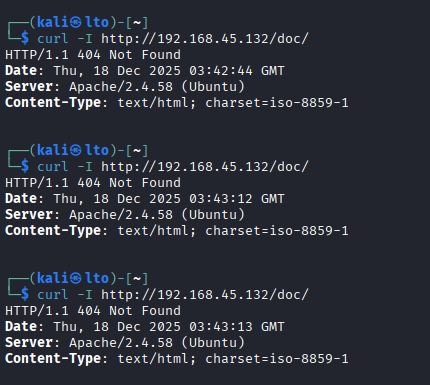
Remediation Proof

Рисунок 3: Команда Curl возвращает 404, доказывая, что уязвимость устранена.


Заключение

Этот проект подчеркивает важность эшелонированной защиты. В то время как межсетевые экраны обеспечивают немедленную изоляцию, настоящая безопасность требует устранения первопричин (исправление конфигураций) и непрерывного мониторинга с помощью IDS.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    370
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →