
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
rails-cve-2017-17917 — Учебная демонстрация SQL-инъекции CVE-2017-17917 в Rails с пошаговым воспроизведением и защитой с помощью параметризованных запросов. | Kitploit
Инструменты/GitHubGitHub/matiasarenhard/rails-cve-2017-17917
Анализ уязвимостейАнализ КодаЭксплуатация веб-приложенийОбучение и ОбразованиеБезопасность Баз ДанныхЛаборатории и Практика
GitHubmatiasarenhard/rails-cve-2017-17917

rails-cve-2017-17917

Учебная демонстрация SQL-инъекции CVE-2017-17917 в Rails с пошаговым воспроизведением и защитой с помощью параметризованных запросов.

Репозиторий
1392 лет назадЕщё не проверено
Поделиться

rails-cve-2017-17917

Проект демонстрирует воспроизведение уязвимости SQL-инъекции в параметре id, а также содержит рекомендации по смягчению и устранению этой проблемы безопасности. https://www.cvedetails.com/cve/CVE-2017-17917/?q=CVE-2017-17917

Стек:

  Ruby: 3.2.2
  Rails: 7.0.8
  Docker 24.0.5
  Docker-Compose 1.29.2
  PostgreSQL

CVE-2017-17917

image

Мы выбрали этот CVE, чтобы подчеркнуть сохраняющееся наличие этой проблемы в последних версиях Rails, что подтверждает актуальность лучших практик разработки.

Схема окружения для воспроизведения уязвимости

Diagrama sem nome drawio(1)

Инструкции по воспроизведению этой уязвимости

Требования:

  docker
  docker-compose

Шаги по сборке проекта:

  sudo docker-compose build
image

  sudo docker-compose run web bundle install
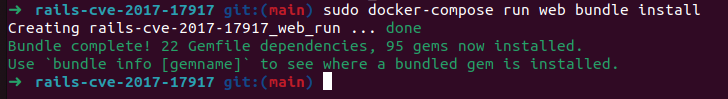
image

  sudo docker-compose run web rails db:create db:migrate db:seed

image

  sudo docker-compose up

image

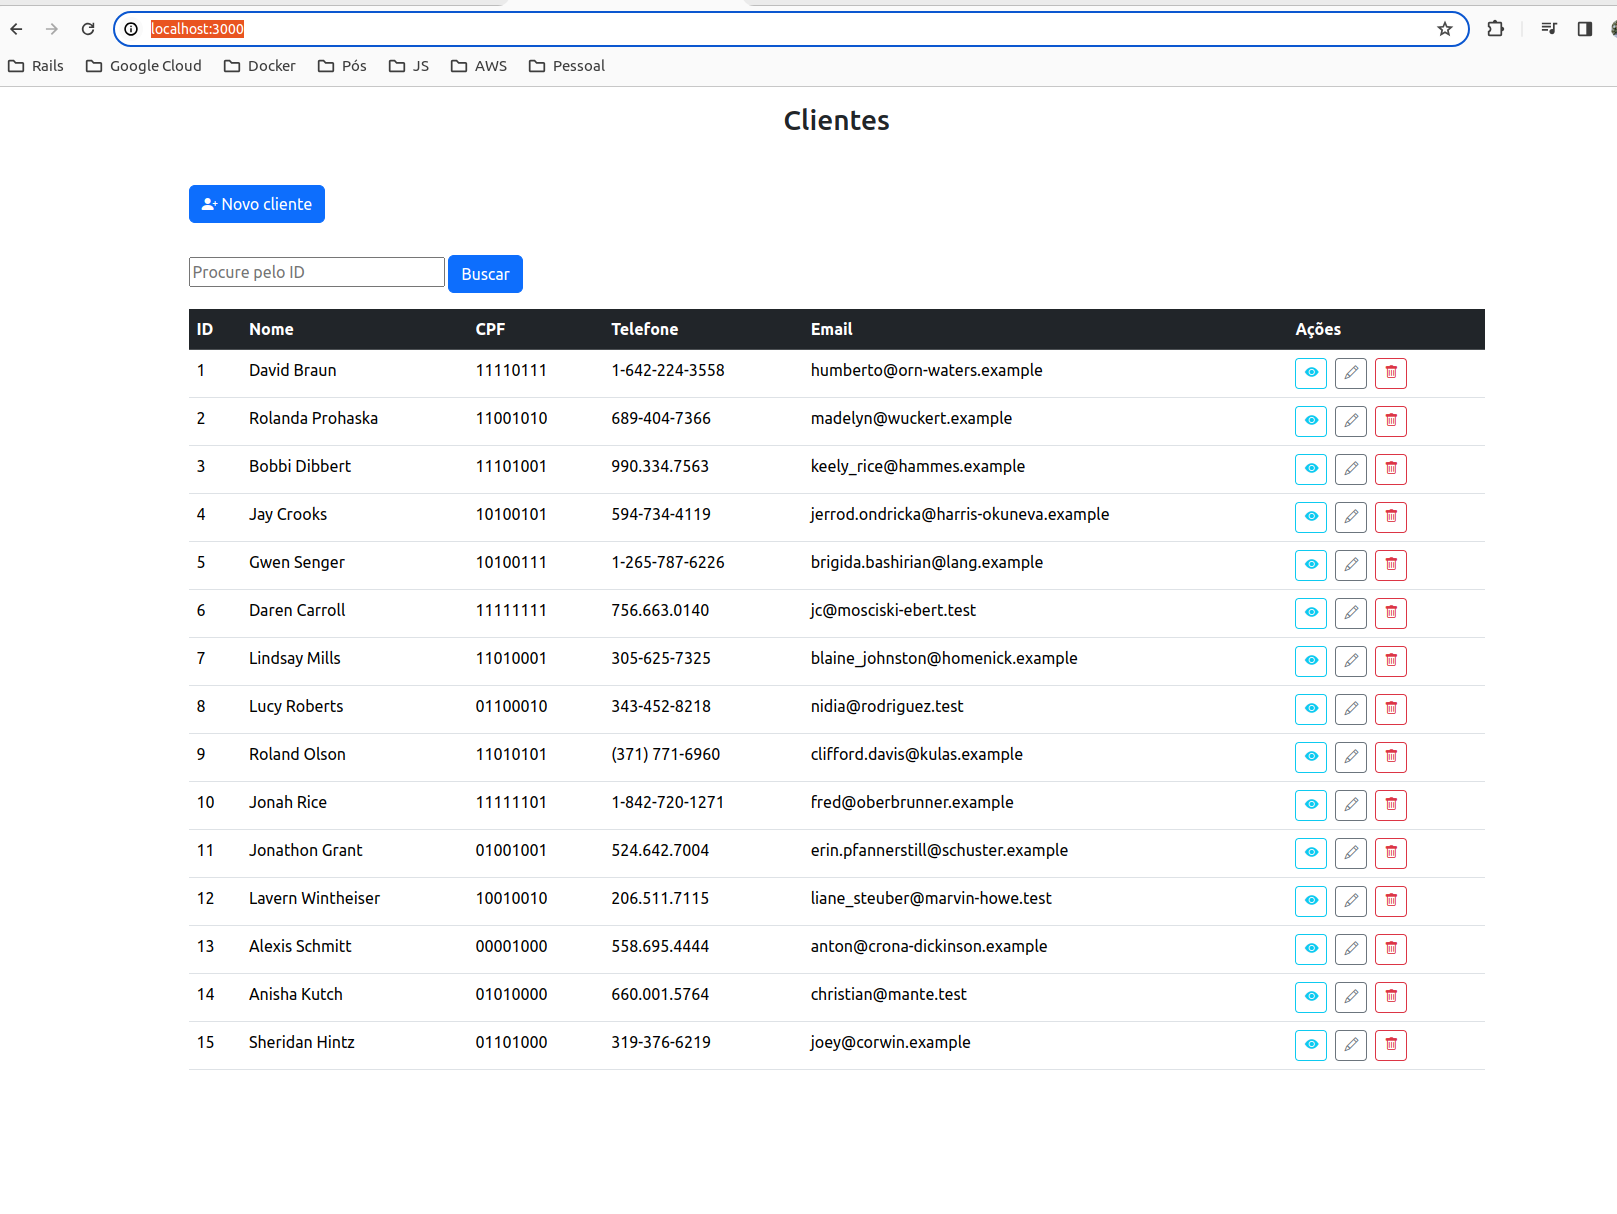
Перейдите на http://localhost:3000/

image

image

Параметр SQL-инъекции 1 OR id > 1

image

Оценка рисков уязвимости в производственной среде

С помощью этой SQL-инъекции злоумышленник может получить данные пользователей, к которым у него обычно нет доступа.
Сложность выполнения: лёгкая

Заключение

Проблема заключается в методе контроллера, а именно при вызове условия where следующим образом:
@clients = Client.where("id = #{params[:id_search]}")
Ссылка на код

Проблема решается следующим способом:
@clients = Client.where(id: "#{params[:id_search]}")
Ссылка на код

Тесты

  sudo docker-compose run web rspec

image

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →