
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 opensourcemalware/polinrider
Техническое досье на атаку на цепочку поставок PolinRider, связанную с КНДР, с описанием внедрения обфусцированного JS-пейлоада, манипуляций с…
 alex-cart/leaf
Фреймворк для сбора цифровых доказательств в Linux
 infostealers-stats/data-breach
A continuously updated resource that catalogs confirmed data breaches from across the globe. Each entry includes the breach name, usually aligned…
 ethan-andrews/threatintel-aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…
 adamwhitehat/judge-jury-and-executable
Инструмент для сканирования файловой системы с целью судебного анализа и поиска угроз. Сканирует файловые системы на уровне MFT и ОС, сохраняет…
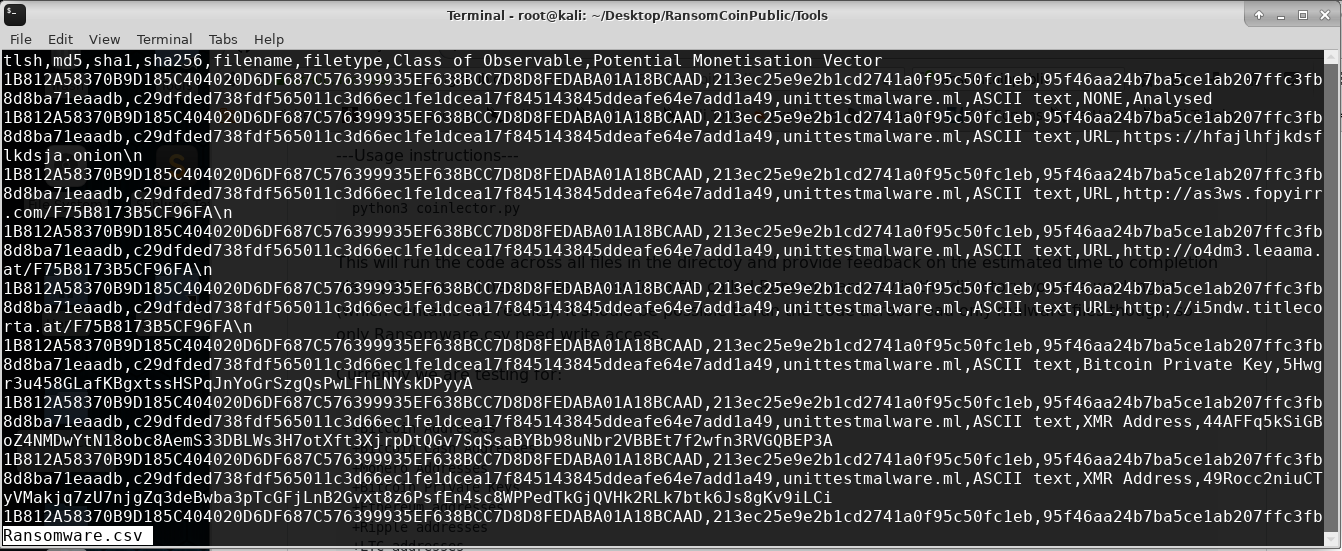 concinnity-risks/ransomcoinpublic
Инструмент DFIR для извлечения адресов криптомонет и других индикаторов компрометации из бинарных файлов.
 malienist/lupo
Плагин WinDbg для автоматизированного динамического анализа вредоносного ПО и извлечения индикаторов компрометации (IOC). Выполняется внутри…
 taxiiproject/libtaxii
Библиотека Python для обработки сообщений TAXII, вызывающих сервисы TAXII.
 carbonblack/active_c2_ioc_public
Активные IoC C2
 deepfield/public-research
Исследование DDoS-ботнетов и индикаторы компрометации от Nokia Deepfield ERT
 essexrich/threatactors-ttps
Репозиторий создан для обмена информацией о тактиках, методах и процедурах, используемых злоумышленниками. Изначально с группами программ-вымогателей…
 ethan-andrews/exploitarium-detections
Правила обнаружения KQL для Microsoft Sentinel и Defender XDR, охватывающие анонимное раскрытие bikini/exploitarium — личный исследовательский архив…
 0xkirisame/spica
Обнаружитель руткитов для Linux на основе eBPF, использующий многоканальный кросс-просмотровый анализ (sched_switch, NMI, /proc) для обнаружения…
 capesandbox/capesolo
Автономная песочница для анализа вредоносного ПО в Windows VM, работающая на capemon, с графическим интерфейсом для триажа, сигнатурами YARA,…
 ctrlaltint3l/intelligence
Централизованное хранилище для образцов вредоносного ПО, разведки угроз, IOCs и логов инструментов безопасности для поддержки исследования угроз и…
 emcghee/payloadautomation
Автоматизирует разработку, тестирование и развертывание полезных нагрузок Cobalt Strike через мост Python-to-Sleep; включает проверку артефактов,…
 nicolasriverocorvalan/cloud-sniper
Виртуальный центр операций безопасности
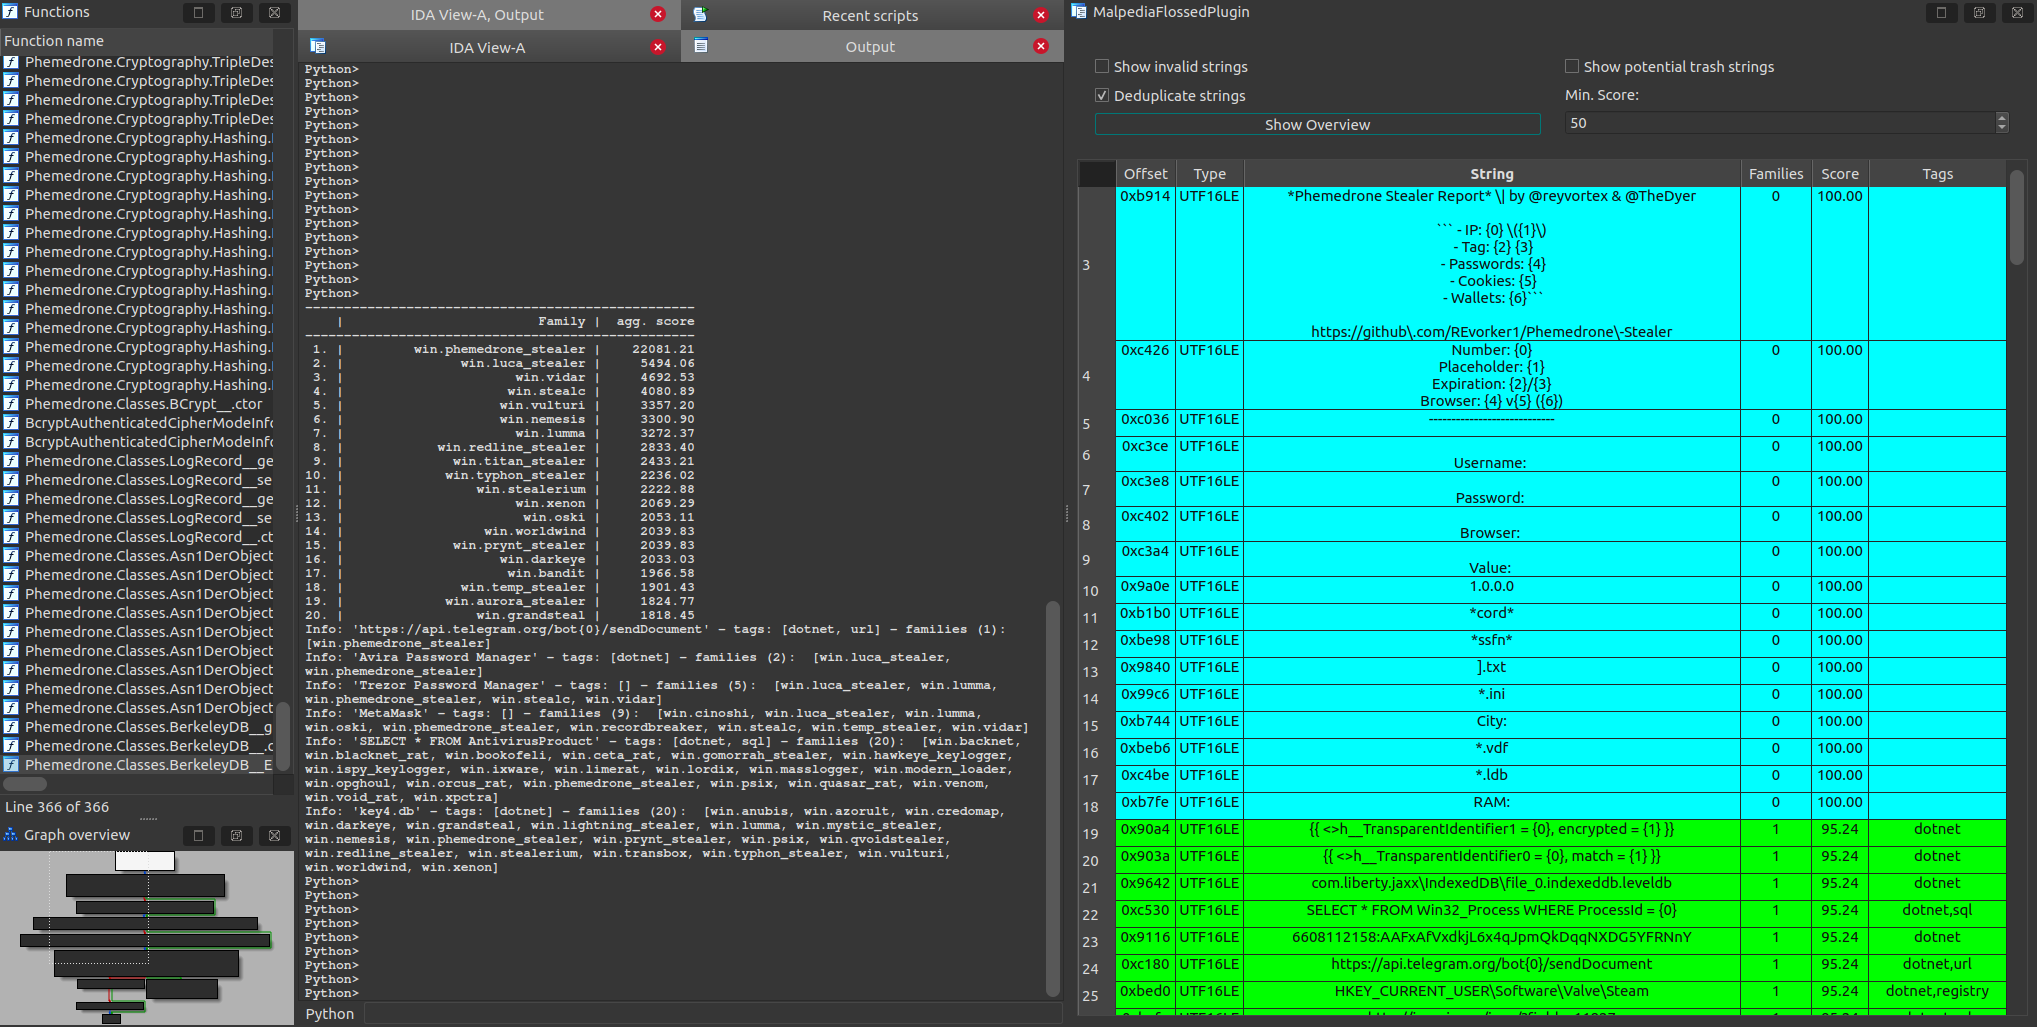 malpedia/malpedia-flossed
FLARE floss применён ко всем распакованным+дампам образцов в Malpedia, предварительно обработан для дальнейшего использования.








