concinnity-risks/ransomcoinpublic
Инструмент DFIR для извлечения адресов криптомонет и других индикаторов компрометации из бинарных файлов.

Извлечение метаданных и жестко заданных индикаторов компрометации из программ-вымогателей масштабируемым и эффективным способом с интеграцией с Cuckoo. В идеале запускается во время динамического анализа в Cuckoo, но также может использоваться для статического анализа больших коллекций программ-вымогателей. Разработан для быстрой работы с низким уровнем ложных срабатываний для адресов криптовалют. Ограниченное количество ложных срабатываний для email, URL, onion-адресов и доменов (что довольно сложно сделать идеально).
Короче говоря, это быстрый и простой первичный анализ, если вас интересуют только векторы монетизации.
Убедитесь, что у вас установлен Python3.
Рекомендуется загрузить и установить программу для виртуализации, например VirtualBox. Установите желаемую виртуальную машину Linux (например, Lubuntu, Kali Linux и т.д.), затем следуйте инструкциям ниже.
Из папки tools:
sudo apt-get install build-essential libpoppler-cpp-dev pkg-config python-dev python3-tlsh
python3 -m pip install -r requirements.txt
Примечание: Если вы получили ошибку о том, что модуль pip не найден, попробуйте выполнить
sudo apt-get install python3-pip
Доступно обучающее видео: https://asciinema.org/a/408350. Если эта ссылка не работает, попробуйте: https://youtu.be/3pUDh5HvqVI
Следующие команды можно запускать из папки "Tools" для анализа образцов вредоносного ПО, находящихся в этой директории. Они запустят код для всех файлов в директории и покажут оценку времени завершения с помощью TQDM. Вам понадобится доступ на запись для файла Ransomware.csv в рабочей директории (в котором хранятся результаты). Однако код должен работать и с файлами вредоносного ПО, доступными только для чтения; доступ на запись требуется только для Ransomware.csv.
После запуска coinlector.py результаты выводятся в файл Ransomware.csv в той же директории.
python3 coinlector.py
Просмотрите результаты с помощью команды
less Ransomware.csv
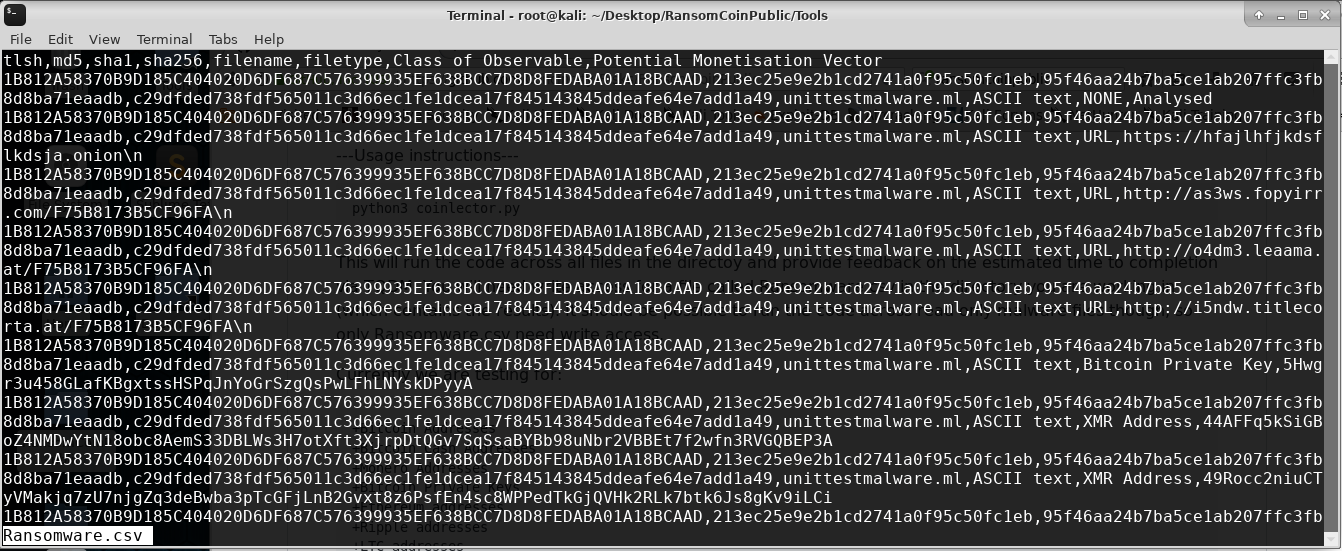
В настоящее время мы проверяем:
Просмотрите URL, адреса электронной почты и адреса криптовалют с помощью следующих команд grep.
less Ransomware.csv | grep URL
less Ransomware.csv | grep Email
less Ransomware.csv | grep Address
Поиск адресов Monero с помощью команды
less Ransomware.csv | grep XMR
Ту же команду можно использовать для поиска других криптовалют, используя аббревиатуры из списка выше.
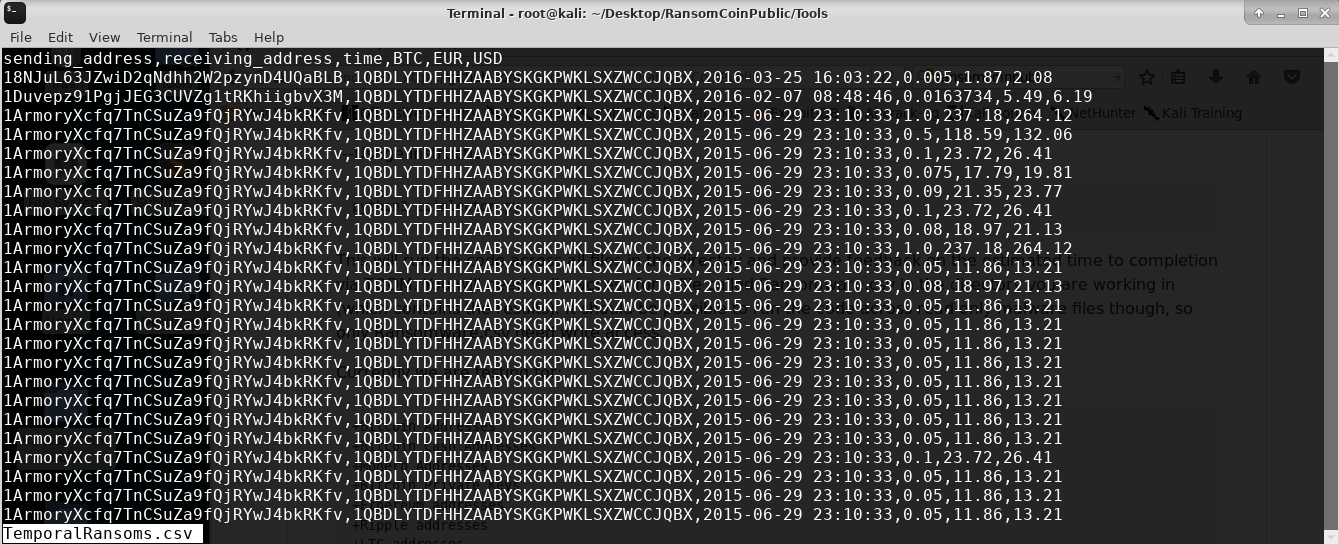
tempuscoin.py выводит список операций выкупа с временными метками. Создается файл TemporalRansoms.csv, показывающий отправляющие и получающие адреса Bitcoin, сумму в BTC и ее эквивалент в EUR, USD на момент транзакции.
python3 tempuscoin.py
Просмотрите результаты с помощью команды.
less TemporalRansoms.csv
Этот код, вероятно, потребуется изменить, чтобы он был совместим с вашим собственным экземпляром MISP. Он использует PyMISP для создания событий из файла Ransomware.csv, и группы событий имеют одно и то же имя. По умолчанию создаются неопубликованные события, а затем детали добавляются вручную перед публикацией. Ваши результаты могут отличаться.
Мы принимаем анонимные пожертвования на разработку нашего программного обеспечения в этом проекте через адрес Monero: 82XYqsdEi6oCe2Rekg99pCjPxGCyJyNaA9m5R51LqDPgD1PGvS82YA9PUpPL3uXZf4ZZT2DnLBejKCXyk2YbmJUEB6FoTik