
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 abhinavbom/threat-intelligence-hunter
TIH — это инструмент разведки, который помогает в поиске IOC по множеству общедоступных каналов безопасности и некоторым известным API. Идея…
 pr0xylife/qakbot
Репозиторий разведки угроз и анализа вредоносных программ, ориентированный на банковский троян и ботнет, с IOC, C2-индикаторами и поведенческими…
 wiz-sec-public/wiz-research-iocs
Курируемая публичная база данных индикаторов компрометации, агрегированная Wiz Research для рабочих процессов обнаружения угроз, охоты на угрозы и…
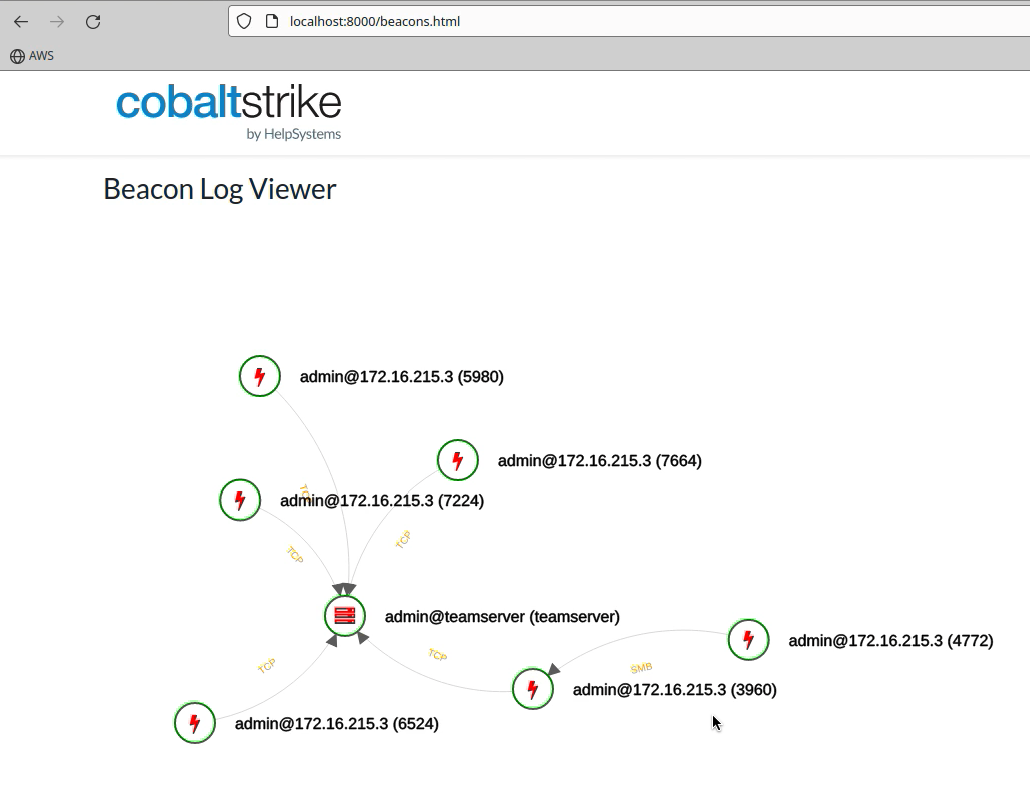 cobalt-strike/sleep_python_bridge
Этот проект является «мостом» между sleep и языком python. Он позволяет управлять teamserver Cobalt Strike через python без необходимости…
 mubix/cve-2021-44228-log4shell-hashes
Хеши для уязвимых версий LOG4J
 inquest/threatkb
Управление рабочим процессом базы знаний для YARA-правил и C2-артефактов (IP, DNS, SSL) (НА ДАННЫЙ МОМЕНТ В АЛЬФА-СОСТОЯНИИ)
 silascutler/malpipe
Движок приёма и обработки вредоносных программ/IOC
 cred-club/artif
Продвинутая платформа угроз в реальном времени для выявления угроз и вредоносного веб-трафика на основе репутации IP и исторических данных.
 huntresslabs/threat-intel
Этот репозиторий содержит дополнительные материалы, включая IOCs и сигнатуры, обсуждаемые в публикациях блога Huntress и других медиаисточниках.
 assafmo/xioc
Извлечение индикаторов компрометации из текста, включая \"экранированные\".
 cado-security/dfir_resources_revil_kaseya
Ресурсы для специалистов DFIR, реагирующих на атаку на цепочку поставок Kaseya с использованием вымогателя REvil
 elastic/labs-releases
Elastic Security Labs выпускает
 cronup/malware-iocs
Собирает и систематизирует индикаторы компрометации (IOCs) вредоносного ПО для быстрого обнаружения угроз, реагирования на инциденты и обмена…
 adulau/the-art-of-pivoting
Искусство пивотинга - Техники для аналитиков разведки для обнаружения новых связей в сложном мире
 google/threat-team
Больше не поддерживается. Обратитесь к коллекциям Google Threat Intelligence / Virus Total.
 packetsifter/packetsiftertool
PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…
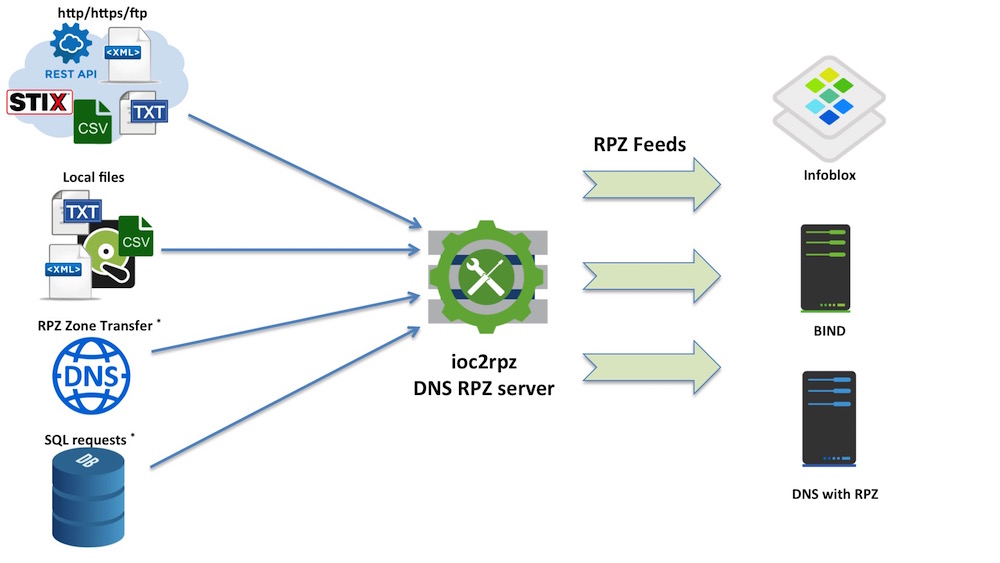 homas/ioc2rpz
ioc2rpz — это место, где threat intelligence встречается с DNS.








