
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 tica506/siem-queries-for-cve-2021-44228
Коллекция SIEM-запросов для обнаружения попыток эксплуатации Log4Shell (CVE-2021-44228). Предоставляет готовые к использованию правила обнаружения…
 threatmonit/log4j-iocs
Публичные IOC о log4j CVE-2021-44228
 pisut4152/sigma-rule-for-cve-2021-40438-exploitation-attempt
Sigma-Rule-for-CVE-2021-40438-Attack-Attemp
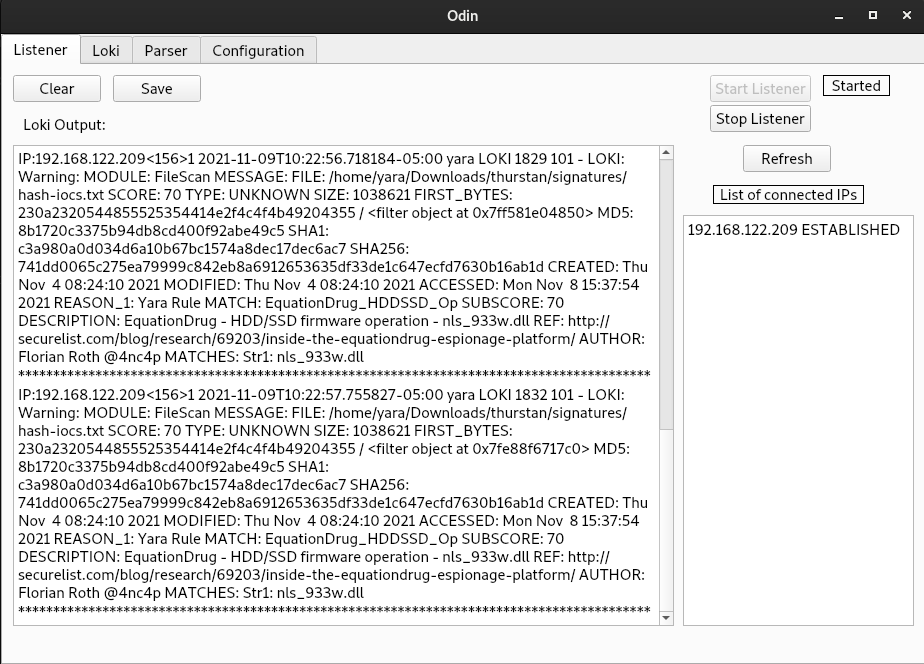 hamza-megahed/odin
Централизованный сканер IoC, который развертывает Loki на конечных точках, собирает результаты обнаружения и парсит логи в CSV для реагирования на…
 ranguli/ioccheck
Инструмент для упрощения процесса исследования IOCs.
 kevthehermit/ratdecoders
Декодеры на Python для распространенных троянов удаленного доступа
 nivdolgin/cve-2018-13379
搜寻CVE-2018-13379
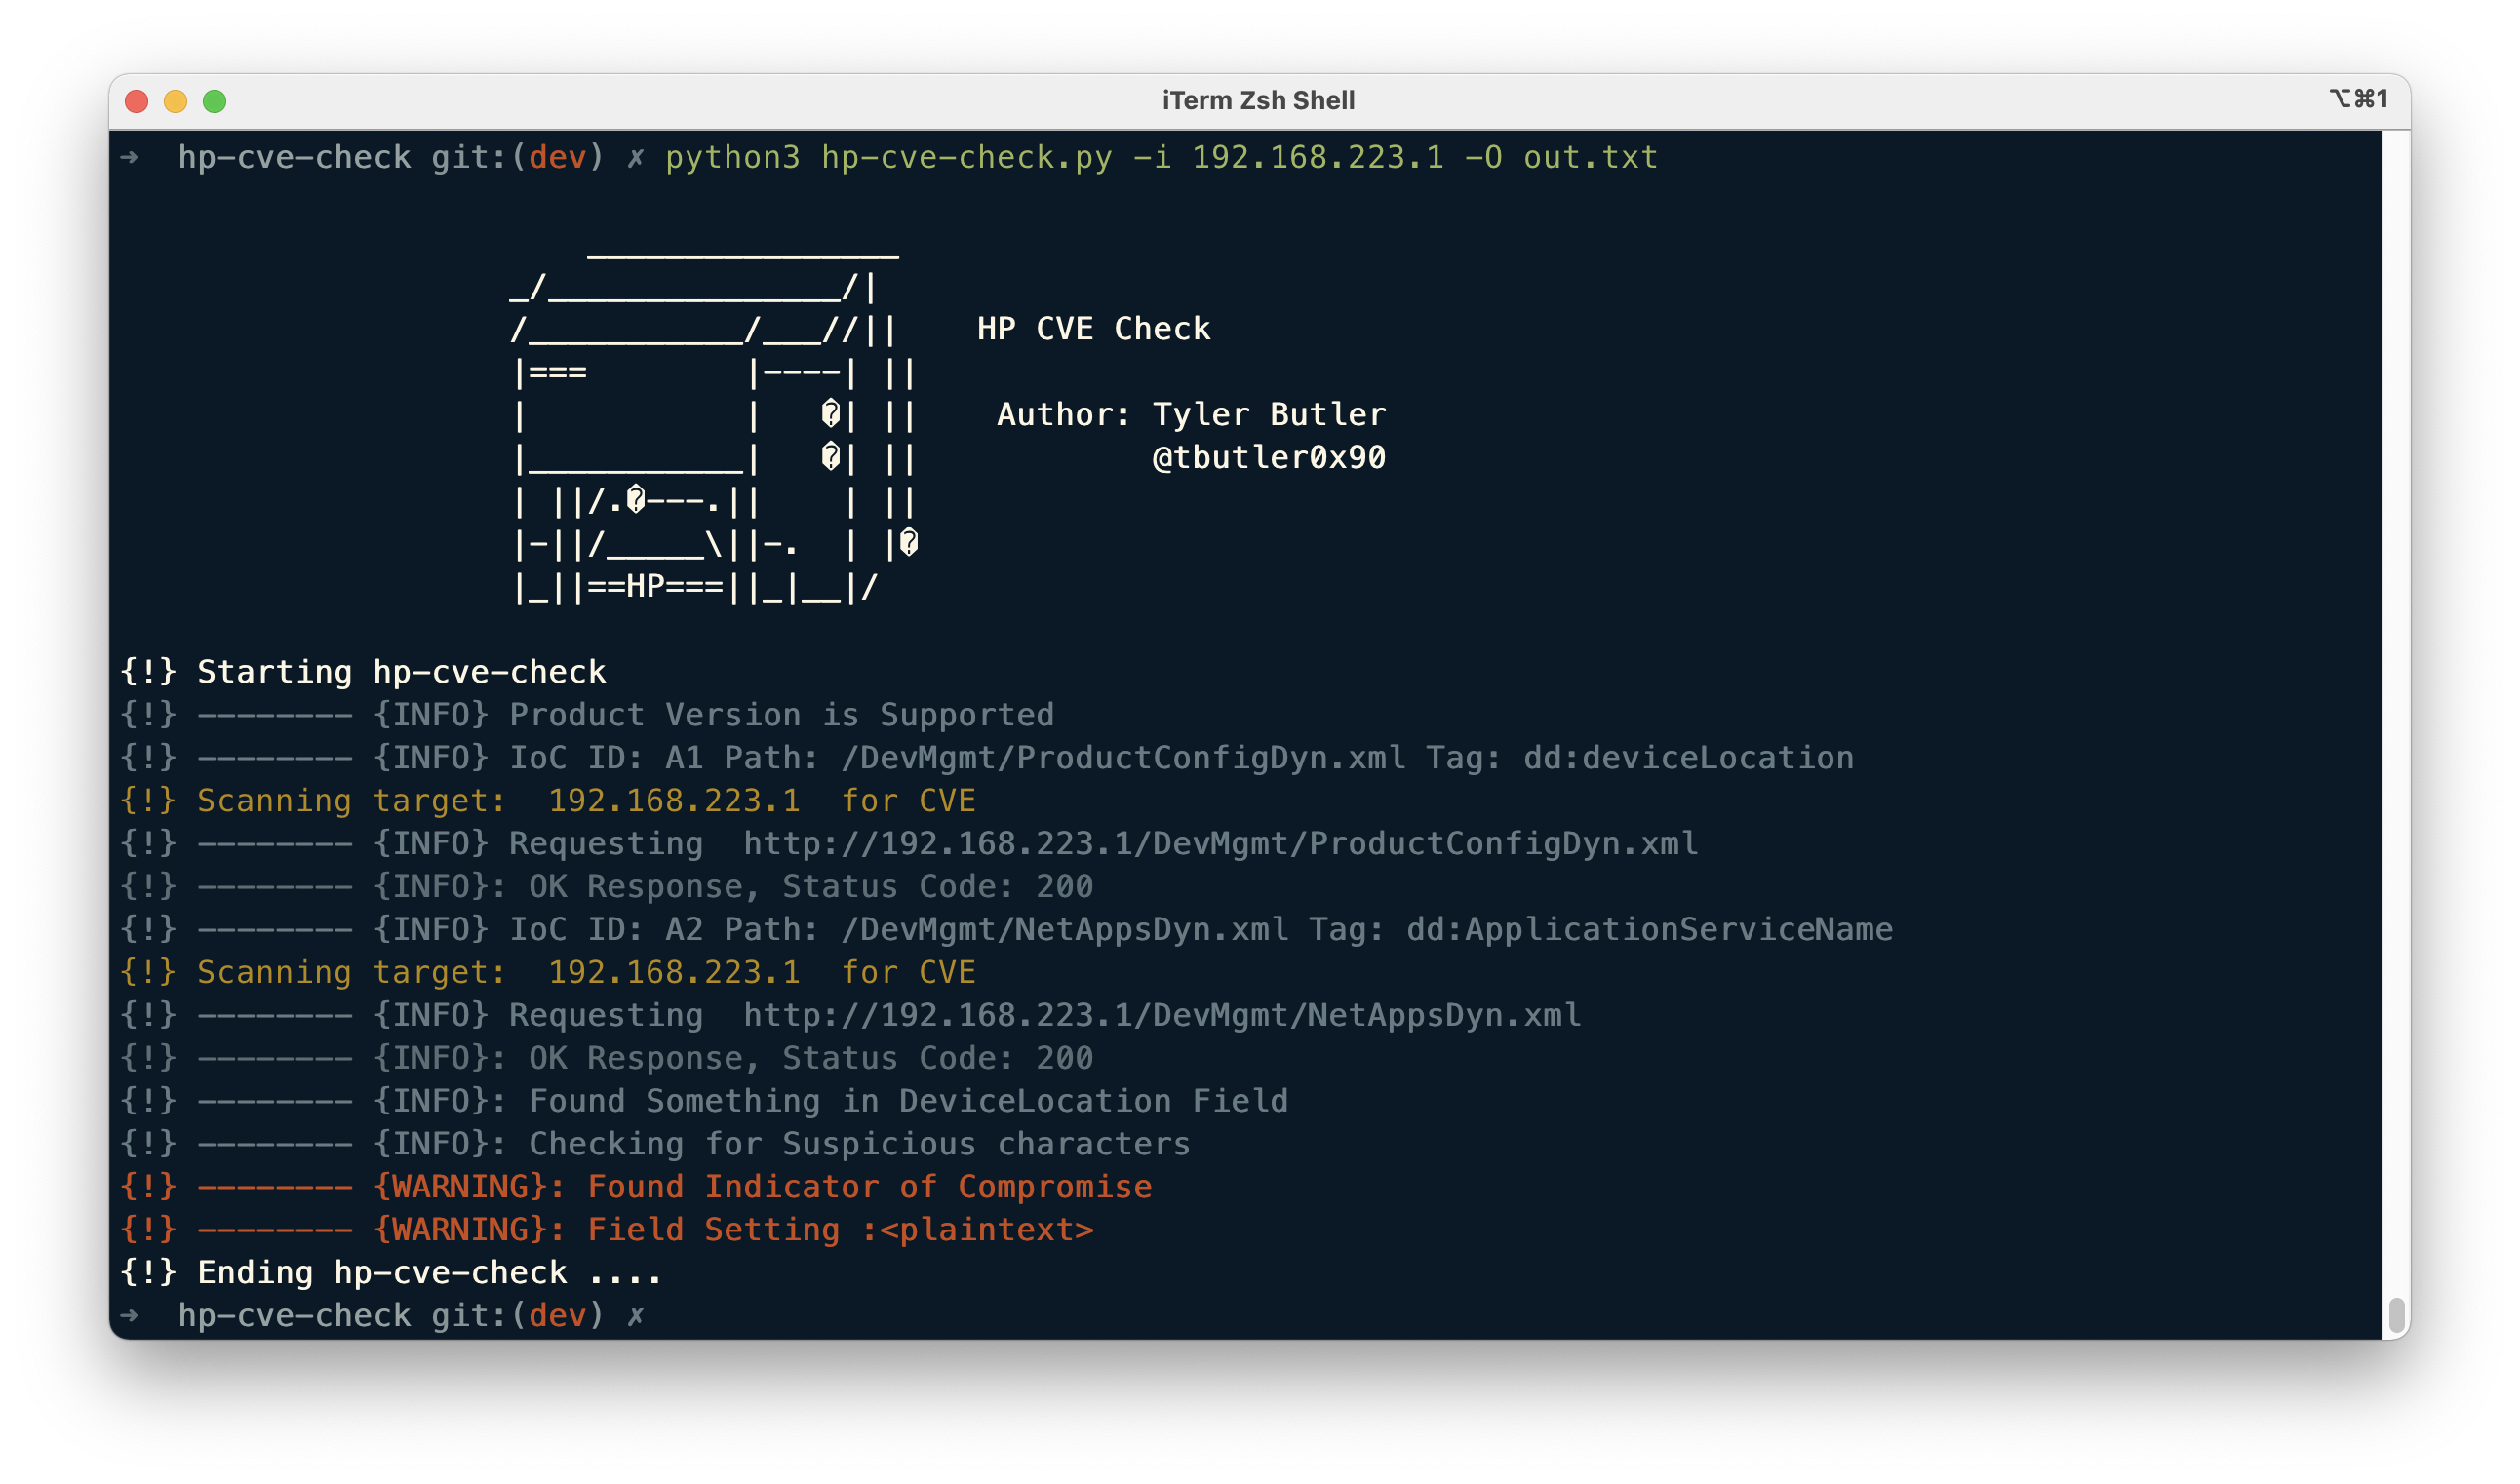 tcbutler320/cve-2021-3441-check
CVE-2021-3441 CVE Check — это скрипт на Python для поиска на целевых системах индикаторов компрометации, связанных с CVE-2021-3441.
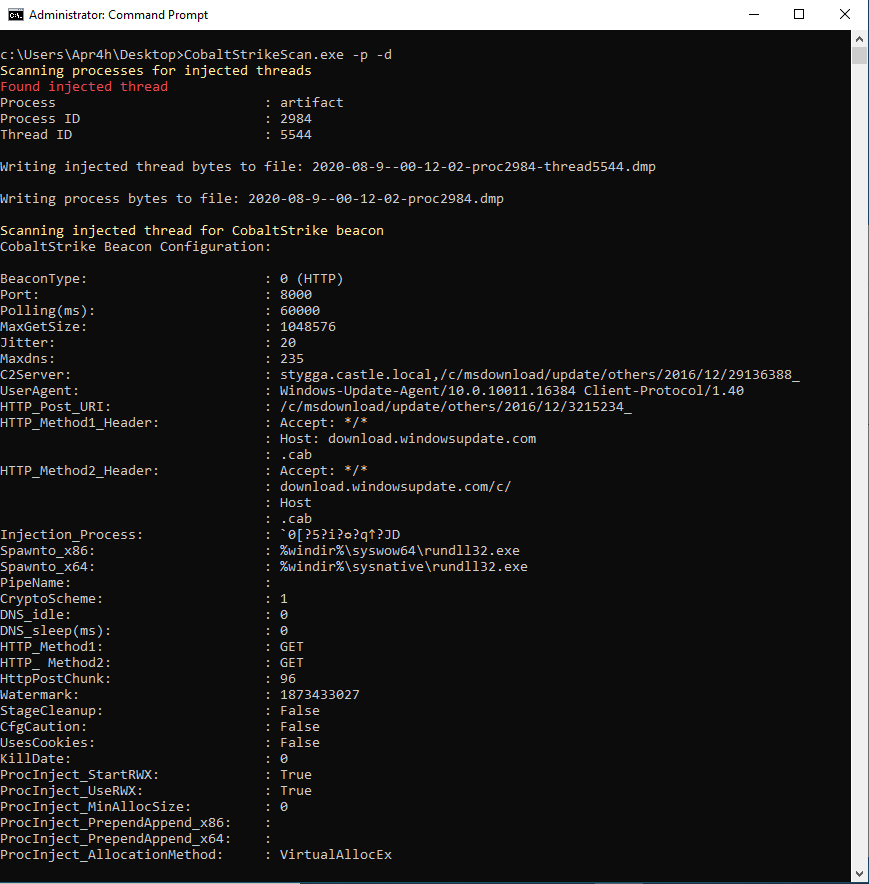 apr4h/cobaltstrikescan
Сканировать файлы или память процессов на наличие CobaltStrike beacons и разбирать их конфигурацию
 cado-security/dfir_resources_revil_kaseya
Ресурсы для специалистов DFIR, реагирующих на атаку на цепочку поставок Kaseya с использованием вымогателя REvil
 mrezqi/cve-2021-1675_carbonblack_huntingquery
CarbonBlack охотничьи запросы для обнаружения эксплуатации уязвимости PrintNightmare (CVE-2021-1675) через события файлов, загрузки модулей и…
 packetsifter/packetsiftertool
PacketSifter — это инструмент/скрипт, предназначенный для помощи аналитикам в фильтрации захвата пакетов (pcap) для поиска значимого трафика.…
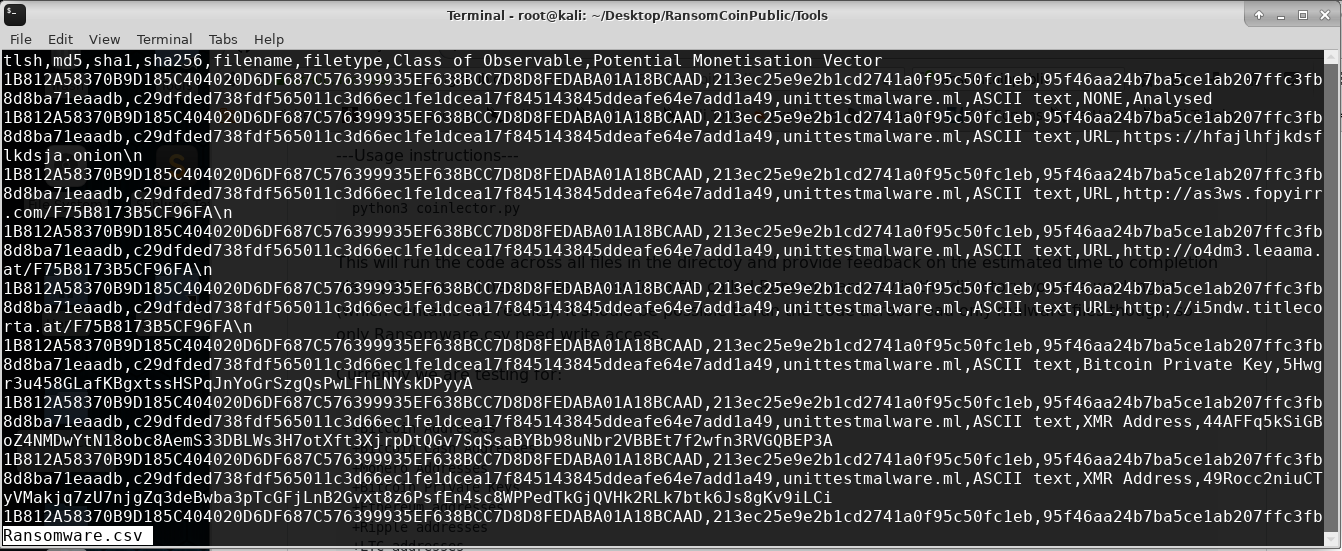 concinnity-risks/ransomcoinpublic
Инструмент DFIR для извлечения адресов криптомонет и других индикаторов компрометации из бинарных файлов.
 taxiiproject/libtaxii
Библиотека Python для обработки сообщений TAXII, вызывающих сервисы TAXII.
 dcscoder/exchange_ioc_hunter
CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065
 cert-lv/exchange_webshell_detection
Обнаружение веб-шеллов, внедренных на серверы Microsoft Exchange, эксплуатируемые через группу уязвимостей 'proxylogon' (CVE-2021-26855,…
 sgnls/exchange-0days-202103
Определение IoC для эксплуатации CVE-2021-26855, CVE-2021-26857, CVE-2021-26858 и CVE-2021-27065.
 byinarie/zirconium
Инструмент для поиска IOCs, связанных с HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065








