
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
 lucadibello/network-attack-detection
Передовое обнаружение сканирования портов, DoS-атак и вредоносного ПО с использованием методов машинного обучения
 corelight/pingback
Пакет Zeek для обнаружения сетевого трафика командного управления (C2) вредоносного ПО Pingback через ICMP-туннель.
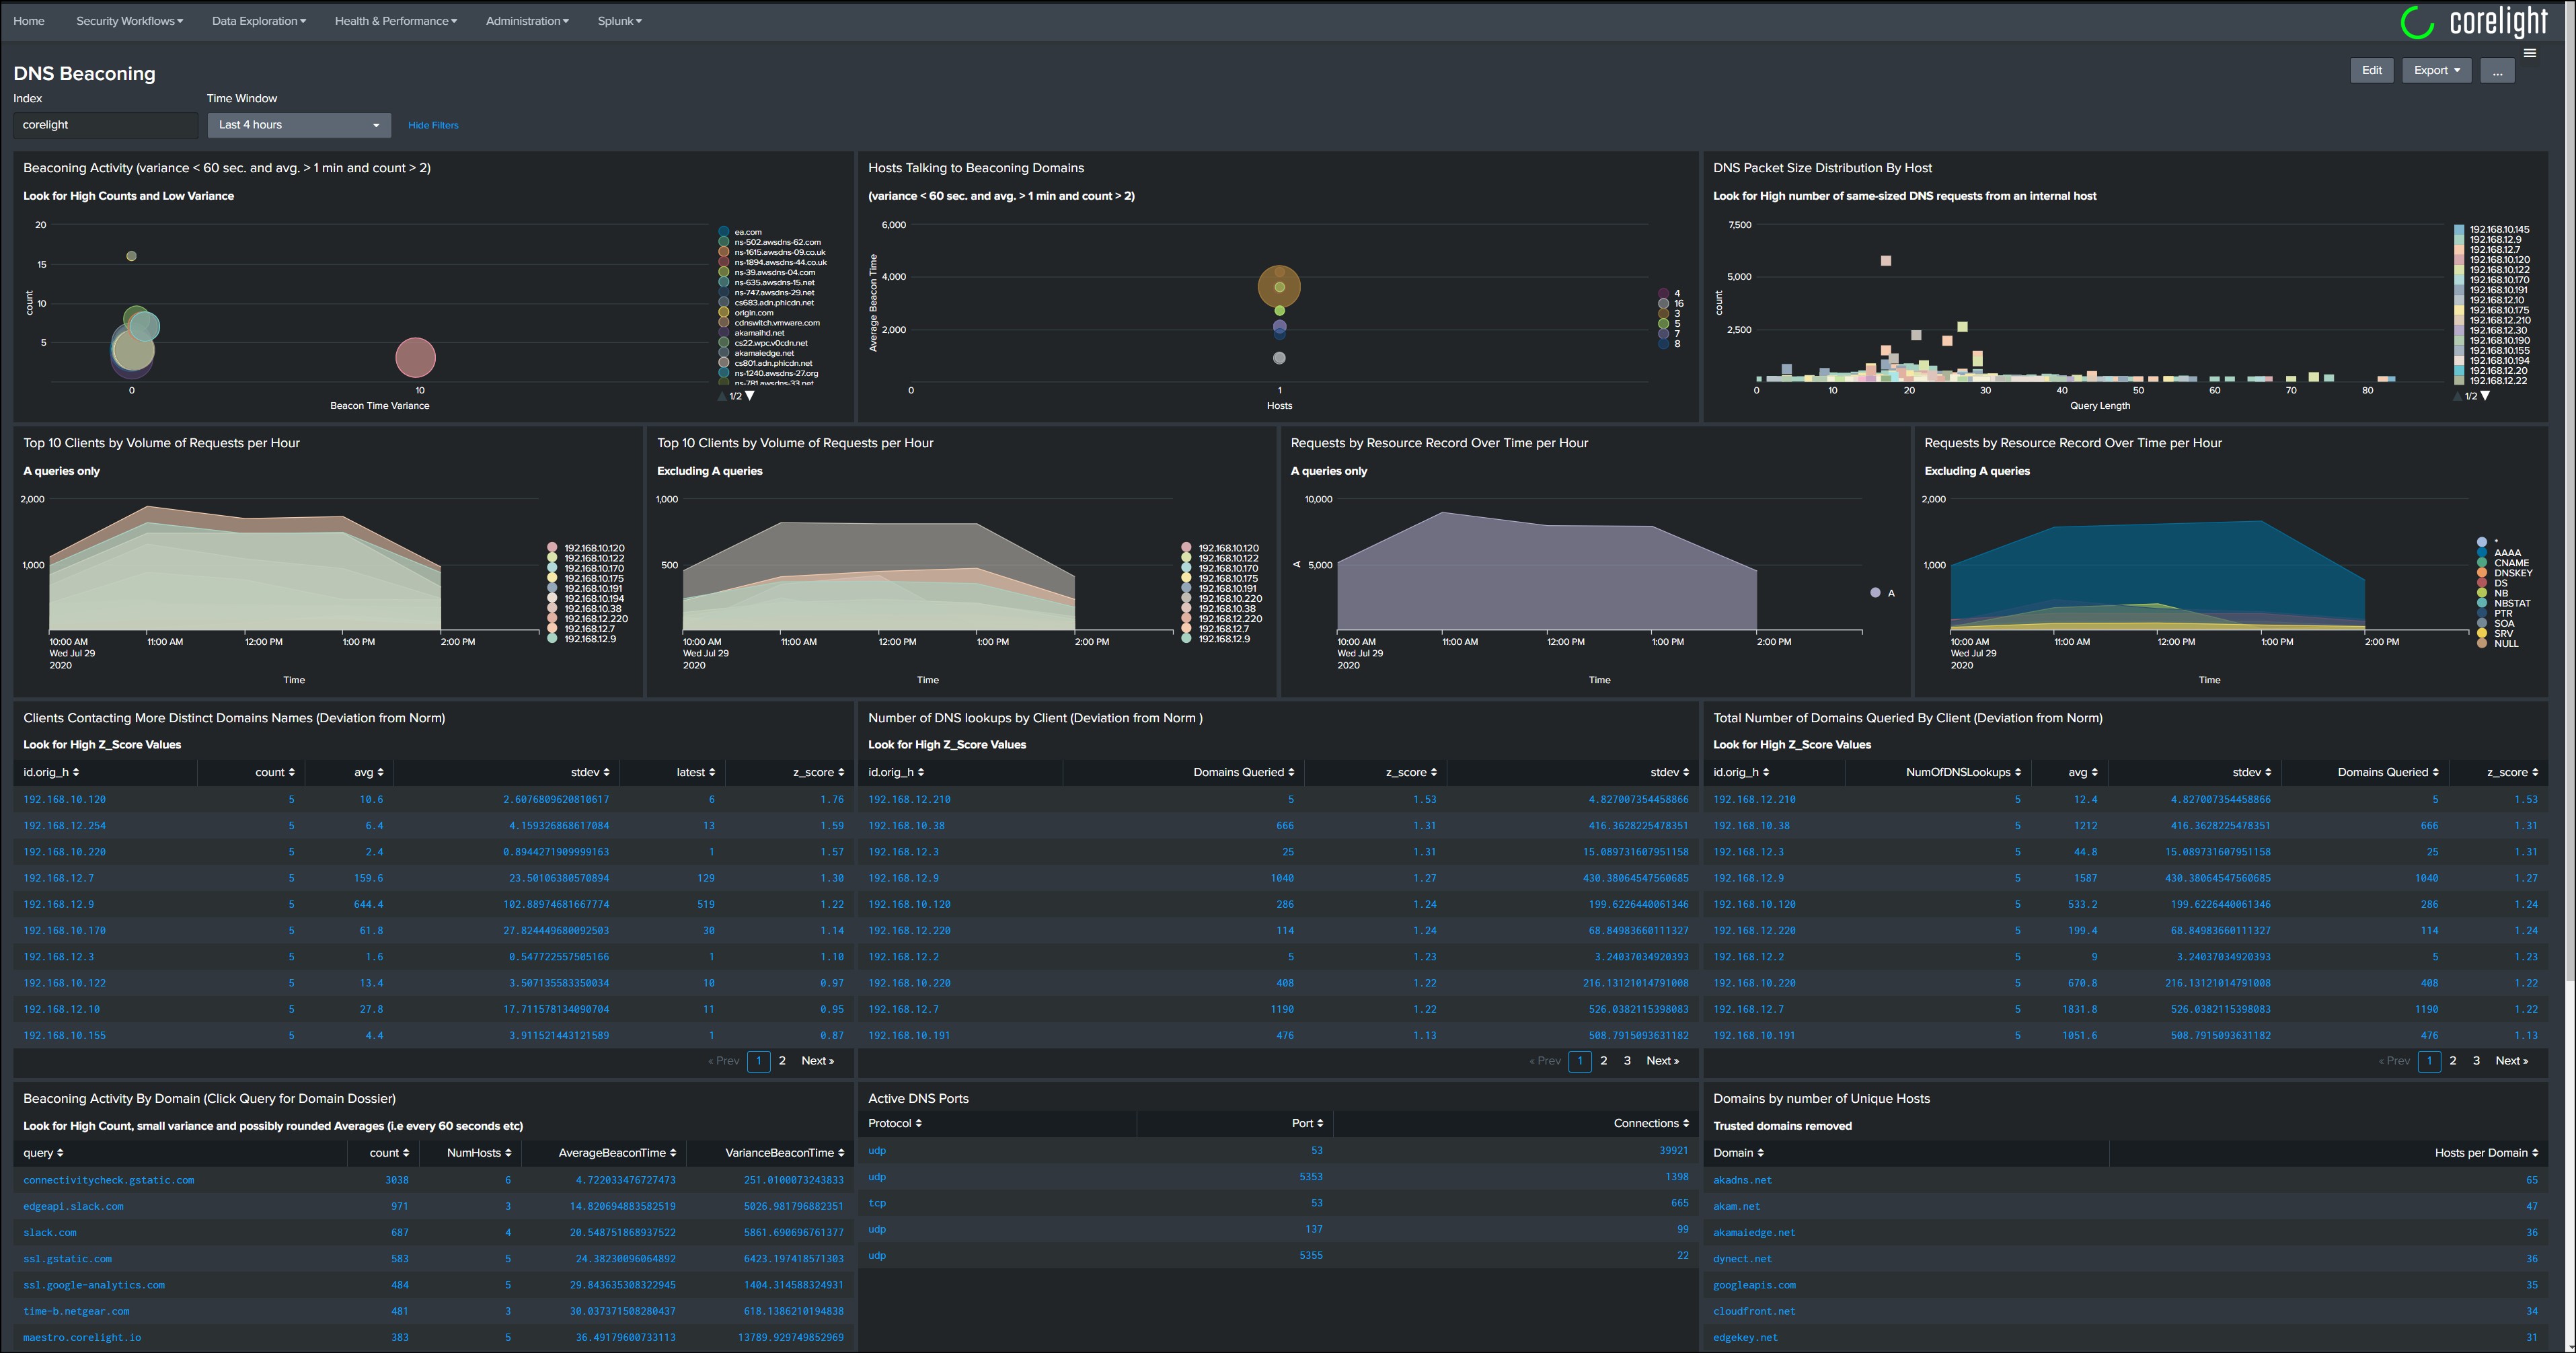 corelight/dashboards-splunk-dns-hunting-beaconing
Дашборд DNS для поиска и выявления биконинга
 johnearle/coalmine
Облачная платформа управления оркестрацией объектов Canary
 abdeljalilait/kerneleye
Безопасность на уровне ядра и реагирование на атаки для Linux-серверов.
 corelight/callstranger-detector
Плагин Zeek для обнаружения эксплуатации CallStranger (CVE-2020-12695) через анализ UPnP SUBSCRIBE/NOTIFY, выявляющий DDoS-усиление, эксфильтрацию…
 codextf2/cobaltstrike-sleepmask-yara
Просто git-репозиторий для правила обнаружения sleepmask, которое я нашёл в https://codex-7.gitbook.io/codexs-terminal-window/blue-team/detecting-coba…
 corelight/phantom-playbooks
Автоматизированные сценарии реагирования на инциденты безопасности для Splunk Phantom, интегрирующие журналы Zeek, анализ DNS и threat intelligence…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 pushkarreddyy/radioguard
Zero-Trust Cellular Defense Sub-Service для Android (обнаружение IMSI-Catcher, 2G SMS Blaster и 4G aLTEr и безопасная маршрутизация)
 corelight/zeek-elf
Анализатор ELF-файлов Zeek
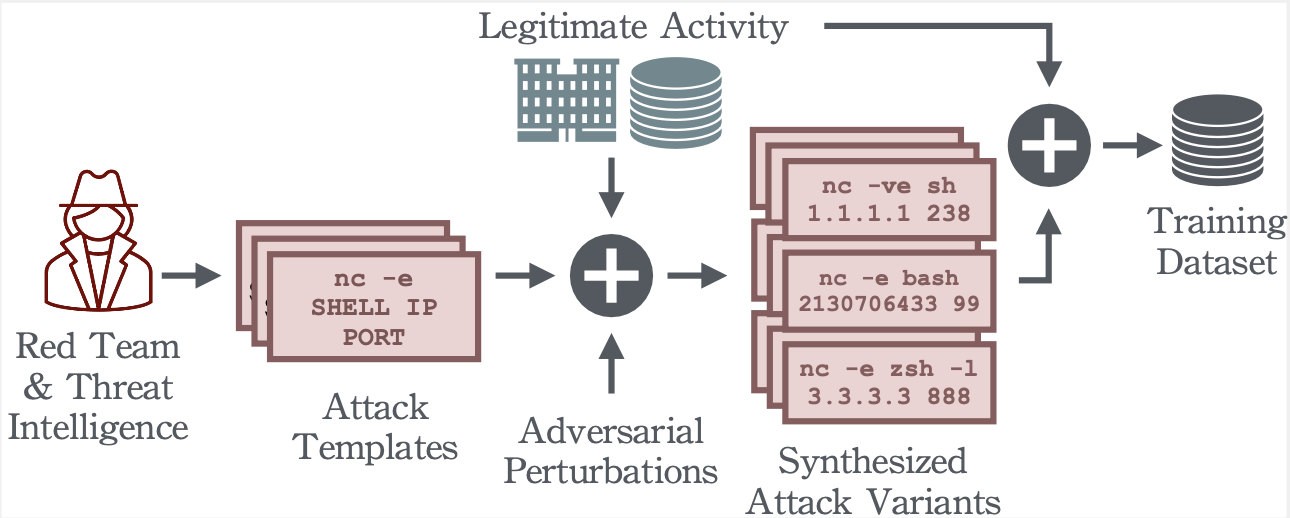 dtrizna/quasarnix
Обнаружение реверс-шеллов с помощью машинного обучения
 initconf/cve-2017-5638_struts
Скрипт Bro/Zeek для обнаружения разведки, компрометации и отслеживания загрузки вредоносных программ Apache Struts CVE-2017-5638 с автоматическим…
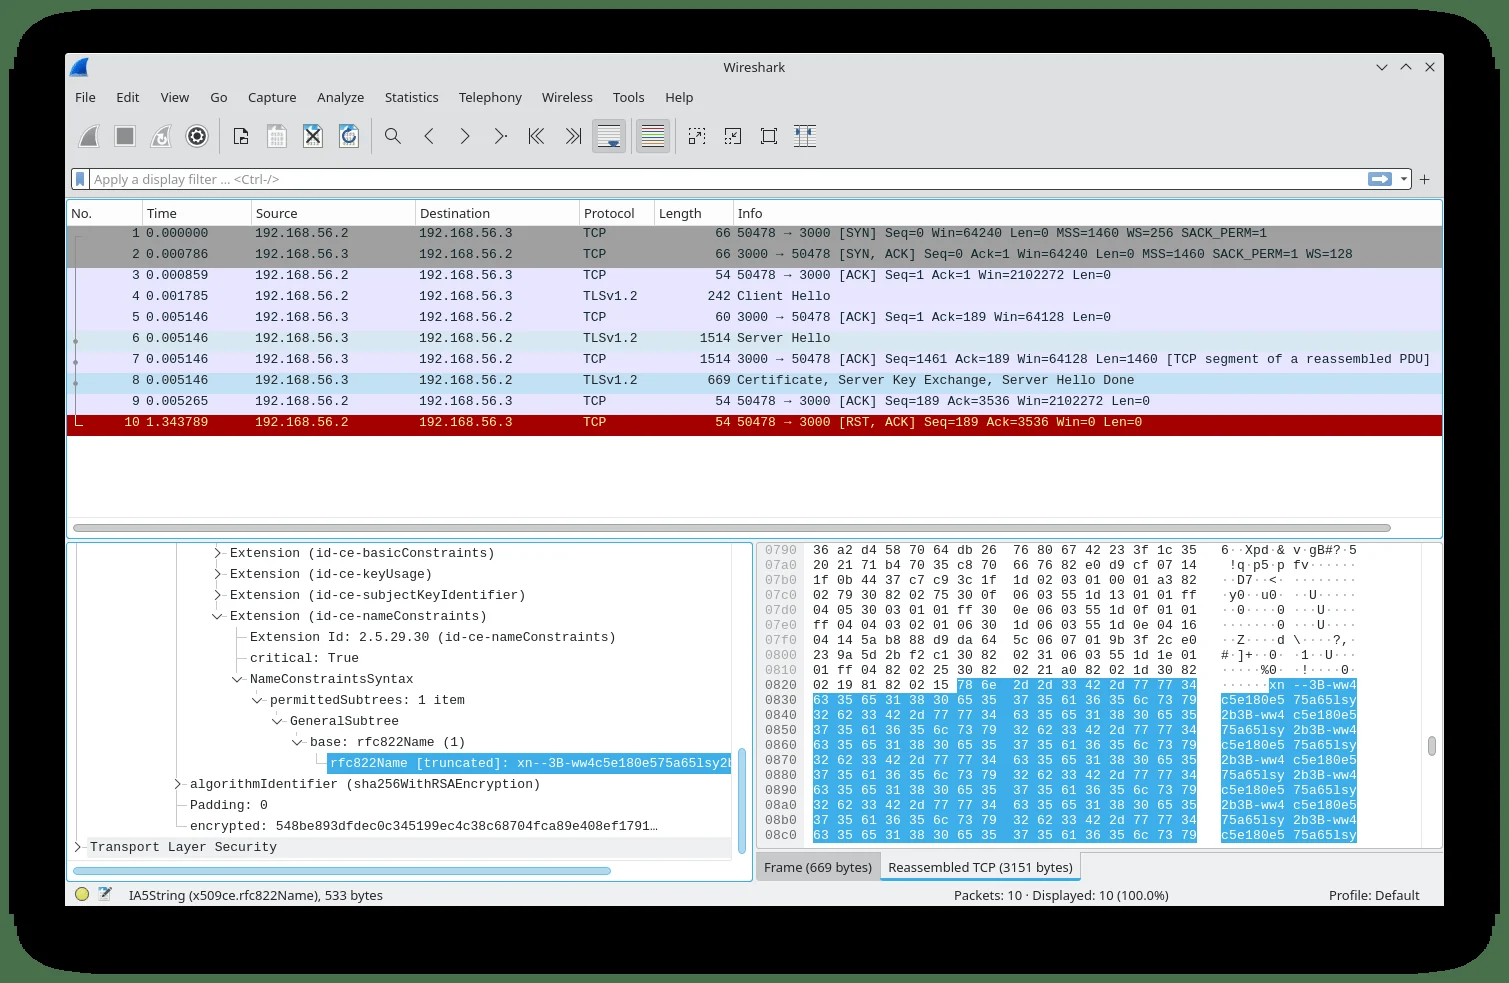 fox-it/spookyssl-pcaps
PCAP-файлы и сигнатуры Suricata для обнаружения попыток эксплуатации OpenSSL CVE-2022-3602, включая вредоносный клиентский/серверный трафик и примеры…
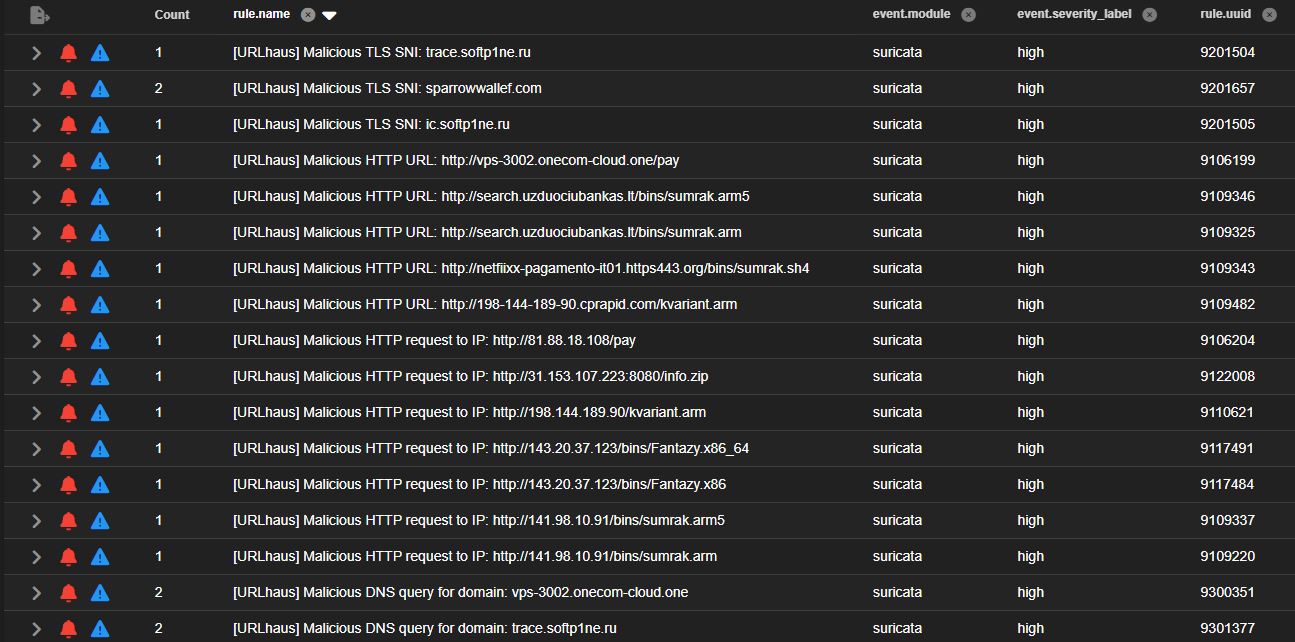 malvuln/sigint-hombre
Динамически генерируемые правила Suricata из потоков данных об угрозах в реальном времени
 corelight/cve-2020-16898
Пакет сетевого обнаружения для CVE-2020-16898 (уязвимость удаленного выполнения кода в Windows TCP/IP)
 muhammednihalmp/google-chrome-zero-day
CVE-2025-6554
 corelight/go-zeek-broker-ws
Библиотека Go для использования websocket API zeek broker








