sigint-hombre
Автор: John Page — malvuln (aka hyp3rlinx)
Copyright (c) 2026
Назначение:
Генерировать производные правила обнаружения Suricata на основе живых индикаторов угроз URLhaus во время выполнения и развертывать их на платформе Security Onion для высокоохватного мониторинга сети в реальном времени.
Текущая версия
v2.0
• Значительный рефакторинг
• Улучшенная стабильность
• Активно поддерживается
Проверка (v2 – целостность скрипта)
- MD5:
f92c8100417fc5a992480486203d21f5
- SHA256:
e83d49b6750c6853eac59d844712230ffa9723312ffb7354b5b7f95368b49583
Устаревшая версия
⚠️ v1 устарела и сохранена только для справки.
Проверка (v1 – устаревшая)
Хеши для проверки оригинального (УСТАРЕВШЕГО) скрипта генерации правил (siginthombre.py).
- MD5:
2dcadececf1ac430cd2c98e323154148
- SHA256:
1f32b7c2d890ed6910c716a9a976abb2701954733cd59db5a97344766f9c4691
Что делает
- Загружает публичный фид URLhaus в реальном времени (не зеркалируется и не перераспространяется)
- Пропускает:
- Комментарии, пустые строки, некорректные URL и ссылки на сам фид
- Нормализует и извлекает:
- Протокол, хост, путь URI и порт
- Дедуплицирует хосты в согласованные ключи правил
- Генерирует оригинальные производные срабатывания Suricata для 3 уровней:
- HTTP → хост + путь URI, любой порт, если не указан (максимальное покрытие)
- TLS → обнаружение HTTPS только через SNI (
tls.sni)
- DNS → видимость запросов доменов через
dns.query
- Логика дедупликации:
- HTTP →
(host, path)
- HTTPS/TLS →
host
- DNS →
host
- Записывает все срабатывания в единый объединённый файл правил
- Перезапускает правила Suricata (
so-suricata-restart --force)
Совместимость и атрибуция фида угроз
- Разработано независимо автором
- Предназначено для совместимости с платформой Security Onion
- Не связано, не одобрено и не поддерживается Security Onion LLC
- Security Onion является товарным знаком Security Onion LLC, упомянутым здесь только для идентификации
- Источник фида угроз: URLhaus, сервис, управляемый abuse.ch
- abuse.ch является товарным знаком abuse.ch и упоминается как таковой
Вывод правил (генерируется во время выполнения)
/opt/so/rules/suricata/siginthombre.rules
- Содержит только сгенерированную производную логику обнаружения
- Не является зеркалом фида, базой данных или перераспределением IOC
- Файл перезаписывается при каждом выполнении для предотвращения устаревших индикаторов
Результат
Обеспечивает широкое покрытие сетевого обнаружения вредоносной инфраструктуры по следующим направлениям:
- HTTP-запросы (с явными портами или без них)
- TLS-рукопожатия через SNI
- DNS-запросы доменов
Лицензия и уведомление о распространении
- Apache License 2.0 (разрешительная, AS-IS, без гарантий)
- Правила Suricata представляют собой оригинальное производное содержимое, генерируемое во время выполнения
- Этот проект не распространяет и не архивирует сторонние базы данных или фиды IOC
- Не связан с abuse.ch или Security Onion LLC
Уведомление о развертывании
Проверяйте сгенерированные правила перед использованием в производственной среде.
Никакая ответственность не предоставляется. Автор не несёт ответственности за ущерб или неправомерное использование. Используйте на свой страх и риск.
Пример использования cron (запуск раз в час)
0 * * * * /usr/local/bin/siginthombre.py
Создано для защитников, которым нужна быстрая, свежая, динамическая логика обнаружения по правилам
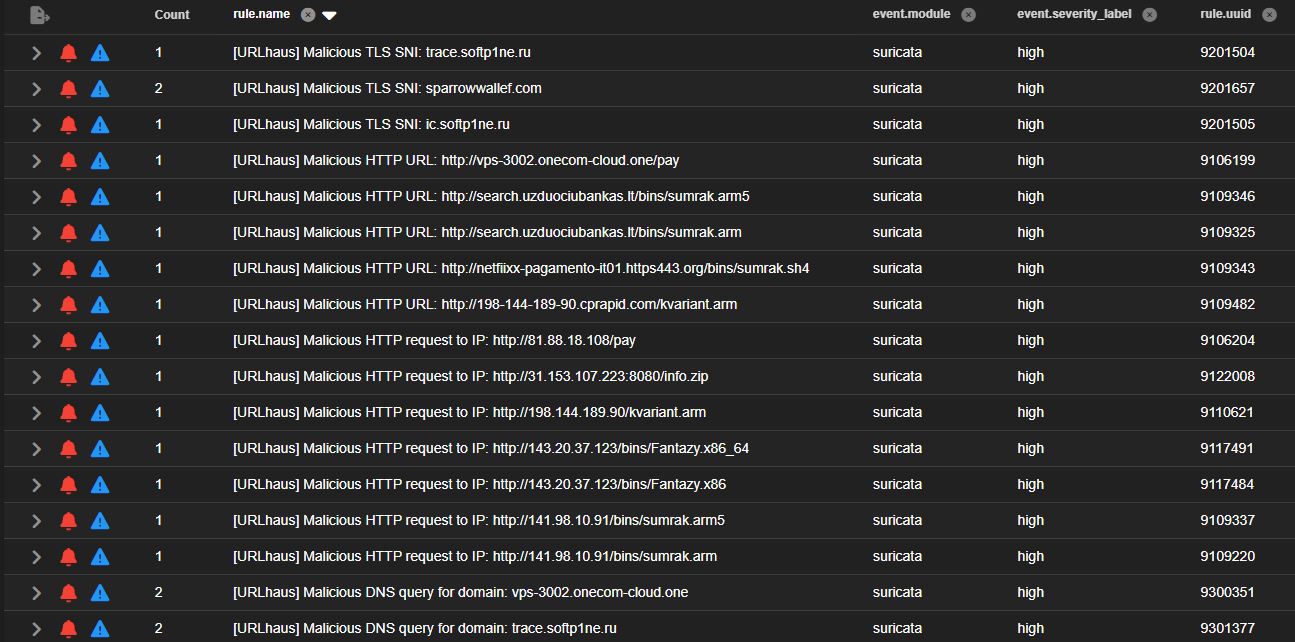
Все домены и IP-адреса, показанные здесь, являются публично распространяемыми вредоносными индикаторами, полученными из сторонних фидов угроз, для демонстрации срабатываний обнаружения Suricata с помощью siginthombre.
Не посещайте и не взаимодействуйте с этими доменами или IP-адресами вне контролируемой исследовательской среды или среды тестирования SOC.

 malvuln/sigint-hombre







