

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Dashboards-Splunk-DNS-Hunting-Beaconing — Дашборд DNS для поиска и выявления биконинга | Kitploit

Инструменты/GitHubGitHub/corelight/dashboards-splunk-dns-hunting-beaconing
Сетевая безопасностьРазведка угрозОбнаружение ВторженийАнализ DNSОбнаружение Аномалий
GitHubcorelight/dashboards-splunk-dns-hunting-beaconing

Dashboards-Splunk-DNS-Hunting-Beaconing

Дашборд DNS для поиска и выявления биконинга

Репозиторий
172326 лет назадЕщё не проверено
Поделиться

DNS Hunting-Beaconing v19.2.0.0

Дашборд DNS для поиска и выявления биконинга

Этот дашборд больше не использует сторонние модули или таблицу поиска Splunk для идентификации «Trusted Domains». Вся эта работа перенесена в сенсор Corelight/Zeek.

Однако дашборд использует две lookup-таблицы Splunk для идентификации внутренних и авторизованных DNS-серверов.

  • Файл 'internal_dns_servers.csv' — это список всех внутренних DNS-серверов, которым разрешено обращаться к внешним DNS-серверам.
  • Файл 'authorized_dns_servers.csv' — это список всех DNS-серверов, к которым другим устройствам разрешено обращаться напрямую.

ПРИМЕЧАНИЕ. После добавления файла таблицы поиска в Splunk убедитесь, что вы установили соответствующие разрешения для этого файла.

Основная часть этого дашборда заполняется информацией из разбора DNS-запросов. Для этого также требуется скрипт Corelight/Zeek, который разбирает DNS-запрос на необходимые компоненты и идентифицирует «Trusted Domains». Список доверенных доменов необязателен, однако его рекомендуется использовать для фильтрации шума на некоторых панелях. Просто обновите список доверенных доменов через Input Framework, и все новые записи журнала будут помечены соответствующим образом.

Скрипт можно найти здесь, https://github.com/corelight/icannTLD
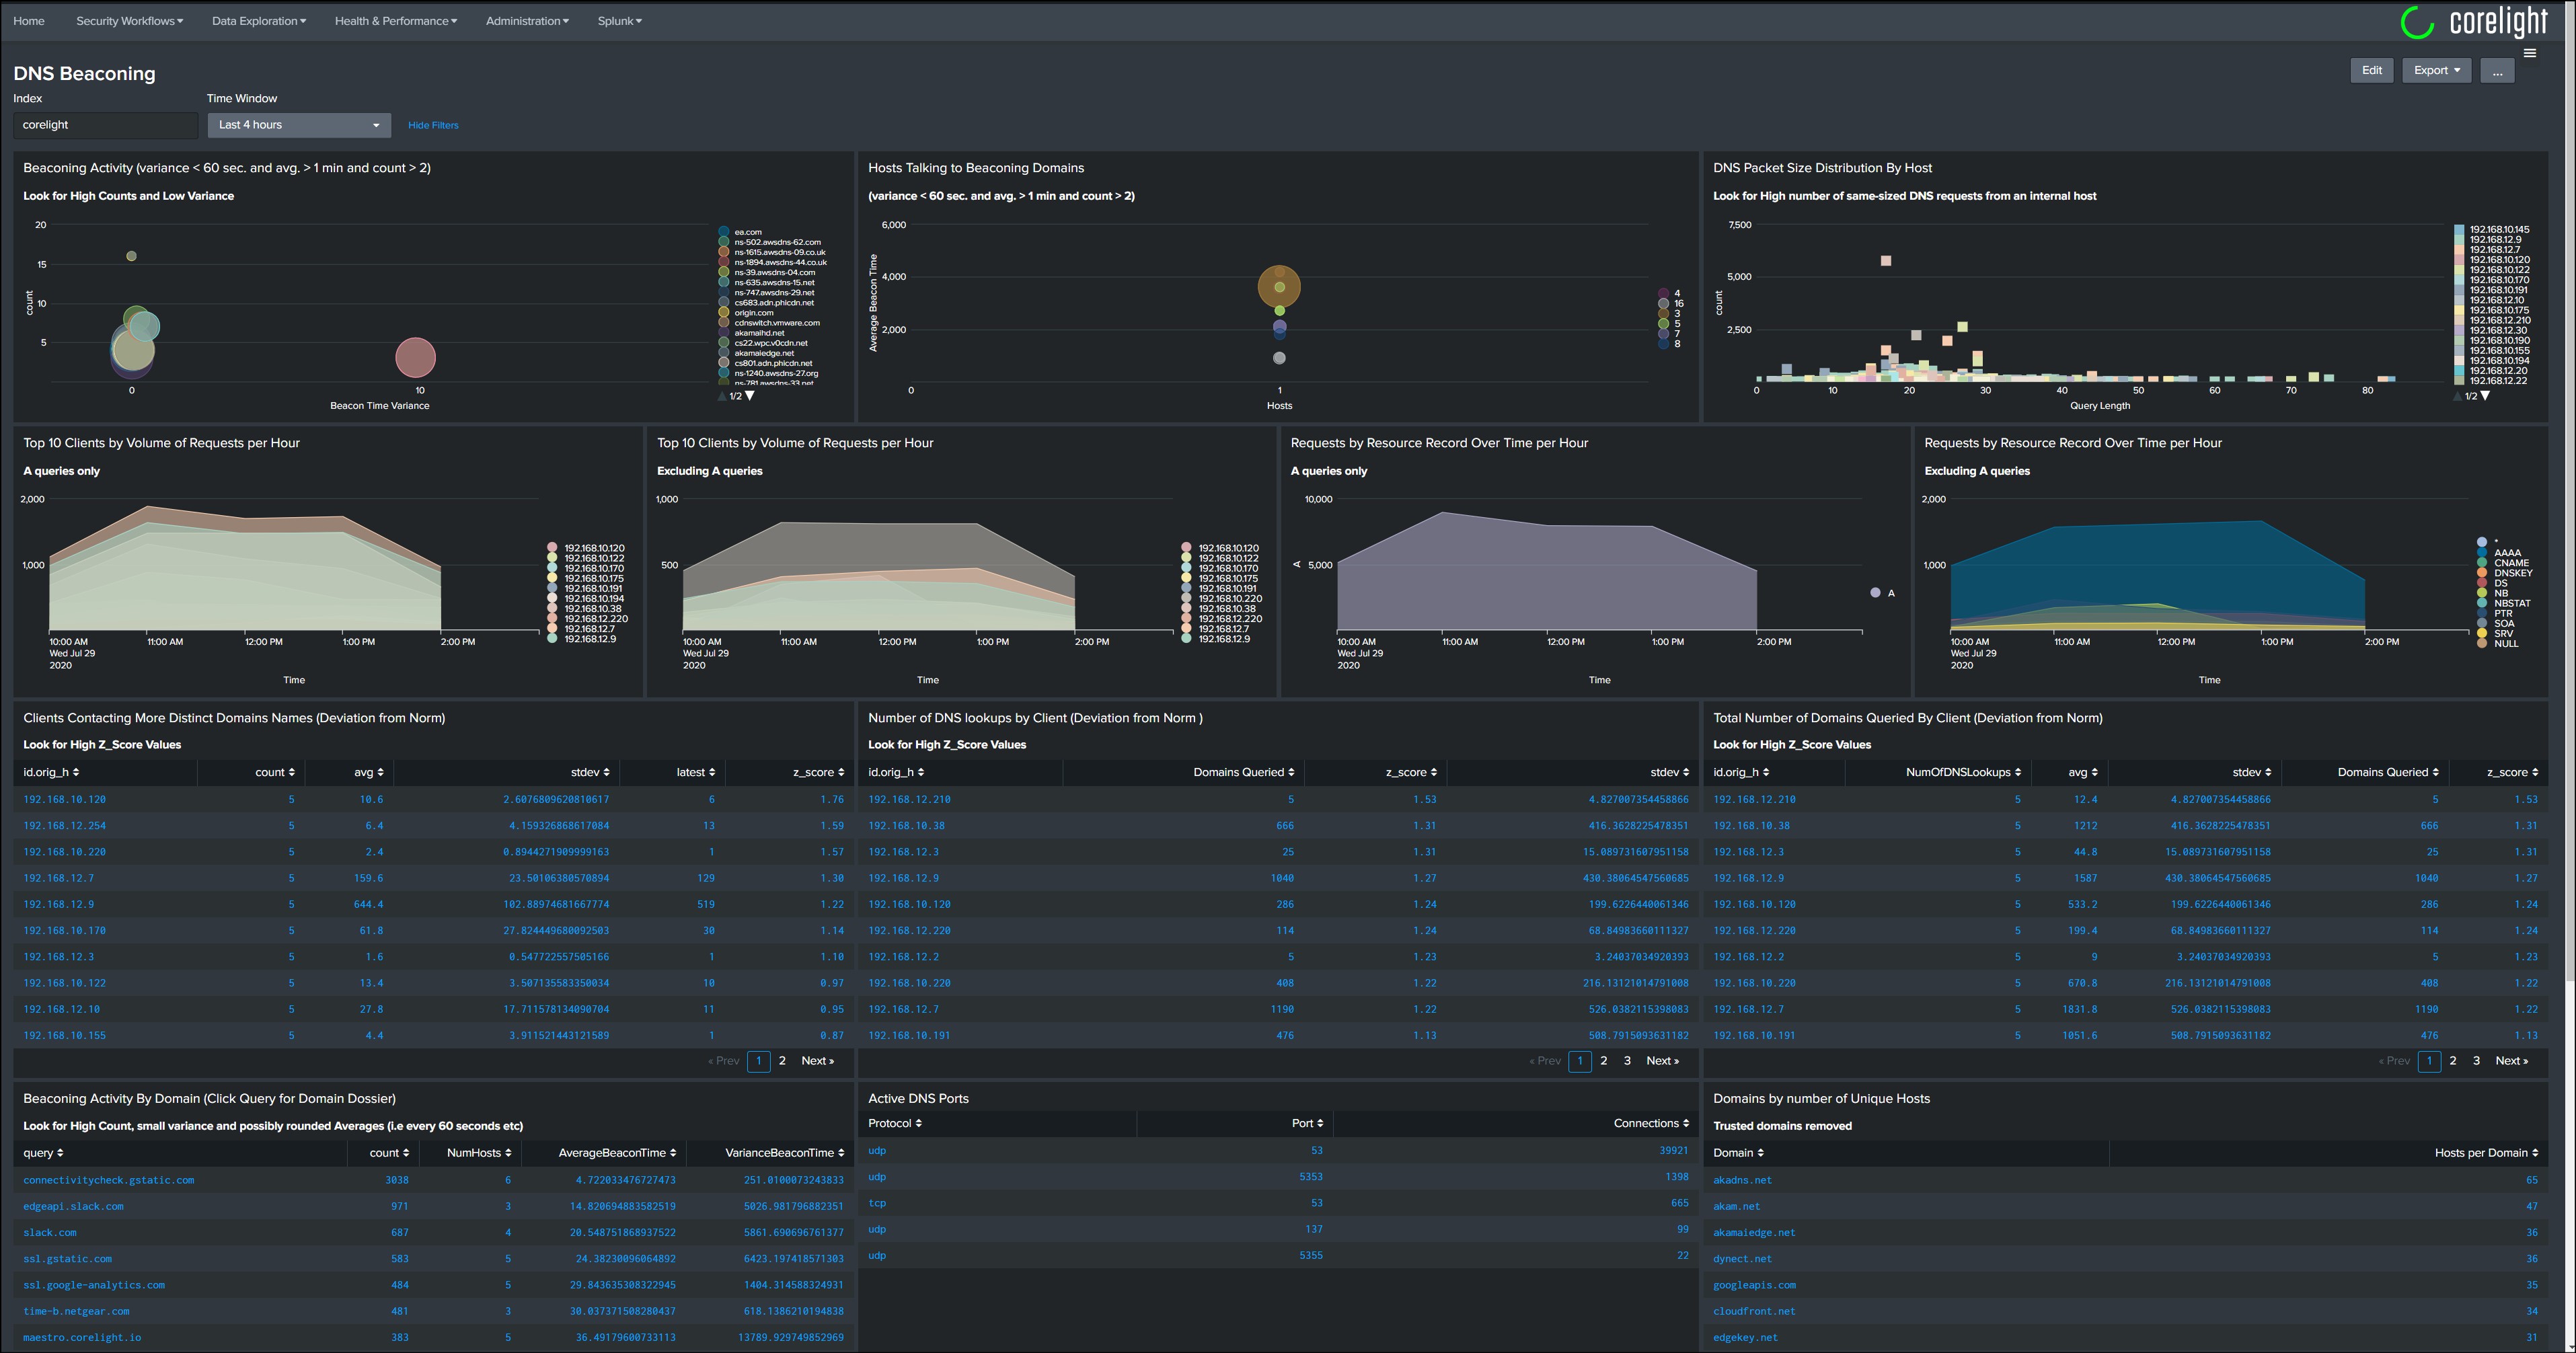
Скриншот дашборда

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    435
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    260

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →






