
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
 singe/yellow
Простая бинарная обёртка для DNS canarytokens.
 0xmfbk/ebpf-container-escape-framework
Audit only eBPF EDR for Linux 5.15+ LTS: 14 kernel hooks, 15 actions (13 MITRE techniques), process lineage, SIEM export, K8s/Docker ready.
 logisek/baconsampler
Перехватывает исходящий трафик на предмет подозрительных, похожих на маяки обратных вызовов, потому что если он возвращается по расписанию, это,…
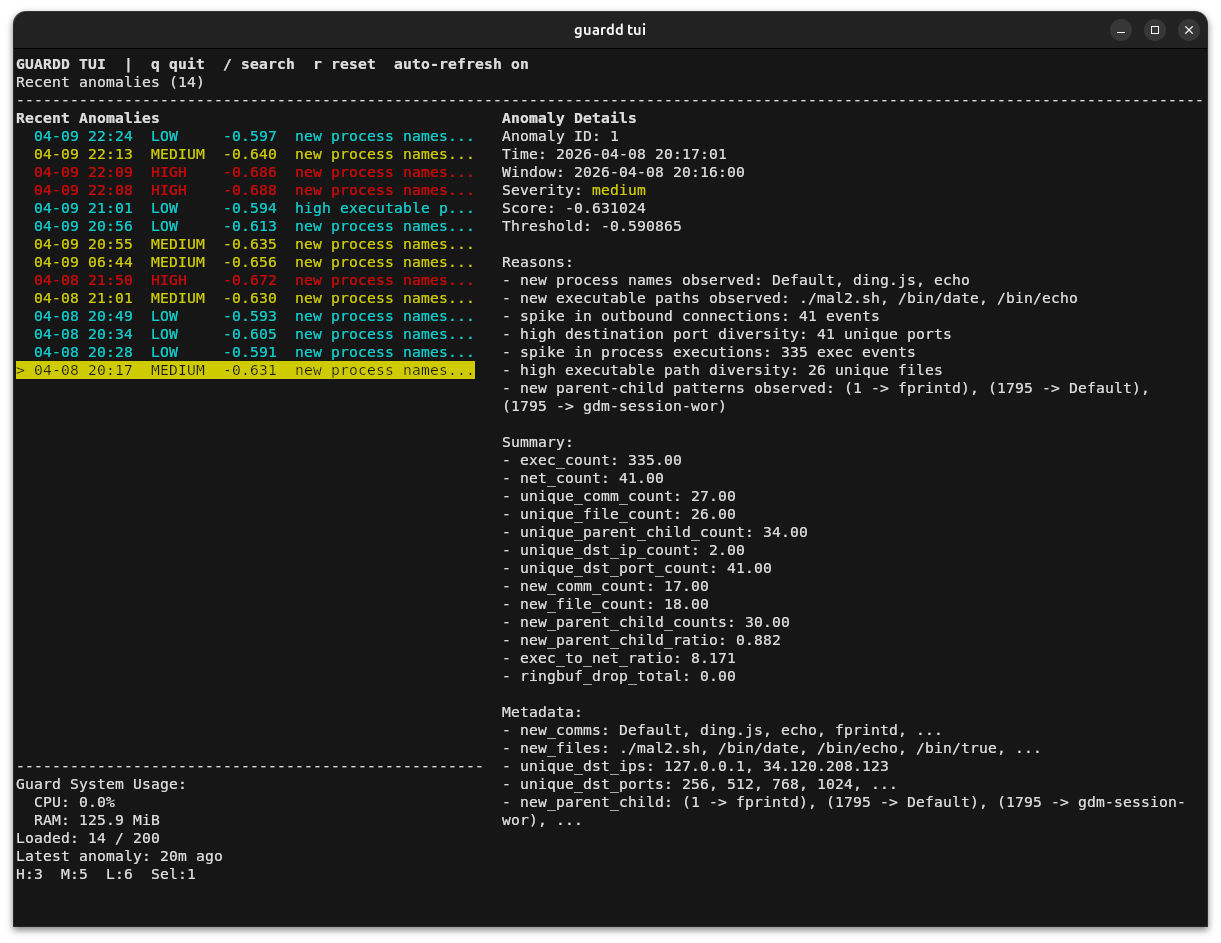 benny-e/guardd
Система обнаружения поведенческих аномалий на конечных точках на основе машинного обучения для машин Linux
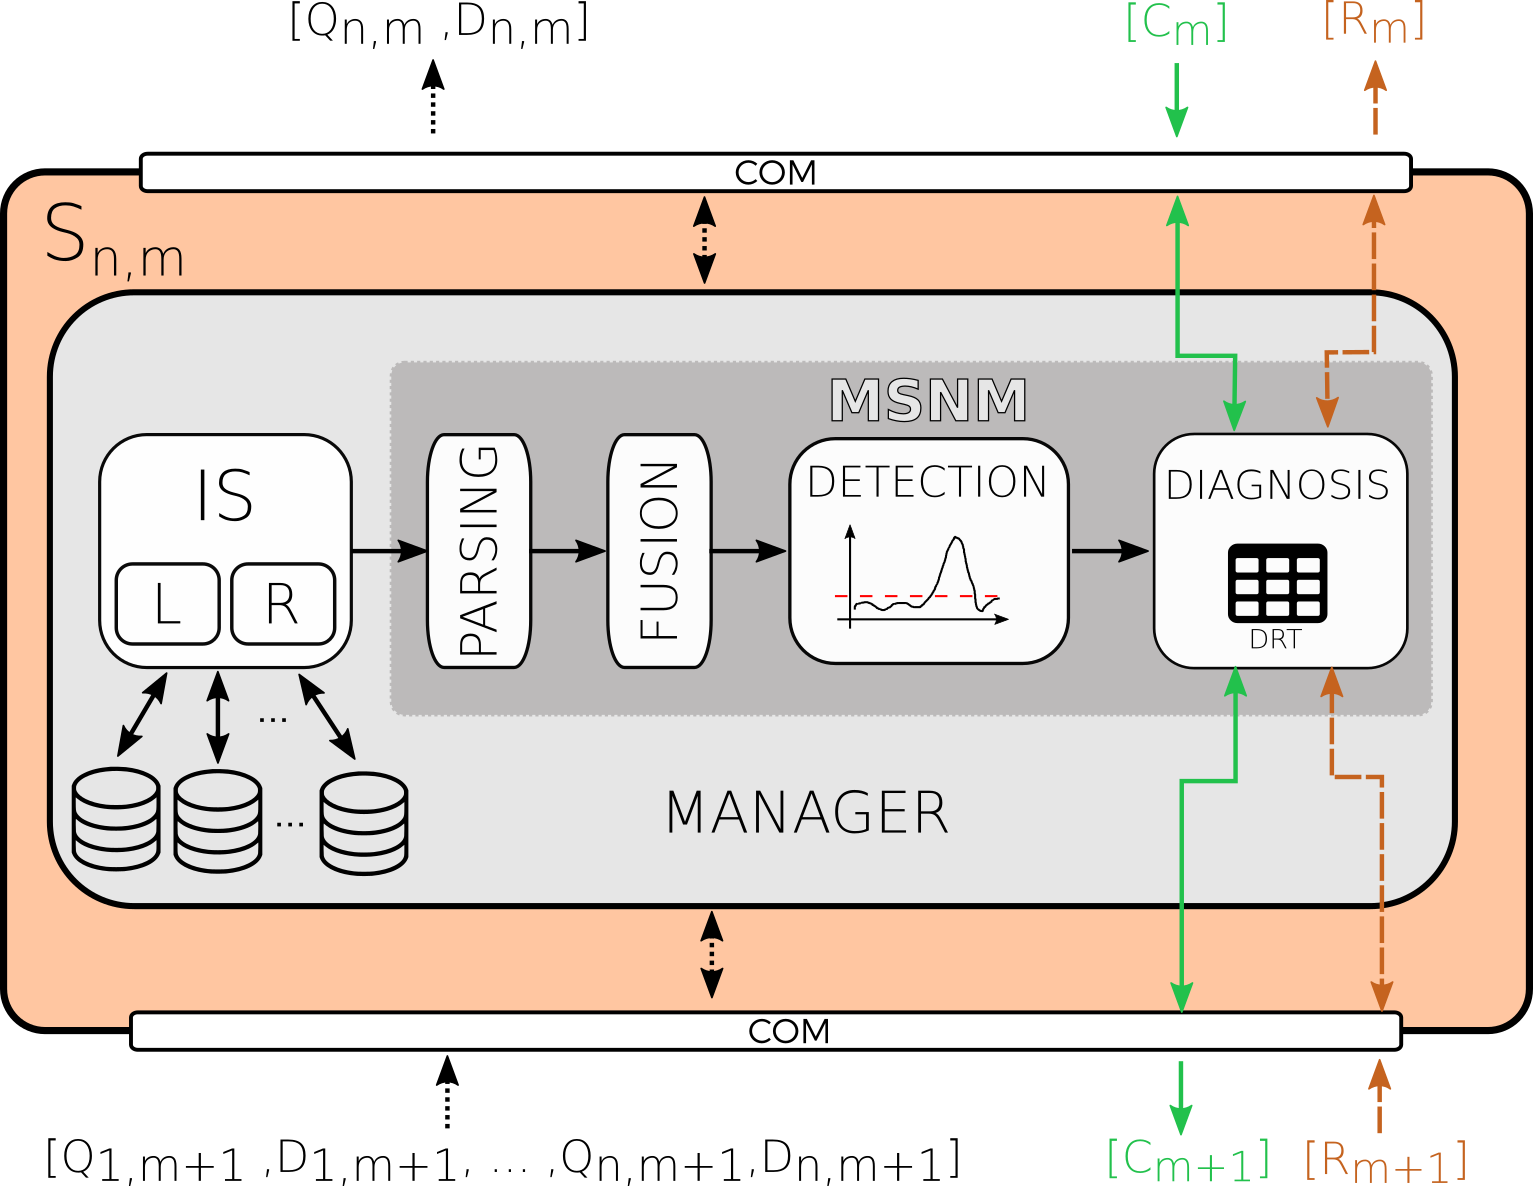 nesg-ugr/msnm-sensor
Многомерный статистический сенсор мониторинга сети, который обнаруживает аномалии с помощью методов на основе PCA, агрегируя легковесную статистику…
 corelight/cve-2021-1675
Скрипт Zeek и правила Suricata для обнаружения эксплуатации PrintNightmare (CVE-2021-1675) через события DCE RPC RpcAddPrinterDriver, с тестированием…
 armadito/armadito-windows-driver
Windows-драйвер для Armadito
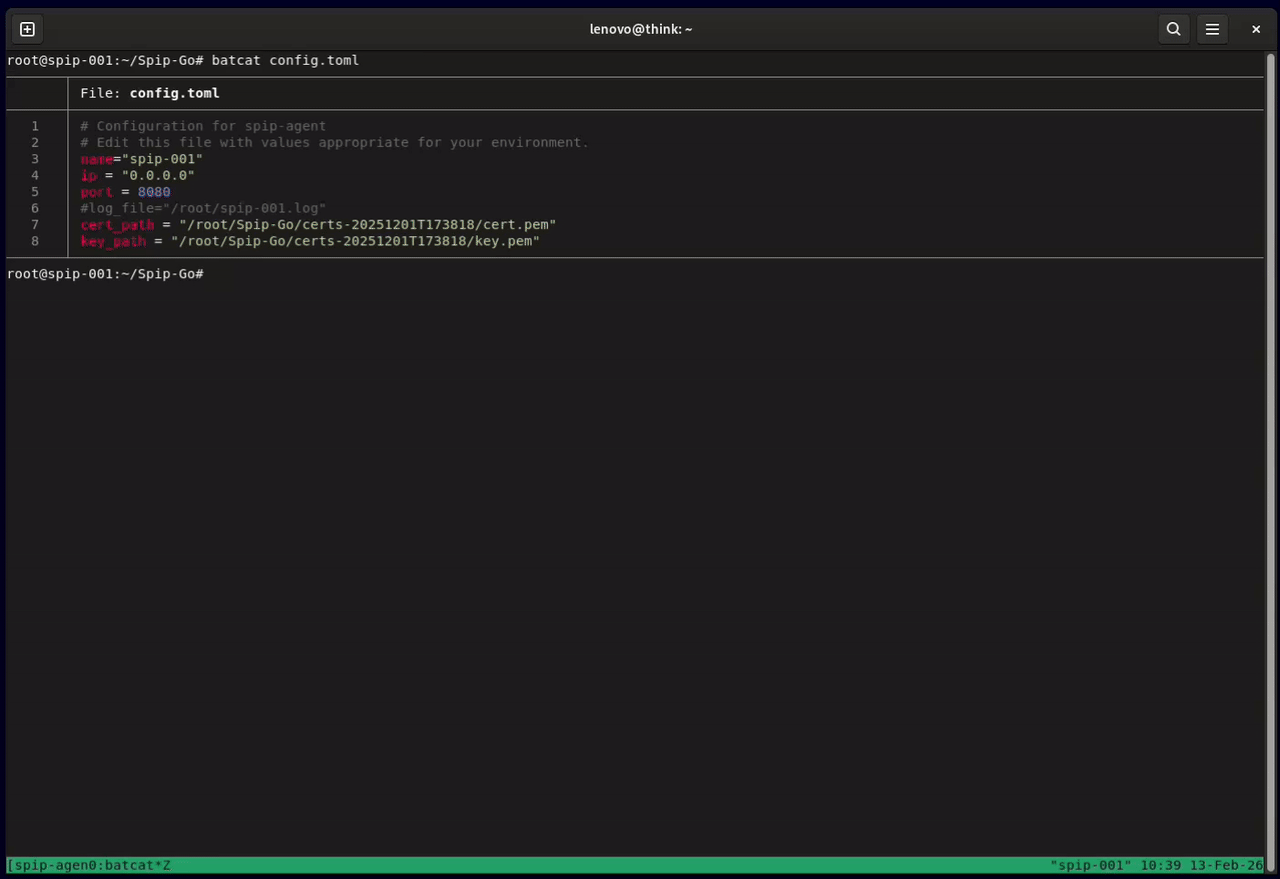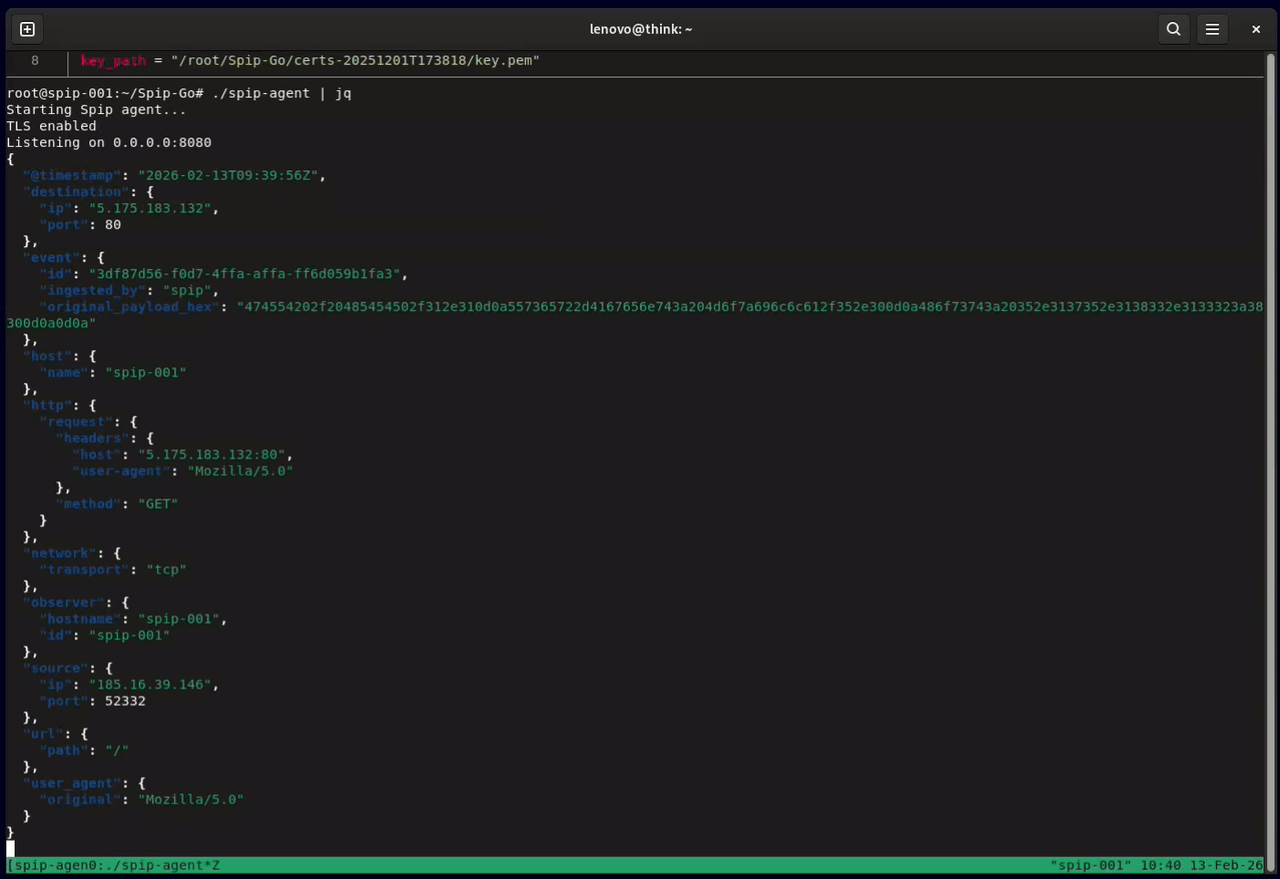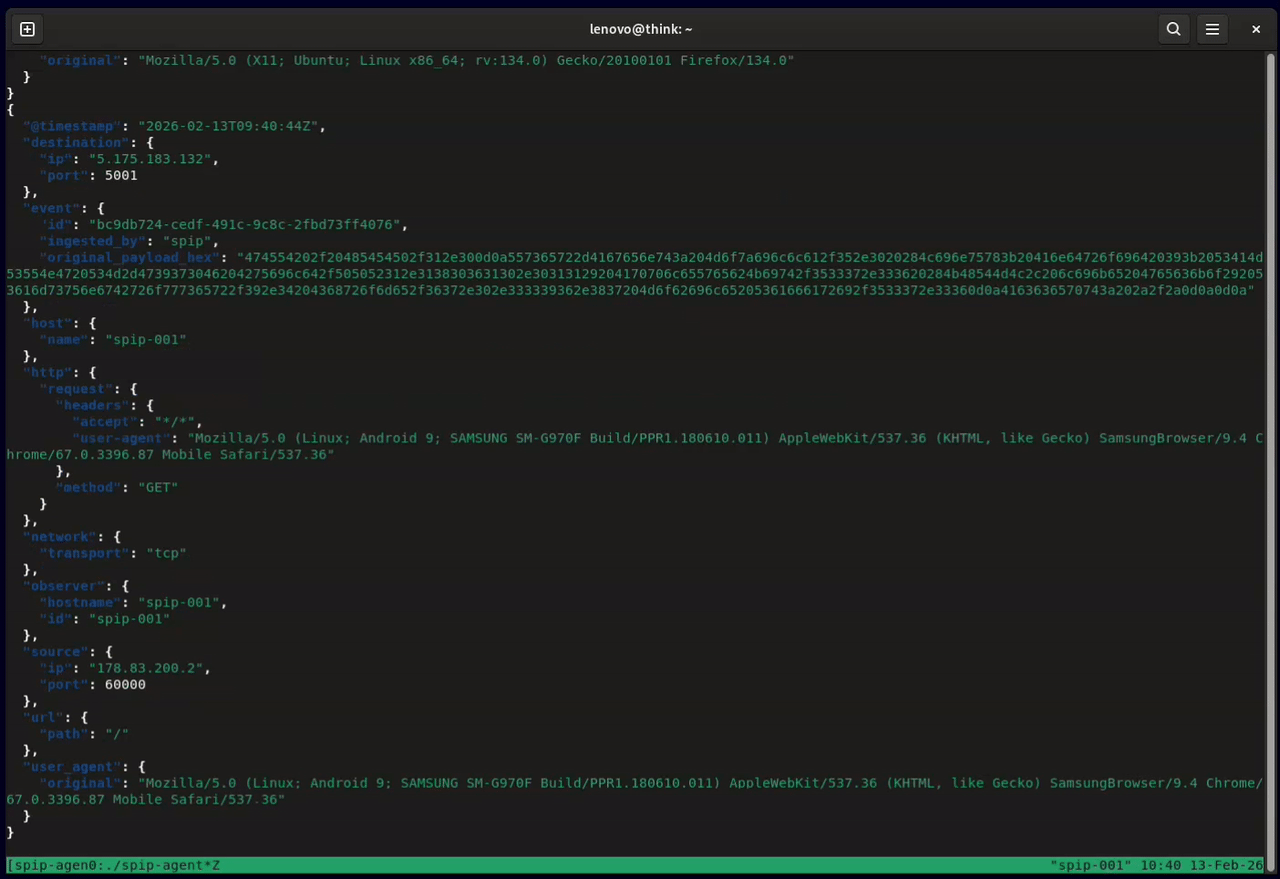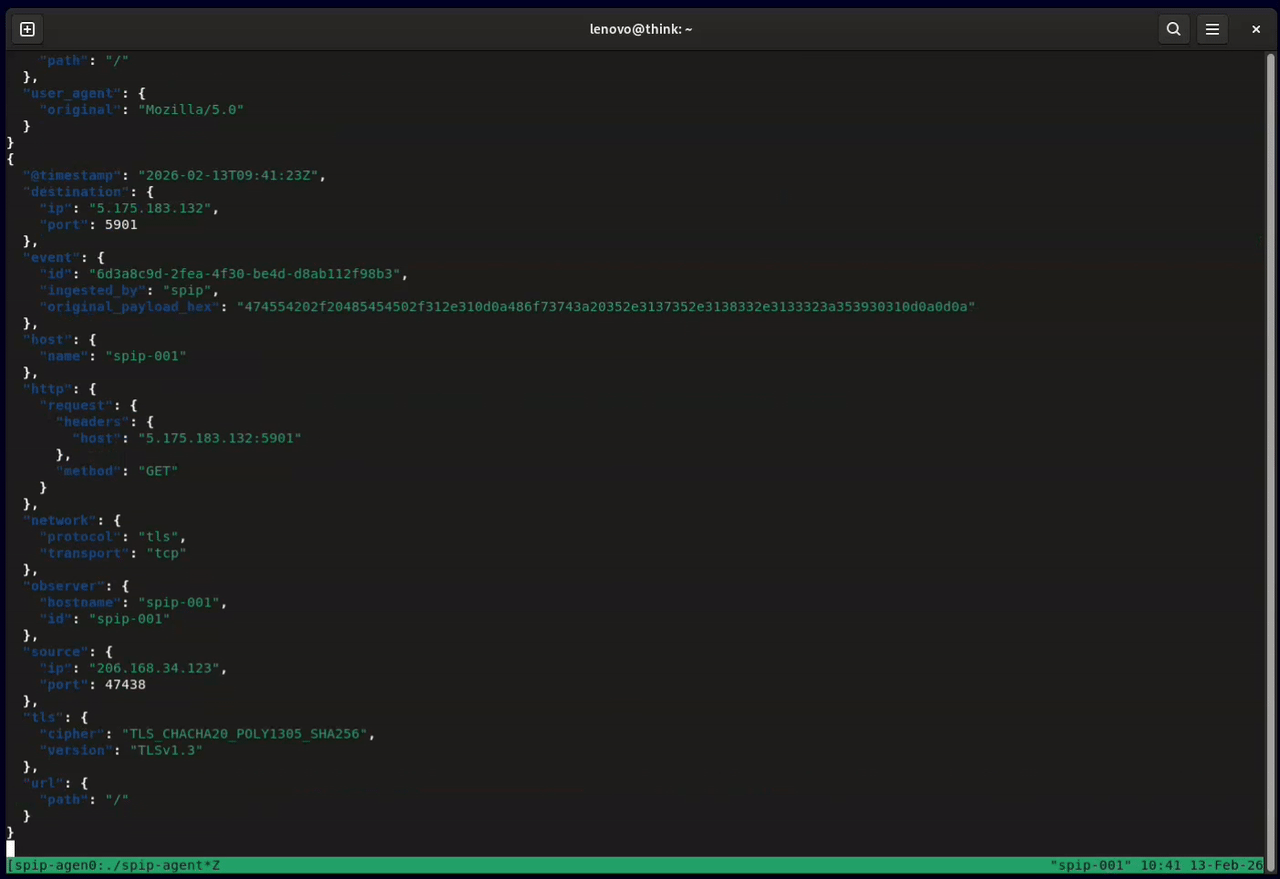 honeylabshq/spip-go
Spip сетевой сенсор, написанный на Go
 corelight/sigred
Пакет Zeek для обнаружения попыток эксплуатации уязвимости CVE-2020-1350 (SIGRed) на DNS-серверах Windows путем анализа больших DNS-ответов SIG/KEY с…
 corelight/zeek-spicy-ipsec
Анализатор протокола IPSec для Zeek на основе Spicy.
 mr-r3b00t/cve-2021-44228
PowerShell-инструмент для обнаружения бэкдоров на серверах подключения VMware Horizon, нацеленный на CVE-2021-44228. Включает канареечный файл…
 letlaka/redsun-bluehammer-undefend-detection-pack
# Обнаружения Microsoft Defender XDR KQL для поведения злоупотребления Defender, связанного с RedSun, BlueHammer, UnDefend и CVE-2026-33825.
 mustafadalga/arp-spoof-detector
Скрипт ARP Spoof Detector, обнаруживающий атаки ARP Spoofing на ваш компьютер.
 corelight/corelight-ansible-roles
Corelight-Ansible-Roles — это набор Ansible-ролей и плейбуков, которые устанавливают, настраивают, запускают и управляют различными решениями…
 corelight/cve-2020-14882-weblogicrce
Обнаружение RCE в Oracle WebLogic Server CVE-2020-14882 / CVE-2020-14750
 corelight/zerologon
Пакет Zeek для обнаружения Zerologon
 corelight/top-dns
Измерение DNS Top для Bro
 corelight/zeek-quic
Анализатор Bro, который обнаруживает протокол QUIC от Google.








