
 #1
Системы IDS/IPS, мониторинг сети, обнаружение на основе аномалий и инструменты оповещения об угрозах.
Рекомендация Kitploit
 immersive-labs-sec/bruteratel-detectiontools
Набор инструментов и правил для декодирования badgers Brute Ratel C4
 backbay-labs/thrunt-god
Система команд для поиска угроз для агентных IDE
 ostesayed/oste-web-log-analyzer
OSTE WLA автоматизирует процесс анализа логов веб-сервера с помощью Python Web Log Analyzer.
 jas502n/cs_yara
проверить правила yara для cs
 90n45-d3v/pinacolada
Система обнаружения беспроводных вторжений для WiFi Coconut от Hak5
 jev-sec/jev-ids
Blazing-Fast Token-Efficient Intrusion Detection System (IDS) based on TypeSafe's Jev.
 corelight/ripple20
Пакет Zeek для пассивного обнаружения уязвимостей «Ripple20» в стеке TCP/IP Treck.
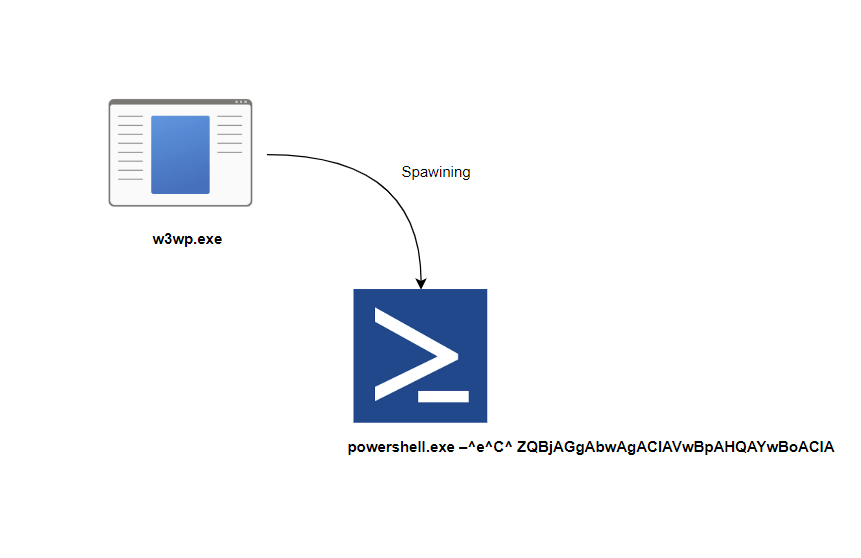 alwashali/detection-validation
Правило валидации обнаружения
 yardenshafir/conference_talks
Слайды из различных конференционных докладов
 nccgroup/uninstalledappcanary
Канарейка, которая срабатывает при удалении
 corelight/ecs-logstash-mappings
Сопоставление данных Corelight или Zeek с логами Elastic Common Schema
 camp0/aiengine
Программируемый движок инспекции пакетов с NIDS, DNS-классификацией, частотным анализом и генерацией авто-регулярных выражений. Поддерживает привязки…
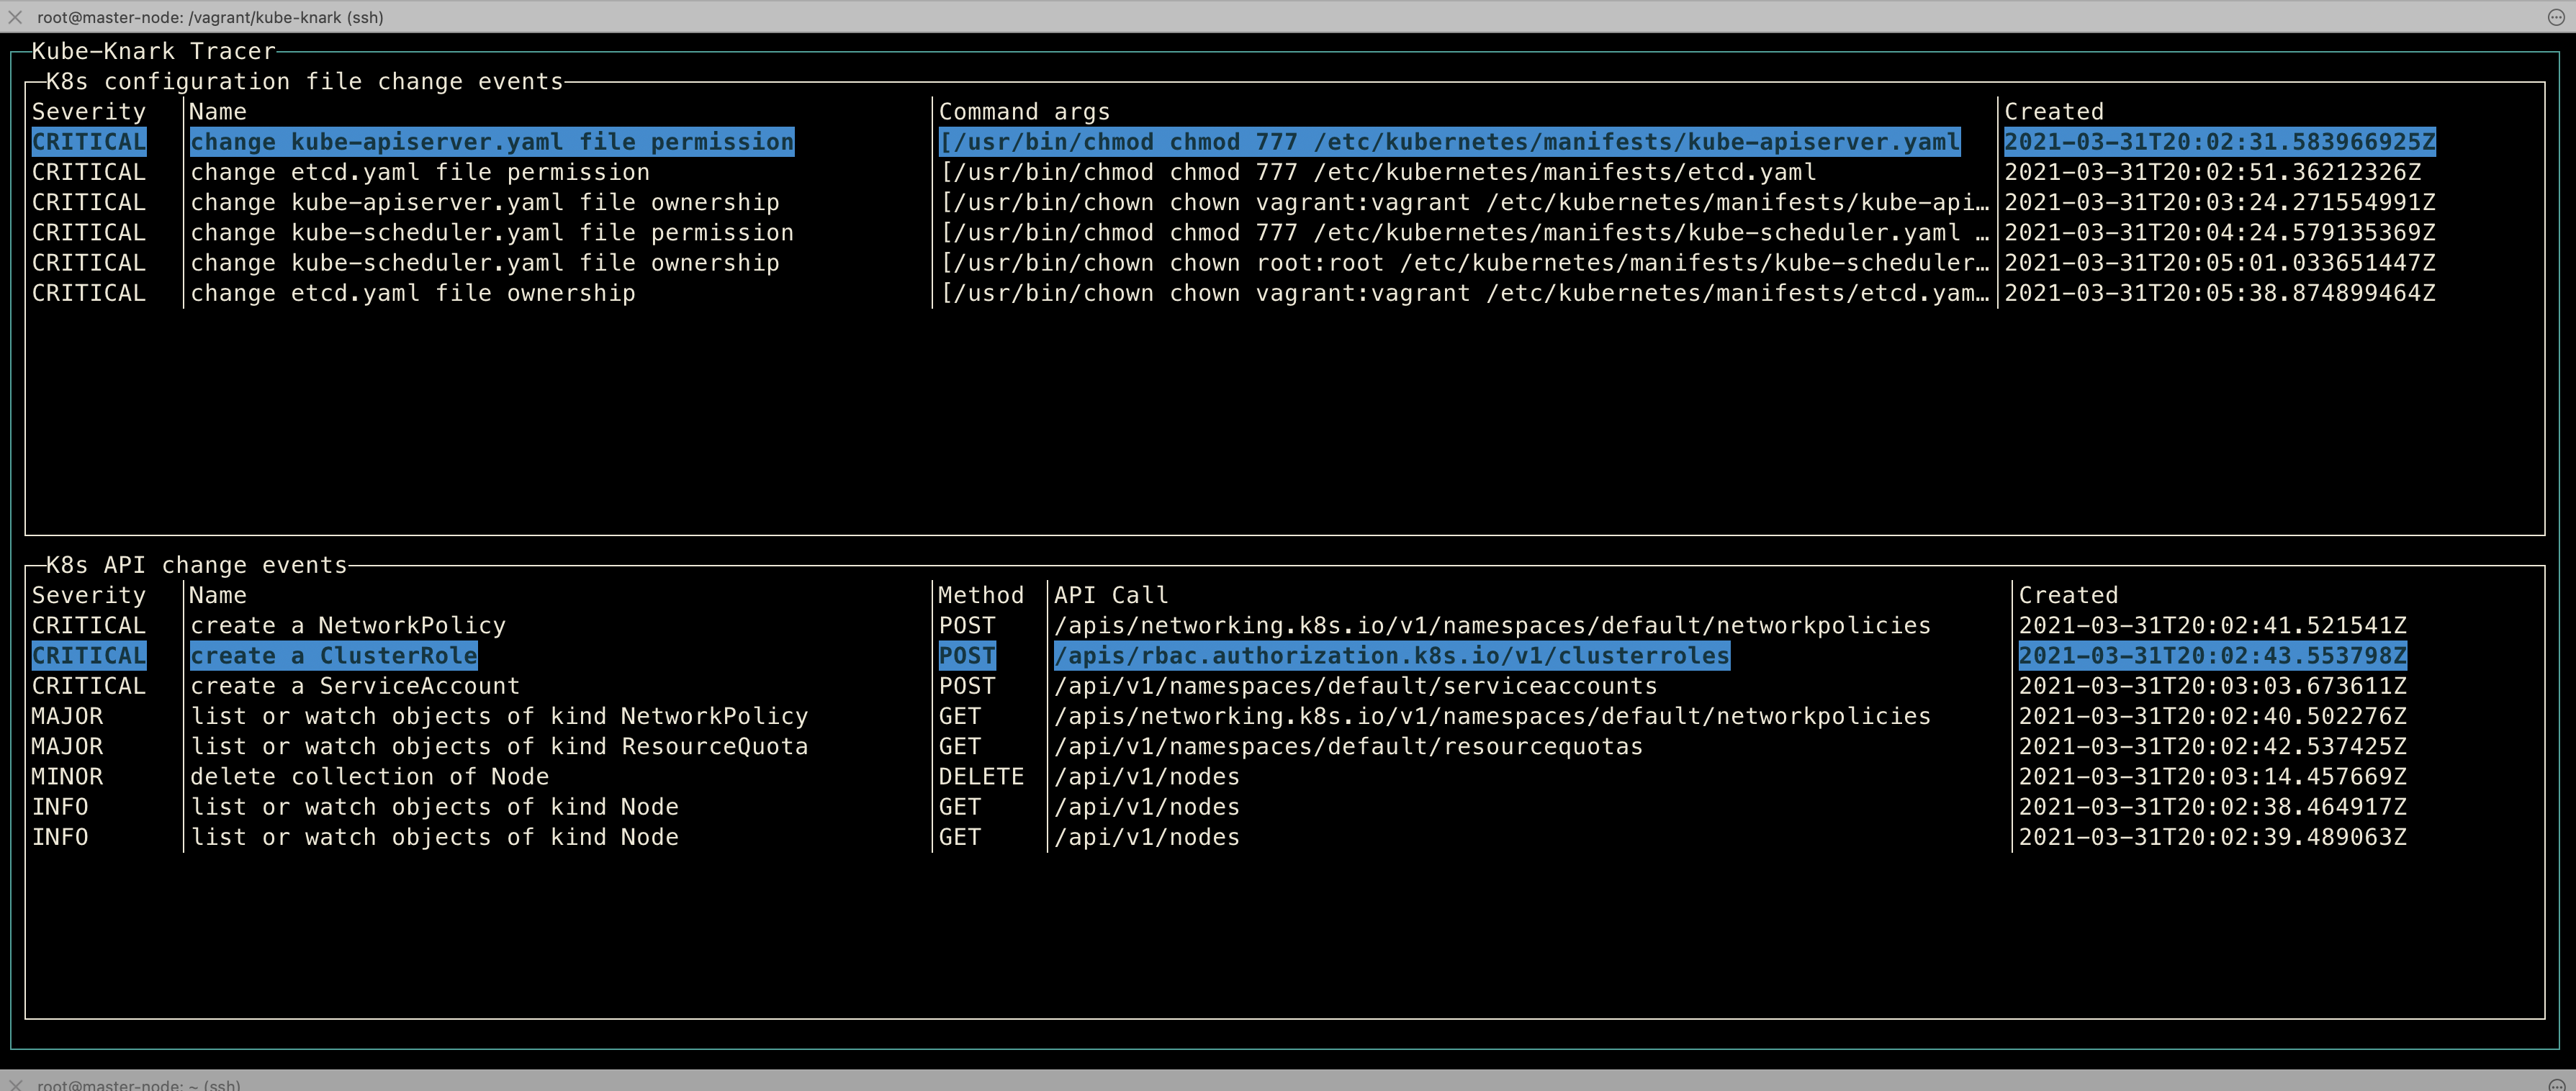 chen-keinan/kube-knark
Инструмент с открытым исходным кодом, который помогает обнаруживать выполнение вредоносного кода и изменения конфигурации во время выполнения в…
 corelight/cve-2021-44228
Пакет Zeek для обнаружения попыток эксплуатации уязвимости Log4j CVE-2021-44228 через полезные нагрузки HTTP-заголовков, загрузки LDAP Java-классов и…
 hullabrian/eventhorizon
Инструмент, который собирает настраиваемый набор телеметрии ETW и генерирует определяемые пользователем обнаружения.
 d3sre/intelligentprocesslifecycle
Интеллектуальный жизненный цикл процессов активных киберзащитников
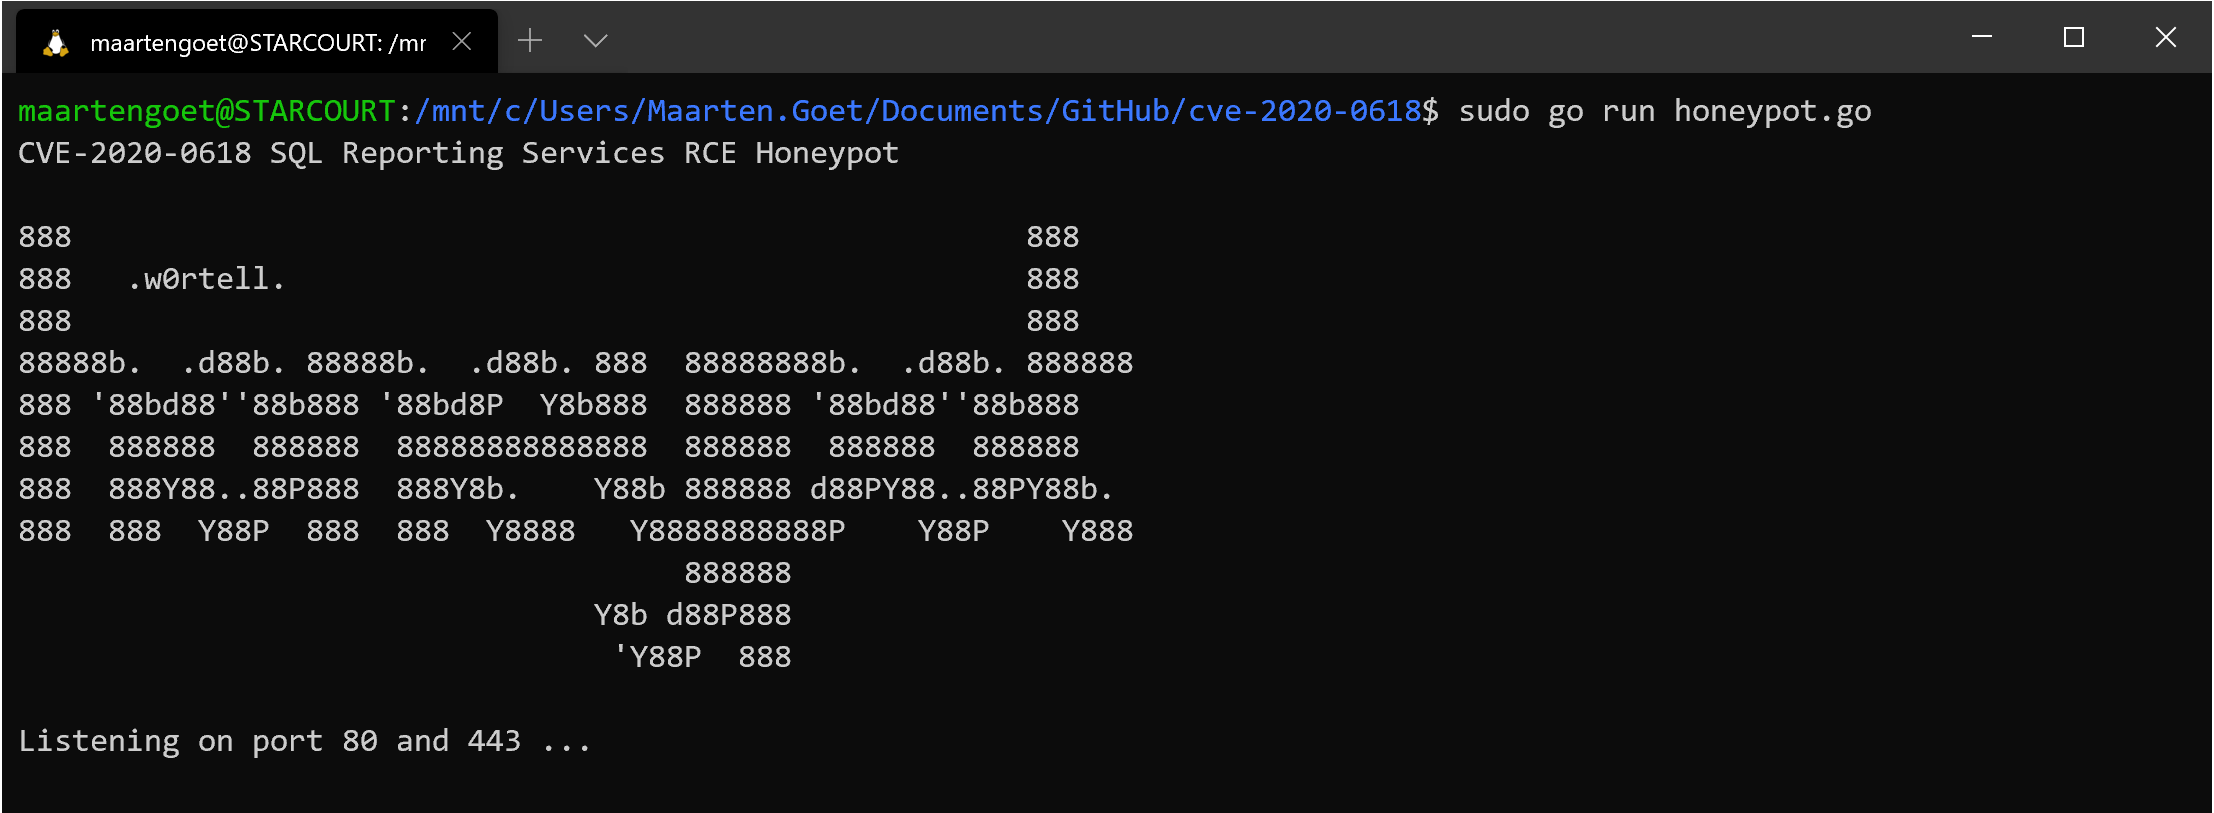 wortell/cve-2020-0618
CVE-2020-0618 Ханипот
 sinologicnet/sipcheck
Мониторит журналы аутентификации Asterisk и автоматически банит IP-адреса с повторными неудачными попытками входа с использованием iptables, с…








