Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
cve-2020-0618 — CVE-2020-0618 Ханипот | Kitploit
Инструменты/GitHubGitHub/wortell/cve-2020-0618
Анализ уязвимостейВеб-безопасностьРазведка угрозОбнаружение ВторженийРеагирование на Инциденты
GitHubwortell/cve-2020-0618

cve-2020-0618

CVE-2020-0618 Ханипот

Репозиторий
305846 лет назадПроверено Kitploit
Поделиться

Honeypot для CVE-2020-0618

  • Обнаруживает и регистрирует попытки эксплуатации CVE-2020-0618 (SQL Reporting Services RCE)
  • Отдаёт контент и заголовки так же, как это делал бы SSRS, чтобы повысить шансы на индексацию поисковыми системами (например, Google, Shodan и т.д.)
  • Основан на отличной работе MDSec и x1sec

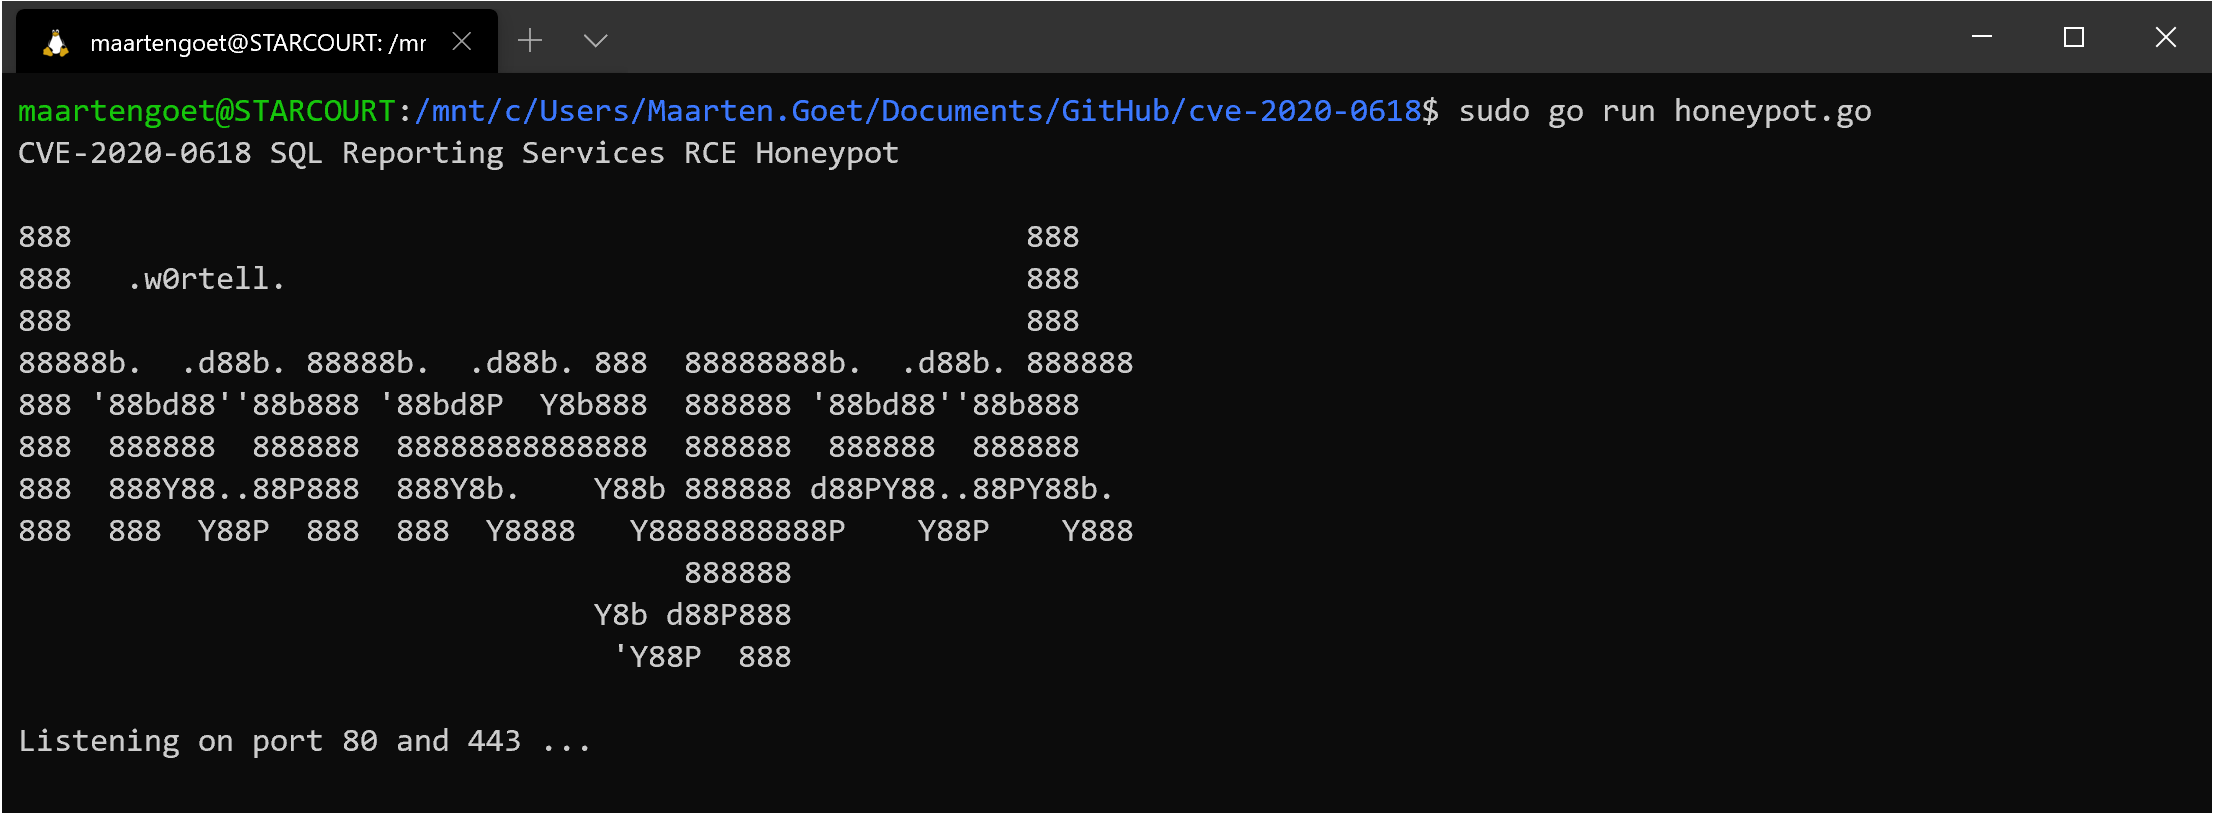
screenshot

Установка

Получение кода

Убедитесь, что у вас готово окружение Go.

git clone https://github.com/wortell/cve-2020-0618

Генерация сертификатов

Сгенерируйте самоподписанный сертификат:

openssl genrsa -out server.key 2048
openssl ecparam -genkey -name secp384r1 -out server.key
openssl req -new -x509 -sha256 -key server.key -out server.crt -days 3650

Запуск

Всё просто:

go get github.com/gorilla/mux
go run honeypot.go

Honeypot будет прослушивать порты 80 и 443 (поэтому его нужно запускать от пользователя root)

Либо для запуска в фоновом режиме:

nohup go run honeypot.go &

Docker

Или запустите его в Docker-контейнере:

git clone https://github.com/wortell/cve-2020-0618
cd cve-2020-0618
docker image build -t cve-2020-0618:1.0 .
docker container run --publish 80:80 --publish 443:443 --detach --name honeypot cve-2020-0618:1.0

СОВЕТ: Подмонтируйте каталог Logs локально, чтобы не потерять файлы

Журналы

Результаты и данные записываются в каталог ./log. Это:

cve.log — попытки эксплуатации и попытки эксплуатации со всеми данными (например, заголовки, тело POST-запроса)

allrequests.log — все HTTP-запросы, которые были замечены при обращении к серверу

tls.log — интернет-сканеры часто отправляют недействительные данные на порт 443. Ошибки HTTPS регистрируются здесь.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →