

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
detection-validation — Правило валидации обнаружения | Kitploit
Инструменты/GitHubGitHub/alwashali/detection-validation
Оборонительные ИнструментыОбнаружение ВторженийRed TeamingСостязательная Атака
GitHubalwashali/detection-validation

detection-validation

Правило валидации обнаружения

Репозиторий
425413 лет назадПроверено Kitploit
Поделиться

Detection-Validation

Purpose

Инструмент автоматизирует процесс имитации событий вредоносных процессов без необходимости настройки реальных процессов.

Предположим, вы хотите проверить, как w3wp.exe запускает Powershell. Для имитации событий w3wp.exe вам придётся пройти через настройку iis, что отнимает много времени, если у вас много правил для проверки. Поскольку механизмы обнаружения работают на основе простого сопоставления строк из средств сбора телеметрии, таких как Sysmon или EDR, любой двоичный файл с тем же именем родительского процесса, именем дочернего процесса, командной строкой и путём можно использовать для проверки логики, поэтому нет необходимости настраивать iis для имитации поведения.
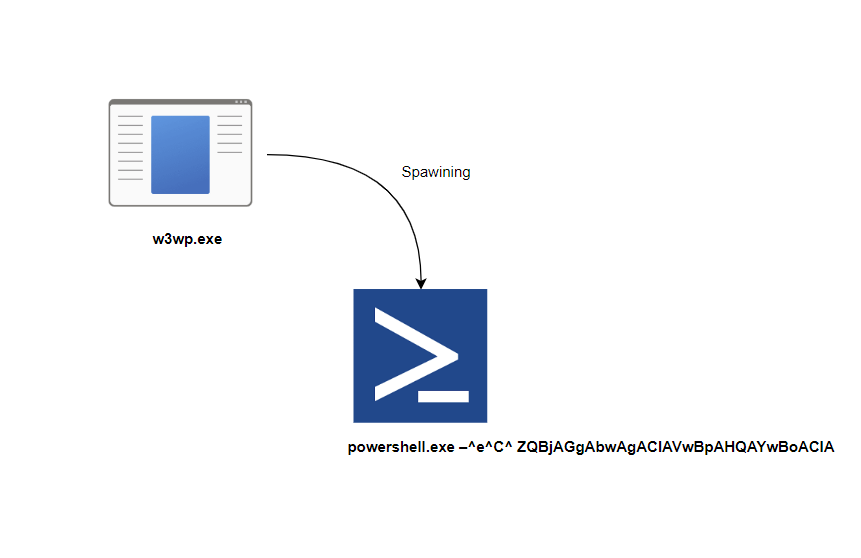
w3wp_powershell.png

Инструмент позволяет создать дочерний процесс с произвольными родительским процессом, дочерним процессом, командной строкой и путём. Кроме того, поддерживается несколько других событий, таких как создание файла из определённого процесса и пути, DNS-запрос, реестр и подключения процесса.

NAME:
   Malware Cli - A new cli application

USAGE:
   main.exe [global options] command [command options] [arguments...]

DESCRIPTION:
   Detection validation tool.
   The objective is to generate event with specific conditions to validate detection rule.
   You can execute commands such as w3wp.exe spawning shell or winword creating file or making DNS queries.

COMMANDS:
   argsfree    Accept any commandline
   connect     Connect to host
   download    Download file
   dnsquery    Resolve DNS
   execute     Execute command with custom commandline and parent process
   encrypt     encrypt all files in a folder that match a pattern
   createfile  Create file at a spcific path
   reg         Add registry key
   help, h     Shows a list of commands or help for one command

GLOBAL OPTIONS:
   --help, -h  show help

Examples

winword.exe запускает cscript.exe

 mcli.exe execute --parent winword.exe --command cscript.exe

rundll32.exe выполняет DNS-запрос

mcli.exe dnsquery --binpath c:\temp\rundll32.exe --host malicious.com

w.exe создаёт файл из пути C:\temp

mcli.exe createfile --path f.dat --binpath c:\temp\w.exe

Installation

Windows (Powershell)

Запустите приложение для загрузки предварительных требований и проверки выполнения

go run .

Скомпилируйте приложение

go build -o mcli.exe .

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





