
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Log4j-RCE-Scanner — Сканер уязвимости удаленного выполнения команд для Log4j. | Kitploit

Инструменты/GitHubGitHub/adilsoybali/log4j-rce-scanner
Сканеры уязвимостейЭксплуатацияВеб-безопасностьАнализ DNS
GitHubadilsoybali/log4j-rce-scanner

Log4j-RCE-Scanner

Сканер уязвимости удаленного выполнения команд для Log4j.

Репозиторий
25053323 лет назадПроверено Kitploit
Поделиться

Log4j-RCE-Scanner

GitHub last commit

Возможности • Требования • Установка • Использование • Контакты


RCE-сканер для Log4j

С помощью этого инструмента вы можете проверить уязвимость CVE-2021-44228 к удаленному выполнению команд (RCE) в Apache Log4j для нескольких адресов.

Затронутые версии < 2.15.0

Возможности

  • Сканирование по предоставленному вами списку URL.
  • Сканирование всех поддоменов переданного домена с их последующей проверкой.
  • Добавление исходного домена в качестве префикса для определения источника входящих DNS-запросов.

Требования

  1. httpx
  2. curl

Если вы хотите сканировать по доменному имени, дополнительно установите subfinder, assetfinder и amass.

Установка

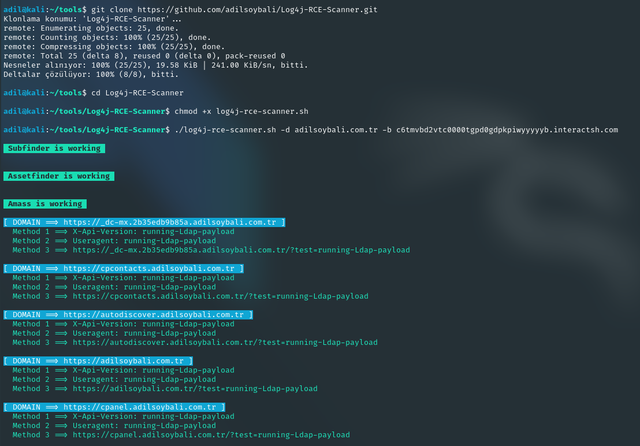
  1. git clone https://github.com/adilsoybali/Log4j-RCE-Scanner.git
  2. cd Log4j-RCE-Scanner
  3. chmod +x log4j-rce-scanner.sh

Использование

./log4j-rce-scanner.sh -h

Эта команда выведет справку по инструменту. Ниже перечислены все доступные опции.

-h, --help - Показать справку
-l, --url-list - Список доменов/поддоменов/IP для сканирования.
-d, --domain - Доменное имя, для которого будут проверены все поддомены и оно само.
-b, --burpcollabid - Идентификатор клиента Burp Collaborator или адрес домена Interactsh.

Примеры использования:
./log4j-rce-scanner.sh -l httpxsubdomains.txt -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net
./log4j-rce-scanner.sh -d adilsoybali.com -b yrt45r4sjyoj19617jem5briio3cs.burpcollaborator.net

Нажмите здесь, чтобы перейти на страницу документации Burp Collaborator.

Нажмите здесь, чтобы перейти на Interactsh.

Если домен уязвим, DNS-ответы с именем уязвимого домена будут отправлены на указанный вами адрес Burp Collaborator или Interactsh.

Участие в разработке

Вклад в проект делает сообщество открытого кода таким замечательным местом для обучения, вдохновения и творчества. Любой ваш вклад высоко ценится.

Если у вас есть предложения по улучшению, пожалуйста, форкните репозиторий и создайте pull request. Вы также можете просто открыть issue с тегом "enhancement". Не забудьте поставить проекту звезду! Ещё раз спасибо!

  1. Форкните проект
  2. Создайте ветку для вашей функции (git checkout -b feature/AmazingFeature)
  3. Зафиксируйте изменения (git commit -m 'Add some AmazingFeature')
  4. Отправьте ветку (git push origin feature/AmazingFeature)
  5. Откройте pull request

Контакты

Электронная почта Linkedin Discord Twitter Личный сайт

Благодарности

  • LunaSec
  • Zsolt Háló

Звёзды за всё время

Stargazers over time

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    360
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    289

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →