
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 outflanknl/evilclippy
Кросс-платформенный помощник для создания вредоносных документов MS Office. Может скрывать макросы VBA, подавлять код VBA (через P-Code) и сбивать с…
 klezvirus/syswhispers3
SysWhispers on Steroids - обход AV/EDR с помощью прямых системных вызовов.
 nccgroup/demiguise
Инструмент шифрования HTA для RedTeams
 orangetw/my-presentation-slides
Подборки публичных слайдов презентаций Orange Tsai.
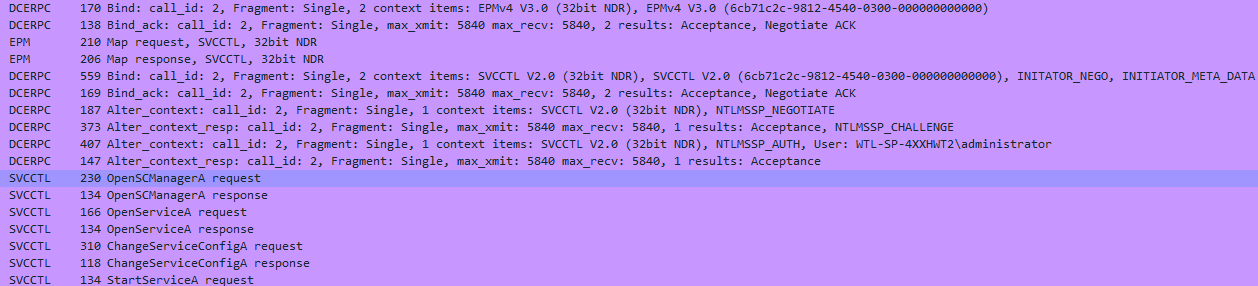 mr-un1k0d3r/scshell
Безфайловый инструмент для латерального перемещения, который опирается на ChangeServiceConfigA для выполнения команды
 screetsec/brutal
Payload для Teensy, похожий на Rubber Ducky, но с другим синтаксисом. Это устройство Human Interface Device (HID-атаки). Проникновение с помощью…
 joelgmsec/autordpwn
Фреймворк Shadow Attack
 hasherezade/libpeconv
Пользовательская библиотека для загрузки и манипуляции PE-файлами, предназначенная для ручного маппинга, перехвата IAT, дампа памяти и пересборки…
 berylliumsec/nebula
Помощник по пентестингу на базе ИИ, который автоматизирует разведку, анализ уязвимостей и ведение заметок с помощью интегрированных LLM и оркестрации…
 sensepost/ruler
Инструмент для злоупотребления службами Exchange
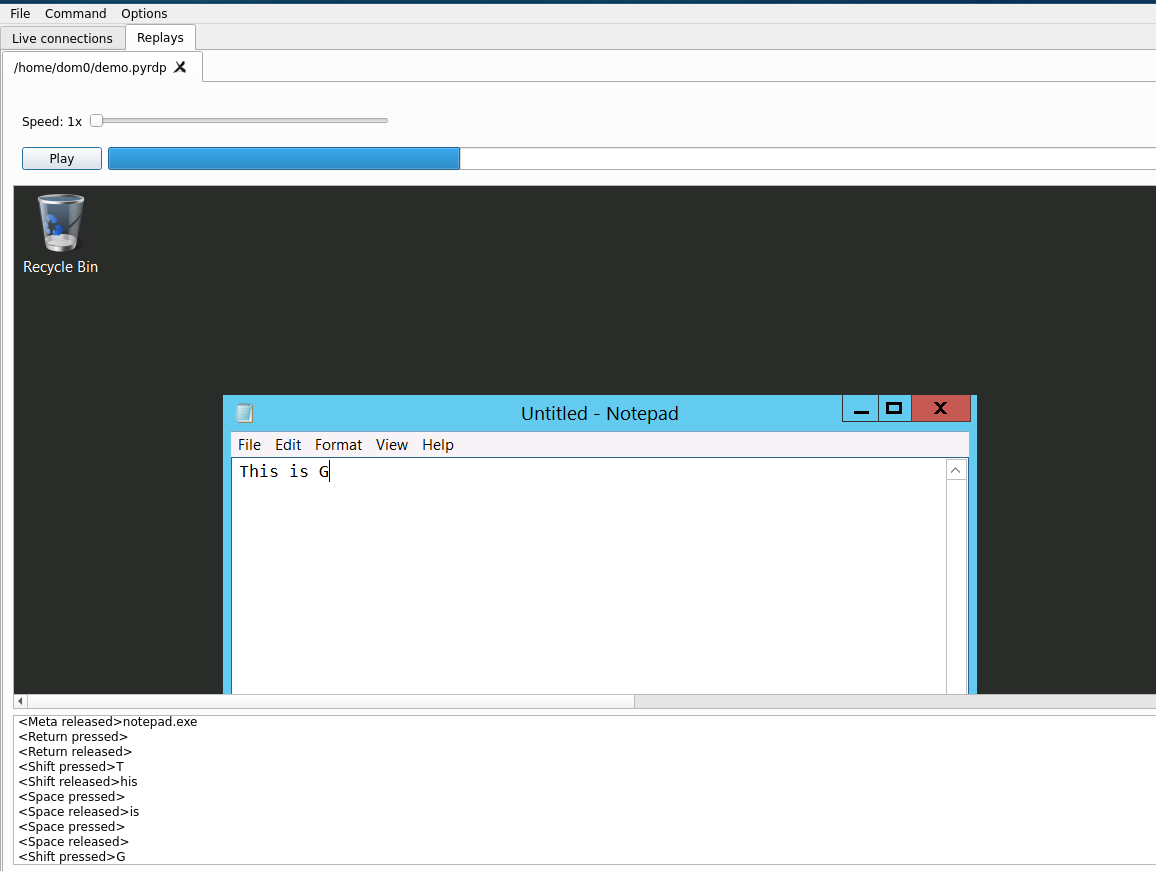 gosecure/pyrdp
RDP монстр-посередине (mitm) и библиотека для Python с возможностью просматривать соединения в реальном времени или после события
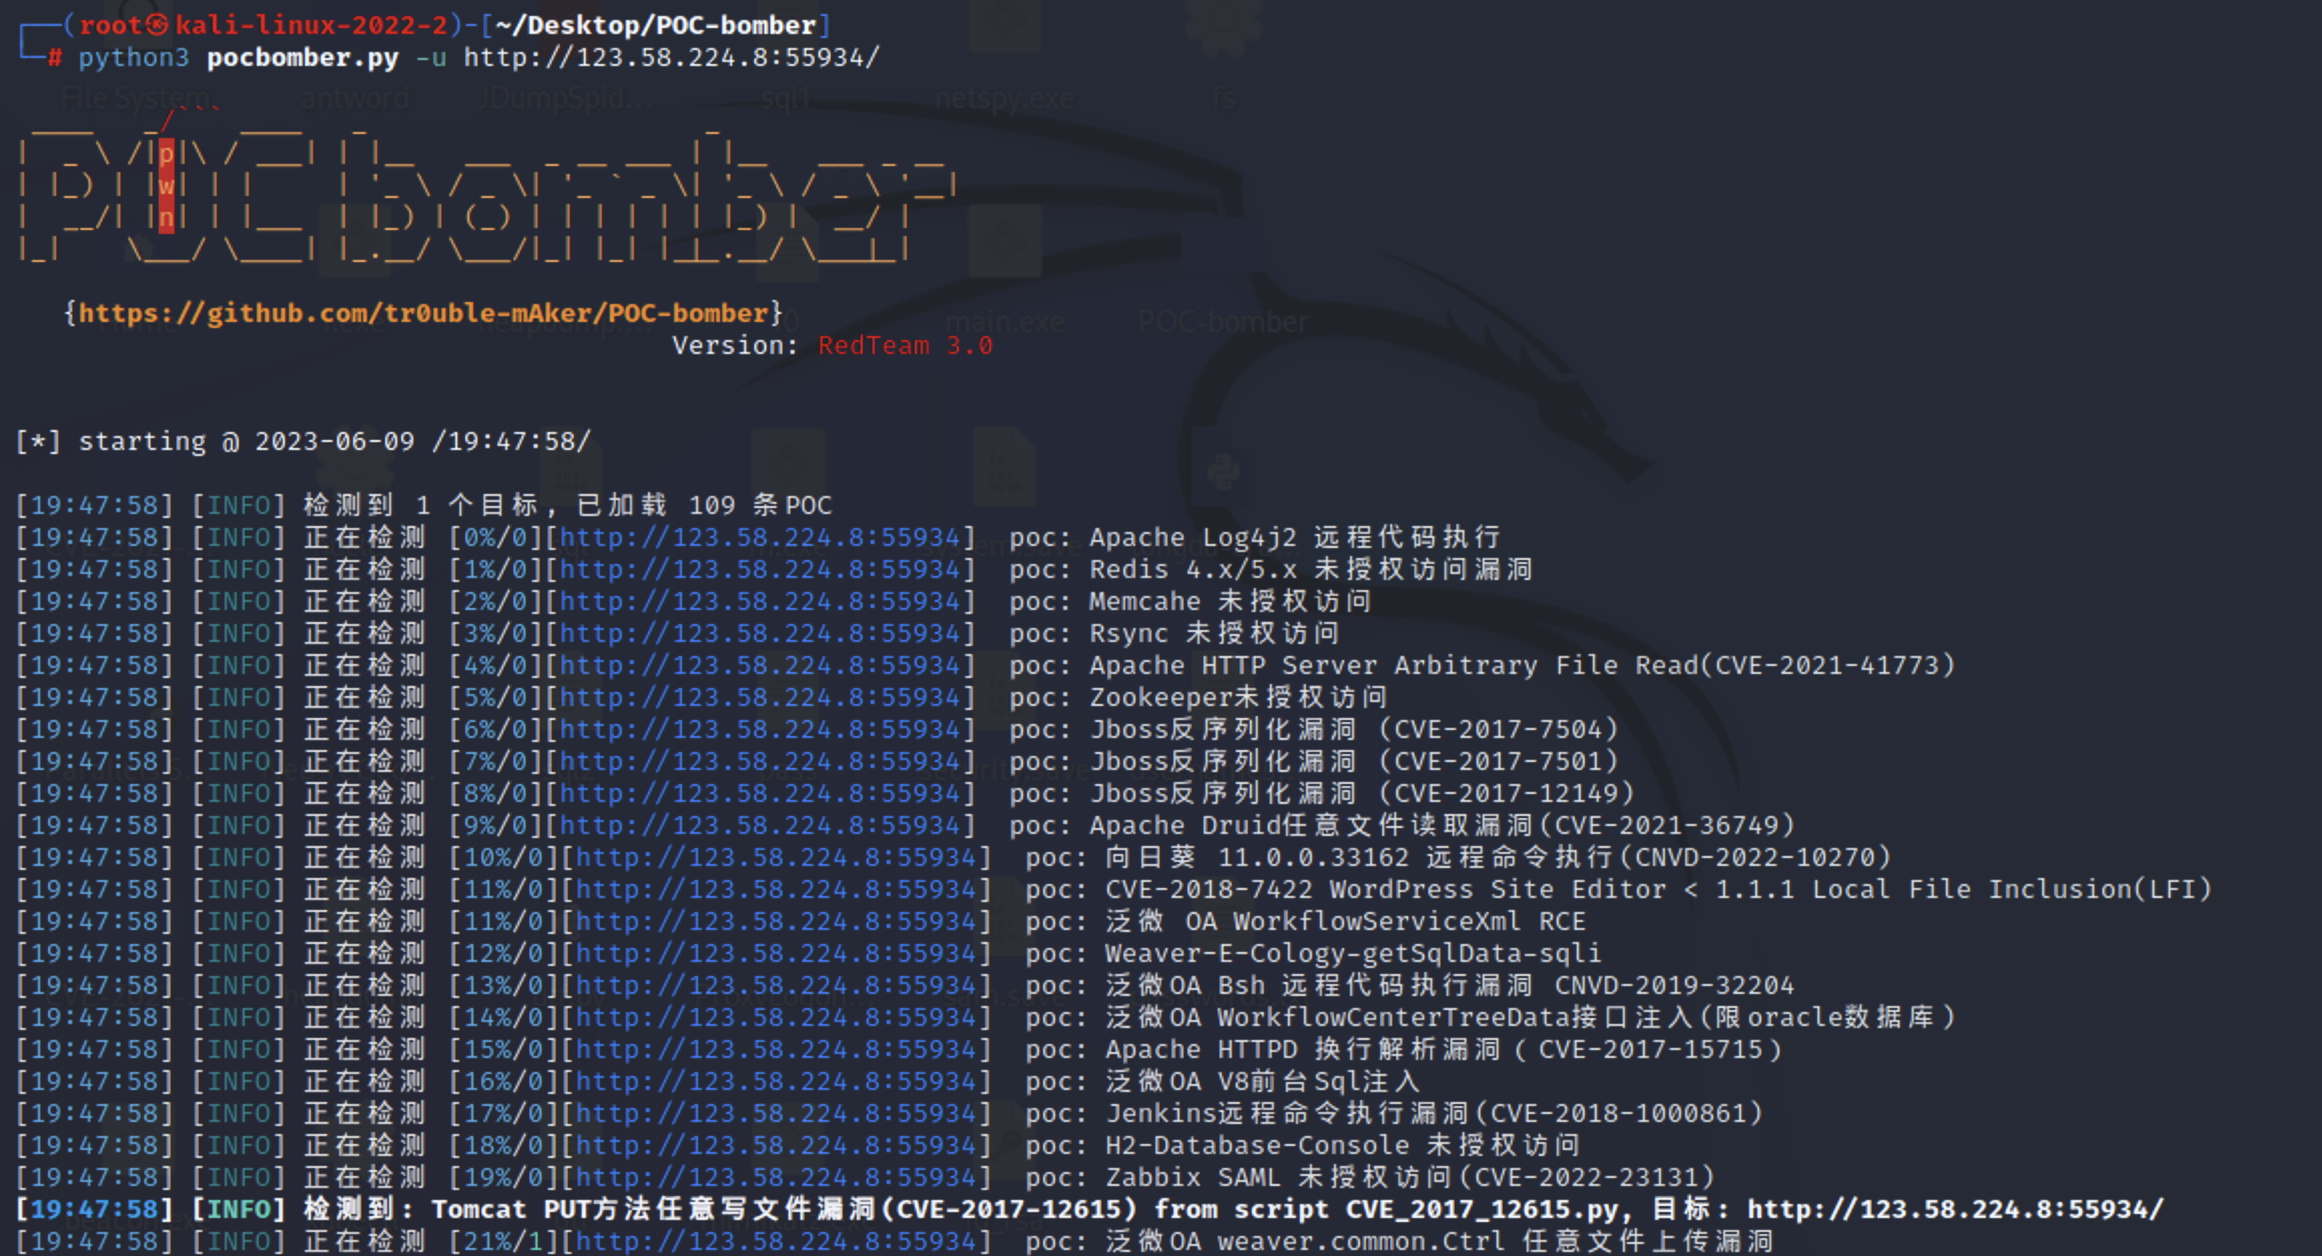 tr0uble-maker/poc-bomber
Использование большого количества высокоопасных PoC/эксплойтов для быстрого получения доступа к целевому объекту, применяется для пентеста и быстрой…
 blacksnufkin/byovd
Исследовательские сценарии использования BYOVD, включающие обнаружение уязвимых драйверов и методологию реверс-инжиниринга. (CVE-2025-52915, …
 ascit31/dark-moon
Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное…
 timwr/cve-2016-5195
CVE-2016-5195 (dirtycow/dirtyc0w) PoC для Android
 cube0x0/nopac
CVE-2021-42287/CVE-2021-42278 Сканер и эксплойтер.
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000: побег из гостевой системы в хост-систему








