Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Dark-Moon — Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное выполнение эксплойтов обеспечивают доказательные уязвимости. Приватный шлюз: LLM никогда не видит ваши реальные IP-адреса, хосты, учётные данные или пути (детерминированные заглушки восстанавливаются локально) — ничто не покидает ваш периметр. | Kitploit
Инструменты/GitHubGitHub/ascit31/dark-moon
Фреймворки для пентестаРазведкаСканеры уязвимостейФреймворки для эксплойтовВеб-безопасностьБезопасность облачных средDevSecOpsRed TeamingБезопасность ИИ
GitHubascit31/dark-moon

Dark-Moon

РепозиторийСайт
83013810522 дней назадПроверено Kitploit

Описание

Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное выполнение эксплойтов обеспечивают доказательные уязвимости. Приватный шлюз: LLM никогда не видит ваши реальные IP-адреса, хосты, учётные данные или пути (детерминированные заглушки восстанавливаются локально) — ничто не покидает ваш периметр.
Поделиться
DarkMoon — автономное AI-тестирование на проникновение на локальной модели

DarkMoon

Открытое автономное AI-тестирование на проникновение — находит, эксплуатирует и квалифицирует каждую уязвимость в вашей собственной инфраструктуре

GitHub stars Latest release License GPLv3 Made with local LLM Autonomous AI pentesting

⭐ Star DarkMoon · 🚀 Quick Start · 🧩 Integrations · 📊 Benchmark · 🔒 Darkmoon Pro · ▶️ Install & Run (OSS) · ▶️ Demo (Pro)

DarkMoon — это автономное AI-тестирование на проникновение для вашей собственной инфраструктуры. Укажите ему авторизованную цель, и он проведёт всё тестирование самостоятельно, а затем задокументирует каждую находку с точной командой и необработанным выводом.

  • 🟢 По-настоящему открытый исходный код. GPLv3 и self-hosted, методология каждого агента — это обычный Markdown, который можно читать, сравнивать и форкать.
  • 🎯 Находит И доказывает. Каждая уязвимость поставляется с точной командой и необработанным выводом (эксплуатация подтверждается агентом; машинно-верифицируемым шагом является повторное тестирование исправления в Pro), поэтому на триаж почти ничего не остаётся.
  • 🔒 Работает на локальной LLM + Privacy Gateway. Шлюз локально токенизирует ваши реальные IP, хосты и учётные данные, поэтому модель рассуждает на плейсхолдерах, а реальные значения остаются в вашем периметре.
  • 🧩 Везде, где вы разрабатываете. Запускайте из GitHub, GitLab, Jenkins, VS Code, JetBrains, n8n, Grafana или Splunk — открытая версия работает с теми, что основаны на CLI. См. интеграции ↓

Посмотрите на движок с открытым исходным кодом (CLI)

Darkmoon с открытым исходным кодом — это инструмент командной строки. Вот что вы получаете, клонировав репозиторий. Вы запускаете оценку из командной строки и наблюдаете, как каждый агент, команда и находка транслируются в реальном времени.
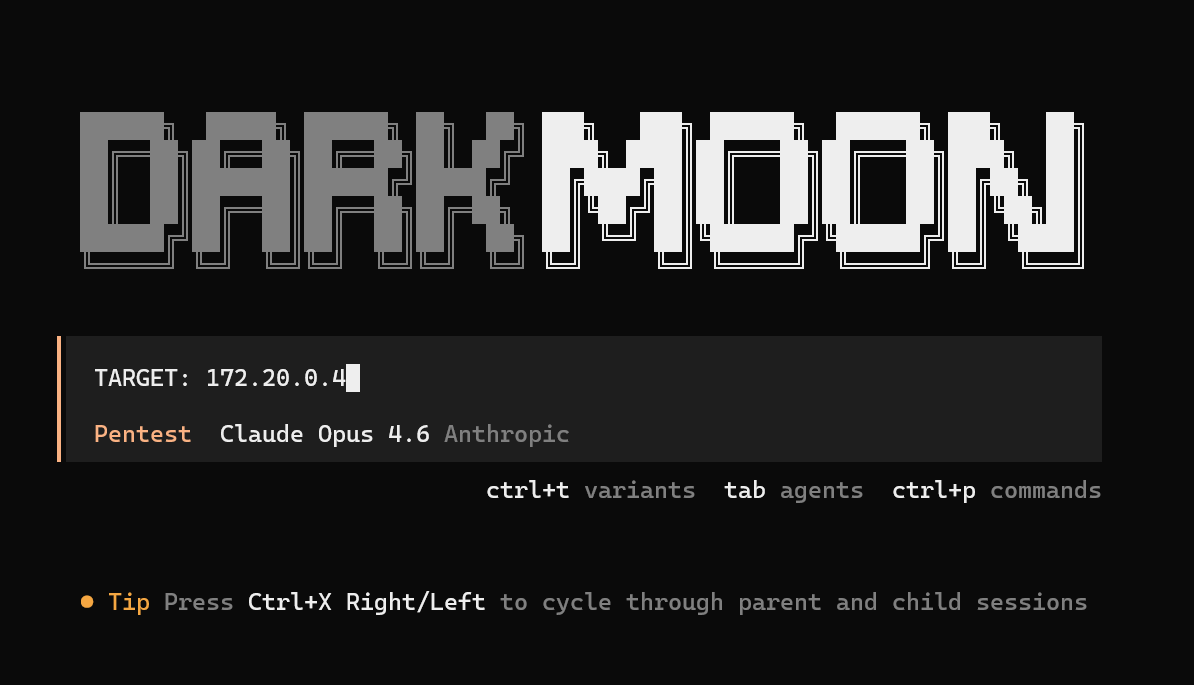
Запуск оценки DarkMoon из командной строки одной строкой TARGET

Запустите прогон из CLI. Одна строка TARGET — и DarkMoon берёт на себя всю оценку.

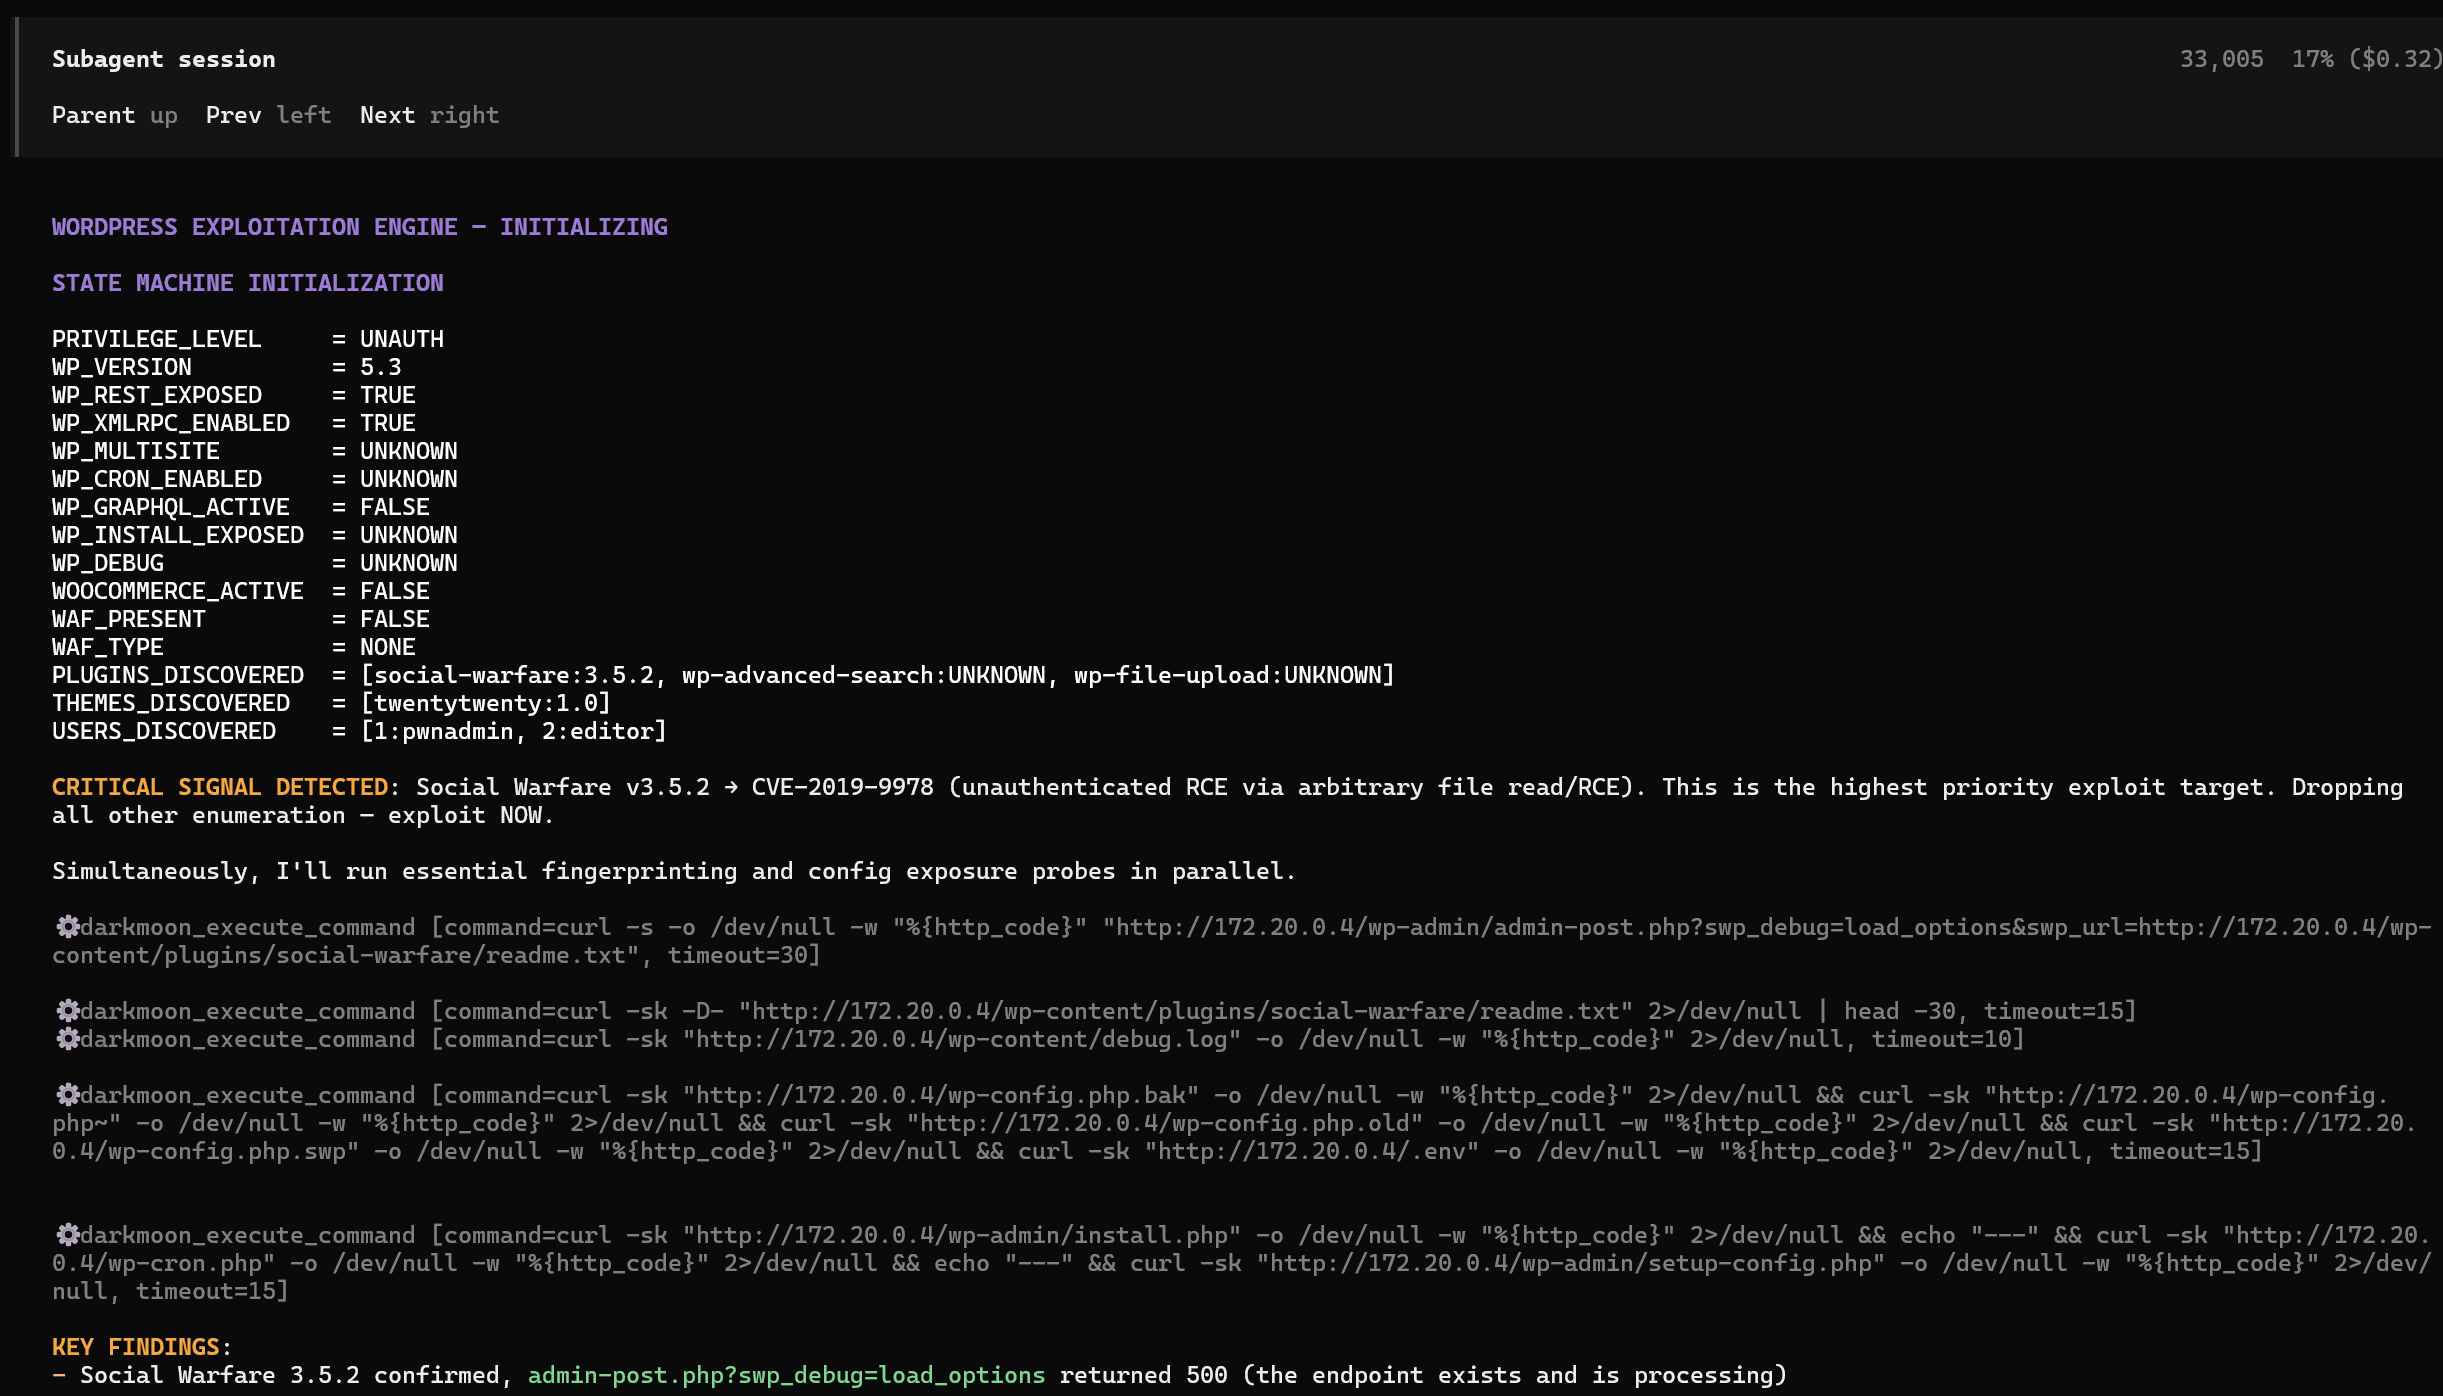
Конечный автомат субагента DarkMoon в терминале обнаруживает CVE-2019-9978 и сразу переходит к эксплуатации

Автономные агенты рассуждают и эксплуатируют в реальном времени в вашем терминале. Здесь субагент отмечает CVE-2019-9978 и сразу переходит к эксплуатации.

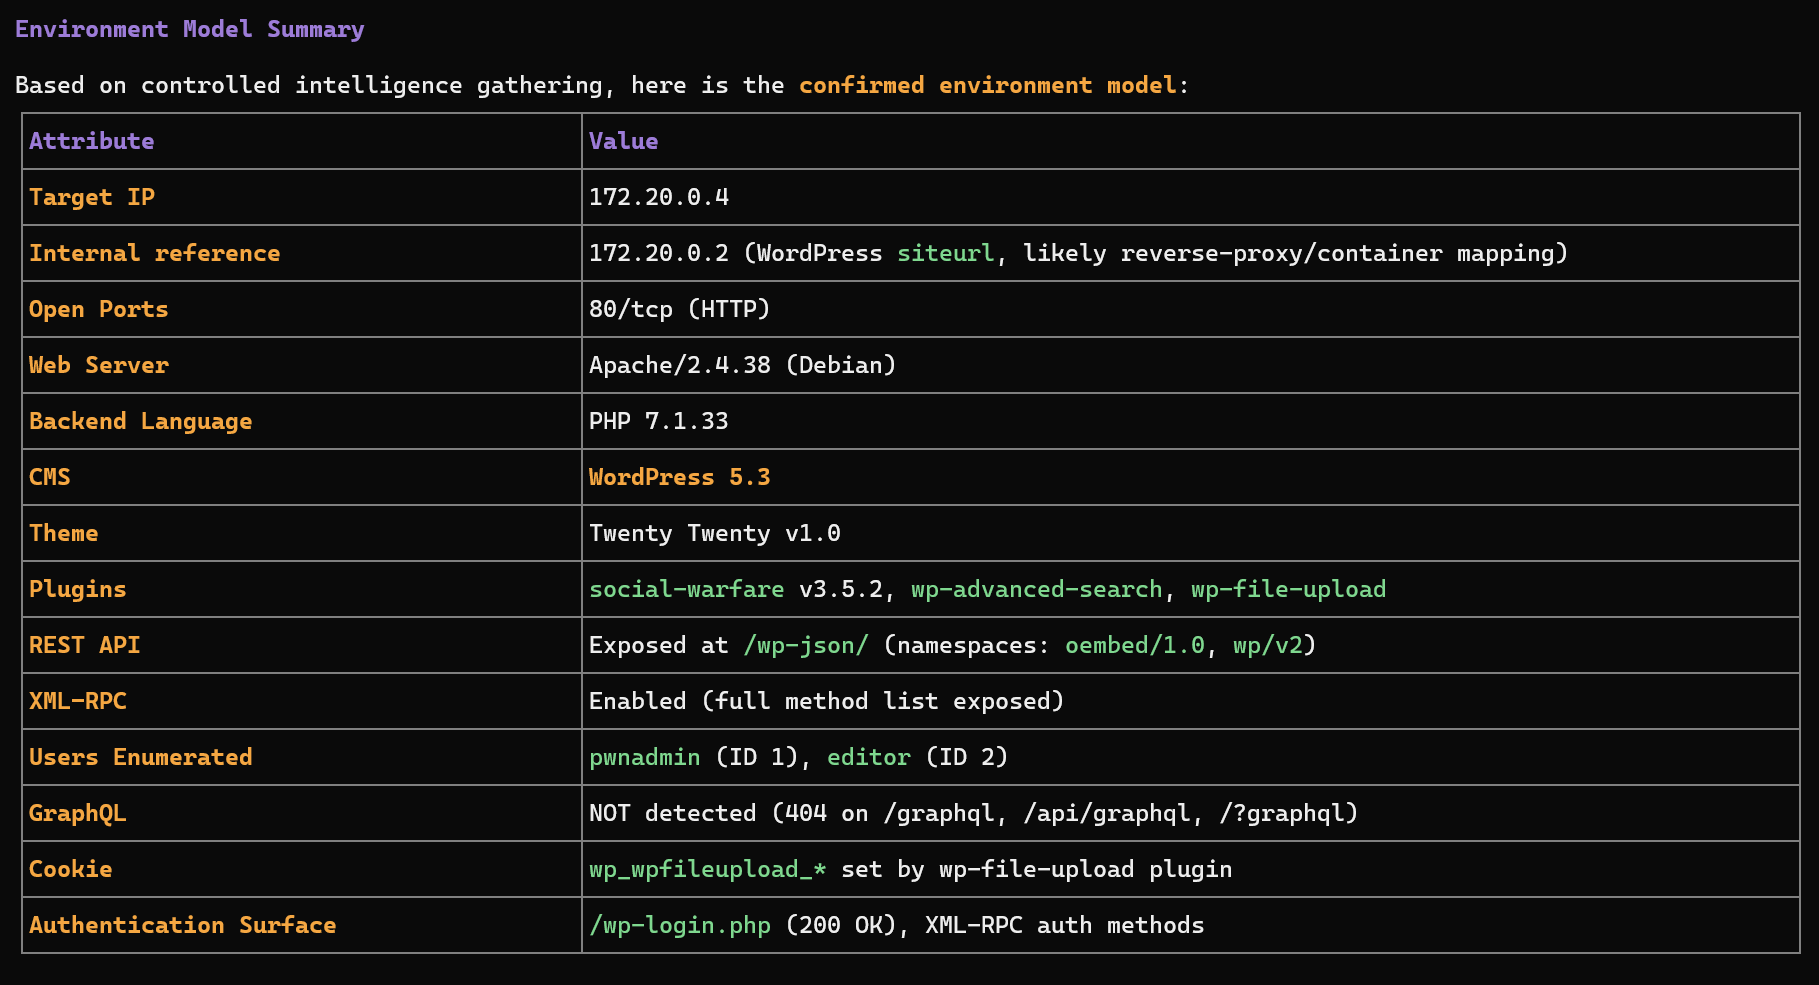
Сводка разведки и модели окружения DarkMoon, выведенная в терминале

Разведка и модель окружения. DarkMoon определяет стек и подтверждает поверхность атаки, прежде чем нанести удар.

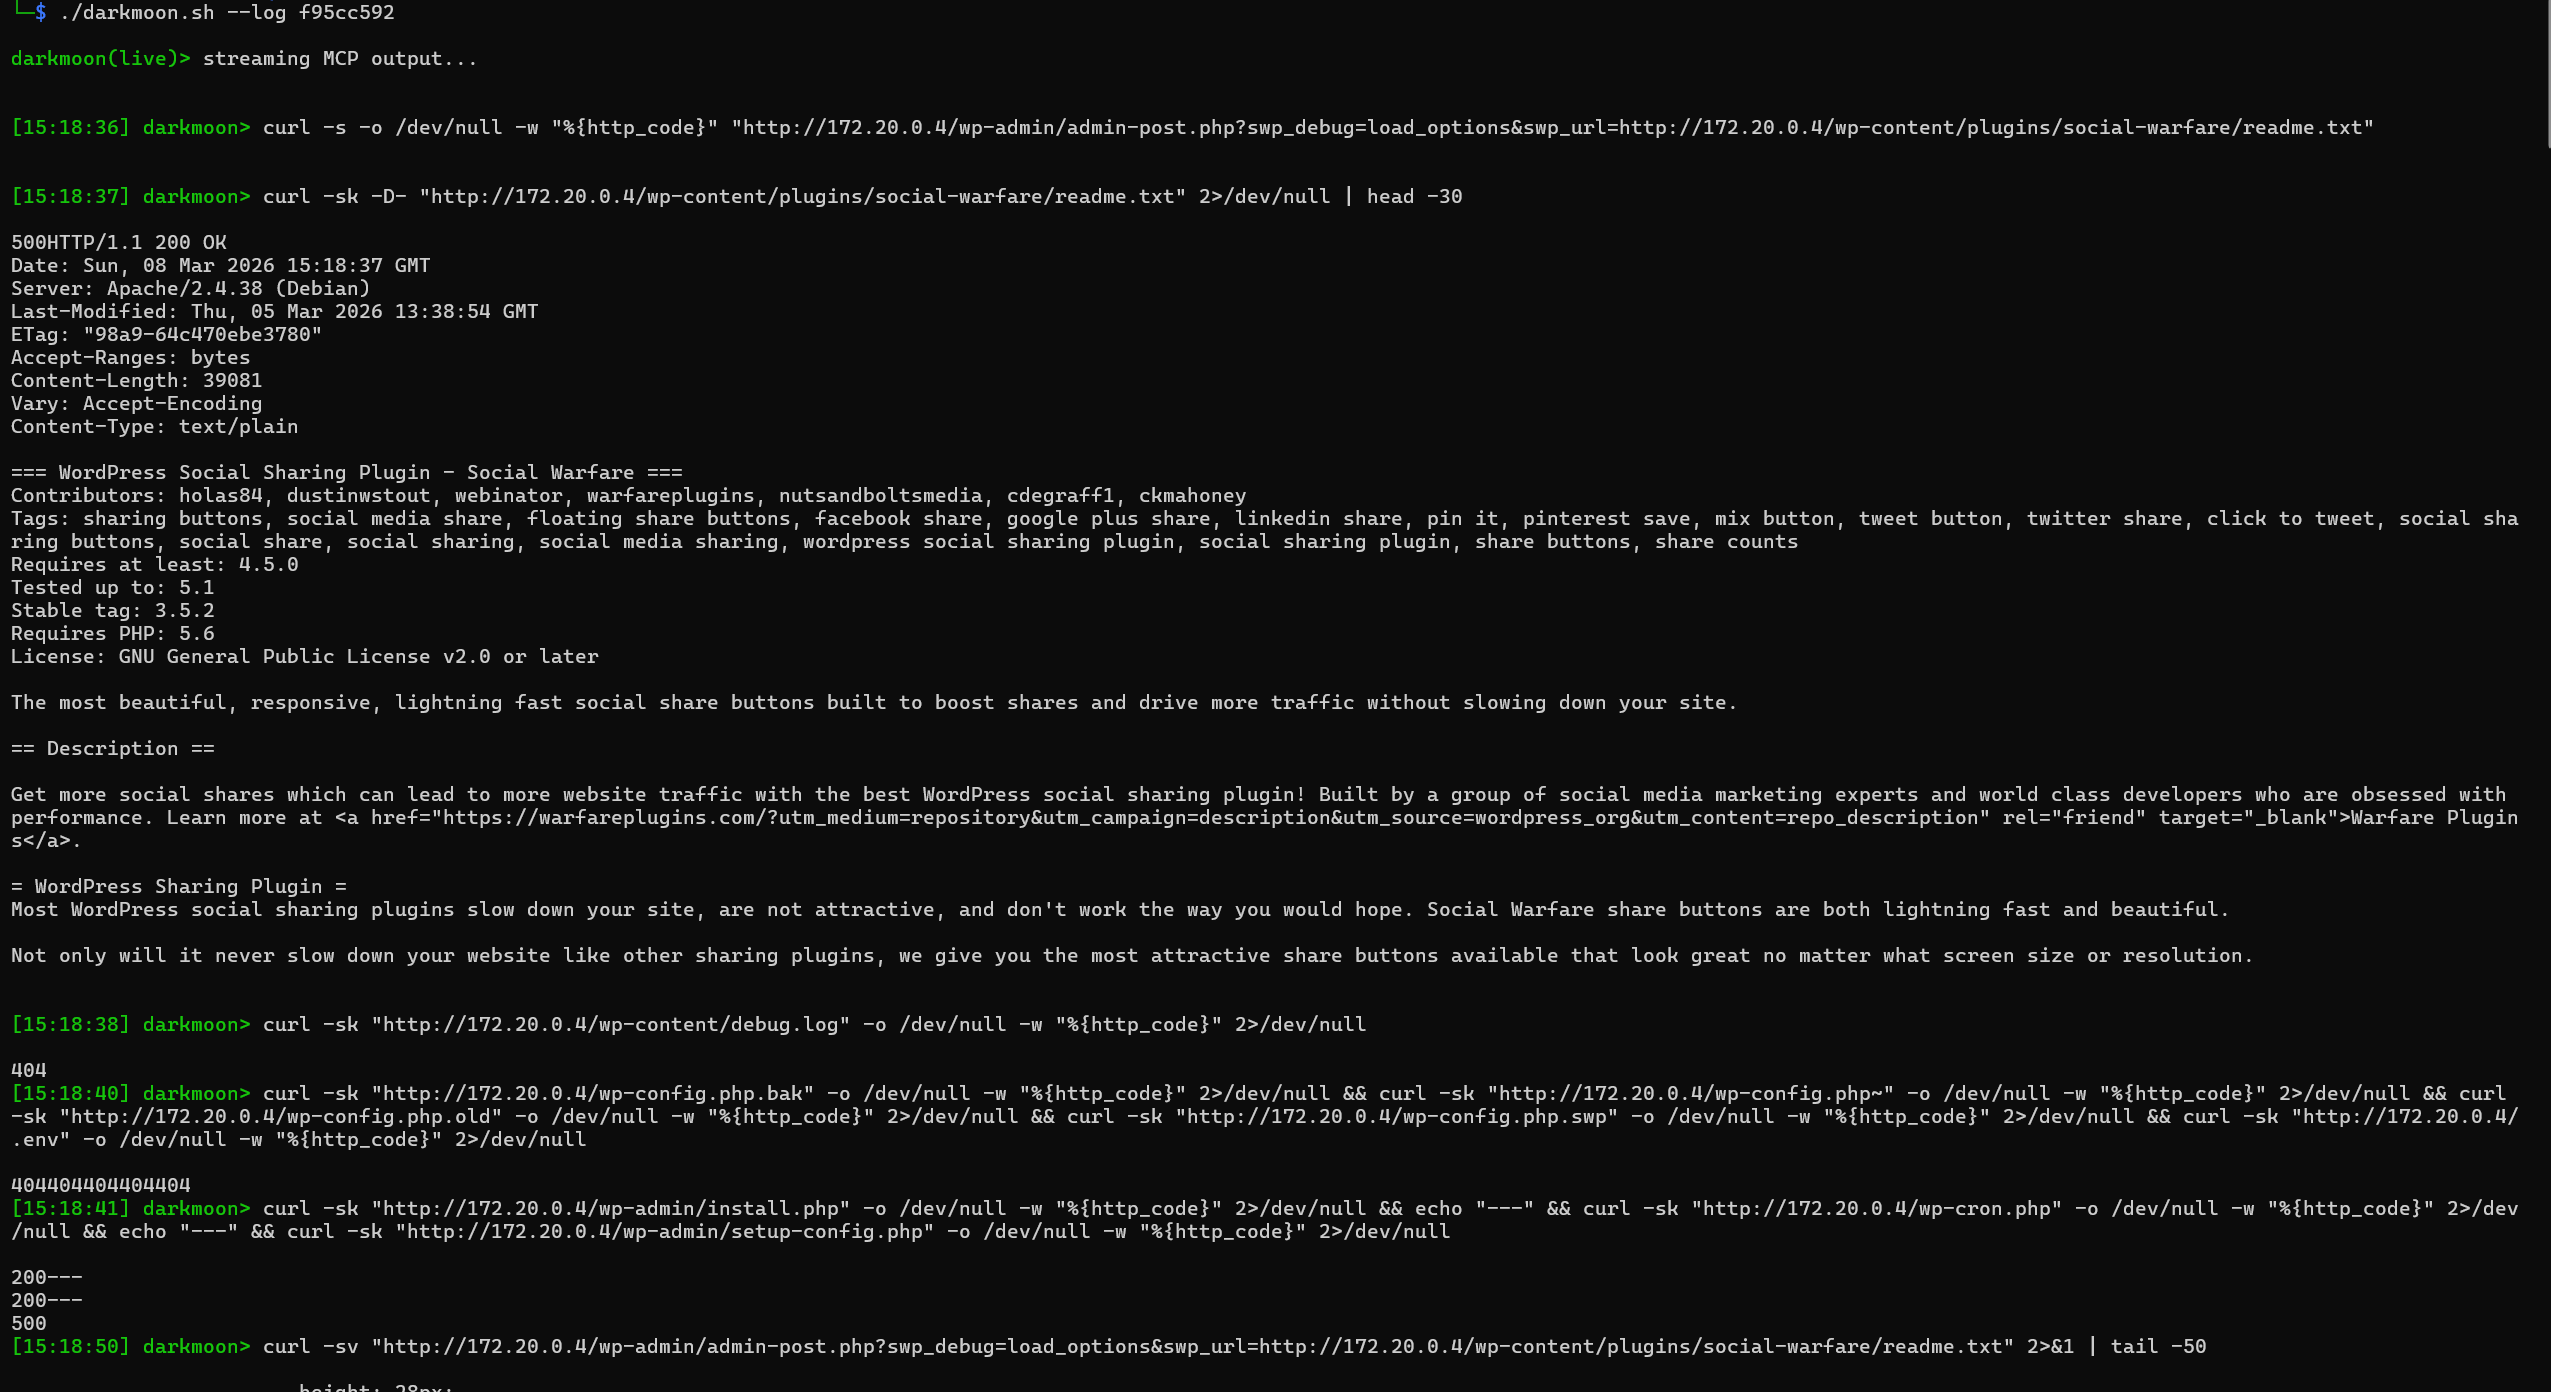
Поток вывода MCP в реальном времени в терминале с командами и необработанными ответами с отметками времени

Поток MCP в реальном времени. Каждая команда, выполняемая агентом, и её необработанный вывод с отметками времени, с помощью ./darkmoon.sh --log <session>.

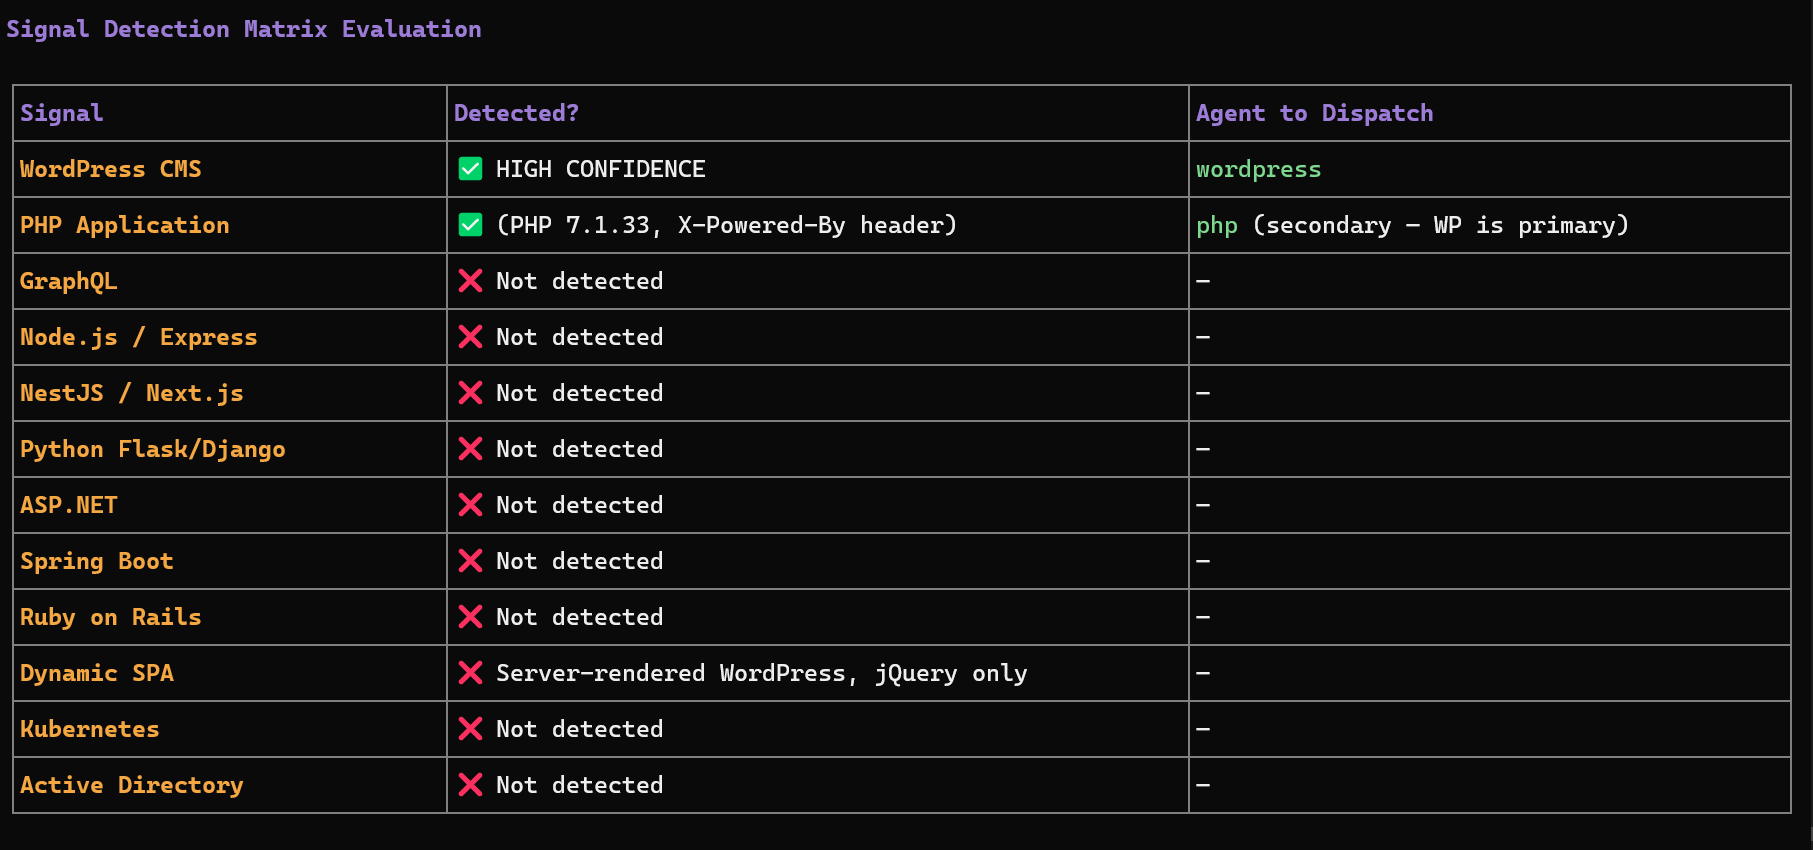
Матрица обнаружения сигналов в терминале, сопоставляющая обнаруженные технологии с агентами, которых запускает DarkMoon

От сигнала к запуску агента. DarkMoon решает, каких специализированных агентов развернуть, исходя именно из того, что он обнаруживает на цели.

Публикации о нас Help Net Security · Cyber Security News · DevOps.com · SecurityBrief · LinuxLinks · IT Brief · ChannelLife


Быстрый старт

git clone https://github.com/ASCIT31/Dark-Moon.git
cd Dark-Moon
./install.sh

install.sh интерактивно настраивает вашего LLM-провайдера (не нужно редактировать docker-compose.yml) и собирает весь стек:

./install.sh           # skip form if .opencode.env already configured
./install.sh --init    # force reconfiguration (cloud or local model)
./install.sh --help    # show usage

Поддерживает облачных провайдеров (Anthropic, OpenAI, OpenRouter…) и локальные модели (Ollama, llama.cpp). Затем запустите первую оценку и наблюдайте за ней в реальном времени:

./darkmoon.sh "TARGET: example.com"
./darkmoon.sh --log <session_id>

Требования: Docker и Docker Compose, а также ключ API LLM (или локальная модель). Настройка GPU, переменные окружения и полный справочник флагов находятся в Полной документации.



Сетка возможностей

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    264

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →