
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/orange-cyberdefense/arsenal
РазведкаАтаки на ПаролиЭксплуатацияСбор информацииВеб-безопасностьТестирование на ПроникновениеКомандование и УправлениеУтилиты и фреймворкиАнализ DNS
GitHuborange-cyberdefense/arsenal

arsenal

Arsenal — это просто быстрый инвентарь и лаунчер для хакерских программ.

3.8k5471291 год назадПроверено Kitploit
Поделиться
Репозиторий

Арсенал

Arsenal — это быстрый инвентарь, напоминалка и лаунчер для команд пентеста.
Этот проект, написанный пентестерами для пентестеров, упрощает использование всех трудно запоминаемых команд.
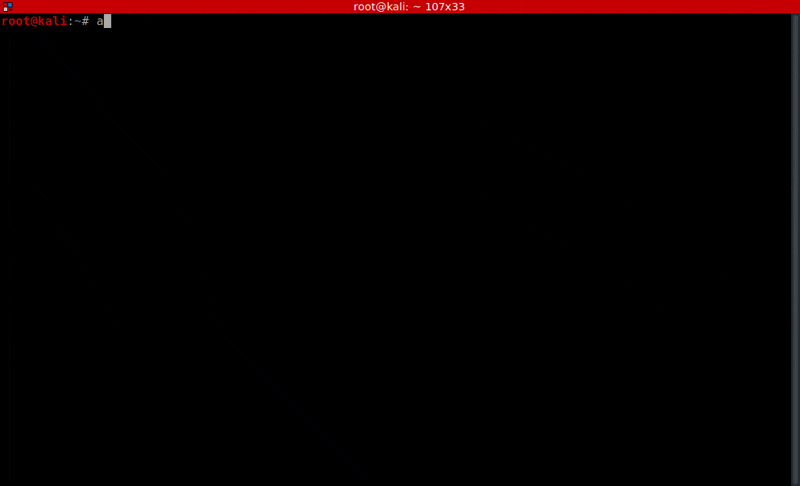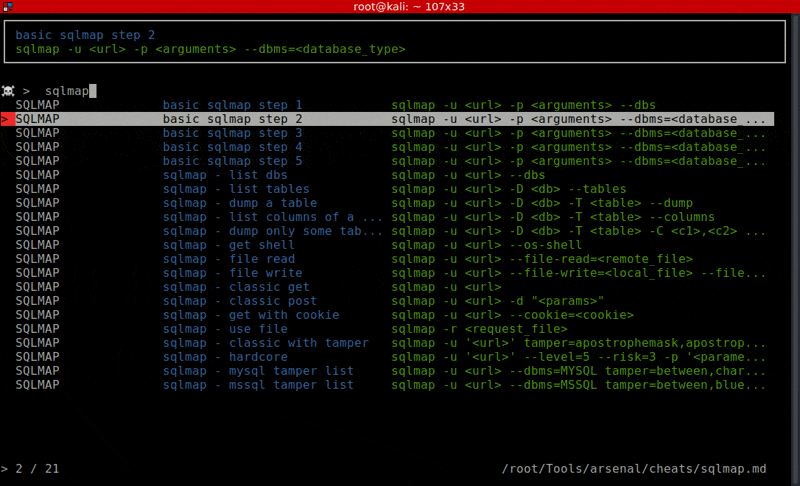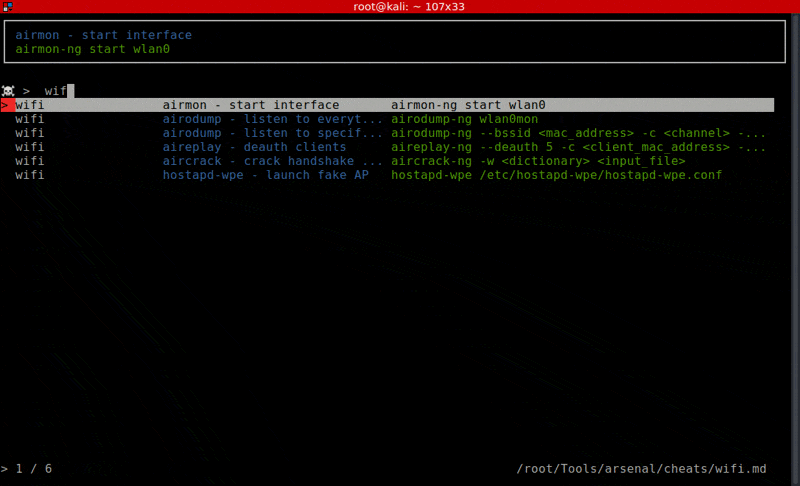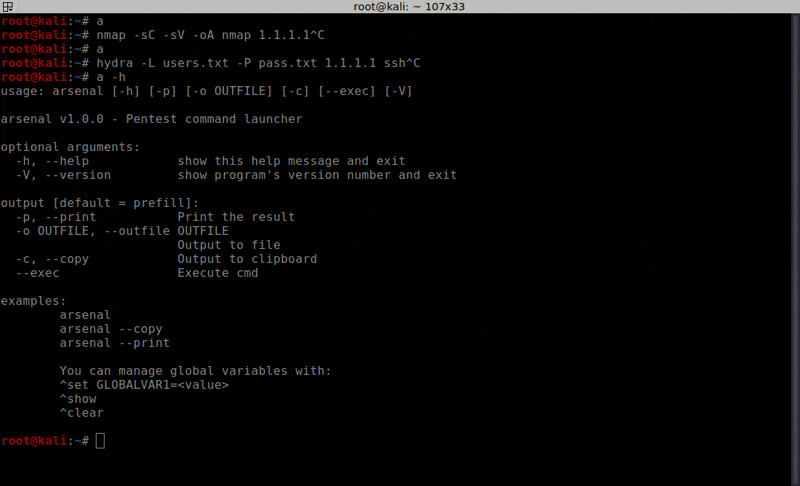
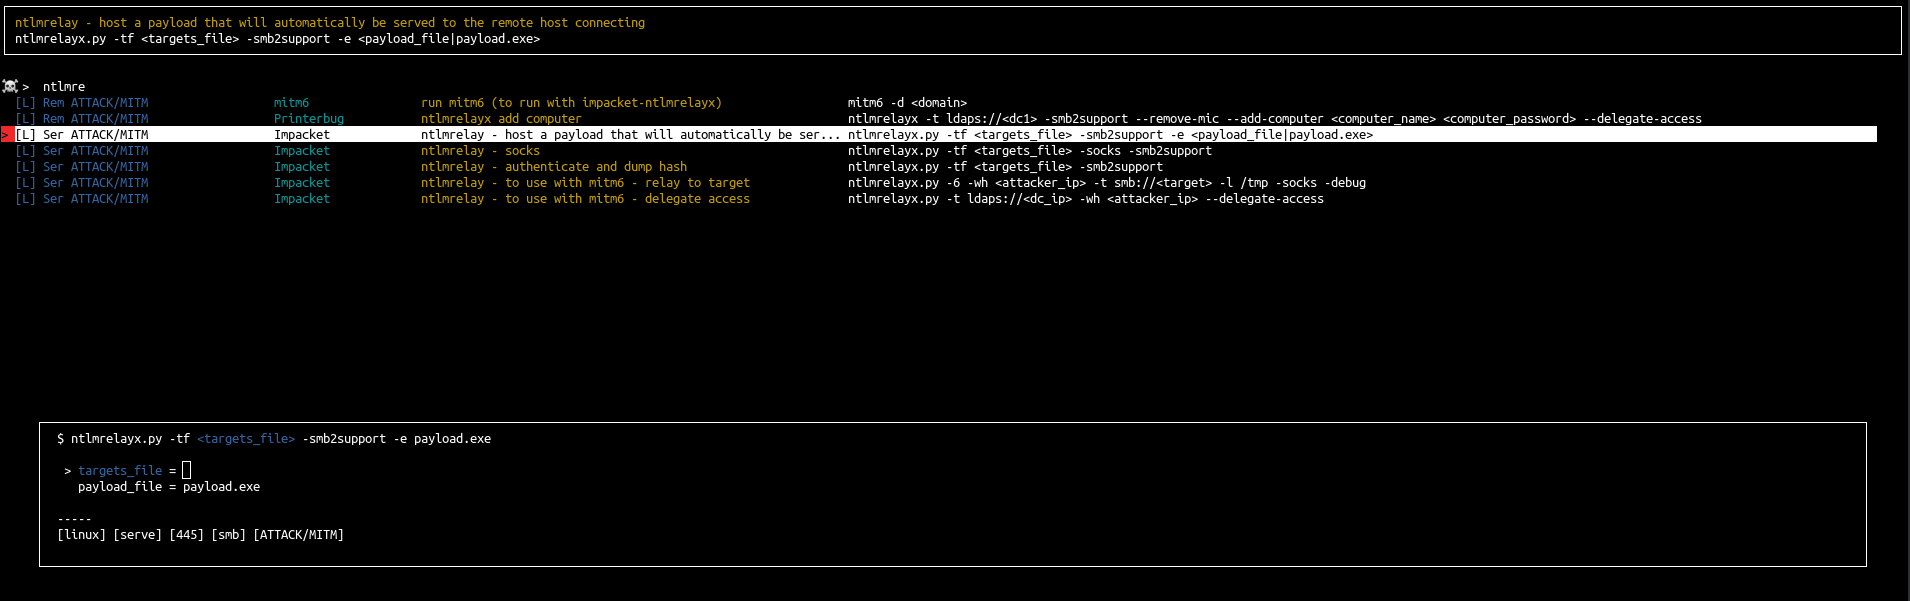
В арсенале можно найти команду, выбрать её, и она будет предварительно заполнена прямо в вашем терминале. Эта функция не зависит от используемой оболочки. Фактически, arsenal эмулирует реальный ввод пользователя (с аргументами TTY и IOCTL), поэтому arsenal работает со всеми оболочками, а ваши команды будут в истории.

Если нужно, вы можете ввести аргументы, но arsenal поддерживает глобальные переменные.
Например, во время пентеста мы можем установить переменную ip, чтобы предварительно заполнить все команды, использующие нужный ip.

Для этого достаточно ввести следующую команду в arsenal:

>set ip=10.10.10.10

Авторы:

  • Guillaume Muh
  • mayfly

Этот проект вдохновлён navi (https://github.com/denisidoro/navi), потому что оригинальная версия была на bash и слишком сложна для понимания, чтобы добавлять функции.
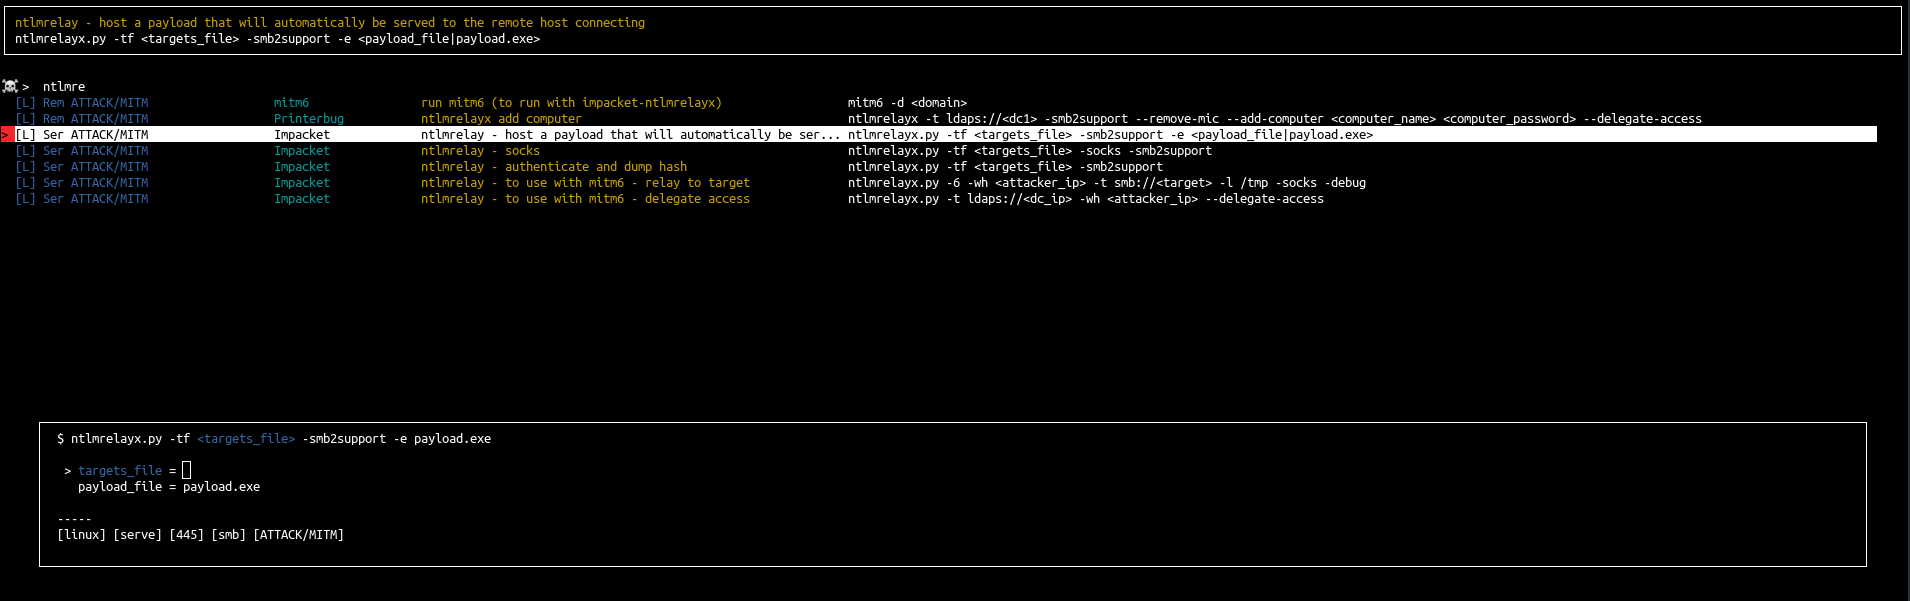
Новые возможности Arsenal

  • Новые цвета
  • Добавлена поддержка новой панели tmux (с -t)
  • Добавлены значения по умолчанию в командах шпаргалок с <argument|default_value>
  • Добавлена поддержка описаний внутри шпаргалок
  • Новые категории и теги
  • Новые шпаргалки
  • Добавлена поддержка yml (спасибо @0xswitch)
  • Добавлена поддержка fzf с ctrl+t (спасибо @mgp25)
  • Добавлен префикс к сгенерированным командам (с -f)

Установка и запуск

  • с pip:
python3 -m pip install arsenal-cli
  • запуск (также советуем добавить этот алиас: alias a='arsenal')
arsenal
  • вручную:
git clone https://github.com/Orange-Cyberdefense/arsenal.git
cd arsenal
python3 -m pip install -r requirements.txt
./run

В вашем .bashrc или .zshrc добавьте путь к run. Чтобы упростить это, вы можете запустить скрипт addalias.sh:

./addalias.sh
  • Также, если вы пользователь Arch, вы можете установить из AUR:
git clone https://aur.archlinux.org/arsenal.git
cd arsenal 
makepkg -si
  • Или с помощью AUR-помощника, например yay:
yay -S arsenal

Запуск в режиме tmux

./run -t # если вы запускаете arsenal в окне tmux с одной панелью, оно разделит окно и отправит команду в другую панель, не выходя из arsenal
         # если окно уже разделено, команда будет отправлена в другую панель без выхода из arsenal
./run -t -e # как и режим -t, но с непосредственным выполнением в другой панели без выхода из arsenal

Добавление внешних шпаргалок

Вы можете добавить свои собственные шпаргалки в папку my_cheats или в папку ~/.cheats.

Вы также можете добавить дополнительные пути в файл <arsenal_home>/arsenal/modules/config.py. arsenal читает файлы .md (MarkDown) и .rst (RestructuredText).

CHEATS_PATHS = [
    join(BASEPATH, "cheats"), # ПО УМОЛЧАНИЮ
    join(HOMEPATH, "docs/my_cheats")
]

Примеры шпаргалок находятся в <arsenal_home>/cheats: README.md и README.rst

Добавление префикса к сгенерированным командам

Чтобы добавлять префикс к командам, генерируемым arsenal, необходимо установить глобальную переменную arsenal_prefix_cmd.

Например, если вам нужно, чтобы ваши команды начинались с proxychains -q:

>set arsenal_prefix_cmd=proxychains -q

Затем вы можете запустить arsenal с опцией префикса:

arsenal -f

Устранение неполадок

Если вы получили ошибку при инициализации цвета, попробуйте:

export TERM='xterm-256color'

--

Если при запуске Arsenal возникает следующее исключение:

ImportError: cannot import name 'FullLoader'

Сначала проверьте, установлены ли требования:

pip install -r requirements.txt

Если исключение осталось:

pip install -U PyYAML

--

Если вы столкнулись с исключением, похожим на следующее (содержит TIOCSTI в strace) при запуске Arsenal:

[...]
    fcntl.ioctl(stdin, termios.TIOCSTI, c)
OSError: [Errno 5] Input/output error

Тогда вам может потребоваться повторно включить TIOCSTI. Пожалуйста, выполните следующие команды от root, чтобы исправить эту проблему в текущем сеансе:

sysctl -w dev.tty.legacy_tiocsti=1

Если вы хотите, чтобы этот обходной путь сохранялся после перезагрузки, добавьте следующую конфигурацию в файл sysctl.conf и перезагрузитесь:

echo "dev.tty.legacy_tiocsti=1" >> /etc/sysctl.conf

Дополнительная информация доступна в issue https://github.com/Orange-Cyberdefense/arsenal/issues/77

Ментальная карта

  • Ментальная карта Active Directory
    • Из-за CSP на GitHub при открытии SVG мы переместили ментальную карту AD и исходники в этот репозиторий: https://github.com/Orange-Cyberdefense/ocd-mindmaps

https://orange-cyberdefense.github.io/ocd-mindmaps/img/pentest_ad_dark_2022_11.svg

  • Ментальная карта AD (чёрная версия)

  • Ментальная карта Exchange (спасибо @snovvcrash)
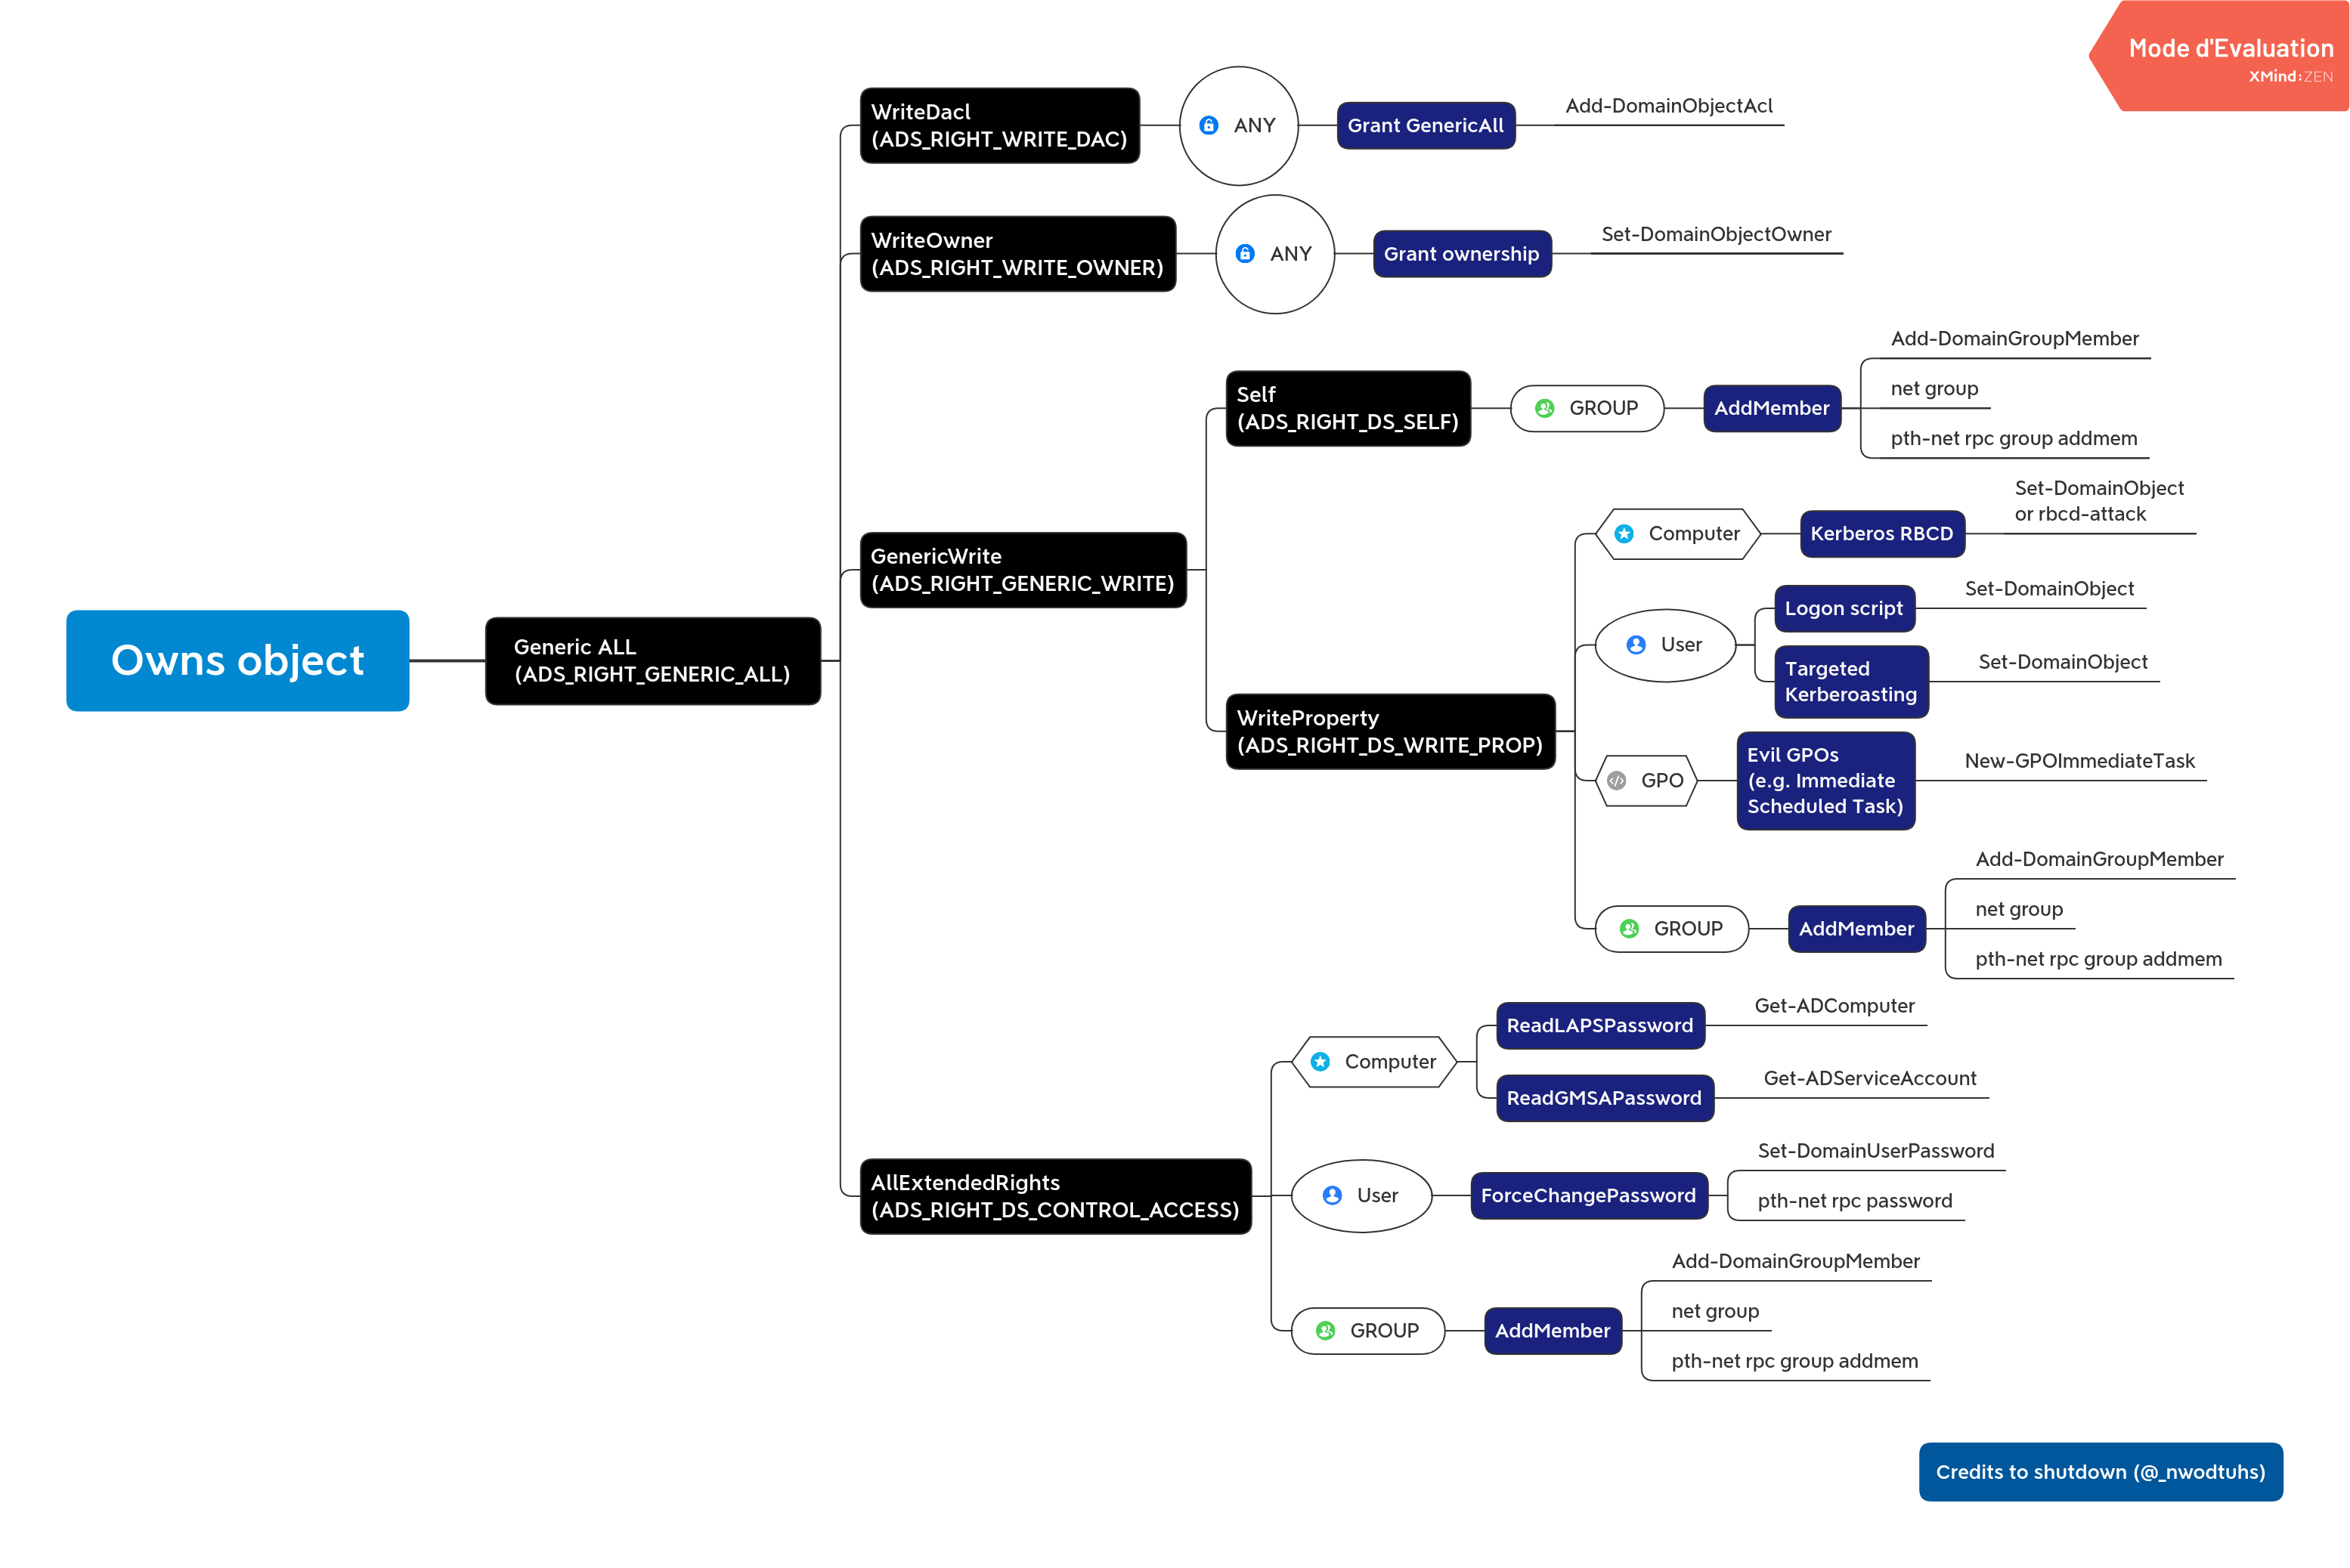
  • Ментальная карта Active Directory ACE
TODO шпаргалки

Обратная оболочка

  • msfvenom
  • php
  • python
  • perl
  • powershell
  • java
  • ruby

Анализ белого ящика (grep regex)

  • php
  • nodejs
  • hash

Инструменты

smb

  • enum4linux
  • smbmap
  • smbget
  • rpcclient
  • rpcinfo
  • nbtscan
  • impacket

kerberos & AD

  • impacket
  • bloodhound
  • rubeus
  • powerview
  • атака shadow credentials
  • атака samaccountname

MITM

  • mitm6
  • responder

Десериализация

  • ysoserial
  • ysoserial.net

Брутфорс и взлом паролей

  • hydra
  • hashcat
  • john

Сканирование

  • nmap
  • eyewitness
  • gowitness

Фаззинг

  • gobuster
  • ffuf
  • wfuzz

DNS

  • dig
  • dnsrecon
  • dnsenum
  • sublist3r

rpc

  • rpcbind

netbios-ssn

  • snmpwalk
  • snmp-check
  • onesixtyone

sql

  • sqlmap

oracle

  • oscanner
  • sqlplus
  • tnscmd10g

mysql

  • mysql

nfs

  • showmount

rdp

  • xfreerdp
  • rdesktop
  • ncrack

mssql

  • sqsh

winrm

  • evilwinrm

redis

  • redis-cli

postgres

  • psql
  • pgdump

vnc

  • vncviewer

x11

  • xspy
  • xwd
  • xwininfo

ldap

  • ldapsearch

https

  • sslscan

web

  • burp
  • nikto
  • tplmap

app web

  • drupwn
  • wpscan
  • nuclei
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    256

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →