
 #1
Комплексные фреймворки для разработки, тестирования и выполнения эксплойтов.
Рекомендация Kitploit
 rainbowdynamix/fortilol
FortiClient FortiShield эксплойт (CVE-2015-5736) для Windows 10 1809
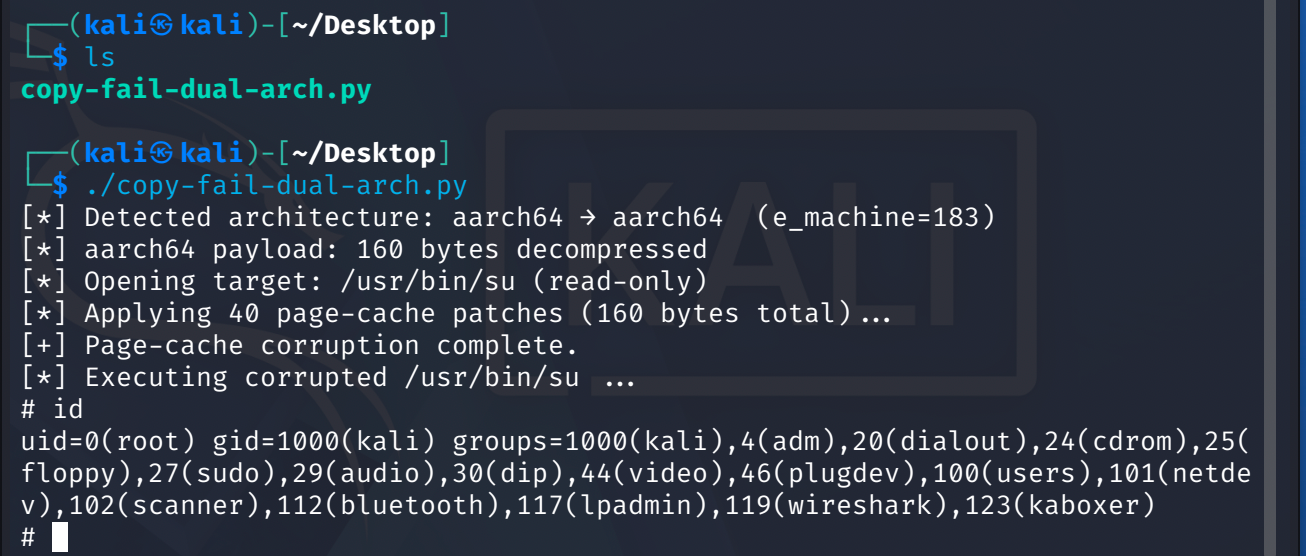 0xer0/cve-2026-31431-copy-fail-add-arm64
Python-эксплойт для CVE-2026-31431 — локальное повышение привилегий в ядре Linux через AF_ALG и splice() для записи в page cache, получение root на…
 kongqbin/cve-2016-5195
Учебная реализация эксплойта повышения привилегий Dirty COW (CVE-2016-5195), включающая payload с гонкой данных и повышение привилегий до root через…
 whatswrongandwhy/cve-2017-16995
Автономный эксплойт для CVE-2017-16995, уязвимости локального повышения привилегий в ядре Linux, предоставляющий готовый к использованию…
 0b0111100/2008
Реализации эксплойтов для ядра Linux, нацеленные на CVE-2008-0600, CVE-2008-0900 и CVE-2008-4210, предоставляющие proof-of-concept код для повышения…
 0b0111100/2006
Эксплойты для повышения привилегий в ядре Linux, нацеленные на CVE-2006-2451 и CVE-2006-3626, предоставляющие proof-of-concept код для локального…
 aboubacar70/lab1-metasploitable
Эксплуатация уязвимостей в версии vsftpd 2.3.4 службы ftp (CVE-2011-2523)
 r3dw4n48m3d/cve-2021-3493-exploit
C-эксплойт локального повышения привилегий для CVE-2021-3493, нацеленный на OverlayFS в ядрах Linux до версии 5.11. Содержит инструкции по компиляции…
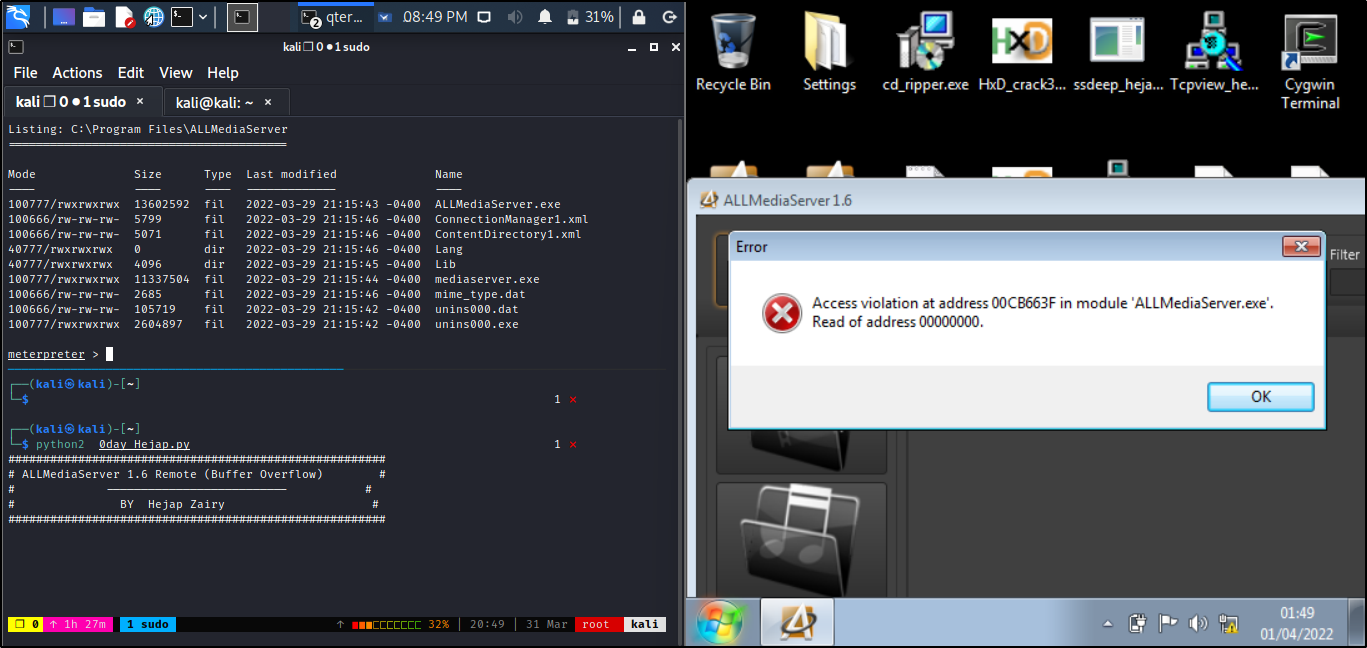 matrix07ksa/allmediaserver-1.6-buffer-overflow
Удалённый эксплойт переполнения буфера с перезаписью SEH для ALLMediaServer 1.6, предоставленный в виде модуля Metasploit, нацеленного на…
 flags-alt/abyss-c2
Полнофункциональный C2-фреймворк для эксплуатации IoT-устройств (CVE-2020-25078) с веб-панелью в реальном времени, сбором целей из нескольких…
 0b0111100/2009
Коллекция эксплойтов для ядра Linux, нацеленных на CVE-2009-1185, CVE-2009-1337, CVE-2009-2692, CVE-2009-2698 и CVE-2009-3547, содержащая…
 exploiteoom/cve-2026-31431
Эксплойт для CVE-2026-31431, повышающий привилегии путём изменения идентификатора пользователя, с проверочным скриптом и инструкциями по смягчению…
 jnamerz/copyfail-cve-2026-31431
C-реализация proof-of-concept эксплойта для CVE-2026-31431, демонстрирующая уязвимость и предоставляющая готовый к компиляции и запуску эксплойт для…
 s1eezer/cve-2026-8069
Технический разбор и proof-of-concept для CVE-2026-8069 — локального повышения привилегий в службах Acer NitroSense и PredatorSense, использующего…
 ckq7703/cve-2020-1472
Эксплойт для CVE-2020-1472 (Zerologon), использующий криптографическую уязвимость в Netlogon для повышения привилегий до администратора домена в…
 callrbx/pkexec-lpe-poc
Доказательство концепции эксплуатации для CVE-2021-4034, локального повышения привилегий в pkexec, позволяющего выполнение произвольной полезной…
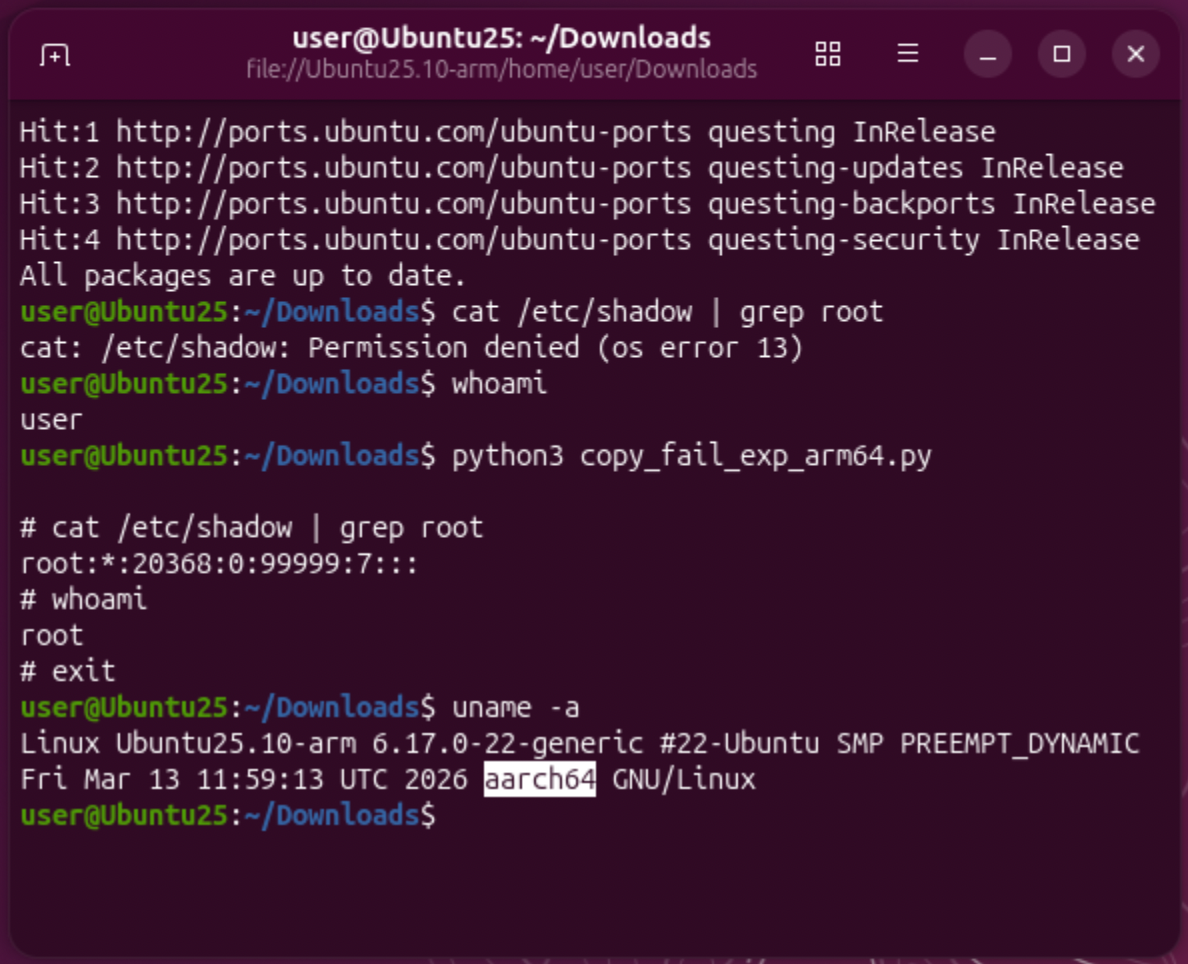 pascal-gujer/cve-2026-31431
Эксплойт-доказательство концепции для CVE-2026-31431, локальное повышение привилегий в Linux через логическую ошибку в authencesn, с вариантом для…
 0x00-0x00/cve-2015-3224
Модификация модуля Metasploit для RCE в консоли Ruby On Rails CVE-2015-3224








