
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — Эксплойт-доказательство концепции для CVE-2026-31431, локальное повышение привилегий в Linux через логическую ошибку в authencesn, с вариантом для ARM64 для авторизованной лабораторной проверки. | Kitploit
Инструменты/GitHubGitHub/pascal-gujer/cve-2026-31431
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHubpascal-gujer/cve-2026-31431

CVE-2026-31431

Эксплойт-доказательство концепции для CVE-2026-31431, локальное повышение привилегий в Linux через логическую ошибку в authencesn, с вариантом для ARM64 для авторизованной лабораторной проверки.

Поделиться
Репозиторий
21386 месяцев назадЕщё не проверено

CVE-2026-31431: Copy Fail PoC + ARM64-валидация

Copy Fail — это локальное повышение привилегий в Linux, опубликованное Theori/Xint как CVE-2026-31431. На странице проекта описан логический баг в authescesn, до которого можно добраться через AF_ALG и splice(), что приводит к небольшой записи в page-cache против setuid-бинарника. На затронутых системах непривилегированный локальный пользователь может получить root.

Этот репозиторий хранит копию upstream-эксплойта и добавляет ARM64-вариант, протестированный на Ubuntu 25.10 ARM.
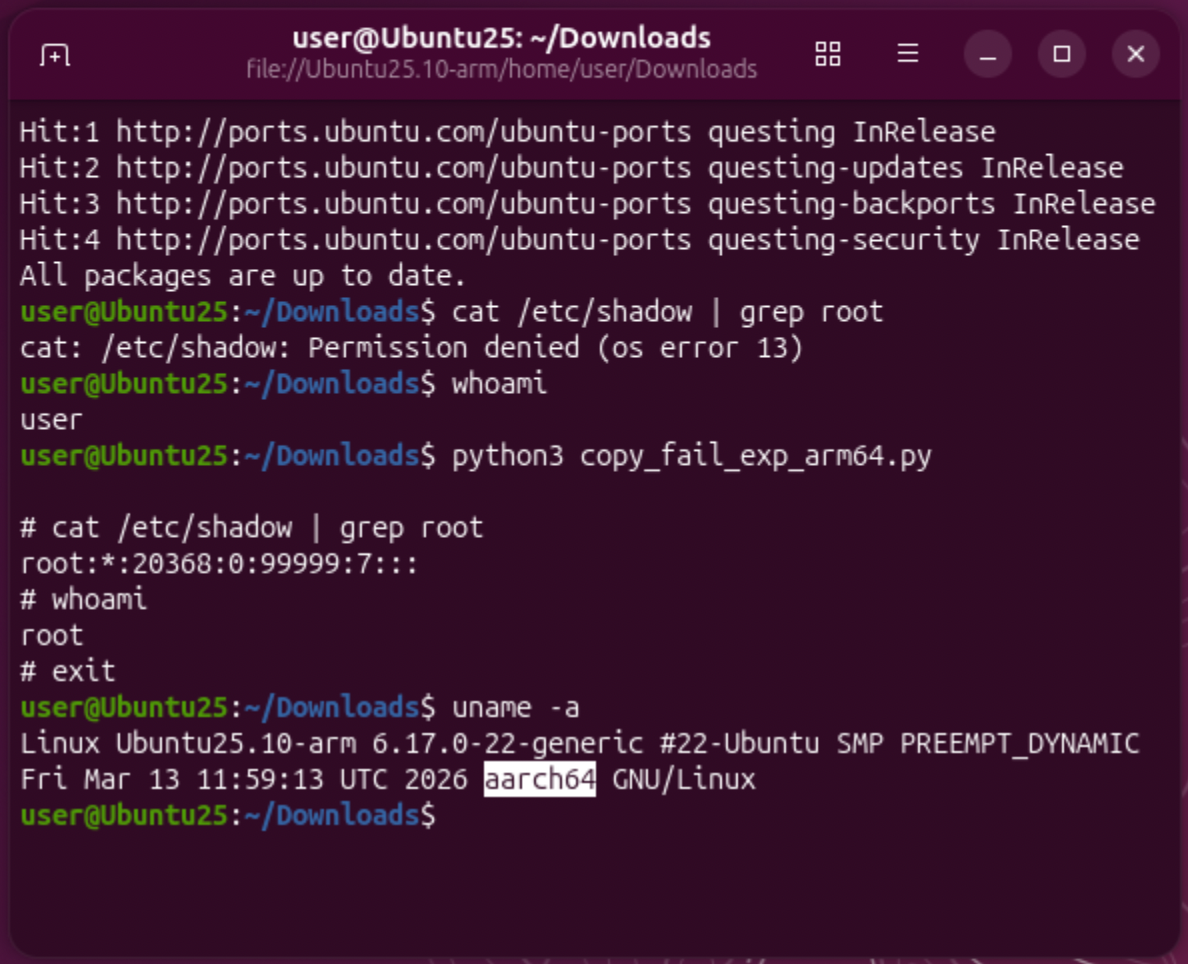
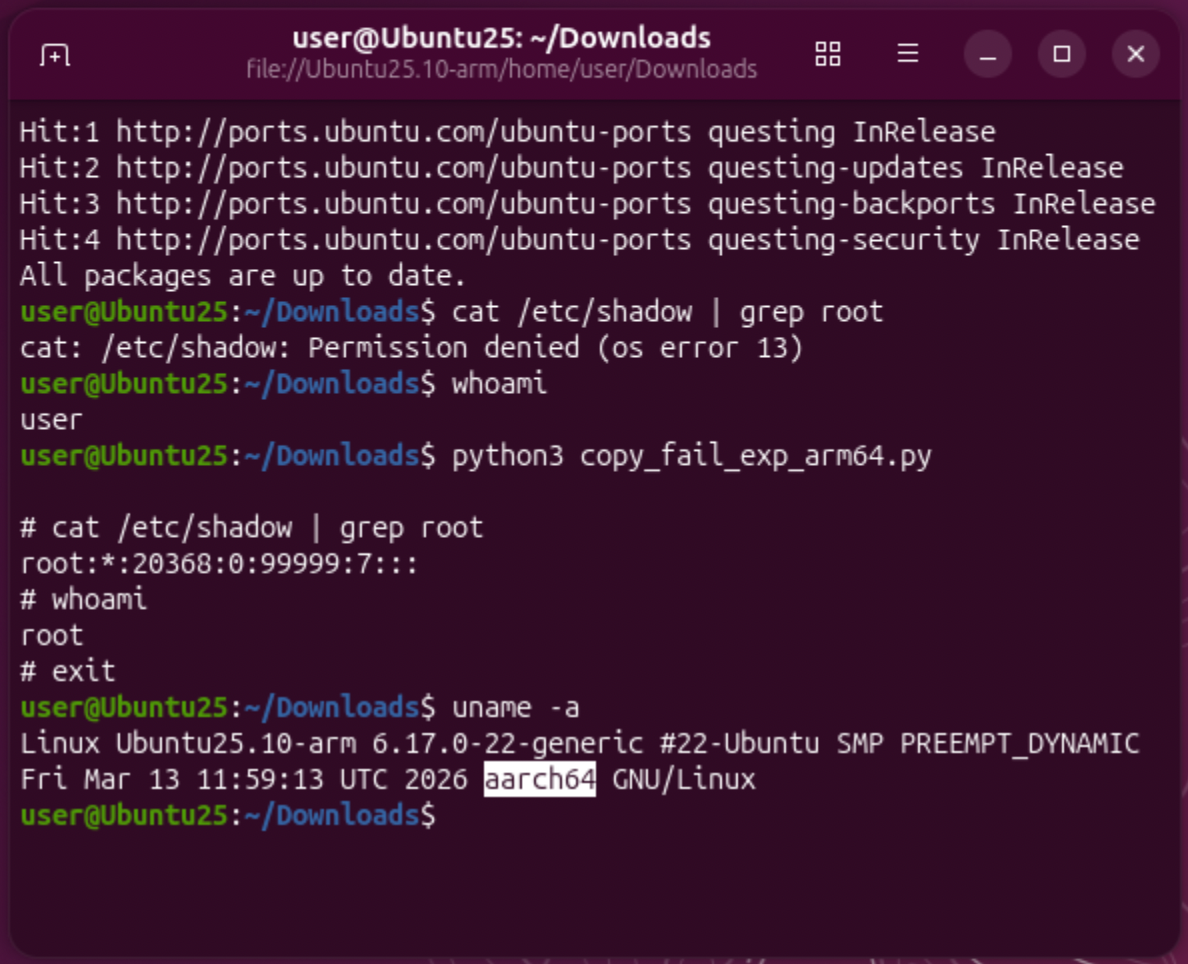
ARM64-валидация на Ubuntu 25.10 ARM

Содержимое

ФайлНазначение
copy_fail_exp.pyОригинальный upstream-PoC, с указанием исходного URL в заголовке файла.
copy_fail_exp_arm64.pyPoC, адаптированный под ARM64, протестирован и работает на Ubuntu 25.10 ARM.

Что тестируют эти инструменты

Эти скрипты предназначены только для авторизованной валидации в одноразовых лабораторных системах. Они не являются универсальными сканерами уязвимостей. Они пытаются использовать путь эксплуатации Copy Fail против /usr/bin/su; если хост уязвим и окружение совместимо, результатом становится настоящая root-оболочка.

⚡ Используйте оригинальный PoC для валидации публичного пути эксплуатации на совместимых Linux-системах. Используйте ARM64-вариант для тестирования ARM-хостов на Linux, где встроенная полезная нагрузка отличается от upstream-скрипта.

Неудачный запуск не доказывает, что хост пропатчен. Версия ядра, дистрибутивные бэкпорты, архитектура, локальная защита, политика контейнеров и среда выполнения могут влиять на поведение.

Патч и смягчение последствий

Сначала пропатчите систему. Согласно copy.fail, системы должны обновиться до дистрибутивного ядра, включающего mainline-коммит a664bf3d603d, затем перезагрузиться в это ядро и проверить работающую версию.

Пока ядро не пропатчено, отключите модуль algif_aead:

sudo sh -c 'printf "%s\n" "install algif_aead /bin/false" > /etc/modprobe.d/disable-algif.conf'
sudo rmmod algif_aead 2>/dev/null || true

Для недоверенных рабочих нагрузок, таких как контейнеры, CI-раннеры, песочницы и общие хост-системы разработчиков, также заблокируйте создание сокетов AF_ALG с помощью политики seccomp.

Рекомендации по смягчению последствий с copy.fail отмечают, что отключение algif_aead не должно влиять на типичное использование криптографии dm-crypt/LUKS, kTLS, IPsec/XFRM, OpenSSL/GnuTLS/NSS, SSH или keyring ядра. Это может повлиять на программное обеспечение, явно настроенное на использование сокетов AF_ALG.


Ссылки

  • Страница проекта Copy Fail
  • Репозиторий upstream-PoC
  • Используемый здесь upstream-raw-PoC
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    317
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    275

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




