
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2015-3224 — Модификация модуля Metasploit для RCE в консоли Ruby On Rails CVE-2015-3224 | Kitploit

Инструменты/GitHubGitHub/0x00-0x00/cve-2015-3224
Фреймворки для эксплойтовАнализ уязвимостейЭксплуатация веб-приложенийТестирование на ПроникновениеRed TeamingРазработка Полезной Нагрузки
GitHub0x00-0x00/cve-2015-3224

CVE-2015-3224

Модификация модуля Metasploit для RCE в консоли Ruby On Rails CVE-2015-3224

Репозиторий
23528 лет назадЕщё не проверено
Поделиться

CVE-2015-3224

Ruby-On-Rails Web Console RCE

Что это?

Это модуль metasploit для Metasploit.

У меня уже есть этот модуль.

Да, он входит в состав metasploit. Но с этим модулем вы не можете получить произвольное выполнение команд.

То есть с его помощью можно установить только reverse/bind shell payloads. Мне нужно было выполнять команды прямо в оболочке. Поэтому я модифицировал модуль metasploit таким образом, что теперь он может выполнять одиночные команды в системе.

Хорошо. Как мне его использовать?

Чтобы установить этот модуль, вы можете запустить скрипт автоматической установки, который я разработал для быстрой установки в ваш metasploit.

./install.sh

Затем эксплойт окажется в вашем фреймворке metasploit! Просто найдите его с помощью "search ruby-on-rails" или "search cve-2015-3224"
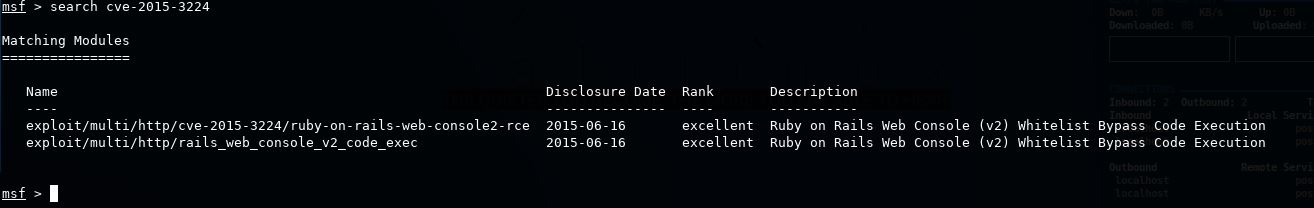
Скриншот

Модуль

Права автора

У меня нет прав на этот CVE, равно как и на сам модуль metasploit. Это просто хак, который я сделал, чтобы он соответствовал моим потребностям, и, возможно, это то, что вы искали.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




