
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-31431-Copy-Fail-add-arm64 — Python-эксплойт для CVE-2026-31431 — локальное повышение привилегий в ядре Linux через AF_ALG и splice() для записи в page cache, получение root на arm64 и x86. | Kitploit
Инструменты/GitHubGitHub/0xer0
/cve-2026-31431-copy-fail-add-arm64
Повышение привилегийФреймворки для эксплойтовАнализ уязвимостейЭксплуатацияЭксплуатация Бинарных Файлов
GitHub0xer0/cve-2026-31431-copy-fail-add-arm64

CVE-2026-31431-Copy-Fail-add-arm64

Python-эксплойт для CVE-2026-31431 — локальное повышение привилегий в ядре Linux через AF_ALG и splice() для записи в page cache, получение root на arm64 и x86.

Репозиторий
21616 месяцев назадЕщё не проверено
Поделиться

Обзор уязвимости

ЭлементСодержание
Идентификатор CVECVE-2026-31431
Название уязвимостиCopy Fail
Тип уязвимостиЛокальное повышение привилегий в ядре Linux (LPE)
Оценка CVSS 3.17.8 (ВЫСОКАЯ)
CWECWE-669: Incorrect Resource Transfer Between Spheres
Затронутые системыВсе ядра Linux, собранные с 2017 года по апрель 2026 года
CISA KEVДобавлен в список, крайний срок исправления 2026-05-15
Дата публикации2026-04-29

Принцип уязвимости

В 2017 году в криптографический модуль algif_aead ядра была добавлена оптимизация шифрования на месте (in-place optimization). Эта оптимизация приводила к тому, что страницы page-cache ошибочно помещались в доступный для записи целевой scatterlist. Используя комбинацию сокета AF_ALG и системного вызова splice(), атакующий может записывать данные в page cache произвольных файлов, включая файлы, доступные только для чтения и принадлежащие root.

Цепочка атаки: AF_ALG socket → splice() → примитив записи в page-cache → подмена page cache setuid-бинарника → выполнение этого файла для получения прав root

Особенности атаки:

  • Отсутствует состояние гонки (не race condition, а прямой логический дефект)
  • Не требует отладочных функций ядра
  • Не требует адаптации под архитектурные смещения
  • Универсальный эксплойт-скрипт занимает всего ~732 байта и работает во всех основных дистрибутивах

Затронутые системы

Подтверждённые затронутые дистрибутивы

ДистрибутивЗатронутая версия ядра
Ubuntu 24.04 LTS6.17.0-1007-aws
Amazon Linux 20236.18.8-9.213.amzn2023
RHEL 10.16.12.0-124.45.1.el10_1
SUSE 166.12.0-160000.9-default

Дистрибутивы Debian, Arch, Fedora, Rocky, Alma, Oracle и другие с аналогичным диапазоном версий ядра также затронуты.

Диапазон затронутых версий ядра

Все версии ядра ниже указанных исправленных версий считаются уязвимыми:

Стабильная веткаМинимальная исправленная версия
5.10.x≥ 5.10.254
5.15.x≥ 5.15.204
6.1.x≥ 6.1.170
6.6.x≥ 6.6.137
6.12.x≥ 6.12.85
6.18.x≥ 6.18.22
6.19.x≥ 6.19.12
7.0.x≥ 7.0-rc7

Методы проверки

1. Проверка версии ядра

uname -r

Сравните вывод с исправленными версиями из таблицы выше. Если версия ниже исправленной — система уязвима.

2. Проверка подключений AF_ALG

# Проверка наличия активных подключений AF_ALG
lsof | grep AF_ALG

# Проверка состояния сокетов AF_ALG
ss -xa | grep alg

3. Проверка загрузки модуля algif_aead

lsmod | grep algif_aead

Если есть вывод — модуль загружен, существует риск эксплуатации.

4. Проверка уязвимости (только в авторизованной тестовой среде)

# Клонирование репозитория с PoC
git clone https://github.com/cx330zer0/CVE-2026-31431-Copy-Fail-add-arm64.git
cd CVE-2026-31431-Copy-Fail-add-arm64

# Запуск PoC (требуется непривилегированный пользователь)
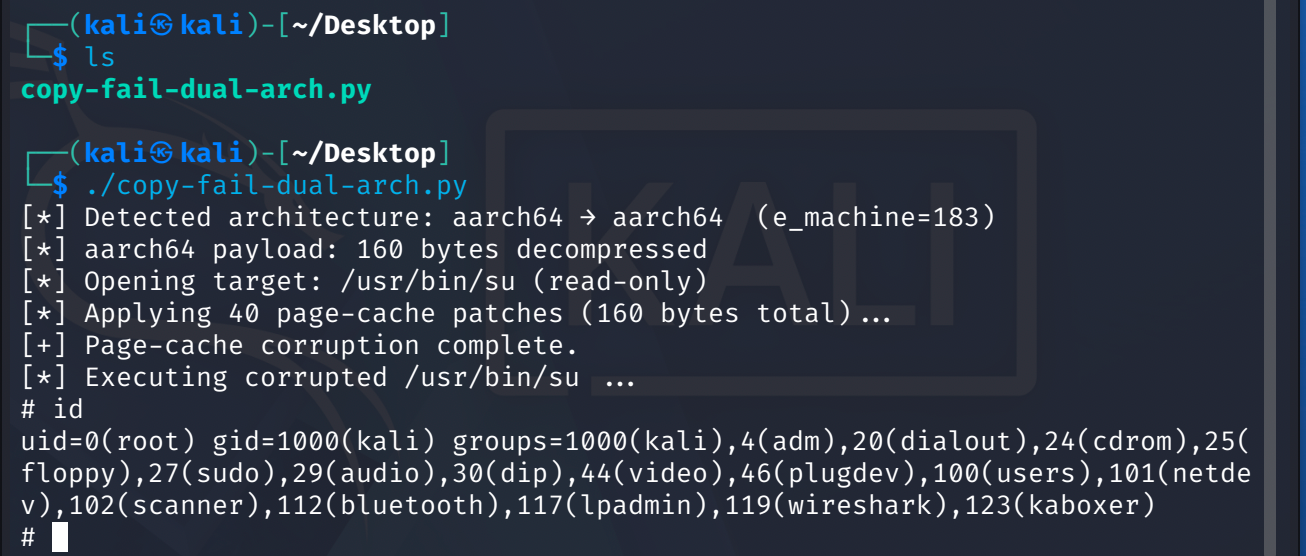
python3 copy-fail-dual-arch.py
image

Если PoC успешно получает root shell, система уязвима к данной атаке.

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    366
  • 4

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    287

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





