
 #1
Инструменты фильтрации почты, DKIM/DMARC/SPF, анти-спама, обнаружения фишинга и почтовых шлюзов.
Рекомендация Kitploit
 portswigger/css-the-bomb-inside-your-inbox
Все материалы для выступления Gareth Heyes на Black Hat: CSS: бомба внутри вашего почтового ящика.
 bishopfox/spoofcheckselftest
Веб-приложение, позволяющее проверить, уязвим ли ваш домен к спуфингу электронной почты.
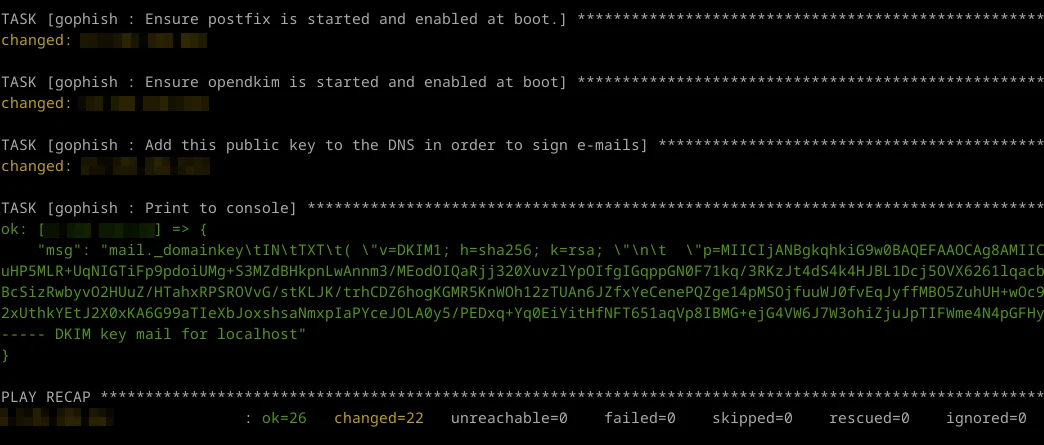 virtualsamuraii/flyphish
Разверните фишинговую инфраструктуру на лету.
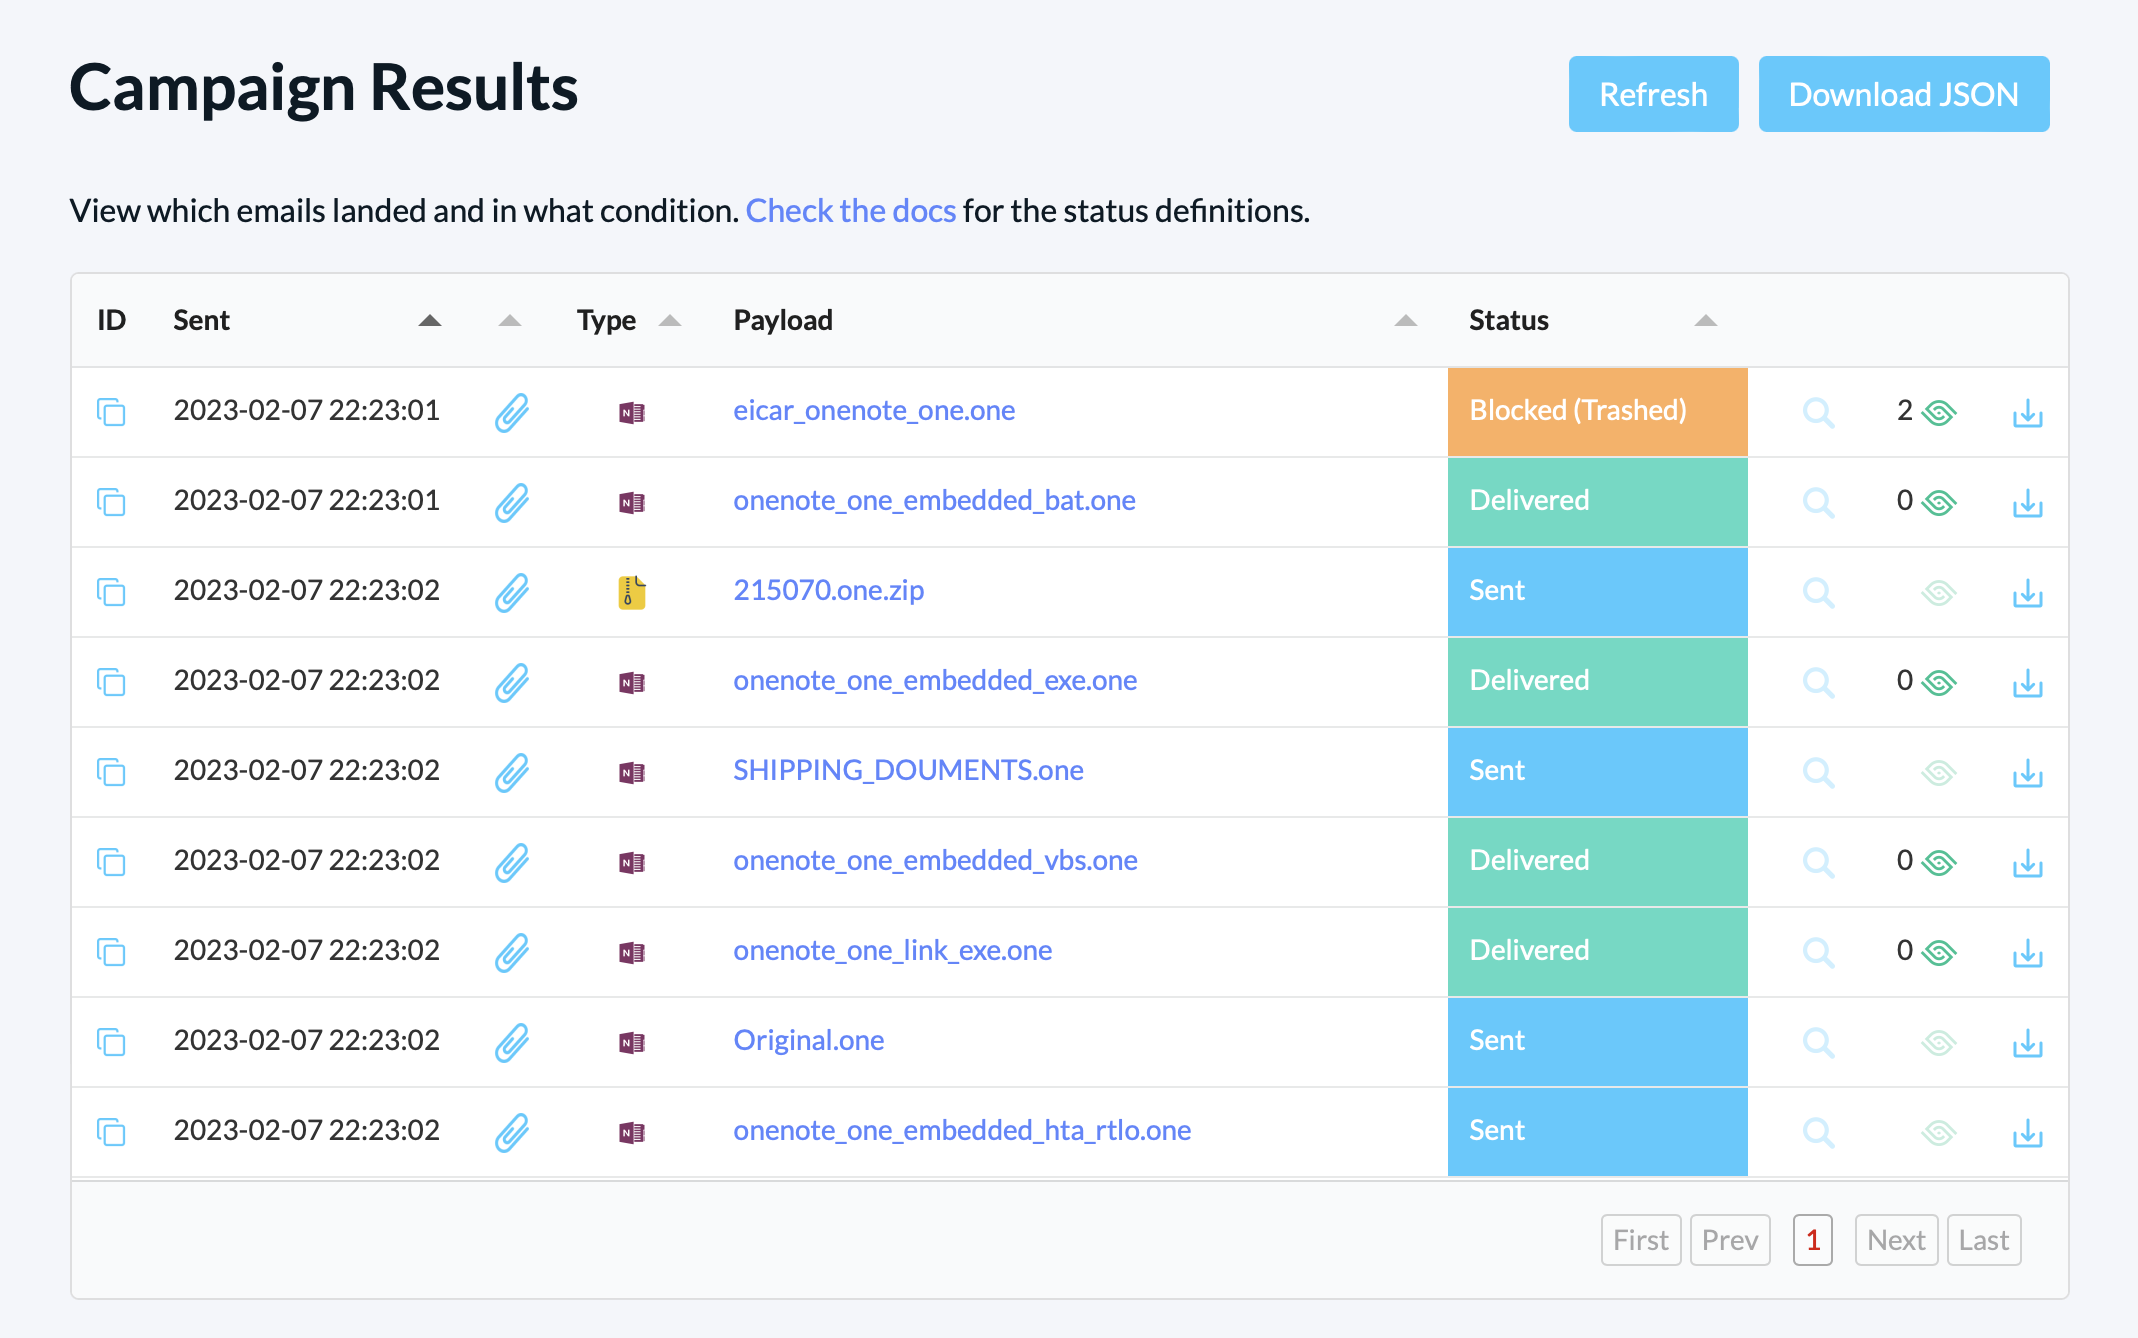 delivr-to/detections
Хранилище контента обнаружения, разработанного командой delivr.to
 logisek/azureadenumeration
Неаутентифицированное перечисление Microsoft Entra ID (Azure AD)
 duy-31/cve-2023-35636
Уязвимость Microsoft Outlook, приводящая к раскрытию информации (утечка хеша пароля) — PoC-сценарий Expect
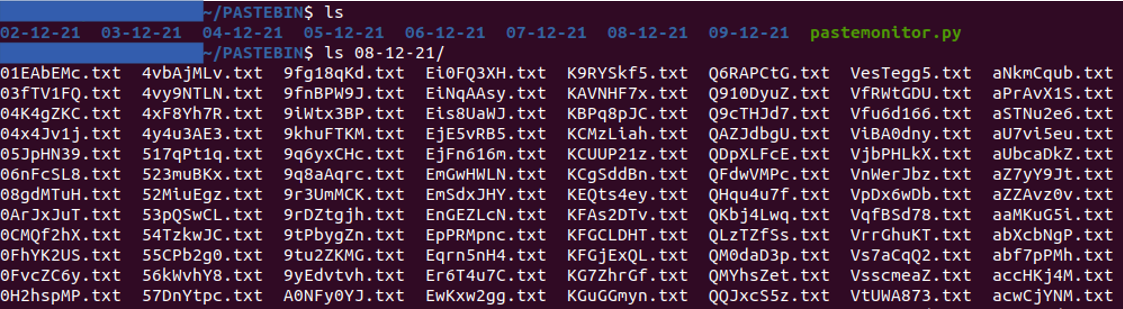 pixelbubble/pastemonitor
Сканируйте API Pastebin для сбора ежедневных паст, настройте список слов и получайте уведомления по электронной почте, когда найдёте совпадение.
 vncert-cc/0dayex-checker
Zero-day чекер Microsoft Exchange Server (чекер Virtual Patching)
 bishopfox/spfmap
Программа для определения записей SPF и DKIM для большого количества доменов
 inquest/python-inquestlabs
Pythonic-интерфейс и инструмент командной строки для взаимодействия с API InQuest Labs.
 cyb3rmik3/prompt-injection-email-samples
Открытый тестовый набор .eml для оценки того, как средства защиты электронной почты и ИИ-помощники почтовых ящиков обрабатывают косвенную инъекцию…
 0neb1n/cve-2020-1493
Технический анализ и детали PoC для CVE-2020-1493, RCE Outlook с нулевым кликом, вызванное некорректными вложениями MS-TNEF, приводящими к удаленному…
 themehackers/cve-2024-21413
CVE-2024-21413 | PoC уязвимости удалённого выполнения кода в Microsoft Outlook
 duy-31/cve-2023-51764
SMTP-смаглинг Postfix - Expect-скрипт PoC
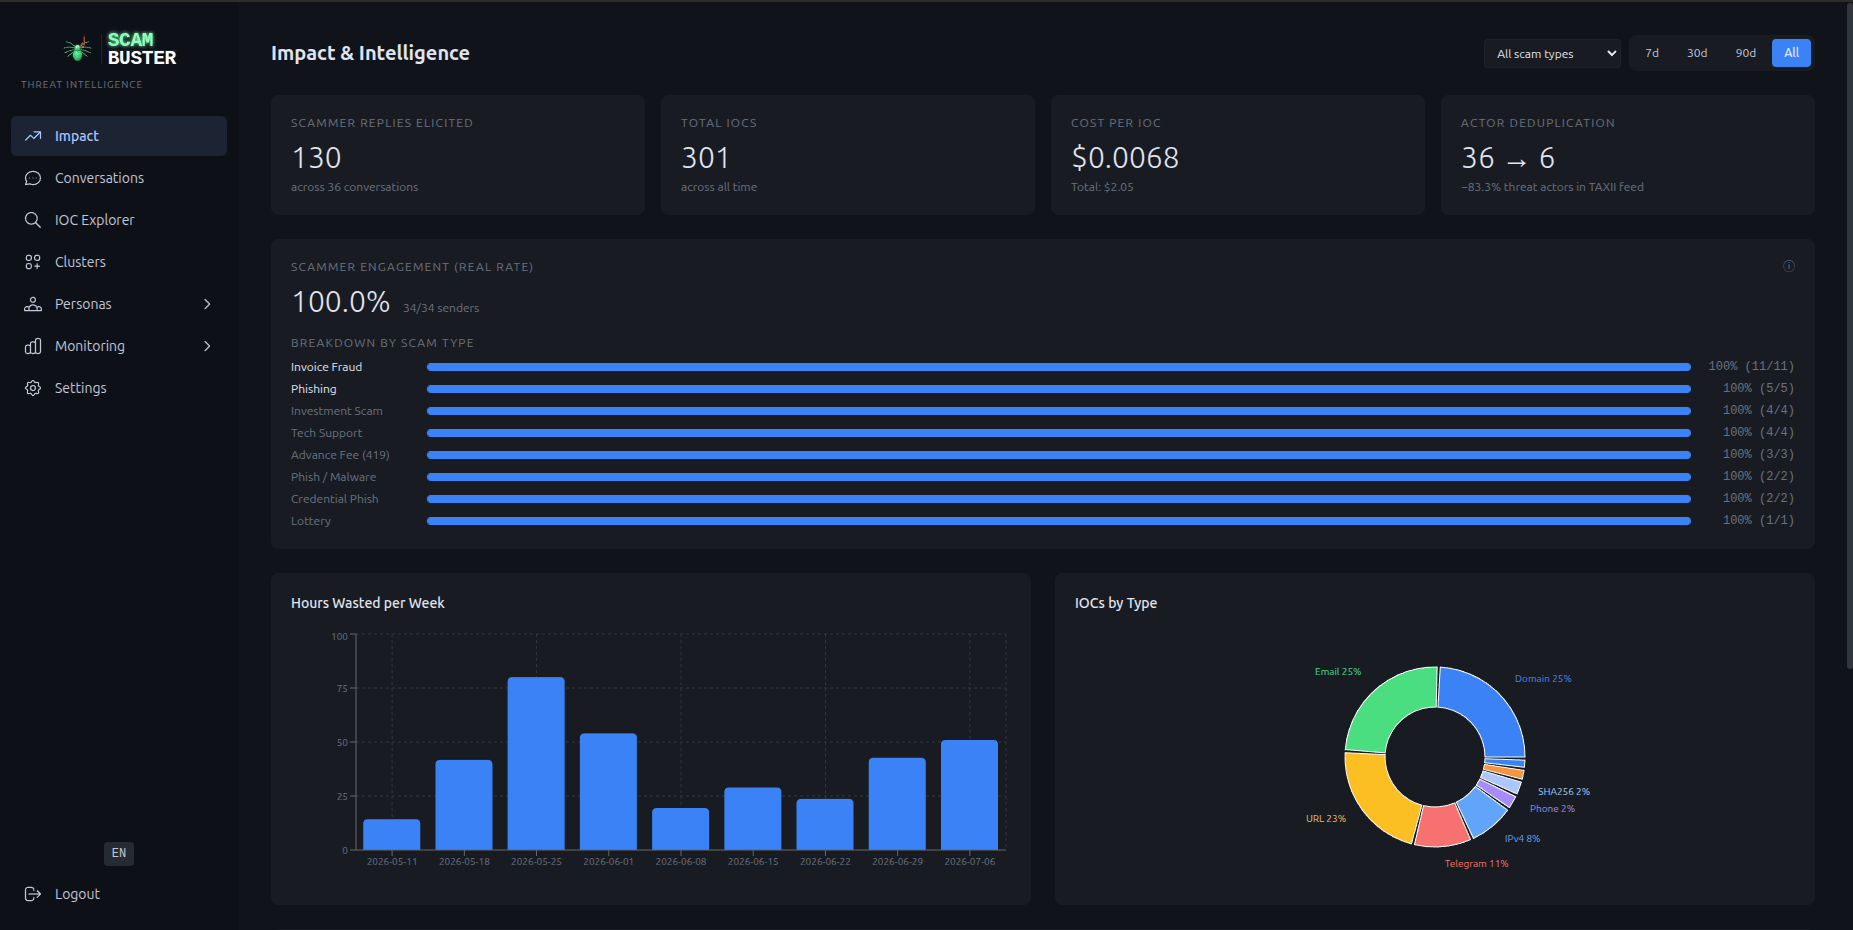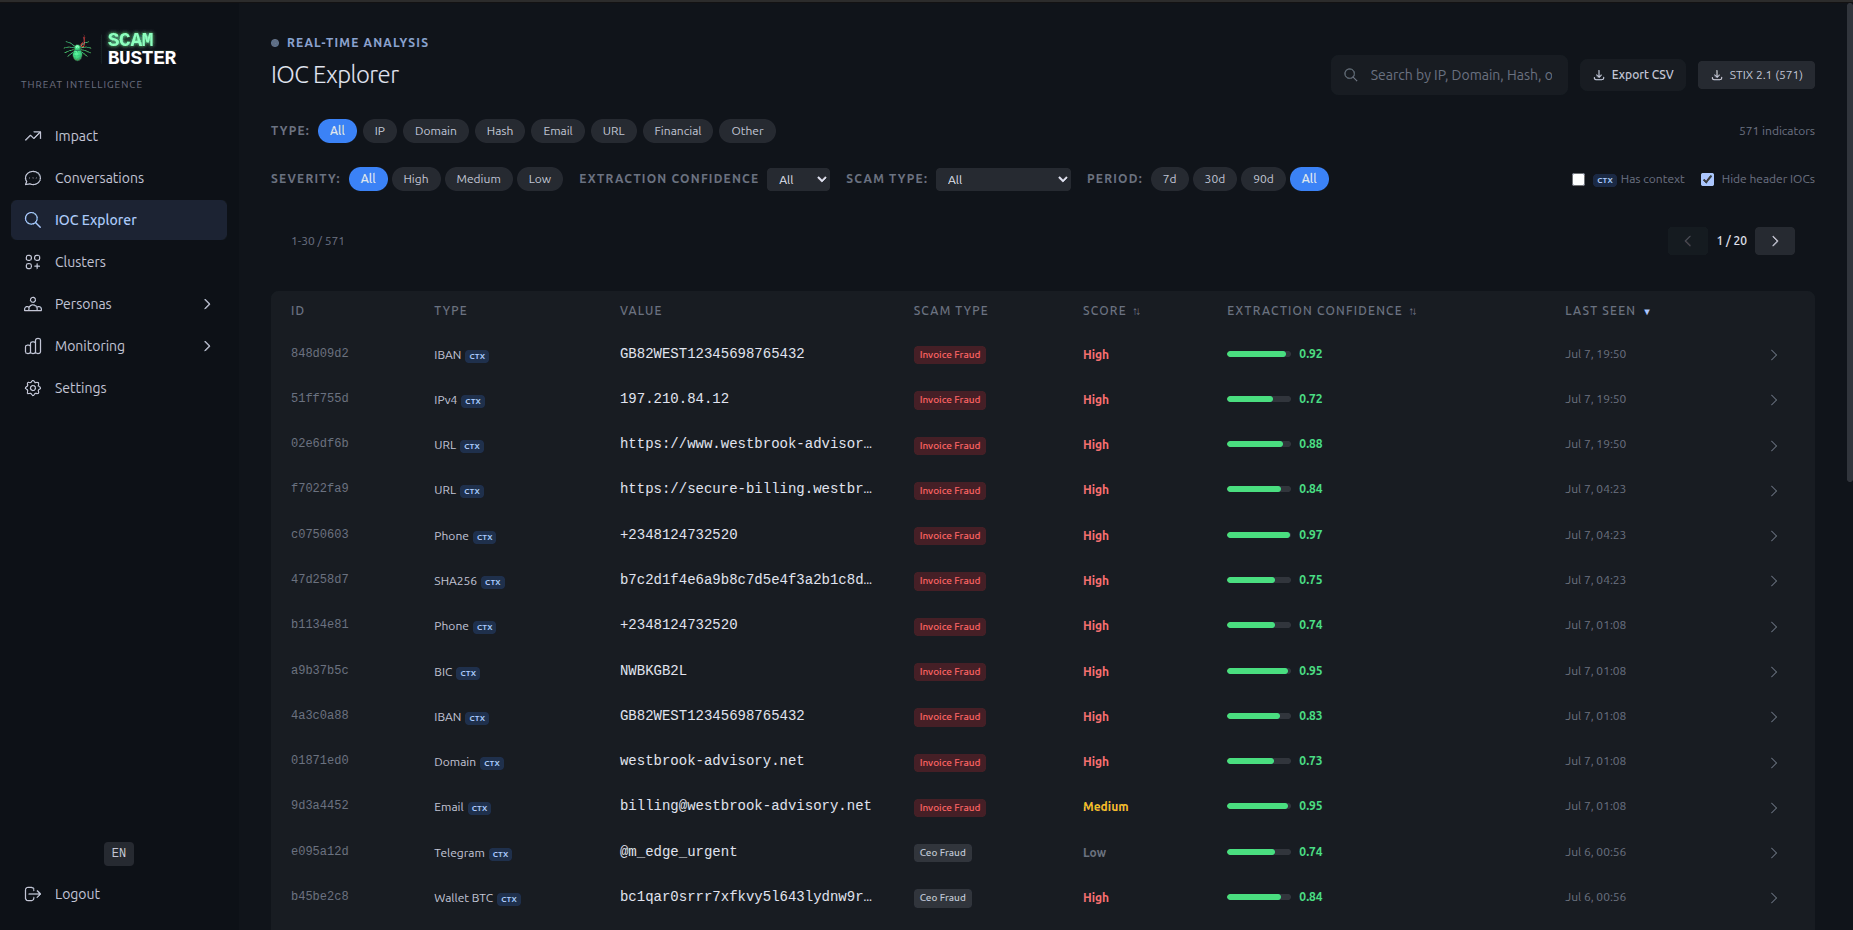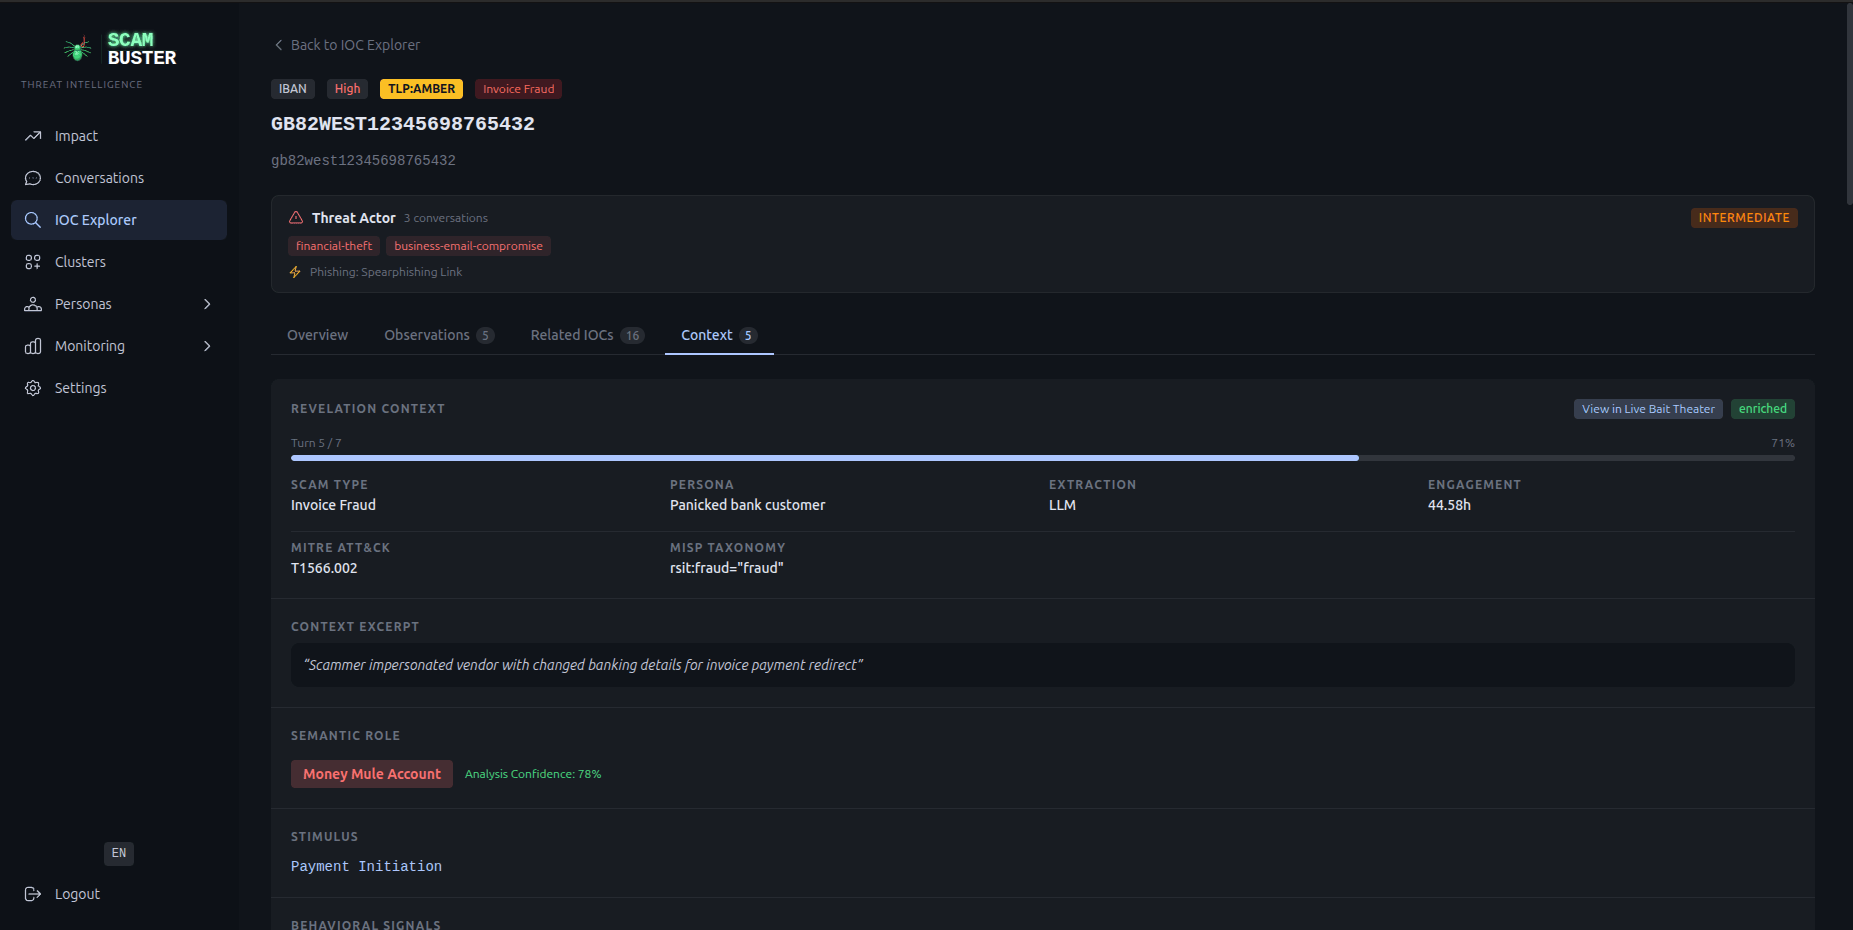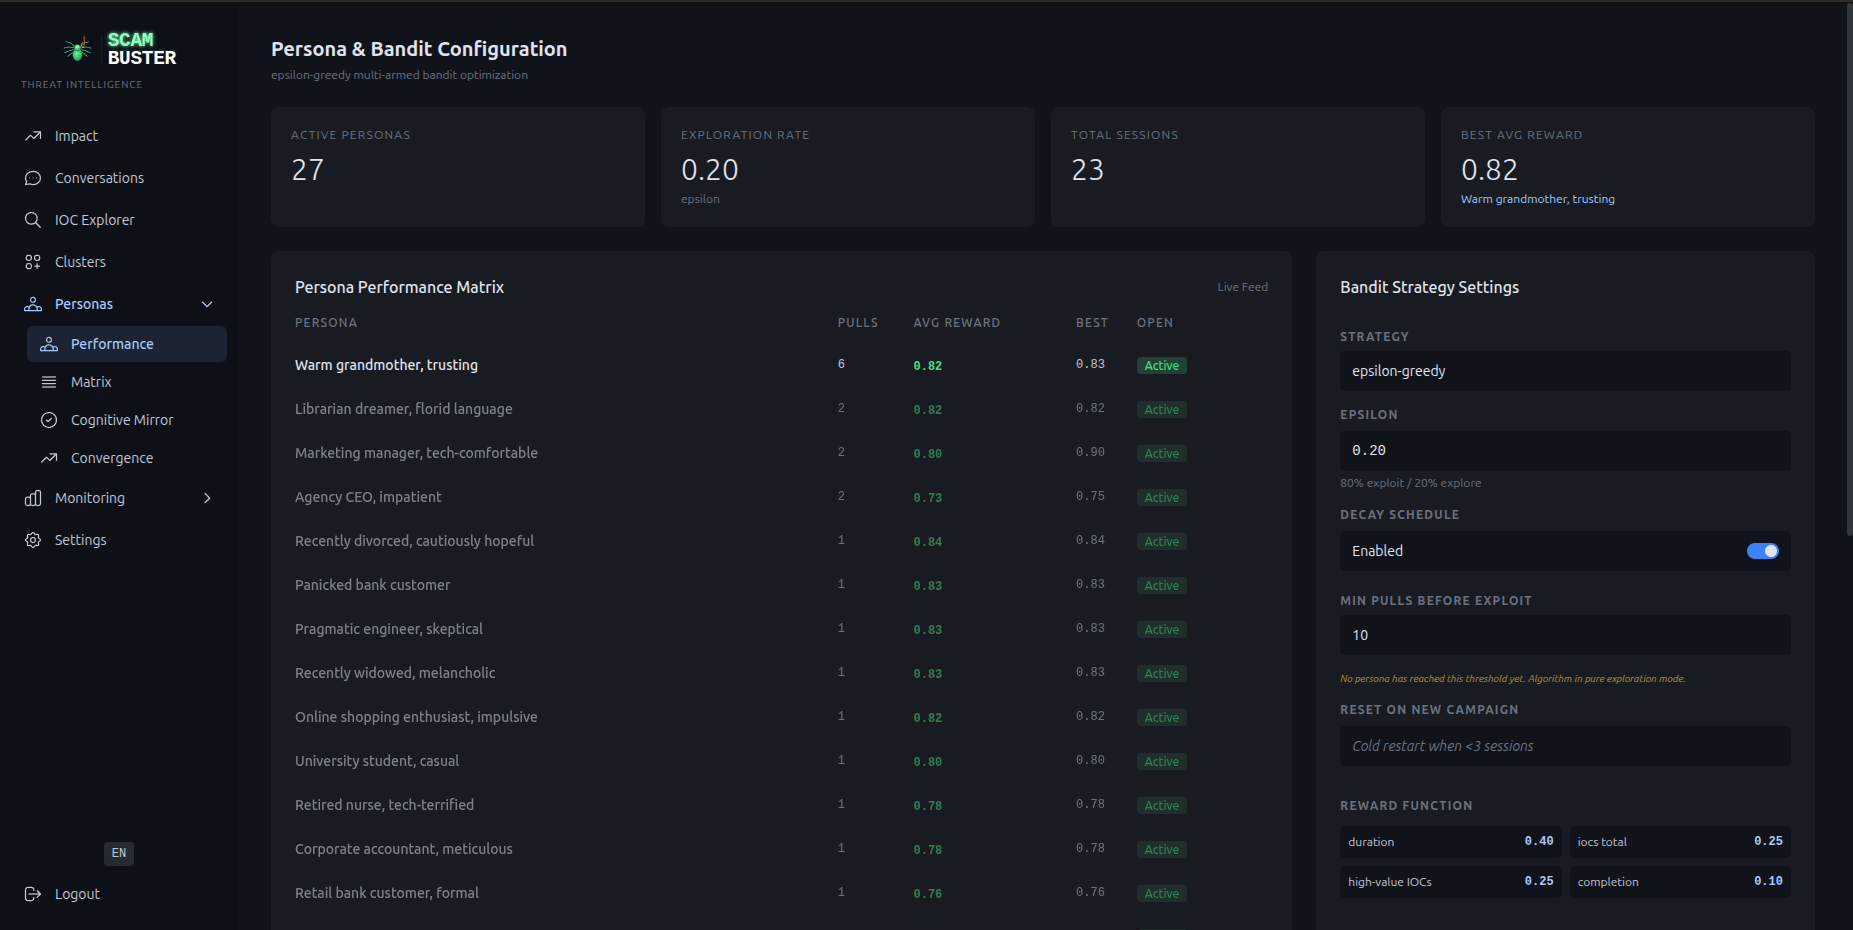 laugiov/scambuster
Лаборатория оборонительного взаимодействия и исследований threat intelligence. Преобразует входящие фишинговые письма в практические IOC через…
 srvaccount/cve-2021-26855-poc
PoC-код эксплойта для CVE-2021-26855
 tiepologian/cve-2023-23397
Доказательство концепции для CVE-2023-23397 на Python
 sublime-security/ics-phishing-toolkit
Инструменты с открытым исходным кодом для предотвращения ICS-фишинга (вредоносные приглашения в календарь)








