 delivr-to/detections
Хранилище контента обнаружения, разработанного командой delivr.to

Этот репозиторий служит площадкой для правил обнаружения, разработанных командой delivr.to.
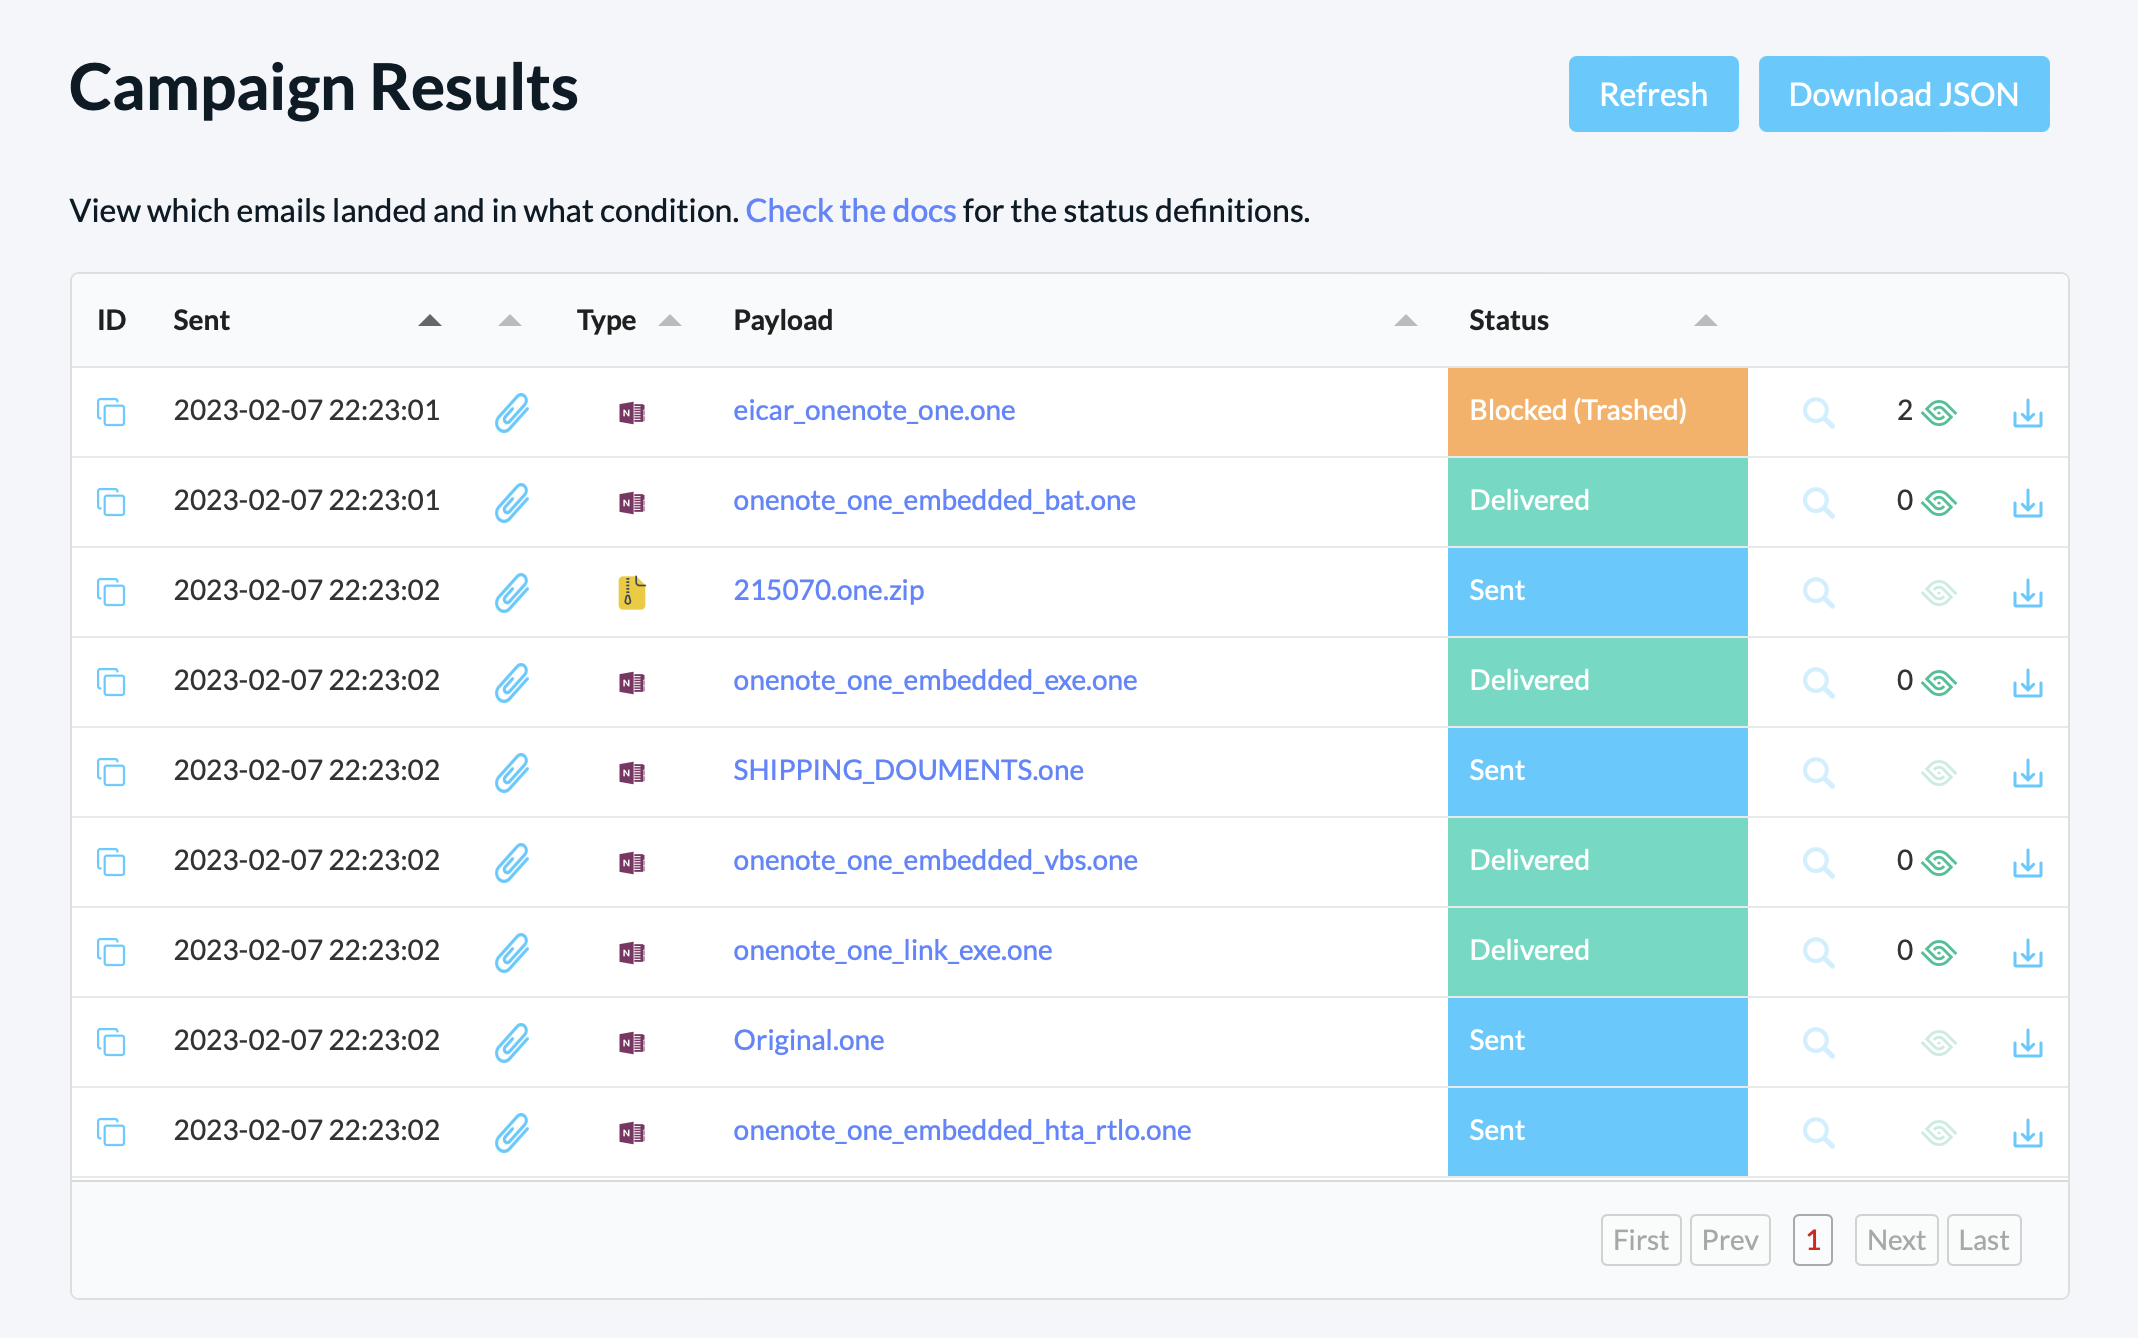
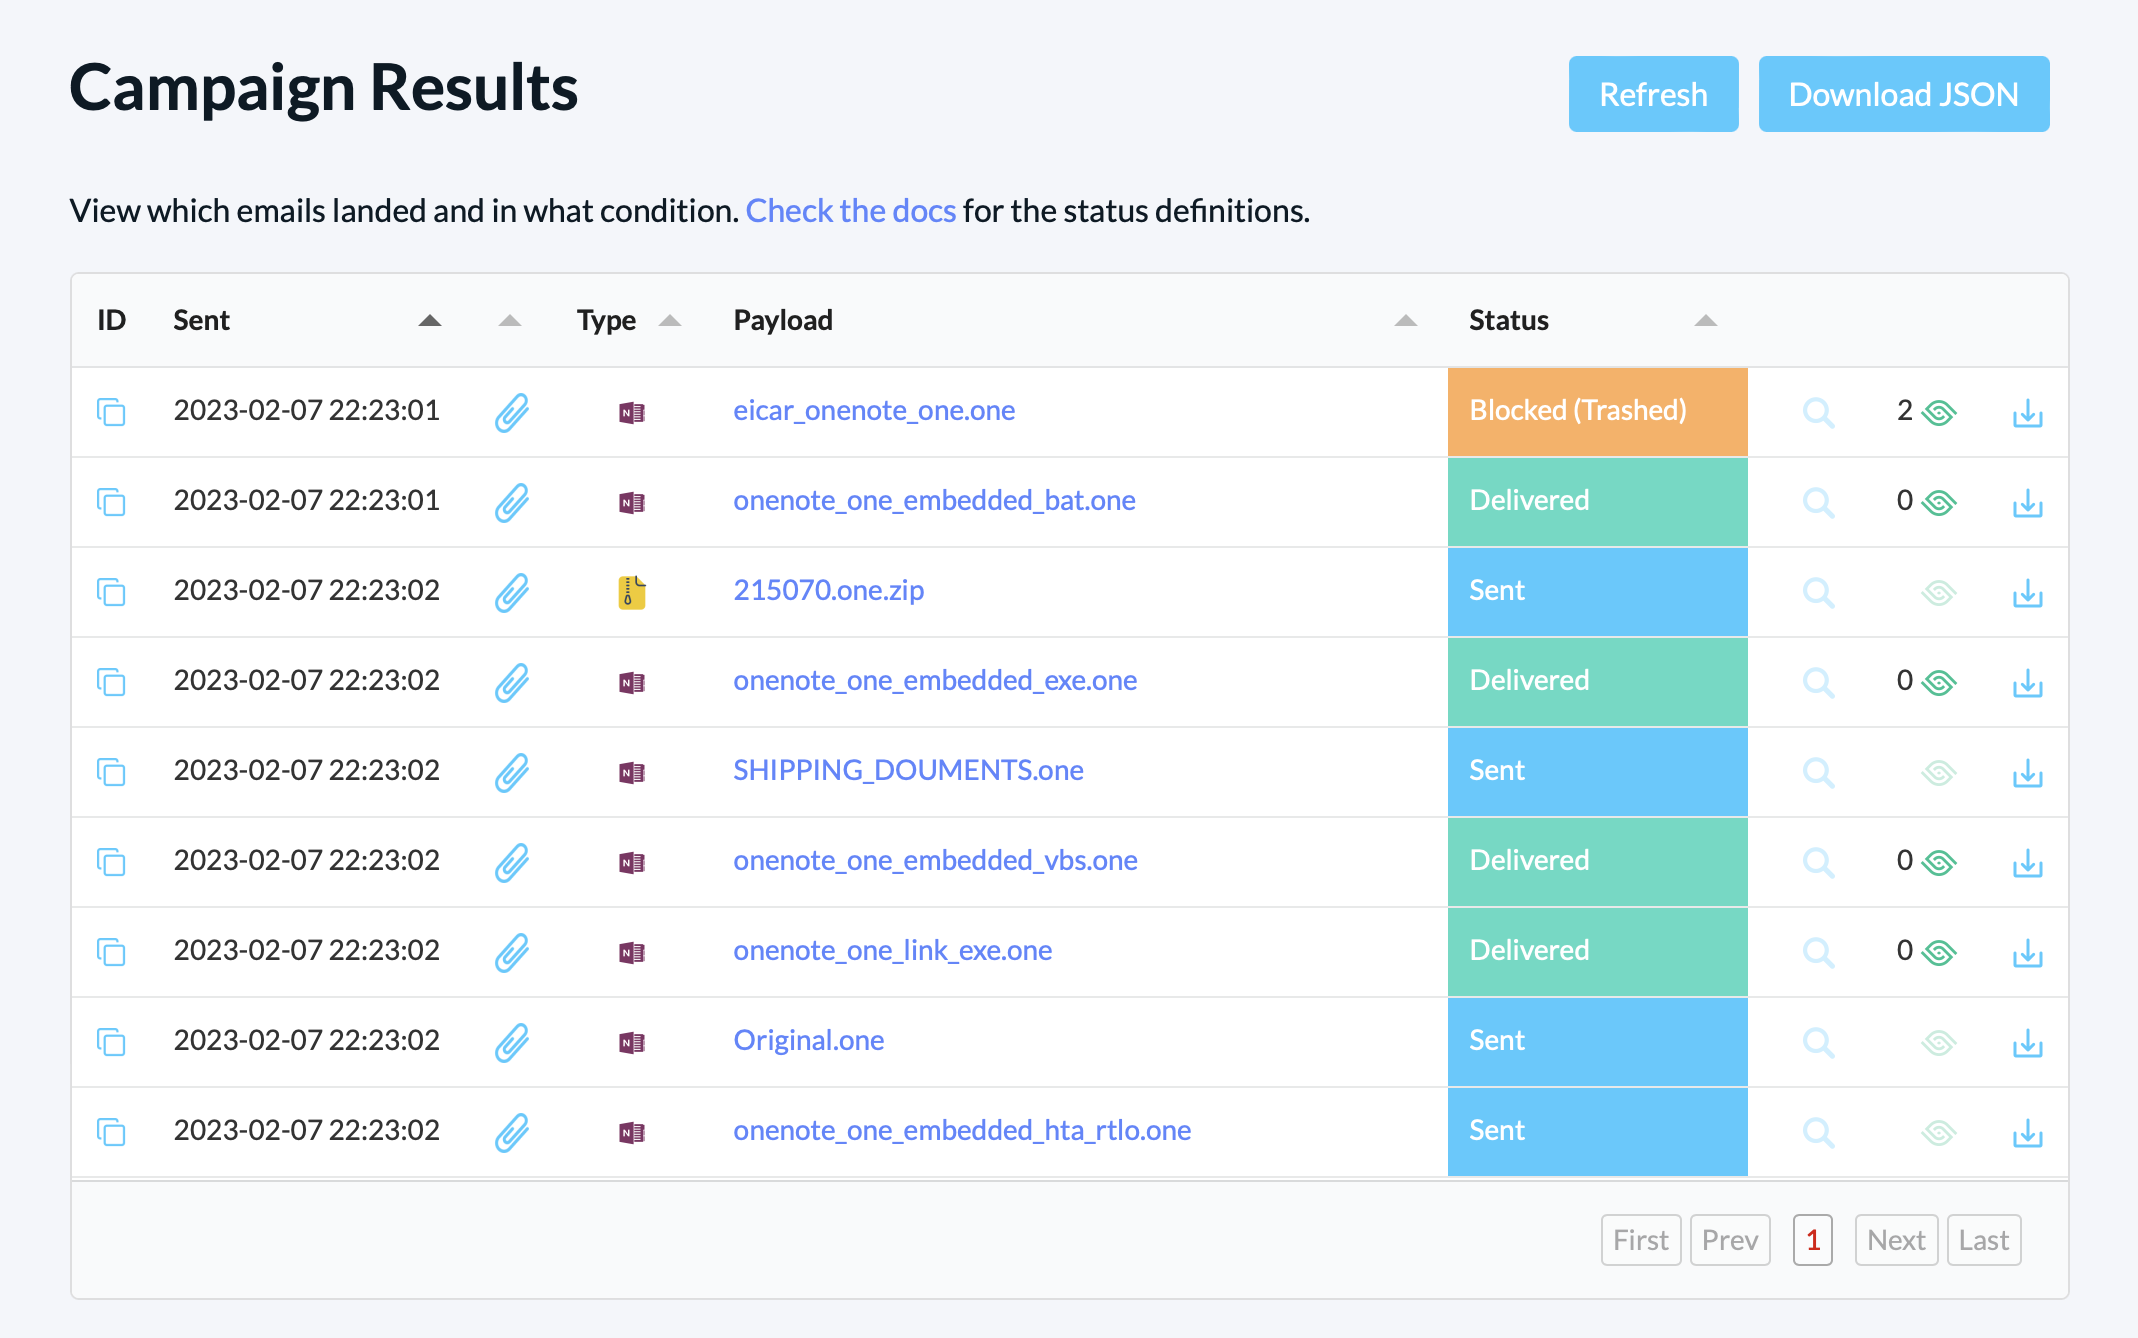
Все правила, представленные в этом репозитории, имеют соответствующие полезные нагрузки (указанные в ссылках и показанные ниже), которые можно использовать для тестирования правил обнаружения.
В настоящее время в репозитории представлены следующие типы правил обнаружения:
Ниже приведён список правил для Sublime Security, разбитый на отдельные папки General и Threat Intel.
Вы также можете интегрировать delivr.to напрямую с Sublime, как упоминается здесь и описано здесь.