
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2023-51764 — SMTP-смаглинг Postfix - Expect-скрипт PoC | Kitploit

Инструменты/GitHubGitHub/duy-31/cve-2023-51764
Анализ уязвимостейЭксплуатацияФишингВеб-безопасностьОбучение и ОбразованиеБезопасность Электронной Почты
GitHubduy-31/cve-2023-51764

CVE-2023-51764

SMTP-смаглинг Postfix - Expect-скрипт PoC

Репозиторий
238362 лет назадПроверено Kitploit
Поделиться

CVE-2023-51764

Postfix SMTP Smuggling - Expect Script POC

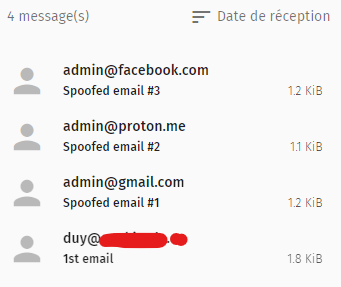
отправьте легитимное письмо, но внутри письма находятся многие другие письма (с разными отправителями, получателями, темами и т.д.). Первоначальное письмо проверяется на SPF/DKIM/DMARC, а остальные внутри — нет!

использование: ./cve-2023-51764.sh mx.fqdn port
./cve-2023-51764.sh mail.mydomain.com 25

image

примечания: chmod +x cve-2023-51764.sh
требуется приложение expect
требуется легитимный IP-адрес отправителя и адрес электронной почты отправителя (для прохождения SPF, DKIM, DMARC)

результат:
image


Благодарности: https://sec-consult.com/blog/detail/smtp-smuggling-spoofing-e-mails-worldwide
Обходной путь/Исправление: https://www.postfix.org/smtp-smuggling.html


больше обо мне ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ Отказ от ответственности: ВАЖНО: Этот скрипт предоставляется ТОЛЬКО для образовательных, этических исследований и законного использования. Не используйте его в любой системе или сети без явного разрешения. Несанкционированный доступ к компьютерным системам и сетям является незаконным, и пользователи, замеченные в проведении несанкционированных действий, подлежат юридической ответственности. Автор НЕ несет ответственности за любой ущерб, причиненный неправильным использованием этого скрипта.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Платформа CSIRT, которая загружает отчёты Shadowserver в MongoDB и воспроизводит их в виде интерактивных карт, аналитики, результатов, рекомендаций и исполнительных дашбордов.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    276

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




