 #1
Инструменты фильтрации почты, DKIM/DMARC/SPF, анти-спама, обнаружения фишинга и почтовых шлюзов.
Рекомендация Kitploit
 fevar54/cve-2026-76461-detection-kit-
Защитный набор для обнаружения CVE-2026-76461 — критической SQL-инъекции в Cisco Secure Email Gateway, включающий правила Sigma и YARA, индикаторы…
 wyatu/cve-2018-8581
CVE-2018-8581 | Уязвимость повышения привилегий в Microsoft Exchange Server
 cmnatic/cve-2024-21413
CVE-2024-21413 PoC для лаборатории THM
 busterb/msmailprobe
Перечисление валидных пользователей в Office 365 и Exchange с помощью методов, основанных на времени и ошибках, через множество открытых сервисов,…
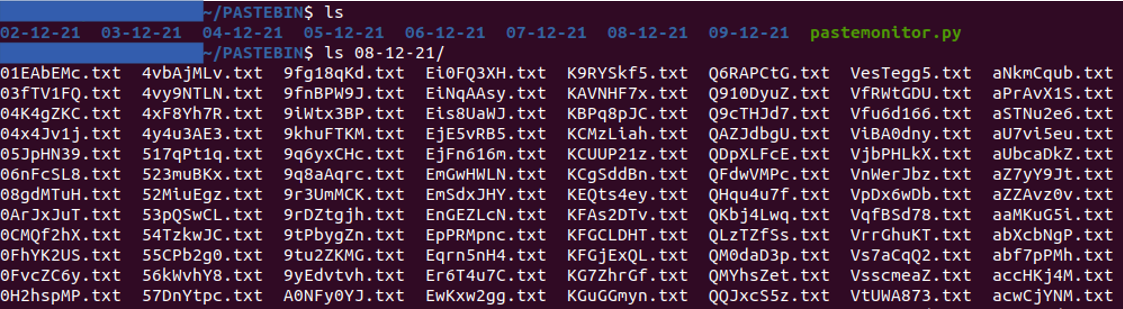 pixelbubble/pastemonitor
Сканируйте API Pastebin для сбора ежедневных паст, настройте список слов и получайте уведомления по электронной почте, когда найдёте совпадение.
 0x00-0x00/cve-2018-15131
Перечисление имён пользователей Zimbra Collaboration Suite
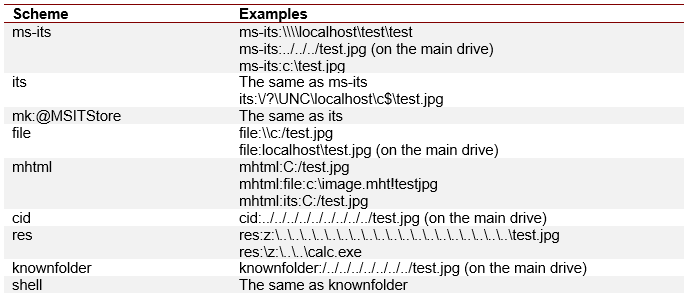 nccgroup/outlookleaktest
Проект тестирования утечки HTML в Outlook
 bishopfox/spoofcheckselftest
Веб-приложение, позволяющее проверить, уязвим ли ваш домен к спуфингу электронной почты.
 mr-xn/cve-2021-26855-d
Python-инструмент для эксплуатации CVE-2021-26855 (ProxyLogon) с целью загрузки писем из почтовых ящиков Exchange через EWS, поддерживающий…
 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: от письма до zero-click RCE с правами root — удалённое выполнение кода / повреждение памяти / ROP-цепочка
 bhatbhupendra/moniker-link--cve-2024-21413-
Образовательное руководство по CVE-2024-21413, уязвимости Outlook zero-click Moniker Link, охватывающее поток атаки, захват учетных данных NTLM,…
 duy-31/cve-2024-21413
Уязвимость раскрытия информации Microsoft Outlook (утечка хэша пароля) - Expect Script POC
 delivr-to/detections
Хранилище контента обнаружения, разработанного командой delivr.to
 duy-31/cve-2023-35636
Уязвимость Microsoft Outlook, приводящая к раскрытию информации (утечка хеша пароля) — PoC-сценарий Expect
 duy-31/cve-2023-51764
SMTP-смаглинг Postfix - Expect-скрипт PoC
 djackreuter/cve-2023-23397-poc
Эксплойт PoC на C# для CVE-2023-23397, который отправляет вредоносные приглашения на встречи Outlook с триггером UNC-пути для кражи учетных данных…
 simonschoeni/cve-2020-7247-poc
Доказательство концепции для CVE-2020-7247 в образовательных целях.
 h1ssbl1tz/blind-trust-cve-2024-21413-research
Инструмент для исследования безопасности, предназначенный для имитации целевых фишинговых кампаний с использованием CVE-2024-21413 (Moniker Link).